

Des chercheurs de l'École polytechnique fédérale de Zurich ont développé une méthode d'attaque appelée ZenHammer, qui est une variante des attaques de type RowHammer visant à modifier le contenu de bits individuels dans la mémoire dynamique (DRAM), adaptée pour être utilisée sur des plateformes avec des processeurs AMD. Les méthodes précédentes d'attaques de type RowHammer étaient limitées aux systèmes basés sur des processeurs Intel, mais l'étude a montré que des distorsions des cellules de mémoire pouvaient également être obtenues sur des plateformes avec des contrôleurs de mémoire d'AMD.
Le fonctionnement de la méthode a été démontré sur des systèmes AMD Zen 2 et Zen 3 avec de la mémoire DDR4 de trois grands fabricants (Samsung, Micron et SK Hynix). L'attaque permet de contourner le mécanisme TRR (Target Row Refresh) implémenté dans les puces mémoire, destiné à protéger contre la distorsion des cellules de mémoire dans des lignes voisines. Les chercheurs estiment que les systèmes basés sur le CPU AMD Zen 3 sont plus vulnérables que ceux avec des processeurs Intel Coffee Lake, et qu'ils sont plus faciles et efficaces à attaquer. Sur les systèmes AMD Zen 2, des distorsions de cellules ont été obtenues pour 7 des 10 puces DDR4 testées, tandis que pour les systèmes Zen 3, c'était pour 6 des 10. Les chercheurs ont également analysé la possibilité d'attaquer des systèmes AMD Zen 4 avec de la mémoire DDR5, mais la méthode développée pour DDR4 n'a pu être reproduite avec succès que sur 1 des 10 puces mémoire DDR5 testées ; cela n'exclut pas la possibilité d'attaque, mais nécessite le développement de modèles de lecture plus efficaces, adaptés aux dispositifs DDR5.
Pour travailler avec les puces AMD, il a été possible d'adapter des exploits précédemment développés, modifiant le contenu des entrées de la table des pages mémoire (PTE, page table entry) pour obtenir des privilèges de noyau, contournant la vérification de mot de passe/autorisation via la modification de la mémoire du processus sudo, et corrompant la clé publique RSA-2048 stockée en mémoire dans OpenSSH pour reconstruire la clé privée. L'attaque sur les pages mémoire a été reproduite sur 7 des 10 puces DDR4 testées, l'attaque sur la clé RSA sur 6 puces, et l'attaque sur sudo sur 4 puces, avec des temps d'attaque respectifs de 164, 267 et 209 secondes.
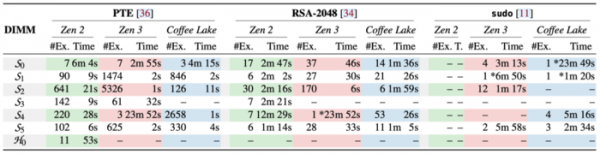
Cette méthode pourrait également être applicable pour attaquer un système via des navigateurs, pour apporter des modifications à partir de machines virtuelles ou pour organiser une attaque par réseau. Le code source de l'outil DARE pour l'ingénierie inverse de l'agencement des adresses dans la mémoire DRAM est disponible sur GitHub sous licence MIT, ainsi que deux ensembles d'utilitaires pour le fuzzing-test des déformations de bits dans la mémoire — ddr4_zen2_zen3_pub pour les puces DDR4 (Zen 2 et Zen 3) et ddr5_zen4_pub pour les puces DDR5 (Zen 4), qui peuvent être utilisés pour vérifier la vulnérabilité de leurs systèmes à l'attaque.
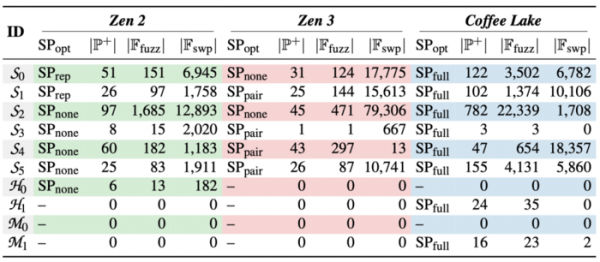
La méthode de déformation des bits utilise le RowHammer, qui repose sur le fait que dans la mémoire DRAM, qui consiste en un tableau bidimensionnel de cellules, comprenant un condensateur et un transistor, une lecture continue d'une même zone de mémoire entraîne des fluctuations de tension et des anomalies, provoquant une petite perte de charge des cellules voisines. Si l'intensité de la lecture est élevée, une cellule adjacente peut perdre une quantité suffisante de charge, et le cycle de régénération suivant ne parvient pas à restaurer son état initial, ce qui entraîne une modification de la valeur des données enregistrées dans la cellule. Au cours de l'étude, des caractéristiques des mécanismes de mappage de la mémoire physique et de synchronisation avec la mise à jour de la mémoire utilisés dans les processeurs AMD ont été identifiées, permettant de recréer l'adressage bas niveau DRAM, de déterminer les adresses des cellules voisines, de développer des méthodes de contournement du cache, et de calculer les modèles et la fréquence des opérations entraînant une perte de charge.
Pour se protéger contre le RowHammer, les fabricants de puces appliquent le mécanisme TRR (Target Row Refresh), qui bloque la déformation des cellules dans certains cas, mais ne protège pas contre toutes les variantes possibles d'attaque. La méthode de protection la plus efficace reste l'utilisation de la mémoire avec des codes de correction d'erreurs (ECC), qui compliquent considérablement, mais n'excluent pas complètement la réalisation d'attaques de type RowHammer. Une augmentation de la fréquence de régénération de la mémoire permet également de réduire la probabilité de succès d'une attaque.
La société AMD a publié un rapport sur un problème, dans lequel il est indiqué que les processeurs AMD utilisent des contrôleurs de mémoire conformes aux spécifications DDR. Étant donné que le succès de l'attaque dépend principalement des réglages du système et de la mémoire DRAM, les questions concernant la résolution de ce problème doivent être adressées aux fabricants de mémoire et de systèmes. Parmi les moyens existants pour compliquer la réalisation d'attaques de type Rowhammer, on mentionne l'utilisation de la mémoire ECC, l'augmentation de la fréquence de rafraîchissement de la mémoire, la désactivation du mode de rafraîchissement différé et l'utilisation de processeurs dotés de contrôleurs prenant en charge le mode MAC (Maximum Activate Count) pour DDR4 (1re, 2e et 3e générations AMD EPYC "Naple", "Rome" et "Milan") et RFM (Refresh Management) pour DDR5 (4e génération AMD EPYC).
Source : opennet.ru
