

Des experts d'ESET ont révélé une nouvelle campagne malveillante visant les utilisateurs russophones du Web.
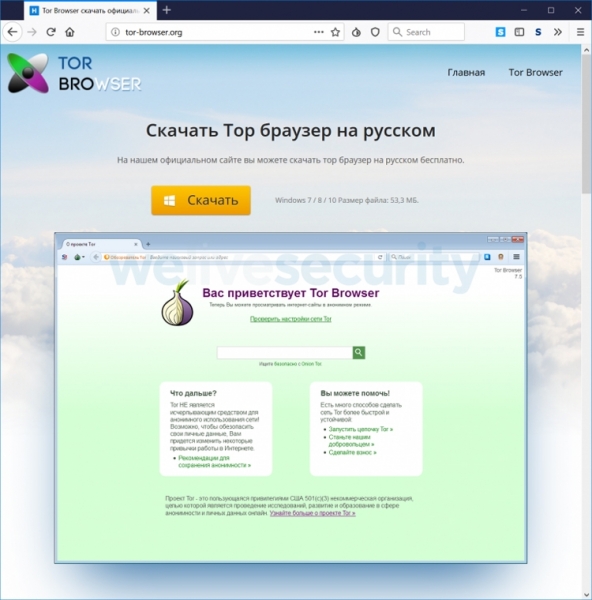
Des cybercriminels ont diffusé pendant plusieurs années un navigateur Tor infecté, l'utilisant pour surveiller leurs victimes et voler leurs bitcoins. Le navigateur contaminé était distribué via divers forums sous le prétexte d'une version officielle russophone de Tor Browser.
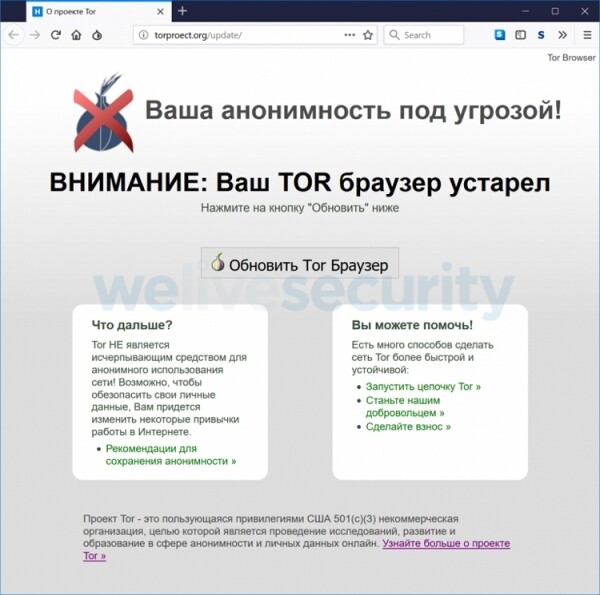
Le logiciel malveillant permet aux attaquants de voir quels sites la victime visite actuellement. En théorie, ils peuvent également modifier le contenu de la page visitée, intercepter les données saisies et afficher de faux messages sur les sites.
"Les criminels n'ont pas changé les fichiers binaires du navigateur. Au lieu de cela, ils ont modifié les paramètres et les extensions, permettant ainsi aux utilisateurs lambda de ne pas remarquer la différence entre les versions originale et infectée", déclarent les experts d'ESET.
Le schéma d'attaque prévoit également de modifier les adresses des portefeuilles du système de paiement QIWI. La version malveillante de Tor remplace automatiquement l'adresse originale du portefeuille Bitcoin par celle des criminels lorsque la victime essaie de payer un achat en bitcoins.
Le préjudice causé par les criminels s'élève à au moins 2,5 millions de roubles. Cependant, le montant réel des fonds volés pourrait être beaucoup plus important.
Source : 3dnews.ru
