

NSX Edge prend en charge le routage statique et dynamique (ospf, bgp).
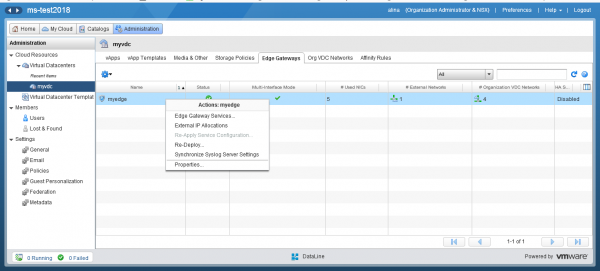
Pour configurer le routage, allez dans vCloud Director et accédez à Administration et cliquez sur le centre de données virtuel. Dans le menu horizontal, sélectionnez l'onglet Passerelles Edge. Cliquez avec le bouton droit de la souris sur le réseau souhaité et sélectionnez l'option Services de la passerelle Edge.
Accédez au menu Routage.
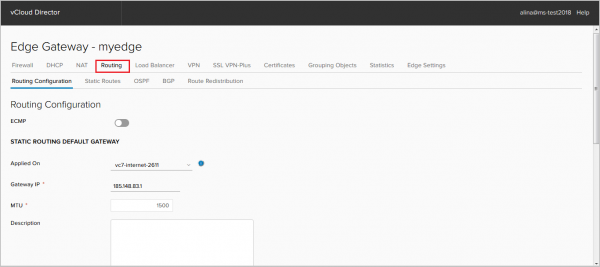
Configuration initiale (Configuration du routage)
Dans cet onglet, vous pouvez :
— activer l'option ECMP, permettant d'établir jusqu'à 8 routes équivalentes dans RIB.
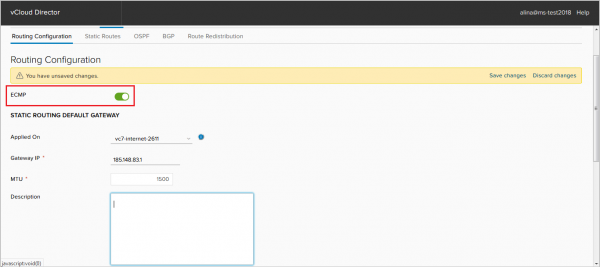
— modifier ou désactiver la route par défaut.
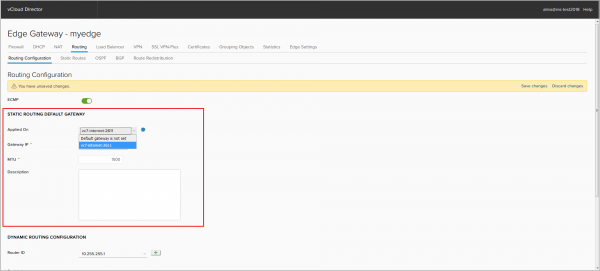
— choisir le Router-ID. Vous pouvez choisir l'adresse de l'interface externe comme Router-ID. Sans spécifier de Router-ID, il est impossible de lancer les processus OSPF ou BGP.
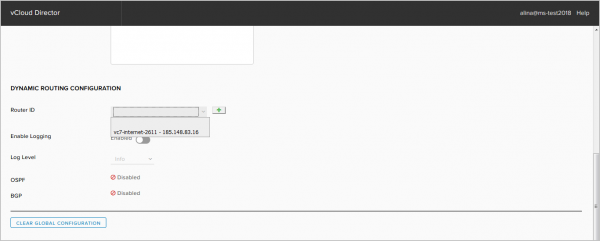
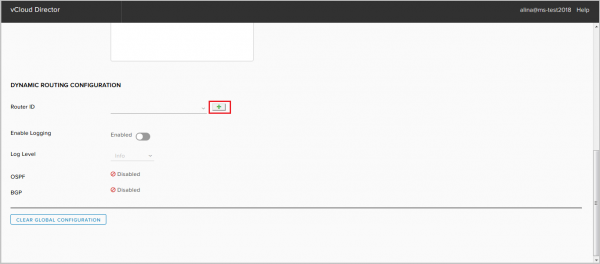
Ou ajoutez le vôtre en appuyant sur +.
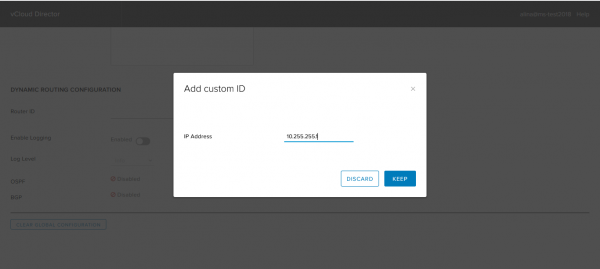
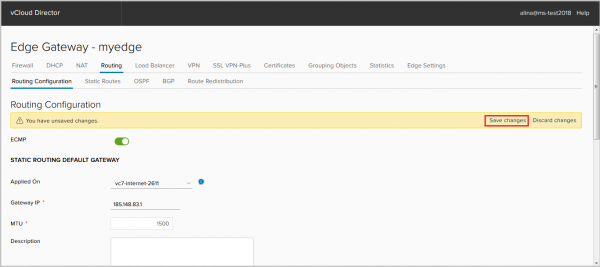
Enregistrez la configuration.
C'est fait.
Configuration du routage statique
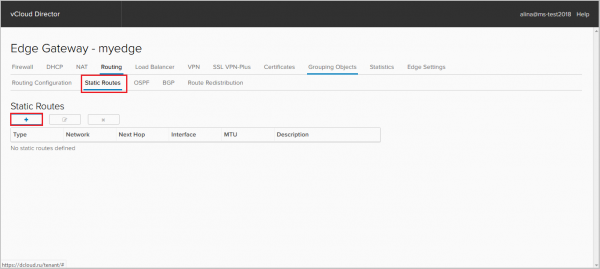
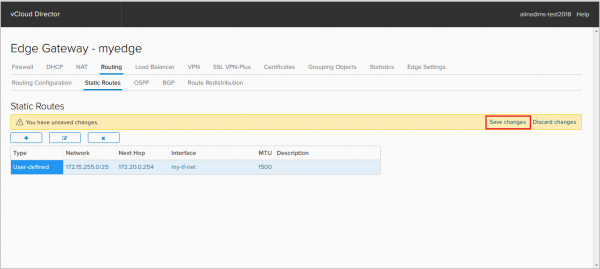
Allez dans l'onglet Routage statique et cliquez sur +.
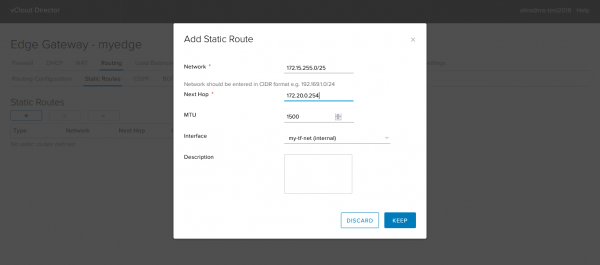
Pour ajouter une route statique, remplissez les champs obligatoires suivants :
— Réseau – réseau de destination ;
— Next Hop – adresse IP de l'hôte/routeur par lequel le trafic transitera vers le réseau de destination ;
— Interface – interface derrière laquelle se trouve le Next Hop requis.
Cliquez sur Garder.
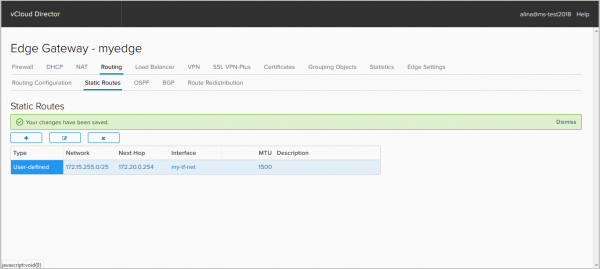
Enregistrez la configuration.
C'est fait.
Configuration d'OSPF
Allez dans l'onglet OSPF. Activez le processus OSPF.
Si nécessaire, désactivez le Redémarrage gracieux, qui est activé par défaut. Le redémarrage gracieux est un protocole qui permet de continuer à faire transiter le trafic pendant la convergence du plan de contrôle.
Ici, vous pouvez également activer l'annonce de la route par défaut, si elle est présente dans RIB – option default originate.
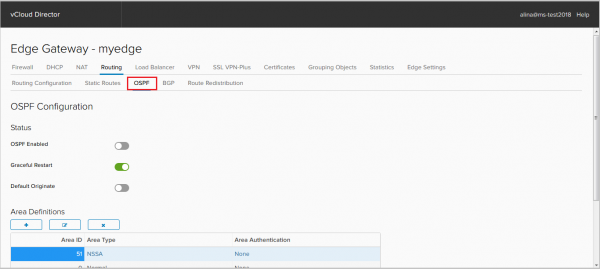
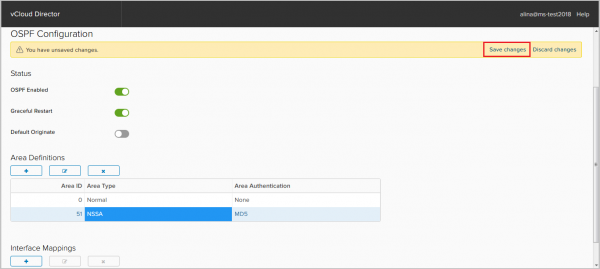
Ensuite, ajoutez une Zone. Par défaut, la Zone 0 est ajoutée. NSX Edge prend en charge 3 types de Zones :
— Zone backbone (zone 0+Normal) ;
— Zone standard (Normal) ;
— Zone pas si stubby (NSSA).
Cliquez sur + dans le champ Définition de zone pour ajouter une nouvelle Zone.
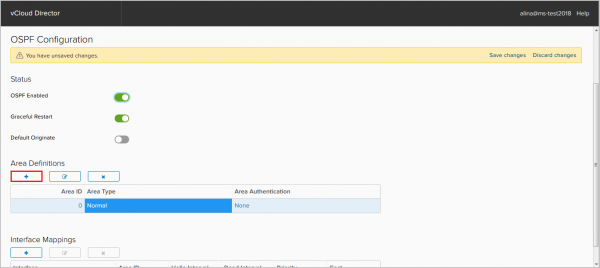
Dans la fenêtre qui apparaît, indiquez les champs obligatoires suivants :
— ID de la zone ;
— Type de zone.
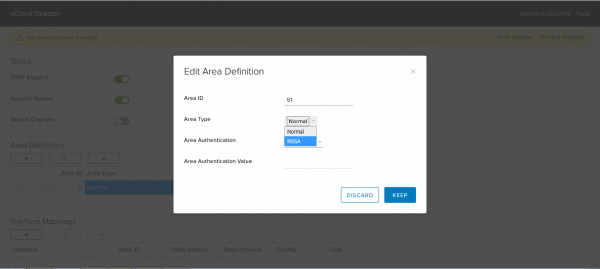
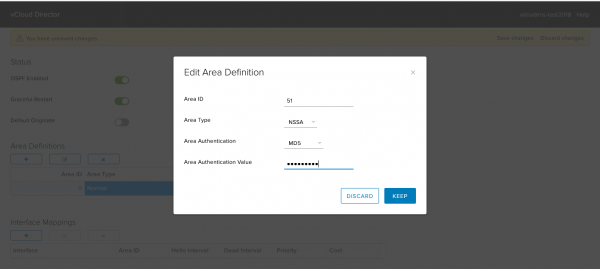
Si nécessaire, configurez l'authentification. NSX Edge prend en charge deux types d'authentification : texte clair (mot de passe) et MD5.
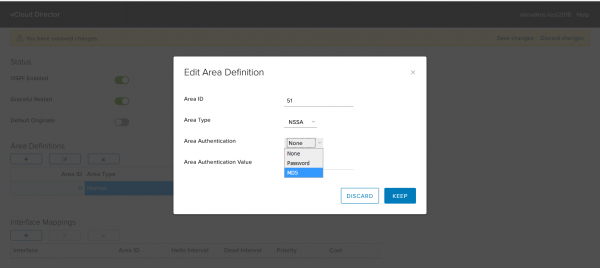
Cliquez sur Garder.
Enregistrez la configuration.
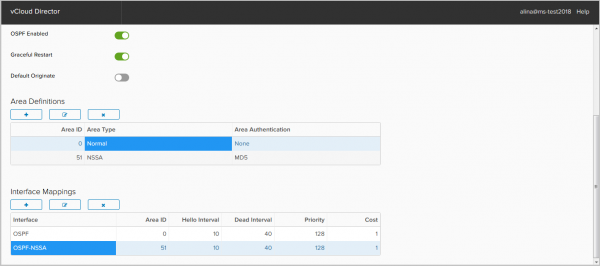
Ajoutez maintenant les interfaces sur lesquelles le voisinage OSPF sera établi. Pour cela, cliquez sur + dans le champ Mappage d'interface.
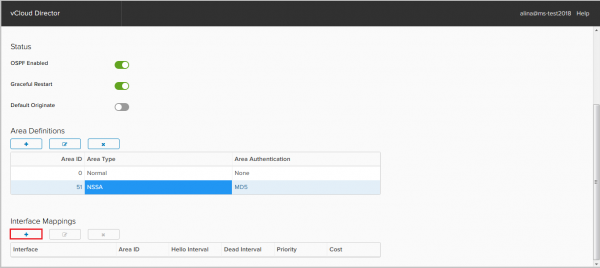
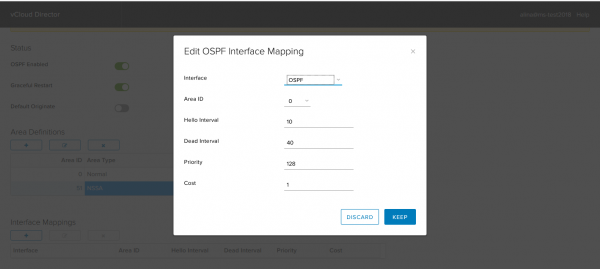
Dans la fenêtre qui apparaît, indiquez les paramètres suivants :
— Interface – interface qui sera impliquée dans le processus OSPF ;
— ID de la zone ;
— Intervalle Hello/Décease – minuteries du protocole ;
— Priorité – priorité nécessaire pour choisir DR/BDR ;
— Coût – métrique nécessaire pour calculer le meilleur chemin. Cliquez sur Garder.
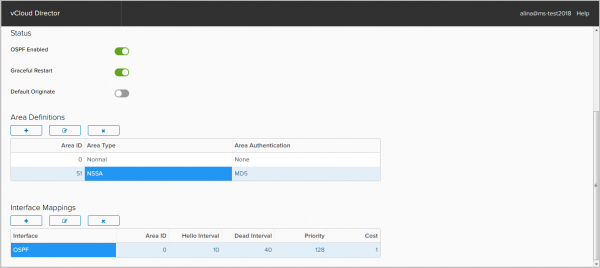
Ajoutons à notre routeur NSSA Zone.
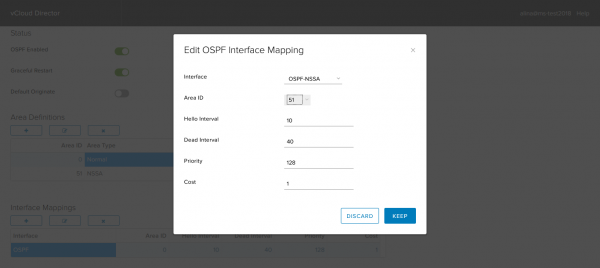
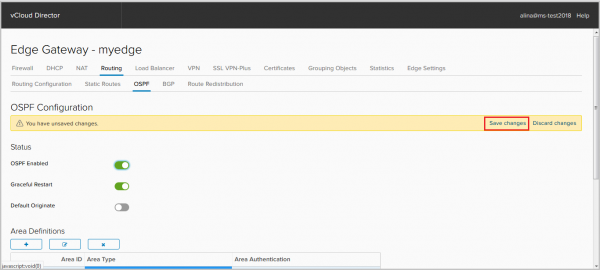
Enregistrez la configuration.
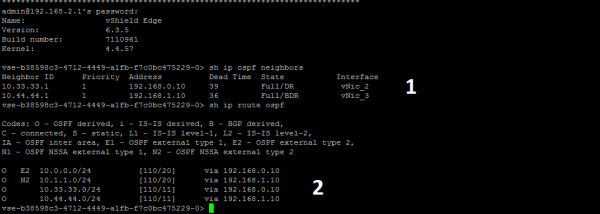
Dans la capture d'écran ci-dessous, nous voyons :
1. sessions établies ;
2. routes établies dans RIB.
Configuration de BGP
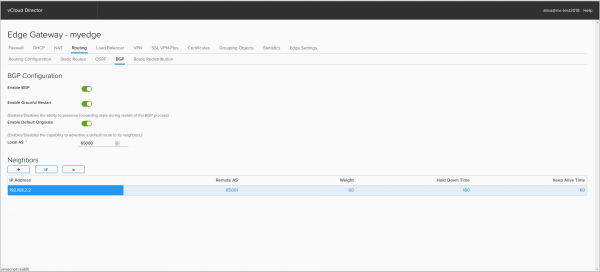
Accédez à l'onglet BGP.
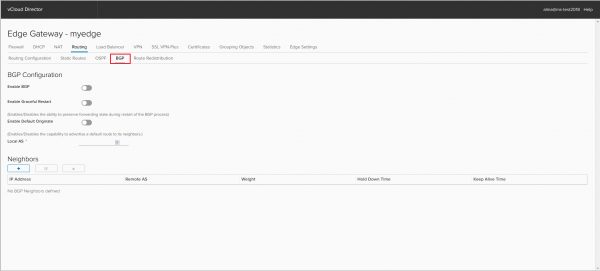
Nous activons le processus BGP.
Si nécessaire, désactivez le Graceful Restart, qui est activé par défaut. Ici, vous pouvez également activer l'annonce de la route par défaut, même si elle n'est pas présente dans le RIB — option Default Originate.
Indiquez l'AS de notre NSX Edge. La prise en charge de l'AS 4 octets est disponible uniquement à partir de la version NSX 6.3.
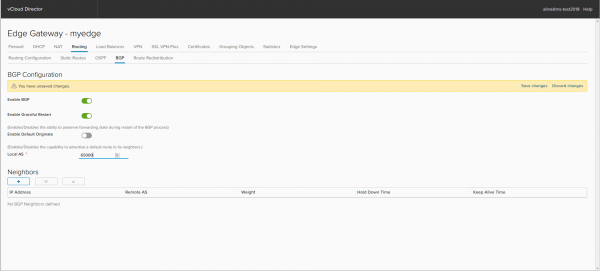
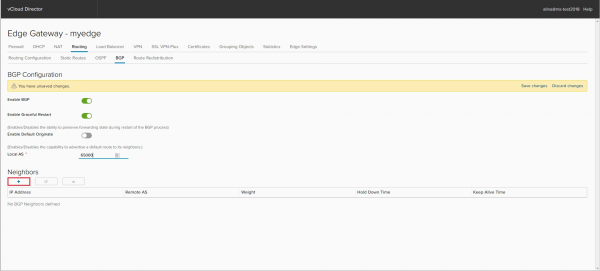
Pour ajouter des voisins BGP, cliquez sur +.
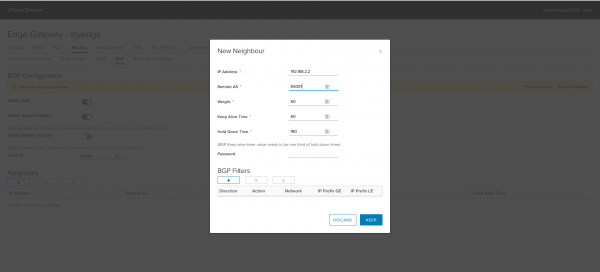
Dans la fenêtre qui apparaît, indiquez les paramètres suivants :
— Adresse IP – adresse du pair BGP ;
— AS distant – numéro de l'AS du pair BGP ;
— Poids – métrique par laquelle vous pouvez gérer le trafic sortant ;
— Temps Keep Alive / Hold Down – temporisateurs du protocole.
Ensuite, configurons les filtres BGP. Pour les sessions eBGP, tous les préfixes annoncés et acceptés sur ce routeur sont filtrés par défaut, à l'exception de la route par défaut. Elle est annoncée par l'option default originate.
Cliquez sur + pour ajouter un filtre BGP.
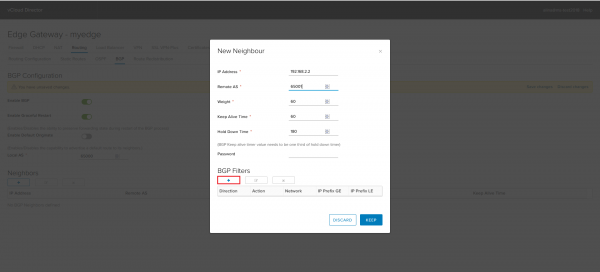
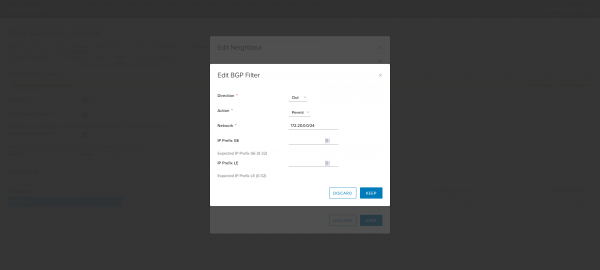
Nous configurons le filtre pour la mise à jour sortante.
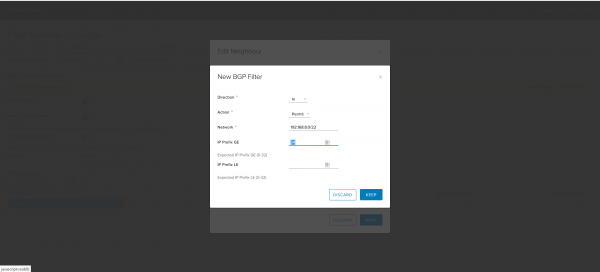
Nous configurons le filtre pour la mise à jour entrante.
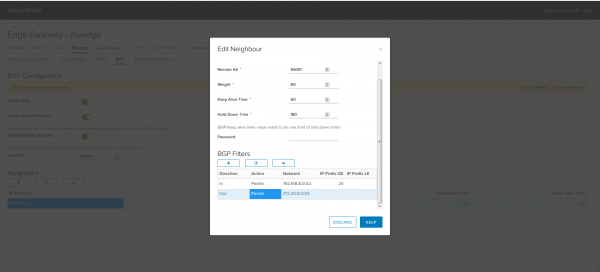
Cliquez sur Keep pour terminer la configuration.
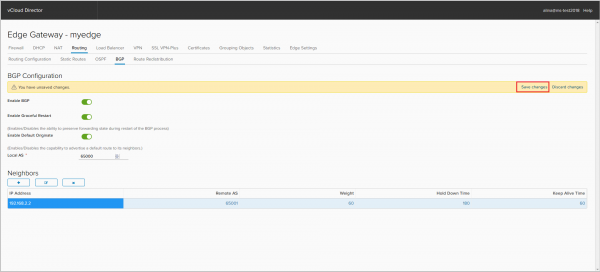
Enregistrez la configuration.
C'est fait.
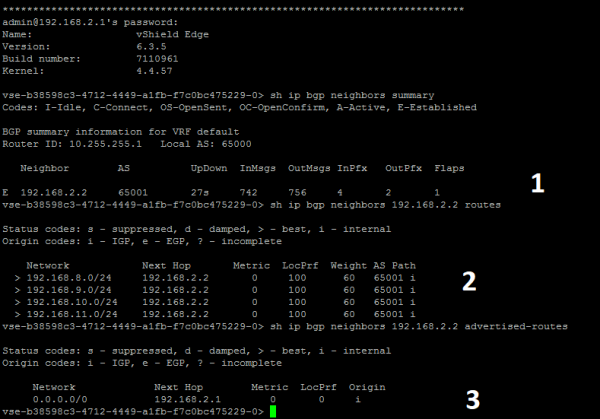
Dans la capture d'écran ci-dessous, nous voyons :
1. session établie.
2. préfixes reçus (4 préfixes /24) du pair BGP.
3. annonce de la route par défaut. Le préfixe 172.20.0.0/24 n'est pas annoncé car il n'est pas ajouté au BGP.
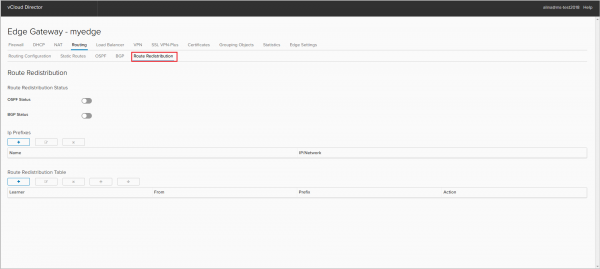
Configuration de la redistribution de route.
Accédez à l'onglet Route Redistribution.
Nous activons l'importation de routes pour le protocole (BGP ou OSPF).
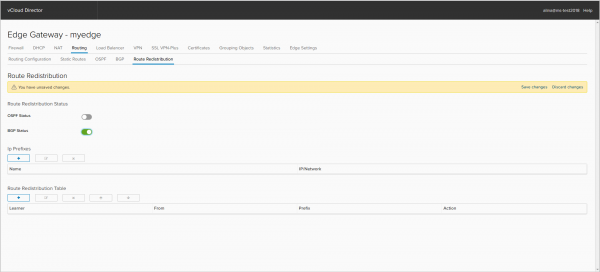
Pour ajouter un préfixe IP, cliquez sur +.
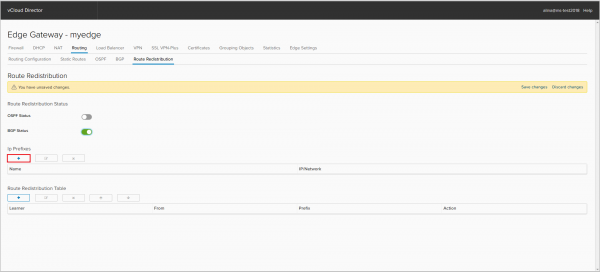
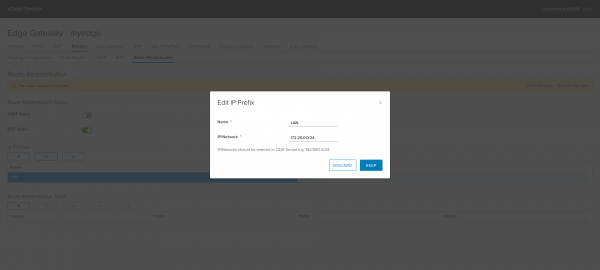
Indiquez le nom du préfixe IP et le préfixe lui-même.
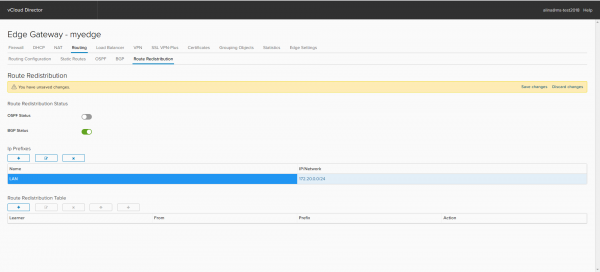
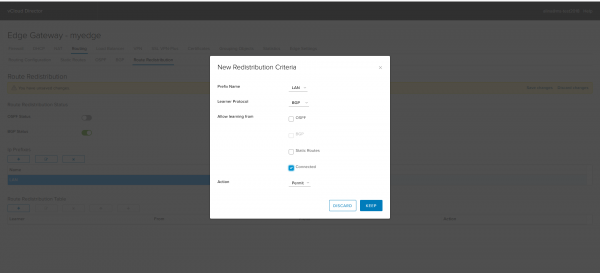
Configurons la Table de Distribution des Routes. Cliquez sur +.
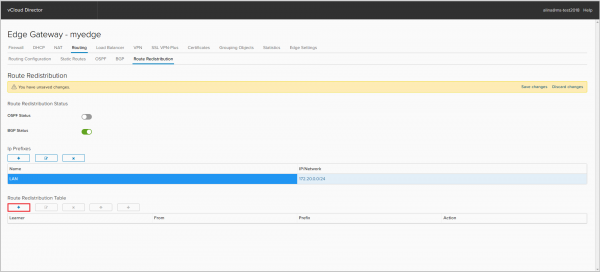
— Nom du préfixe — choisissez le préfixe que nous allons importer dans le protocole correspondant.
— Protocole d'apprentissage — protocole dans lequel nous allons importer le préfixe ;
— Autoriser l'apprentissage — protocole depuis lequel nous exportons le préfixe ;
— Action — action qui sera appliquée à ce préfixe.
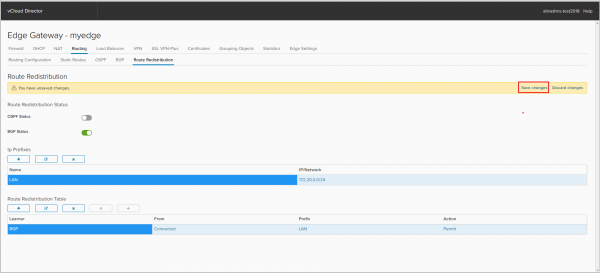
Enregistrez la configuration.
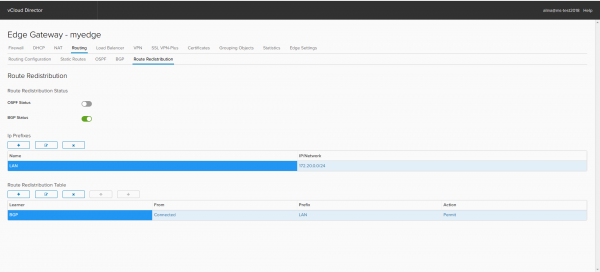
C'est fait.
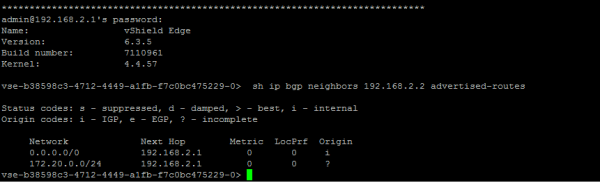
Sur la capture d'écran ci-dessous, vous pouvez voir que l'annonce correspondante est apparue dans le BGP.
C'est tout pour moi concernant le routage avec NSX Edge. N'hésitez pas à poser des questions si quelque chose n'est pas clair. La prochaine fois, nous aborderons le sujet de l'équilibreur de charge.
Source : habr.com
