

Mathy Vanhoef, autor napada KRACK na bežične mreže, otkrio je informacije o 12 ranjivosti koje se odnose na različite bežične uređaje. Otkrivene probleme predstavljaju pod kodnim imenom FragAttacks i obuhvaćaju gotovo sve uobičajene bežične ploče i pristupne točke — od testiranih 75 uređaja, svaki je bio podložan barem jednom od predloženih napada.
Problemi su podijeljeni u dvije kategorije: 3 ranjivosti su otkrivene izravno u Wi-Fi standardima i obuhvaćaju sve uređaje koji podržavaju aktualne IEEE 802.11 standarde (problemi su prisutni od 1997. godine). 9 ranjivosti odnosi se na greške i propuste u specifičnim implementacijama bežičnih stekova. Druga kategorija predstavlja veću opasnost, jer organizacija napada na propuste standarda zahtijeva specifične postavke ili izvršavanje određenih radnji od strane žrtve. Sve ranjivosti se manifestiraju neovisno o korištenju protokola za osiguranje Wi-Fi-a, uključujući i korištenje WPA3.
Većina otkrivenih metoda napada omogućuje napadaču da izvrši zamjenu L2-okvire u zaštićenoj mreži, što mu omogućava da se ubaci u promet žrtve. Najrealističniji scenarij napada uključuje zamjenu DNS odgovora kako bi se korisnik preusmjerio na napadačev poslužitelj. Također se navodi primjer korištenja ranjivosti za zaobilaženje prevoditelja adresa na bežičnom usmjerivaču i organizaciju izravnog pristupa uređaju u lokalnoj mreži ili ignoriranje ograničenja vatrozida. Drugi dio ranjivosti, koji je povezan s obradom fragmentiranih okvira, omogućava ekstrakciju podataka o prometu u bežičnoj mreži i presretanje korisničkih podataka koji se prenose bez šifriranja.
Istražitelj je pripremio demonstraciju koja pokazuje kako iskoristiti ranjivosti za presretanje lozinke koja se šalje prilikom pristupa web-stranici putem nešifriranog HTTP protokola. Također je prikazano kako napasti pametnu utičnicu koja se upravlja putem Wi-Fi veze i kako je koristiti kao platformu za nastavak napada na neuređene uređaje u lokalnoj mreži koji imaju neispravljene ranjivosti (na primjer, uspjelo je napasti neuređeni računalni sustav s Windows 7 unutar mreže zaobilaženjem NAT-a).
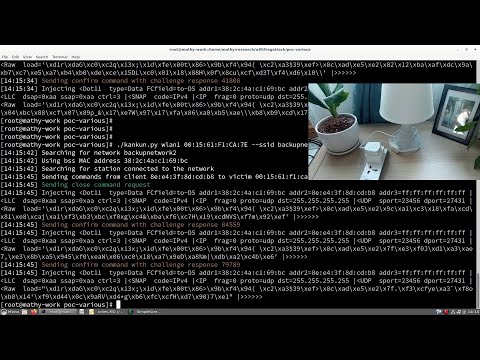
Kako bi napadač iskoristio ranjivosti, mora se nalaziti unutar dosega ciljane bežične uređaja kako bi žrtvi poslao posebno oblikovan niz okvira. Problemi se tiču kako klijentskih uređaja i bežičnih kartica, tako i pristupnih točaka i Wi-Fi usmjerivača. Općenito, kao zaštitne mjere dovoljna je upotreba HTTPS-a u kombinaciji s šifriranjem DNS prometa putem DNS over TLS ili DNS over HTTPS. Također je primjenjivo korištenje VPN.
Četiri ranjivosti u implementacijama bežičnih uređaja smatraju se najopasnijima, jer omogućuju trivijalne metode za postavljanje vlastitih nešifriranih okvira:
- Ranjivosti CVE-2020-26140 i CVE-2020-26143 omogućuju umetanje okvira na nekim pristupnim točkama i bežičnim karticama u Linuxu, Windowsima i FreeBSD-u.
- Ranjivost VE-2020-26145 omogućuje obradu širokopojasnih nešifriranih fragmenata kao punopravnih okvira u macOS-u, iOS-u, FreeBSD-u i NetBSD-u.
- Ranjivost CVE-2020-26144 omogućuje obradu nešifriranih rekonstruiranih okvira A-MSDU s EtherType EAPOL u Huawei Y6, Nexus 5X, FreeBSD-u i LANCOM AP-u.
Ostale ranjivosti u implementacijama uglavnom su vezane uz probleme koji se javljaju prilikom obrade fragmentiranih okvira:
- CVE-2020-26139: omogućuje preusmjeravanje okvira s EAPOL zastavicom koje šalje neautentificirani pošiljatelj (pogađa 2/4 potvrđene pristupne točke, kao i rješenja zasnovana na NetBSD-u i FreeBSD-u).
- CVE-2020-26146: omogućuje rekonstruiranje šifriranih fragmenata bez provjere redoslijeda brojeva sekvenci.
- CVE-2020-26147: omogućuje rekonstruiranje mješovitih šifriranih i nešifriranih fragmenata.
- CVE-2020-26142: omogućuje obradu fragmentiranih okvira kao cjelovitih okvira (pogađa OpenBSD i bežični modul ESP12-F).
- CVE-2020-26141: nedostaje provjera TKIP MIC za fragmentirane okvire.
Problemi u specifikacijama:
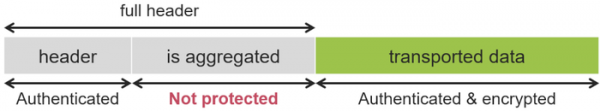
- CVE-2020-24588 — napad na agregirane okvire (zastavica 'is aggregated' nije zaštićena i može je promijeniti napadač u A-MSDU okvirima u WPA, WPA2, WPA3 i WEP). Kao primjer primjene napada spominje se preusmjeravanje korisnika na zlonamjenski DNS poslužitelj ili zaobilaženje NAT-a.

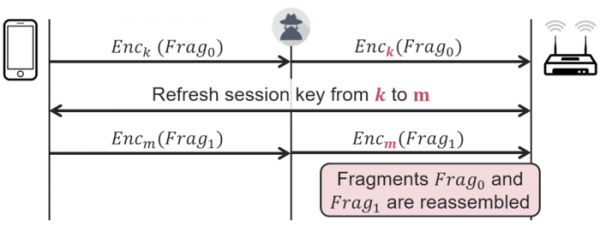
- CVE-2020-245870 — napad na miješanje ključeva (dozvoljena je ponovna izrada fragmenta, kriptiranih koristeći različite ključeve u WPA, WPA2, WPA3 i WEP). Napad omogućava određivanje podataka poslanih od strane klijenta, na primjer, određivanje sadržaja kolačića prilikom HTTP zahtjeva.

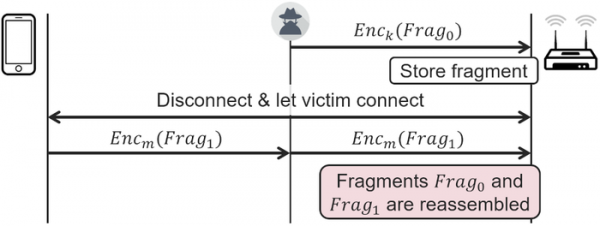
- CVE-2020-24586 — napad na predmemoriju fragmenata (standardima koji pokrivaju WPA, WPA2, WPA3 i WEP ne zahtijevaju uklanjanje već pohranjenih fragmenata u predmemoriji nakon novog povezivanja s mrežom). Omogućava određivanje podataka poslanih od strane klijenta i omogućava umetanje vlastitih podataka.
Za testiranje razine izloženosti problemima svojih uređaja pripremljen je poseban alat i gotova Live slika za izradu bootabilnog USB uređaja. U Linuxu, problemi se manifestiraju u bežičnoj mreži mac80211, u pojedinim bežičnim upravljačkim programima i u firmverima koji se učitavaju na bežične kartice. Za otklanjanje ranjivosti predložen je set zakrpa koji pokriva mac80211 stog i upravljačke programe ath10k/ath11k. Za neke uređaje, kao što su bežične kartice Intel, dodatno je potrebno instalirati ažuriranje firmvera.
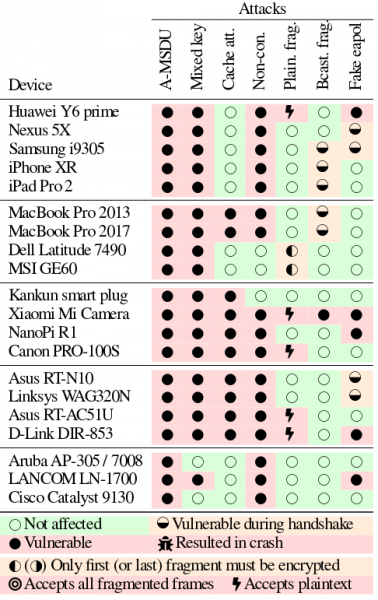
Testovi tipičnih uređaja:
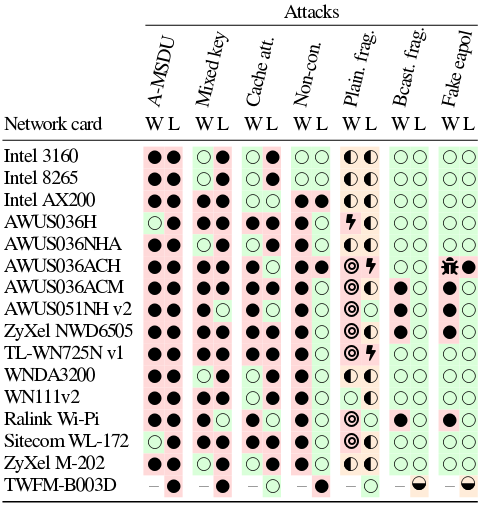
Testovi bežičnih kartica u Linuxu i Windowsu:
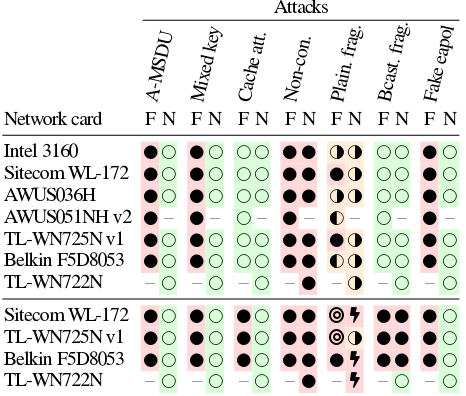
Testovi bežičnih kartica u FreeBSD i NetBSD:
Proizvođači su o problemima obaviješteni još prije 9 mjeseci. Ovoliki period embarga objašnjava se koordiniranom pripremom ažuriranja i kašnjenjima pri pripremi promjena specifikacija od strane ICASI i Wi-Fi Alliance. Prvotno je bilo planirano otkrivanje informacija 9. ožujka, ali nakon procjene rizika odlučeno je odgoditi objavu još dva mjeseca kako bi se omogućilo više vremena za pripremu zakrpa uzimajući u obzir složenost promjena i poteškoće uzrokovane pandemijom COVID-19.
Zanimljivo je da, un despite embarga, Microsoft je u ožujku u ažuriranju Windowsa prethodno ispravio neka sigurnosna ranjivost. Otkrivanje informacija odgođeno je tjedan dana od prvobitno planiranog roka, a Microsoft nije stigao ili nije htio izvršiti promjene u unaprijed pripremljenom planiranom ažuriranju, čime je stvorio prijetnju za korisnike drugih sustava, jer su zlonamjerni akteri mogli dobiti informacije o ranjivostima putem izvođenja obratnog inženjeringa sadržaja ažuriranja.
Izvor: opennet.ru
