

Tvrtka Google je predstavila izdanje web preglednika Chrome 92. Istovremeno je dostupan stabilni izdanak slobodnog projekta Chromium, koji je temelj Chrome-a. Preglednik Chrome se odlikuje korištenjem Google logotipa, sustavom za slanje obavijesti u slučaju pada, modulima za reprodukciju zaštićenog video sadržaja (DRM), sustavom automatskog instaliranja ažuriranja te prijenosom RLZ parametara tijekom pretraživanja. Sljedeće izdanje Chrome 93 planirano je za 31. kolovoza.
Glavne promjene u Chrome 92:
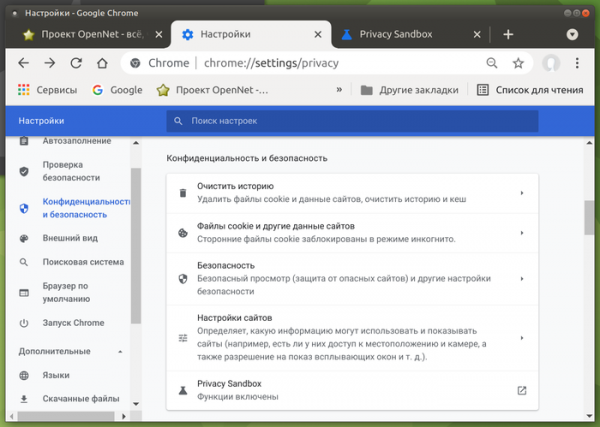
- U postavke su dodani alati za upravljanje uključivanjem компоненata Privacy Sandbox. Korisniku je omogućeno isključivanje tehnologije FLoC (Federated Learning of Cohorts), koju razvija tvrtka Google kao zamjenu za praćenje putem kolačića na "koorte", koji omogućuju isticanje korisnika s sličnim interesima bez identifikacije pojedinaca. Koorte se izračunavaju na strani preglednika pomoću algoritama strojnog učenja na podacima o povijesti posjeta i sadržaju koji se otvara u pregledniku.

- Za korisnike desktop sustava po defaultu je uključena cache memorija za povratak (Back-forward cache), koja omogućuje trenutačan prijelaz prilikom korištenja tipki "Nazad" i "Naprijed" ili prilikom navigacije kroz prethodno pregledane stranice trenutnog web mjesta. Ranije je cache memorija za povratak bila dostupna samo u izradama za platformu Android.
- Povećana je izolacija stranica i dodataka u različitim procesima. Dok je ranije mehanizam Site Isolation osiguravao izolaciju stranica jednih od drugih u različitim procesima, kao i odvajao sve dodatke u poseban proces, u novom izdanju implementirano je razdvajanje dodavanja između njih tako što se svaki dodatak prebacuje u vlastiti proces, što je omogućilo stvaranje dodatne barijere za zaštitu od malicioznih dodataka.
- Značajno je povećana učinkovitost i produktivnost u prepoznavanju phishinga. Brzina prepoznavanja phishinga na temelju lokalne analize slika porasla je u polovici slučajeva do 50 puta, a u 99% slučajeva bila je brža najmanje 2.5 puta. U prosjeku je vrijeme klasifikacije phishinga po slici smanjeno s 1.8 sekundi na 100 ms. Općenito, opterećenje CPU-a koje stvaraju svi procesi prikazivanja smanjeno je za 1.2%.
- Dodani su portovi 989 (ftps-data) i 990 (ftps) na crnu listu zabranjenih mrežnih portova. Portovi 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 i 10080 već su bili blokirani. Za portove na crnoj listi blokira se slanje HTTP, HTTPS i FTP zahtjeva u cilju zaštite od napada NAT slipstreaming, koji omogućava uspostavljanje mrežne veze između napadačevog servera i bilo kojeg UDP ili TCP porta na korisničkom sistemu prilikom otvaranja posebne web stranice u pretraživaču, bez obzira na korištenje unutrašnjeg raspona adresa (192.168.x.x, 10.x.x.x).
- Uveden je zahtev za primenu dvofaktorske verifikacije za programere prilikom objavljivanja novih dodataka ili ažuriranja verzija u Chrome Web Store.
- Osigurano je onemogućavanje već instaliranih dodataka u pretraživaču ako su uklonjeni iz Chrome Web Store zbog kršenja pravila.
- Prilikom slanja DNS zahtjeva, pored zapisa ‘A’ i ‘AAAA’ za određivanje IP adresa sada se takođe traži DNS zapis ‘HTTPS’, putem kojeg se prenose parametri koji omogućavaju ubrzanje uspostavljanja HTTPS veza, kao što su podešavanja protokola, ključevi za šifrovanje TLS ClientHello i lista poddomena-pseudonima.
- Iz iframe blokova koji se učitavaju sa domena, osim domena trenutne stranice, zabranjen je poziv JavaScript dijaloga window.alert, window.confirm i window.prompt. Ova promjena će zaštititi korisnike od zloupotreba povezanih sa pokušajima da se treća strana predstavi kao obavještenje osnovnog sajta.
- Na stranici nove kartice omogućava se prikazivanje liste najtraženijih dokumenata sačuvanih na Google Drive.
- Omogućena je mogućnost promene imena i ikone za PWA aplikacije (Progressive Web Apps).
- Za mali slučajni broj web obrazaca povezanih sa unosom adrese ili broja kreditne kartice, kao eksperiment će biti uklonjen prikaz preporuka za automatsko popunjavanje.
- U verziji za stolne sisteme opcija pretraživanja po slici (stavka ‘Pronađi sliku’ u kontekstualnom meniju) prebačena je na korišćenje servisa Google Lens umesto uobičajenog pretraživača Google. Kada korisnik klikne na odgovarajuću dugme u kontekstualnom meniju, biće preusmjeren na zasebnu web aplikaciju.
- U sučelju načina «incognito» skriveni su linkovi na povijest posjeta (linkovi su beskorisni, jer su vodili do stranice s informacijama da povijest nije prikupljena).
- Dodane su nove naredbe koje se prepoznaju prilikom unosa u adresnu traku. Na primjer, za prikaz gumba za brzo prebacivanje na stranicu provjere sigurnosti lozinki i dodataka, dovoljno je upisati «safety check», a za ulazak u postavke sigurnosti i sinkronizacije — «manage security settings» i «manage sync».
- Specifične promjene u verziji Chrome za Android:
- Na traci je implementiran novi prilagodljivi gumb «Magic Toolbar», koji prikazuje različite prečace odabranih na temelju trenutne aktivnosti korisnika i uključuje linkove koji bi mogli biti potrebni u tom trenutku.
- Ažurirana je implementacija modela strojnog učenja izvršavanog na uređaju za identifikaciju pokušaja phishinga. Kada se otkriju pokušaji phishinga, uz prikaz stranice s upozorenjem, preglednik će sada slati vanjskom servisu Safe Browsing informacije o verziji modela strojnog učenja, izračunatom težinskom faktoru za svaku kategoriju i oznaku primjene novog modela.
- Uklonjena je postavka «Show suggestions for similar pages when a page can’t be found», koja je preporučivala slične stranice na temelju upita u Googleu, ako stranica nije pronađena. Ova postavka je ranije već bila uklonjena iz verzije za stolna računala.
- Proširena je primjena načina izolacije stranica na pojedinačne procese. Zbog potrošnje resursa, u zasebne procese su dosad bile premještane samo odabrane velike stranice. U novoj verziji, izolacija će se početi primjenjivati i na stranice na koje se korisnik prijavio autentifikacijom putem OAuth (na primjer, prijava putem Google računa) ili koje postavljaju HTTP zaglavlje Cross-Origin-Opener-Policy. Za one koji žele uključiti izolaciju u zasebne procese za sve stranice, dostupna je postavka «chrome://flags/#enable-site-per-process».
- Isključeni su ugrađeni u motor V8 mehanizmi zaštite od napada preko sporednih kanala, kao što su Spectre, koji su ocijenjeni kao manje učinkoviti od izolacije stranica u zasebnim procesima. U verziji za stolna računala ovi mehanizmi su isključeni još u izdanju Chrome 70.
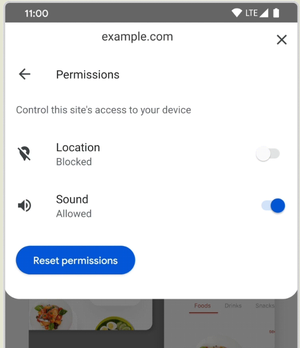
- Olakšan je pristup postavkama ovlasti web stranice, kao što su pristup mikrofonu, kameri i određivanju lokacije. Da biste prikazali popis ovlasti, dovoljno je kliknuti na simbol bravu u adresnoj traci, a zatim odabrati odjeljak „Permissions”.

- U režimu Origin Trials (eksperimentalne mogućnosti koje zahtijevaju zasebnu aktivaciju) dodano je nekoliko novih API-ja. Origin Trial podrazumijeva mogućnost rada s navedenim API-jima iz aplikacija učitanih s localhosta ili 127.0.0.1, ili nakon prolaska registracije i dobivanja specijalnog tokena koji djeluje ograničeno vrijeme za određenu stranicu.
- API File Handling omogućuje registraciju web aplikacija kao obraditelja datoteka. Na primjer, web aplikacija koja radi u PWA (Progressive Web Apps) načinu s uređivačem teksta može se registrirati kao obraditelj datoteka „.txt”, čime se može koristiti u sustavu za upravljanje datotekama za otvaranje tekstualnih datoteka.

- API Shared Element Transitions omogućuje korištenje gotovih efekata koje pruža preglednik, vizualizirajući promjenu stanja sučelja u jednostraničnim (SPA, single-page applications) i višestraničnim (MPA, multi-page applications) web aplikacijama.
- API File Handling omogućuje registraciju web aplikacija kao obraditelja datoteka. Na primjer, web aplikacija koja radi u PWA (Progressive Web Apps) načinu s uređivačem teksta može se registrirati kao obraditelj datoteka „.txt”, čime se može koristiti u sustavu za upravljanje datotekama za otvaranje tekstualnih datoteka.
- U CSS pravilo @font-face dodan je parametar size-adjust, koji omogućava prilagodbu veličina glifa za određeni stil fonta, ne mijenjajući vrijednost CSS svojstva font-size (područje ispod simbola ostaje isto, ali se veličina glifa u tom području mijenja).
- U JavaScriptu, u objektima Array, String i TypedArray implementirana je metoda at(), koja omogućuje korištenje relativne indeksacije (relativna pozicija se koristi kao indeks niza), uključujući negativne vrijednosti u odnosu na kraj (na primjer, „arr.at(-1)” vratit će posljednji element niza).
- U JavaScript konstruktoru Intl.DateTimeFormat dodano je svojstvo dayPeriod, koje omogućuje prikaz približnog dijela dana (ujutro, navečer, popodne, noću).
- Prilikom korištenja objekata SharedArrayBuffers, koji omogućuju stvaranje nizova u zajedničkoj memoriji, sada je potrebno odrediti HTTP zaglavlja Cross-Origin-Opener-Policy i Cross-Origin-Embedder-Policy, bez kojih će zahtjev biti blokiran.
- U API Media Session dodane su akcije „togglemicrophone”, „togglecamera” i „hangup”, koje omogućuju web stranicama koje implementiraju sustave videokonferencija da pričvrste vlastite obrađivače za prikazane u sučelju picture-in-picture gumbe za isključivanje/uključivanje mikrofona, isključivanje/uključivanje kamere i završavanje poziva.
- U API Web Bluetooth dodana je mogućnost filtriranja pronađenih Bluetooth uređaja prema identifikatorima proizvođača i proizvoda. Filtriranje se postavlja putem parametra „options.filters” u metodi Bluetooth.requestDevice().
- Implementirana je prva faza skraćenja sadržaja HTTP zaglavlja User-Agent: na kartici DevTools Issues sada se prikazuje upozorenje o zastarijevanju navigator.userAgent, navigator.appVersion i navigator.platform.
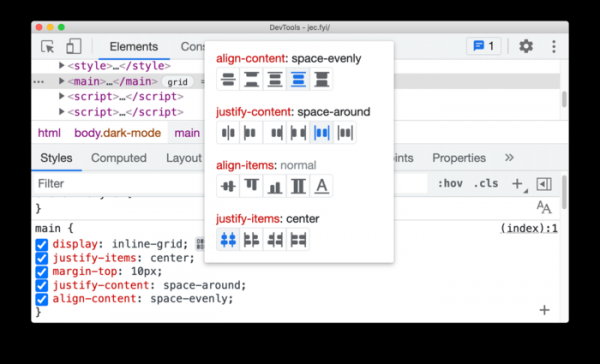
- Unijeli smo niz poboljšanja u alatima za web razvoj. U web konzoli sada postoji mogućnost predefiniranja izraza „const”. U panelu Elements dodana je opcija brzeg pregleda detalja za iframe elemente putem kontekstnog izbornika, koji se pojavljuje desnim klikom na element. Poboljšano je otklanjanje grešaka CORS (Cross-origin resource sharing). U panelu za inspekciju mrežne aktivnosti dodana je mogućnost filtriranja mrežnih zahtjeva iz WebAssembly. Predstavljen je novi uređivač CSS Grida („display: grid” i „display: inline-grid”) s funkcijom pregleda promjena.

Osim novih značajki i ispravka grešaka, nova verzija otklanja 35 ranjivosti. Mnoge od ranjivosti otkrivene su zahvaljujući automatiziranom testiranju alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Nisu otkrivene kritične probleme koje bi omogućile zaobilaženje svih razina zaštite preglednika i izvršavanje koda izvan sandbox okruženja. U okviru programa isplate novčanih nagrada za otkrivanje ranjivosti, kompanija Google je za ovu verziju isplatila 24 nagrade u ukupnom iznosu od 112000 dolara (dvije nagrade od 15000 dolara, četiri nagrade od 10000 dolara, jedna nagrada od 8500 dolara, dvije nagrade od 7500 dolara, tri nagrade od 5000 dolara, jedna nagrada od 3000 dolara i jedna nagrada od 500 dolara). Iznos 11 nagrada još nije utvrđen.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish