

Tvrtka Osterman Research objavila je rezultate ispitivanja korištenja otvorenih komponenata s neispravnim ranjivostima u proprietarnom softveru izrađenom po narudžbi (COTS). U istraživanju su ispitivane pet kategorija aplikacija — web preglednici, e-mail klijenti, programi za razmjenu datoteka, messengeri i platforme za online sastanke.
Rezultati su bili porazni — u svim ispitivanim aplikacijama otkriveno je korištenje otvorenog koda s neispravljenim ranjivostima, a u 85% aplikacija ranjivosti su bile kritične prirode. Najveći problemi pronađeni su u aplikacijama za online sastanke i e-mail klijentima.
Što se tiče otvorenog koda, 30% od svih otkrivenih otvorenih komponenti imalo je barem jednu poznatu, ali neispravljenu ranjivost. Najveći postotak otkrivenih problema (75.8%) bio je povezan s korištenjem zastarjelih verzija Firefox motora. Na drugom mjestu je openssl (9.6%), a na trećem libav (8.3%).
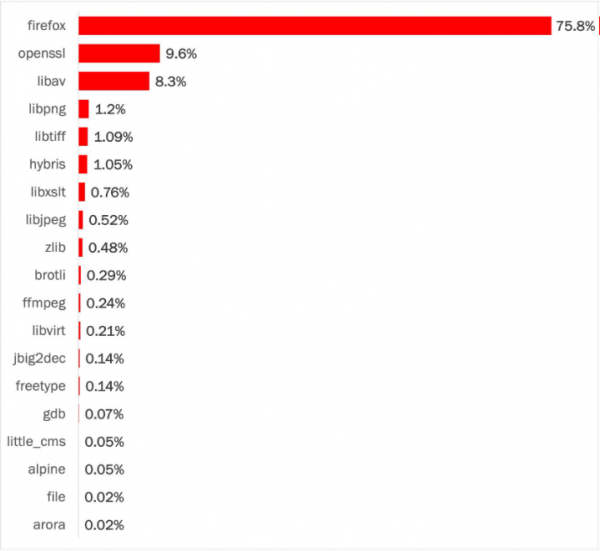
U izvješću se ne detaljizira broj ispitivanih aplikacija i koji su točno proizvodi ispitani. Ipak, u tekstu se spominje da su kritični problemi otkriveni u svim aplikacijama osim tri, tj. zaključci su doneseni na temelju analize 20 aplikacija, što se ne može smatrati reprezentativnim uzorkom. Podsjećamo da je u sličnom istraživanju provedenom u lipnju zaključeno da 79% ugrađenih u kôd vanjskih biblioteka nikada ne dobiva ažuriranja i zastarjeli kôd biblioteka postaje izvor problema s sigurnošću.
Izvor: opennet.ru
