

Tvrtka Google je objavila izdanje web preglednika Chrome 98. Istovremeno je dostupan stabilni izlaz slobodnog projekta Chromium, koji predstavlja osnovu Chrome-a. Preglednik Chrome se razlikuje po korištenju Google-ovih logotipa, prisutnosti sustava za slanje obavijesti u slučaju pada, modulima za reprodukciju video sadržaja zaštićenog od kopiranja (DRM), sustavu automatske instalacije ažuriranja i prijenosu RLZ-parametara tijekom pretraživanja. Sljedeće izdanje Chrome 99 planirano je za 1. ožujka.
Glavne promjene u Chrome 98:
- U preglednik je ugrađena vlastita pohrana korijenskih certifikata certifikacijskih tijela (Chrome Root Store), koja će se koristiti umjesto vanjskih pohrana specifičnih za svaki operacijski sustav. Pohrana je realizirana prema uzoru na neovisnu pohranu korijenskih certifikata u Firefox-u, koja se koristi kao prvi korak za provjeru lanca povjerenja certifikata prilikom otvaranja web stranica putem HTTPS-a. Nova pohrana se trenutno ne koristi po defaultu. Radi pojednostavljenja prevođenja konfiguracija povezanih sa sistemskim pohranama i osiguravanja prenosivosti, određeno će vrijeme trajati prijelazno razdoblje, tijekom kojeg će Chrome Root Store sadržavati cjelokupnu zbirku certifikata odobrenih na većini podržanih platformi.
- Nastavlja se provedba plana za jačanje zaštite od napada povezanih s pristupom resursima u lokalnoj mreži ili na korisničkom računalu (localhost) iz skripti učitanih prilikom otvaranja web stranice. Takvi zahtjevi koriste zlonamjernici za izvršavanje CSRF napada na usmjerivače, pristupne točke, pisače, korporativne web sučelja i druge uređaje i usluge koje prihvaćaju zahtjeve samo iz lokalne mreže.
Za zaštitu od ovakvih napada, u slučaju pristupa bilo kojim podresursima unutar mreže, preglednik će početi slati očit zahtjev za ovlast za učitavanje takvih podresursa. Zahtjev za ovlast se ostvaruje slanjem na server glavnog web mjesta za CORS (Cross-Origin Resource Sharing) s zaglavljem „Access-Control-Request-Private-Network: true”, prije nego se pristupi unutarnjoj mreži ili localhostu. Kada se potvrdi operacija u odgovoru na ovaj zahtjev, server bi trebao vratiti zaglavlje „Access-Control-Allow-Private-Network: true”. U Chromeu 98 provjera je implementirana u testnom režimu i u slučaju nedostatka potvrde, u web konzoli se prikazuje upozorenje, no sam zahtjev za podresurs ne blokira. Blokada se planira uključiti najranije pri izdanju Chrome 101.
- U postavke računa integrirani su alati za upravljanje uključivanjem poboljšanog režima zaštite od opasnih web stranica (Enhanced Safe Browsing), u kojem se aktiviraju dodatne provjere za zaštitu od phishing-a, zlonamjernih aktivnosti i drugih prijetnji na webu. Nakon aktivacije ovog režima, u Google računu će se sada prikazati prijedlog za aktiviranje režima i u Chromeu.
- Dodana je izmjena za prepoznavanje pokušaja phishing-a na strani klijenta, implementirana koristeći platformu mašinskog učenja TFLite (TensorFlow Lite) koja ne zahtijeva slanje podataka za provjeru na strani Google-a (pri čemu se šalje telemetrija s informacijama o verziji modela i izračunatim težinskim koeficijentima za svaku kategoriju). Kada se otkrije pokušaj phishing-a, korisniku će prije otvaranja sumnjive web stranice biti prikazana stranica s upozorenjem.
- U API-ju Client Hints, koji se razvija kao zamjena za zaglavlje User-Agent, omogućava selektivno davanje podataka o konkretnim parametrima preglednika i sustava (verzija, platforma itd.) samo na zahtjev. serverom, implementirana je mogućnost zamjene u popisu identifikatora preglednika lažnim nazivima, prema uzoru na mehanizam GREASE (Generate Random Extensions And Sustain Extensibility) koji se koristi u TLS-u. Na primjer, osim ‘”Chrome”; v=“98”‘ i ‘”Chromium”; v=“98”‘, u popis može biti dodan slučajni identifikator nepostojećeg preglednika ‘”Not;Browser”; v=“12”‘. Ova vrsta zamjene omogućit će otkrivanje problema s obradom identifikatora nepoznatih preglednika, što dovodi do toga da alternativni preglednici moraju pretvarati se u druge popularne preglednike kako bi zaobišli provjere u popisima prihvaćenih preglednika.
- Od 17. siječnja, dodatci koristeći drugu verziju Chrome manifest-a više se ne prihvaćaju u Chrome Web Store katalog. Novi dodaci će se sada prihvaćati samo s trećom verzijom manifest-a. Razvijači ranije objavljenih dodataka, kao i do sada, moći će objavljivati ažuriranja s drugom verzijom manifest-a. Puno ukidanje podrške za drugu verziju manifest-a planirano je za siječanj 2023. godine.
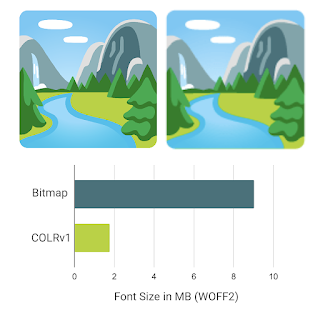
- Dodana je podrška za kolor vektorske fontove u formatu COLRv1 (podskup OpenType fontova koji, pored vektorskih glifova, sadrži sloj s informacijama o boji), koji se mogu koristiti, na primjer, za kreiranje višebojnih emoji. Za razliku od prethodno podržavanog formata COLRv0, COLRv1 donosi mogućnost korištenja gradijenata, preklapanja i transformacija. Format također omogućuje kompaktno pohranjivanje, osigurava učinkovito kompresiranje i dopušta ponovnu upotrebu kontura, što značajno smanjuje veličinu fonta. Na primjer, Noto Color Emoji font u raster formatu zauzima 9MB, a u vektorskom formatu COLRv1 — 1.85MB.

- U Origin Trials načinu rada (eksperimentalne mogućnosti koje zahtijevaju posebnu aktivaciju) implementiran je API Region Capture, koji omogućuje izrezivanje snimljenog videa. Na primjer, izrezivanje može biti potrebno u web aplikacijama koje snimaju video sa sadržajem svoje kartice, radi uklanjanja određenog sadržaja prije slanja. Origin Trial podrazumijeva mogućnost rada s navedenim API-jem iz aplikacija učitanih s localhost ili 127.0.0.1, ili nakon registracije i dobivanja posebnog tokena koji važi ograničeno vrijeme za određenu web stranicu.
- U CSS svojstvo «contain-intrinsic-size» dodana je podrška za vrijednost «auto», koja će koristiti posljednju zapamćenu veličinu elementa (kada se koristi zajedno s «content-visibility: auto», programer ne mora pogađati izrečenu veličinu elementa).
- Dodana je osobina AudioContext.outputLatency, putem koje se mogu saznati informacije o predviđenoj latenciji prije izlaza zvuka (latencija između zahtjeva za zvukom i početka obrade primljenih podataka od strane uređaja za izlaz zvuka).
- CSS svojstvo color-scheme omogućava definiranje u kojim se shemama boja može ispravno prikazati element ("light", "dark", "day mode" i "night mode"), a dodat je parametar "only" koji omogućava isključivanje prisilne promjene sheme boja za određene HTML elemente. Na primjer, ako se navede "div { color-scheme: only light }", tada će se za element div koristiti samo svijetla tema, čak i ako je u pregledniku prisilno uključena tamna tema.
- U CSS-u je dodana podrška za media upite ‘dynamic-range’ i ‘video-dynamic-range’ koji omogućuju određivanje postoji li ekran koji podržava HDR (High Dynamic Range).
- U funkciju window.open() dodana je mogućnost odabira otvaranja veze u novoj kartici, novom prozoru ili iskačućem prozoru. Osim toga, svojstvo window.statusbar.visible sada vraća "false" za iskačuće prozore i "true" za kartice i prozore. const popup = window.open(‘_blank’,»,’popup=1′); // Otvoriti u iskačućem prozoru const tab = window.open(‘_blank’,»,’popup=0′); // Otvoriti u kartici
- Za prozore i radne niti implementirana je metoda structuredClone(), koja omogućava stvaranje rekurzivnih kopija objekata, uključujući svojstva ne samo navedenog objekta, već i svih drugih objekata na koje se referira trenutni objekt.
- U Web Authentication API dodana je podrška za proširenje specifikacije FIDO CTAP2, koje omogućava postavljanje minimalne dopuštene duljine PIN koda (minPinLength).
- Za instalirane samostalne web aplikacije dodat je komponenta Window Controls Overlay, koja proširuje ekran područje aplikacije na cijelo okno, uključujući područje zaglavlja na koje se kodiraju standardne tipke za upravljanje prozorom (zatvaranje, minimiziranje, maksimaliziranje). Web aplikacija može upravljati iscrtavanjem i obradom unosa u cijelom prozoru, osim preklopnog bloka s tipkama za upravljanje prozorom.
- U WritableStreamDefaultController dodano je svojstvo za upravljanje signalima, koje vraća objekt AbortSignal, putem kojeg se mogu odmah zaustaviti operacije pisanja u WritableStream bez čekanja na njihovo dovršenje.
- U WebRTC je uklonjena podrška za mehanizam pregovaranja ključeva SDES, koji je 2013. godine označen kao zastario od strane IETF zbog sigurnosnih problema.
- Zadano je onemogućen API U2F (Cryptotoken), koji je prethodno označen kao zastario, a njegov nasljednik je API Web Authentication. API U2F bit će potpuno uklonjen u Chrome 104.
- U API Directory proglašeno je zastarjelo polje installed_browser_version, umjesto kojeg je predloženo novo polje pending_browser_version, koje sadrži informacije o verziji preglednika uzimajući u obzir preuzete, ali ne primijenjene ažuriranja (tj. verzija koja će biti aktivna nakon ponovnog pokretanja preglednika).
- Uklonjeni su parametri koji su omogućavali vraćanje podrške za TLS 1.0 i 1.1.
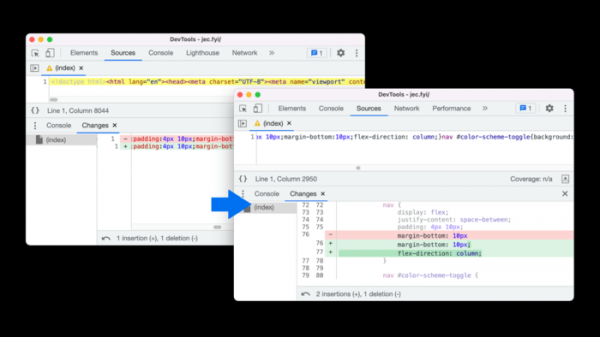
- Unaprijeđeni su alati za web razvoj. Dodana je kartica za procjenu rada predmemorije povratka (Back-forward cache), koja osigurava trenutačan prijelaz pri korištenju gumba „Natrag” i „Naprijed”. Dodana je mogućnost emulacije medijskih upita forced-colors. U Flexbox uređivaču dodani su gumbi za podršku svojstvima row-reverse i column-reverse. Na kartici „Changes” omogućeno je prikazivanje promjena nakon formatiranja koda, što olakšava analizu minificiranih stranica.

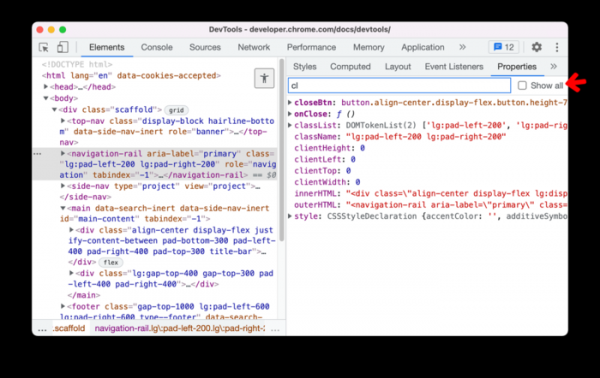
Implementacija panela za pregled koda ažurirana je na izdanju uređivača koda CodeMirror 6, u kojem je znatno poboljšana učinkovitost rada s vrlo velikim datotekama (WASM, JavaScript), riješeni su problemi s nasumičnim pomacima tijekom navigacije i poboljšani su prijedlozi sustava automatskog dovršavanja prilikom uređivanja koda. U panel CSS svojstava dodana je mogućnost filtriranja izlaza prema imenu ili vrijednosti svojstva.

Osim novih poboljšanja i ispravki grešaka, u novoj verziji ispravljeno je 27 ranjivosti. Mnoge od ranjivosti otkrivene su automatskim testiranjem alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Kritične probleme koji omogućuju zaobilaženje svih razina zaštite preglednika i izvođenje koda u sustavu izvan sandbox okruženja nisu otkriveni. U okviru programa isplate novčanih nagrada za otkrivanje ranjivosti za ovu verziju, kompanija Google isplatila je 19 nagrada u ukupnom iznosu od 88 tisuća američkih dolara (dvije nagrade od 20000 dolara, jedna nagrada od 12000 dolara, dvije nagrade od 7500 dolara, četiri nagrade od 1000 dolara i po jedna nagrada od 7000, 5000, 3000 i 2000 dolara.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish