

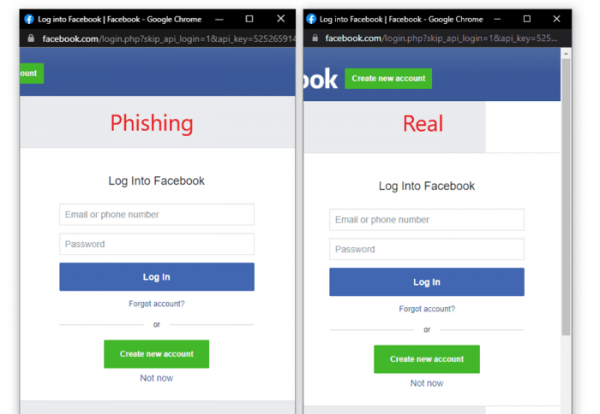
Objavljene su informacije o metodi phishinga koja korisniku stvara iluziju rada s legitimnim obrascem autentifikacije putem ponovne izrade sučelja preglednika u području koje se prikazuje iznad trenutnog prozora pomoću iframe-a. Dok su se prije napadači pokušavali obmanuti korisnika registracijom sličnih imenom domena ili manipulacijom parametrima u URL-u, predloženom metodom HTML i CSS sredstvima u gornjem dijelu iskačućeg prozora oslikavaju se elementi koji ponavljaju sučelje preglednika, uključujući naslov s gumbima za upravljanje prozorom i adresnu traku koja uključuje adresu koja se ne podudara s stvarnom adresom sadržaja.
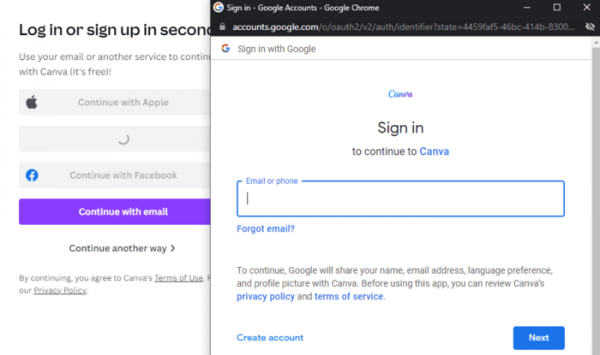
S obzirom na to da mnogi web site-ovi koriste obrasce autentifikacije putem vanjskih usluga koje podržavaju protokol OAuth, a ti se obrasci prikazuju u zasebnom prozoru, generiranje lažnog sučelja preglednika može zavarati čak i iskusnog i pažljivog korisnika. Predložena metoda, na primjer, može se koristiti na hakiranim ili nepouzdanim web stranicama za prikupljanje podataka o korisničkim lozinkama.
Istraživač koji je obratio pažnju na problem objavio je gotov set predložaka koji simuliraju sučelje Chrome u tamnim i svijetlim temama za macOS i Windows. Iskačući prozor se formira pomoću iframe-a, koji se prikazuje iznad sadržaja. Kako bi se postigla realističnost, pomoću JavaScripta se vezuju handleri koji omogućuju pomicanje lažnog prozora i pritiskanje gumba za upravljanje prozorom.

Izvor: opennet.ru
