

Objavljen je web preglednik Firefox 102. Izdanje Firefox 102 pripada kategoriji grana s dugoročnom podrškom (ESR), a ažuriranja za njih izdaju se tijekom godine. Također, objavljeno je ažuriranje prethodne grane s dugoročnom podrškom 91.11.0 (u budućnosti se očekuju još dva ažuriranja 91.12 i 91.13). Grana Firefox 103 bit će prebačena u fazu beta testiranja u narednim satima, a izdanje je zakazano za 26. srpnja.
Glavne novosti u Firefox 102:
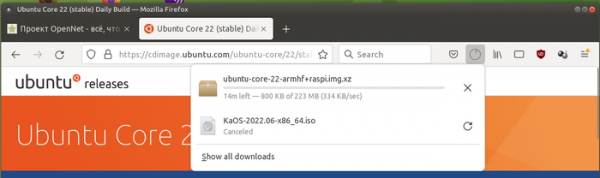
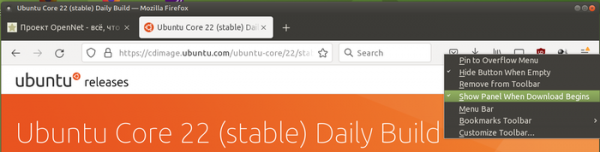
- Omogućena je opcija isključivanja automatskog otvaranja panela s informacijama o preuzimanjima pri svakom novom preuzimanju.


- Dodana je zaštita od praćenja prilikom prelaska na druge stranice putem uklanjanja parametara iz URL-a koji se koriste za praćenje (poput utm_source). Ova zaštita aktivira se uključivanjem strogog načina blokiranja neželjenog sadržaja (Enhanced Tracking Protection -> Strict) ili prilikom otvaranja stranice u privatnom pregledavanju. Izborna čistoća također se može omogućiti putem parametra privacy.query_stripping.enabled u about:config.
- Funkcije dekodiranja zvuka premještene su u zaseban proces s strožom sandbox izolacijom.
- U načinu "slika u slici" omogućeno je prikazivanje titlova prilikom gledanja videa na stranicama HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar i SonyLIV. Prije su titlovi bili prikazivani samo za YouTube, Prime Video, Netflix i stranice koje koriste format WebVTT (Web Video Text Track).
- Na platformi Linux omogućena je upotreba DBus servisa Geoclue za određivanje lokacije.
- Poboljšano je pregledavanje PDF dokumenata u načinu visokog kontrasta.
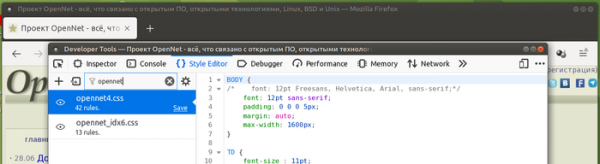
- U sučelju za web programere u kartici Style Editor dodana je podrška za filtriranje stilskih tablica po imenu.

- U API Streamovima dodana je klasa TransformStream i metoda ReadableStream.pipeThrough, koje se mogu koristiti za stvaranje i prijenos podataka u obliku toka (pipe) između ReadableStream i WritableStream, s mogućnošću pozivanja obraditelja za transformaciju toka za svaku jedinicu.
- U API Streamovima dodane su klase ReadableStreamBYOBReader, ReadableByteStreamController i ReadableStreamBYOBRequest za učinkovito izravno prijenos binarnih podataka bez prolaska kroz unutarnje redove.
- Planirano je uklanjanje nestandardne svojstva Window.sidebar, koje je dostupno samo u Firefoxu.
- Osigurana je integracija CSP (Content-Security-Policy) s WebAssembly, što omogućuje primjenu CSP ograničenja i za WebAssembly. Sada dokument, za koji se putem CSP zabranjuje izvođenje skripti, neće moći pokrenuti WebAssembly bajtkod osim ako nije postavljena opcija ‘unsafe-eval’ ili ‘wasm-unsafe-eval’.
- U CSS-u je u medijskim upitima implementirano svojstvo update, koje omogućuje povezivanje s frekvencijom osvježavanja informacija koju podržava uređaj za ispis (na primjer, vrijednost ‘slow’ postavlja se za ekrane elektroničkih knjiga, ‘fast’ za obične ekrane, a ‘none’ za ispis).
- Za dodatke koji podržavaju drugu verziju manifesta, osiguran je pristup API-ju Scripting, koji omogućuje izvođenje skripti u kontekstu web stranica, umetanje i uklanjanje CSS-a, te upravljanje registracijom skripti za obradu sadržaja.
- U Firefoxu za Android, prilikom ispunjavanja obrazaca s podacima kreditnih kartica, osiguran je zasebni zahtjev za pohranu unesenih informacija za sustav automatskog popunjavanja obrazaca. Uklonjen je problem koji je dovodio do pada prilikom otvaranja virtualne tipkovnice ako se u međuspremniku nalaze velika količina podataka. Riješen je problem s zamrzavanjem Firefoxa prilikom prebacivanja između aplikacija.
Osim noviteta i ispravaka grešaka, u Firefoxu 102 ispravljeno je 22 ranjivosti, od kojih je 5 označeno kao opasne. Ranjivost CVE-2022-34479 omogućava na Linux platformi prikazivanje skočnog prozora koji prekriva adresnu traku (može se koristiti za simulaciju lažnog korisničkog sučelja koje obmanjuje korisnika, na primjer, za phishing). Ranjivost CVE-2022-34468 omogućava zaobilaženje CSP ograničenja koja zabranjuju izvođenje JavaScript koda unutar iframe-a, putem umetanja 'javascript:' URI linkova. 5 ranjivosti (pod CVE-2022-34485, CVE-2022-34485 i CVE-2022-34484) izazvane su problemima s memorijom, poput prepunjenja bafera i pristupa već oslobođenim dijelovima memorije. Ovi problemi potencijalno mogu dovesti do izvršenja zloćudnog koda prilikom otvaranja posebno oblikovanih stranica.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish