

Objavljen je izdanak proxy poslužitelja outline-ss-server 1.4, koji koristi protokol Shadowsocks za skrivanje prirode prometa, zaobilaženje vatrozida i prevaru sustava za inspekciju paketa. Poslužitelj razvija projekt Outline, koji dodatno pruža vezu klijentskih aplikacija i upravljačkog sučelja, omogućujući brzo postavljanje višekorisničkih Shadowsocks poslužitelja temeljenih na outline-ss-serveru u javnim cloud okruženjima ili na vlastitoj opremi, upravljanje putem web sučelja i organizaciju pristupa korisnika putem ključeva. Razvijanjem i održavanjem koda bavi se Jigsaw, podružnica u Googleu, osnovana za razvoj alata za zaobilaženje cenzure i organizaciju slobodne razmjene informacija.
Outline-ss-server napisan je u programskom jeziku Go i distribuira se pod Apache 2.0 licencom. Kao osnova korišten je kod proxy-poslužitelja go-shadowsocks2, koji je stvorila zajednica programera Shadowsocks. U posljednje vrijeme, glavna aktivnost projekta Shadowsocks usredotočena je na razvoj novog poslužitelja na jeziku Rust, dok je implementacija na jeziku Go više od godinu dana bez ažuriranja i znatno zaostaje po funkcionalnosti.
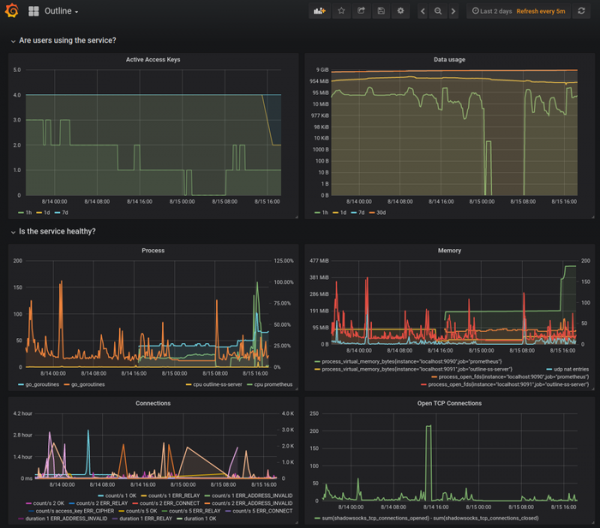
Razlike outline-ss-servera u odnosu na go-shadowsocks2 svode se na podršku za povezivanje više korisnika putem jednog mrežnog porta, mogućnost otvaranja više mrežnih portova za prihvat veza, podršku za vruće ponovno pokretanje i ažuriranje konfiguracije bez prekida veza, te ugrađene alate za praćenje i promjenu prometa na temelju platforme prometheus.io.
U outline-ss-server također je dodana zaštita od napada povezanih s slanjem provjernih zahtjeva i ponovnim reprodukcijom prometa. Napad putem provjernih zahtjeva usmjeren je na određivanje prisutnosti proxyja, na primjer, napadač može slati na ciljano Shadowsocks poslužitelja skupove podataka različitih veličina i analizirati koji volumen podataka poslužitelj može pročitati prije nego što odredi grešku i zatvori vezu. Napad s ponovnim reprodukiranjem prometa temelji se na presretanju sesije između klijenta i serverom s naknadnim pokušajem ponovnog slanja presretnutih podataka kako bi se utvrdila prisutnost proxyja.
Za zaštitu od napada putem provjernih zahtjeva, outline-ss-server ne prekida vezu i ne prikazuje grešku prilikom primanja netočnih podataka, već nastavlja primati informacije, djelujući poput crne rupe. Kako bi se zaštitili od ponovnog korištenja, podaci koje klijent šalje dodatno se provjeravaju na ponavljanja prema kontrolnim zbrojevima, koji se pohranjuju za posljednjih nekoliko tisuća handshake sekvenci (maksimalno 40 tisuća, veličina se postavlja pri pokretanju servera i troši 20 bajtova memorije po sekvenci). Za blokiranje ponovljenih odgovora s poslužitelja, u svim server handshake sekvencama koriste se HMAC autentifikacijski kodovi s 32-bitnim oznakama.
Prema razini skrivanja prometa, protokol Shadowsocks u implementaciji outline-ss-servera je blizak priključnom transportu Obfs4 u anonimnoj mreži Tor. Protokol je stvoren za zaobilaženje sustava cenzure prometa u Kini („Veliki kineski vatrozid“) i omogućava prilično učinkovito skrivanje prometa koji se propušta preko drugog poslužitelja (promet je teško identificirati zahvaljujući dodavanju slučajnog uzorka i simulaciji kontinuiranog toka).
Kao protokol za proksiranje zahtjeva koristi se SOCKS5 — na lokalnom sustavu pokreće se proxy sa SOCKS5 podrškom, koji tunelira promet na udaljeni poslužitelj, s kojeg se zapravo izvršavaju zahtjevi. Promet između klijenta i poslužitelja smješta se u šifrirani tunel (podržava se autentificirano šifriranje AEAD_CHACHA20_POLY1305, AEAD_AES_128_GCM i AEAD_AES_256_GCM), a skrivanje činjenice o njegovom stvaranju je primarni zadatak Shadowsocks-a. Podržava se organizacija TCP i UDP tunela, kao i izrada proizvoljnih tunela, koji nisu ograničeni na SOCKS5, putem upotrebe dodataka koji podsjećaju na priključne transporte u Toru.
Izvor: opennet.ru
