

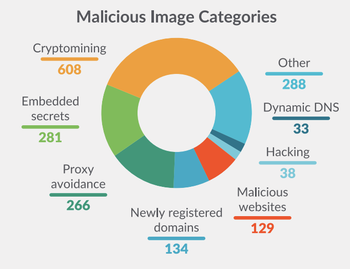
Firma Sysdig, koja razvija istoimeni otvoreni alat za analizu rada sistema, objavila je rezultate istraživanja više od 250.000 slika Linux kontejnera smeštenih u katalogu Docker Hub bez oznake verifikovane ili zvanične slike. U konačnici, 1652 slike su klasifikovane kao zlonamerne.
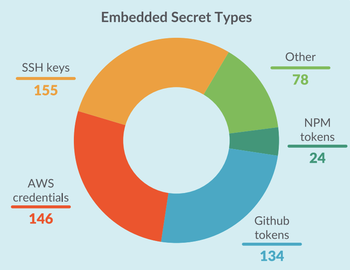
U 608 slika otkrivene su komponente za rudarenje kriptovaluta, 288 je ostavilo pristupne tokene (u 155 slučajeva SSH ključevi, u 146 slučajeva AWS tokeni, u 134 slučajeva GitHub tokeni, u 24 slučaja NPM API tokeni), u 266 su postojali alati za zaobilaženje vatrozida putem proksija, 134 su imale nedavno registrovane domene, a 129 su imale pozive ka sajtovima koji su proglašeni zlonamernim.
Neke slike sa rudarskim programima koristile su imena koja uključuju nazive poznatih otvorenih projekata, kao što su ubuntu, golang, joomla, liferay i drupal, ili su koristile metodu 'typosquatting' (dodeljivanje sličnih imena koja se razlikuju po pojedinim simbolima). Među najpopularnijim zlonamernim slikama izdvajaju se vibersastra/ubuntu i vibersastra/golang, koje su preuzete više od 10.000 i 6900 puta, redom.
Izvor: opennet.ru
