

U paketu ImageMagick, koji često koriste web programeri za konverziju slika, otkrivena je ranljivost CVE-2022-44268 koja može dovesti do curenja sadržaja datoteka prilikom konverzije pomoću napadnutih PNG slika. Ranljivost ugrožava sustave koji obrađuju vanjske slike i zatim omogućuju preuzimanje rezultata konverzije.
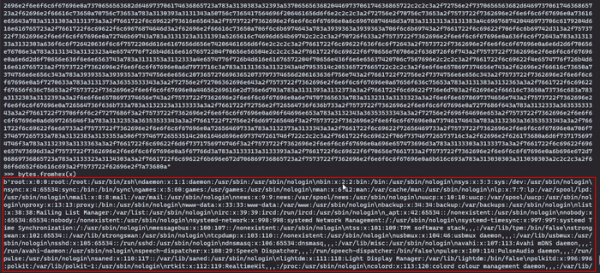
Ranljivost je uzrokovana time što ImageMagick prilikom obrade PNG slika koristi sadržaj parametra „profile” iz metapodatkovnog bloka za određivanje imena datoteke s profilom koji se uključuje u izlaznu datoteku. Tako je za napad dovoljno dodati parametar „profile” s potrebnom putanjom datoteke (na primjer, „/etc/passwd”) na PNG sliku i tijekom obrade takve slike, na primjer, prilikom promjene veličine, sadržaj potrebne datoteke će biti uključen u izlaznu datoteku. Ako umjesto imena datoteke navedemo „-“, obrađivač će se zablokirati čekajući unos iz standardnog toka, što se može iskoristiti za provođenje napada uskraćivanja usluge (CVE-2022-44267).
Ažuriranje s ispravkom ranjivosti još nije objavljeno, ali su programeri ImageMagicka preporučili kao zaobilazno rješenje za blokiranje curenja da se u postavkama kreira pravilo koje ograničava pristup određenim putanjama datoteka. Na primjer, za zabranu pristupa prema apsolutnim i relativnim putanjama u policy.xml može se dodati:
Na mreži je već objavljen skript za generiranje eksploatiranih PNG slika ranjivosti.
Izvor: opennet.ru
