

Tvrtka Mozilla najavila je uključivanje podrške za mehanizam ECH (Encrypted Client Hello) za korisnike stabilne verzije preglednika Firefox, nastavljajući razvoj tehnologije ESNI (Encrypted Server Name Indication) i osmišljenog za šifriranje informacija o parametrima TLS sesija, poput traženog imena domene. Izvorno, kod za rad s ECH bio je dodan u verziju Firefox 85, ali je bio onemogućen prema zadanim postavkama. U Chromeu su podršku za ECH počeli postupno uključivati od izdanja Chrome 115.
Budući da se osim povezivanja s serverom curenje informacija o traženim domenama događa putem DNS-a, za potpunu zaštitu osim ECH potrebno je koristiti tehnologiju DNS over HTTPS ili DNS over TLS za šifriranje DNS prometa. Firefox neće koristiti ECH bez uključivanja DNS over HTTPS u postavkama. Provjeru podrške za ECH u pregledniku možete izvršiti na ovoj stranici.
Jedan od faktora za aktivaciju podrške ECH u Firefoxu postalo je uključivanje podrške ECH u mreži za isporuku sadržaja od strane tvrtke Cloudflare prije nekoliko dana. S praktične strane, budući da su podaci o traženim hostovima pri korištenju ECH sakriveni od analize, za filtriranje i blokiranje neugodnih web stranica koje koriste CDN Cloudflare, sada će biti potrebno blokirati cijelu mrežu Cloudflare, blokirati sve zahtjeve s ECH ili organizirati presretanje HTTPS-a korištenjem lažnih korijenskih certifikata na korisničkom sustavu.
Izvorno, za omogućavanje rada više HTTPS web stranica na jednoj IP adresi korišteno je TLS proširenje SNI, pri čemu je ime traženog hosta navedeno u ClientHello poruci koja se šalje prije uspostavljanja šifriranog kanala veze. Ova značajka omogućila je raspodjelu zahtjeva po virtualnim hostovima u ranom stadiju obrade veze, ali je također omogućila pružatelju internetskih usluga selektivno filtriranje HTTPS prometa i analizu kojih web stranica korisnici otvaraju, što nije omogućilo postizanje potpune privatnosti pri korištenju HTTPS-a.
Kako bi se riješio ovaj problem i spriječilo curenje informacija o traženom web mjestu, kasnije je predloženo proširenje ESNI koje implementira enkripciju podataka imenom domaćina. Tijekom implementacije ESNI otkriveno je da predloženi mehanizam ne pokriva sve moguće izvore curenja informacija o hostu, a njegova primjena nije dovoljna za osiguranje potpune privatnosti HTTPS sesija. Konkretno, prilikom obnavljanja prethodno uspostavljene sesije, ime domene je u nešifriranom obliku i dalje bilo navedeno među parametrima TLS proširenja PSK (Pre-Shared Key). Osim toga, pokušaji implementacije ESNI otkrili su probleme s kompatibilnošću i skalabilnošću koji su ometali široku primjenu ESNI.
Uzimajući u obzir otkrivene nedostatke ESNI, razvijen je novi univerzalni mehanizam ECH, koji omogućava enkripciju parametara bilo kojih TLS proširenja. Tehnički, glavna razlika između ECH i ESNI je u tome što se umjesto odvojenih polja odmah šifrira cijela poruka ClientHello. ECH podrazumijeva podjelu ClientHello na dvije odvojene poruke — šifriranu poruku ClientHelloInner (SNI Inner) i nešifriranu osnovnu poruku ClientHelloOuter (SNI Outer). U nešifriranom SNI Outer prenose se podaci koji ne utječu na privatnost, kao što su verzija TLS-a i popis korištenih šifri, kao i zajedničko ime domene koje se ne preklapa s stvarnim imenom traženog domene. Na primjer, za sve klijente Cloudflare u nešifriranom SNI Outer navodi se zajednički host „cloudflare-ech.com“, dok se stvarno ime zatraženog hosta prenosi u šifriranom SNI Inner i nije dostupno za analizu.
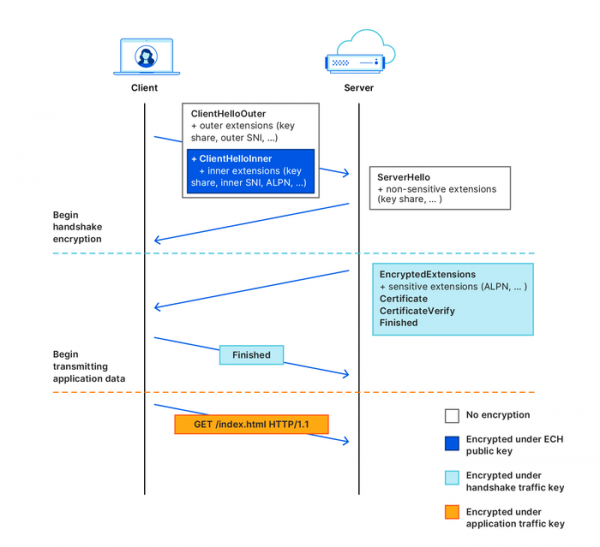
ECH također koristi novu shemu distribucije ključa za enkripciju — informacije o javnom ključi prenose se u DNS zapise HTTPSSVC, a ne u zapise tipa TXT. Za dobivanje i enkripciju ključa koristi se autentificirana end-to-end enkripcija temeljena na mehanizmu HPKE (Hybrid Public Key Encryption). ECH također podržava sigurno ponovno slanje ključa s poslužitelja, što se može primijeniti u slučaju rotacije ključeva na serveru i za rješavanje problema pri dobivanju zastarjelih ključeva iz DNS predmemorije.
Izvor: opennet.ru
