

Tvrtka Sonatype, specijalizirana za zaštitu od napada koji manipuliraju zamjenom softverskih komponenata i ovisnosti (supply chain), objavila je rezultate istraživanja (PDF, 62 str.) o problemima s ovisnostima i održavanjem otvorenih projekata u jezicima Java, JavaScript, Python i .NET, koji su predstavljeni u repozitorijima Maven Central, NPM, PyPl i Nuget. Tijekom godine zabilježen je porast broja projekata u praćenim otvorenim ekosustavima u prosjeku za 29%. Broj preuzimanja paketa iz razmatranih repozitorija porastao je za 33% u 2023. godini, dok je za usporedbu 2021. godine broj preuzimanja povećan za 73%.
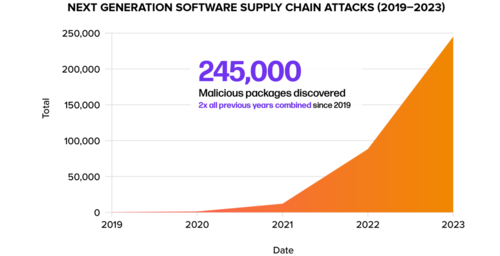
Maliciozna aktivnost u repozitorijima značajno je porasla — od početka godine otkriveno je 245 tisuća malicioznih paketa, a broj zabilježenih napada usmjerenih na zamjenu ovisnosti se udvostručio.
Mnogi projekti i dalje koriste ranjive verzije, primjerice, 23% preuzimanja Java paketa Log4j i dalje čine verzije s kritičnim ranjivostima, koje su ispravljene 2021. godine. U repozitoriju Maven Central oko 12% svih preuzimanja dolazi od komponenata koje sadrže poznate ranjivosti. Prosječno za sve repozitorije, udio preuzimanja starih verzija paketa, koje se smatraju rizičnima (npr. s neispravljenim ranjivostima), iznosi 20% (u 80% slučajeva preuzima se ažurirana verzija). U 96% slučajeva, preuzimanja komponenata s ranjivostima mogla su se izbjeći odabirom verzija u kojima je problem već ispravljen.
Značajan problem u održavanju sigurnosti također predstavlja kvalitetno održavanje projekata. U ekosustavima za jezike Java i JavaScript postoje veliki problemi — tijekom protekle godine prestalo je održavanje svakog petog projekta (18.6%) predstavljenog u Maven Central i NPM, koji su se održavali prethodne godine. Od 1.176 milijuna analiziranih projekata, prisutnih u repozitorijima Maven, NPM, PyPl i Nuget, samo 11% (118 tisuća) nastavlja se aktivno održavati.
Tijekom istraživanja provedena je anketiranja 621 profesionalnog programera iz raznih tvrtki. 67% ispitanika smatra da njihove aplikacije ne koriste ranjive biblioteke, 10% se u posljednjih 12 mjeseci susrelo s incidentima sigurnosti uzrokovanim ranjivostima u otvorenom softveru, dok 20% ne zna odgovoriti. 28% tvrtki može identificirati prisutnost ranjivih komponenti unutar 1 dana nakon objave podataka o ranjivosti, 39% unutar 1 do 7 dana, a 29% više od tjedan dana.
Izvor: opennet.ru
