

Dostupan je novi izdanje operativnog sustava Chrome OS 118, temeljen na Linux kernelu, sustavu upravljanja upstart, alatu za izgradnju ebuild/portage, otvorenim komponentama i web pregledniku Chrome 118. Korisničko okruženje Chrome OS-a ograničeno je na web preglednik, a umjesto standardnih aplikacija koriste se web aplikacije, međutim, Chrome OS uključuje puni višezadaćni sučelje, radnu površinu i traku zadataka. Izvorni kodovi distribuiraju se pod slobodnom licencom Apache 2.0. Izdanje Chrome OS-a 118 dostupno je za većinu aktualnih modela Chromebooka. Za korištenje na običnim računalima ponuđena je verzija Chrome OS Flex.
Glavne promjene u Chrome OS 118:
- Omogućena je opcija za oporavak zaboravljene lozinke i vraćanje pristupa podacima povezanim s računom.
- Dodana je mogućnost prikazivanja samodostatnih web aplikacija (PWA, Progressive Web Apps) u obliku kartica, što omogućuje istovremeno rad s nekoliko dokumenata u jednom prozoru. Kada se koristi ovaj način, developer aplikacije također može odrediti početnu karticu, na kojoj se, primjerice, može smjestiti sučelje za odabir dokumenata i postavke.
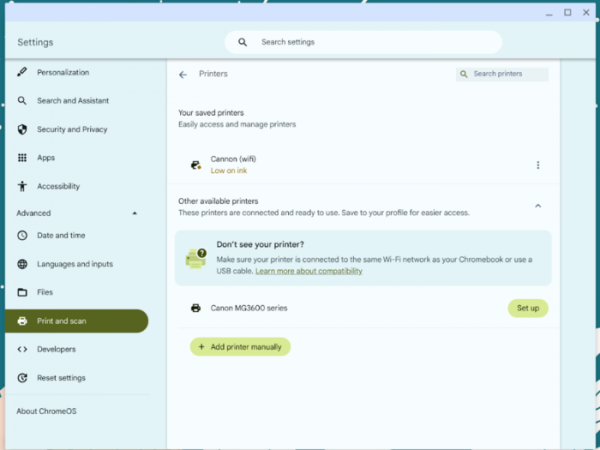
- Olakšana je postavka ispisa. Dodano je kontekstualno savjetovanje o korištenju pisača, pojednostavljena je pohrana odabranog pisača i ponuđena su uputstva za postavljanje. Na stranicu s postavkama dodane su informacije o statusu pisača. Ponuđen je skup opcija za upravljanje pisačem u slučaju problema s ispisom.

- Osigurana je integracija sa servisom Imprivata OneSign.
- Izgled sučelja za uređivanje teksta na dodirnim ekranima je izmijenjen. Ponuđeni su intuitivniji kontrolni gestovi. Dodan je novi način povećanja, koji automatski prikazuje točnu poziciju pokazivača.
- Ponuđen je novi Bluetooth stack, temeljen na Fluoride stacku, prenesen iz Android platforme, koji nastavlja razvoj BlueDroid stacka tvrtke Broadcom. Za upravljanje aktivacijom novog stacka dodana je opcija 'chrome://flags/#bluetooth-use-floss'.
- Ispravljeno je 6 ranjivosti u komponenti virglrenderer, koja omogućava korištenje virtio-gpu (virtuelnog GPU Virgil3D) za 3D akceleraciju u virtuelnim okruženjima bez ekskluzivnog prolaza grafičke kartice u gostujući sistem. 3 ranjivosti dovode do preopterećenja bafera, a jedna do pristupa memoriji nakon njenog oslobađanja. Također je ispravljena ranjivost use-after-free (CVE-2023-4921) u net/sched podsystemu Linux kernela, koja omogućava podizanje privilegija u sistemu.
Izvor: opennet.ru
