

Istraživači iz tvrtke Aqua Security objavili su rezultate analize statistike o 50 tisuća najpreuzimanijih paketa u repozitoriju NPM. 7500 (15%) od najpreuzimanijih paketa povezano je s zastarjelim paketima i projektima koji su prestali s radom. Kako bi se olakšalo prepoznavanje zastarjelih paketa među ovisnostima u vlastitom projektu, predloženi su alati Dependency-Deprecated-Checker, objavljeni pod MIT licencom.
U 4100 (8.2%) pregledanih paketa u lancu ovisnosti otkriveni su paketi koji su službeno označeni kao zastarjeli u NPM-u ili povezani s zastarjelim projektima (na primjer, paket request označen je kao zastarjeli, ali se i dalje koristi kao izravna ovisnost u 55000 paketa). 2300 (4.6%) paketa povezana su s repozitorijima na GitHubu koji su prebačeni u arhivski status (razvoj je prekinut, na primjer, repozitorij paketa through označen je kao arhivski, ali se koristi kao izravna ovisnost u 3000 paketa). 1100 (2.2%) paketa referira se na nepostojeće repozitorije, čije otvaranje rezultira povratkom 404 greške. 3100 (6.2%) paketa ne sadrži informacije o repozitoriju.
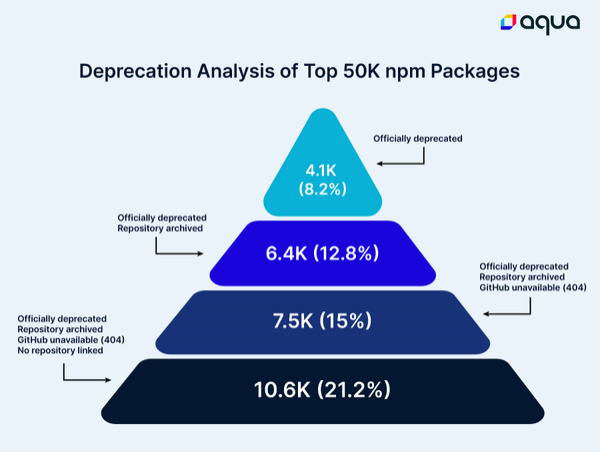
U apsolutnim brojkama, raširenost zastarjelih paketa i paketa bez referenci na repozitorije u NPM-u ekstrapolirana je na približno 2.1 milijardi preuzimanja tjedno. Korištenje zastarjelih paketa i napuštenih projekata kao ovisnosti nosi rizik od prisutnosti neispravljenih ranjivosti, posebno s obzirom na praksu koju primjenjuju neki programeri u vezi s tajnim uklanjanjem ranjivosti bez dodjeljivanja CVE-identifikatora i bez jasno isticanja uklanjanja problema.
Izvor: opennet.ru
