

Javnosti je predstavljen metod napada TunnelVision, koji omogućava preusmjeravanje prometa žrtve na vlastiti host, u slučaju pristupa lokalnoj mreži ili kontrole nad bežičnom mrežom, zaobilazeći VPN (umjesto slanja putem VPN-a, promet će biti poslan u otvorenom obliku bez tuneliranja u sustav napadača). Problem su svi VPN klijenti koji ne koriste izolirane prostore imena mrežnog sustava (network namespace) prilikom usmjeravanja prometa u tunel ili ne postavljaju pravila filtriranja paketa koja zabranjuju usmjeravanje VPN prometa kroz postojeće fizičke mrežne sučelje.
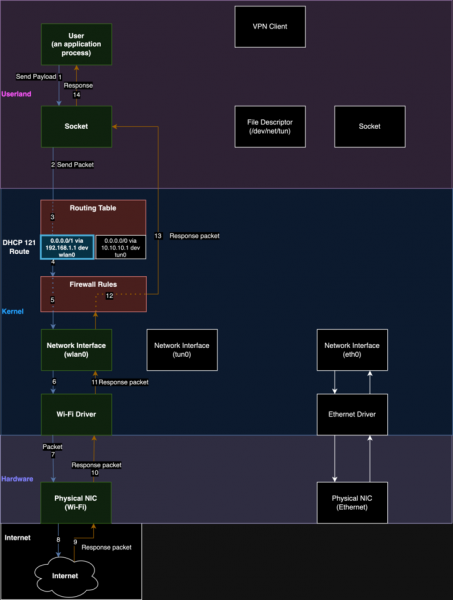
Bit napada je u tome što napadač može pokrenuti vlastiti DHCP poslužitelj i koristiti ga za slanje informacija klijentu kako bi promijenio usmjeravanje. Konkretno, napadač može iskoristiti opciju 121 (RFC-3442, usvojena 2002. godine) koja se pruža u DHCP protokolu, namijenjenu za slanje informacija o statičkim rutama, kako bi izvršio promjene u tablici usmjeravanja na mašini žrtve i usmjerio promet zaobilaženjem. VPNPreusmjeravanje se vrši postavljanjem niza ruta za podmreže s prefiksom /1, koje imaju viši prioritet od zadane rute s prefiksom /0 (0.0.0.0/0), tako da će promet umjesto utvrđenog VPN virtualnog mrežnog sučelja biti usmjeren kroz fizičko mrežno sučelje na host napadača u lokalnoj mreži.
Napad se može izvesti na svim operativnim sustavima koji podržavaju DHCP opciju 121, uključujući Linux, Windows, iOS i macOS, neovisno o korištenom VPN protokolu (Wireguard, OpenVPN, IPsec) i skupu kriptografskih algoritama. Android platforma nije podložna napadu, jer ne obrađuje opciju 121 u DHCP-u. Napad omogućava pristup prometu, ali ne pruža mogućnost upadanja u veze i određivanja sadržaja koji se prenosi preko zaštićenih aplikacijskih protokola, kao što su TLS i SSH; na primjer, napadač ne može odrediti sadržaj HTTPS zahtjeva, ali može razumjeti na koje poslužitelje se oni šalju.
Za zaštitu od napada moguće je zabraniti slanje paketa koji su usmjereni na VPN sučelje putem drugih mrežnih sučelja na razini filtriranja paketa; blokirati DHCP pakete s opcijom 121; koristiti VPN unutar odvojene virtualne mašine (ili kontejnera) izolirane od vanjske mreže, ili primijeniti posebne načine konfiguracije tunela koji koriste prostora imena u Linuxu (network namespace). Objavljen je set skripti za eksperimentiranje s napadima.
Može se primijetiti da ideja lokalne promjene usmjeravanja nije nova i ranije se obično koristila u napadima usmjerenim na zamjenu DNS servera. U sličnom napadu TunnelCrack, gdje je preusmjeravanje prometa vršeno zamjenom zadatog gatewaya, problem je zahvatio sve provjerene VPN klijente za iOS, 87.5% VPN klijenata za macOS, 66.7% za Windows, 35.7% za Linux i 21.4% za Android. U kontekstu VPN i DHCP metoda je također ranije spominjana, primjerice, jednom od izlaganja na prošlogodišnjoj konferenciji USENIX 2023 (istraživanje je pokazalo da je 64.6% od 195 testiranih VPN klijenata podložno napadu).
Za umetanje ruta ranije je također predloženo korištenje posebno oblikovanog USB ključka koji simulira rad mrežnog adaptera i pri povezivanju na računalo putem DHCP-a objavljuje se kao gateway. Osim toga, uz kontrolu nad gatewayem (na primjer, pri povezivanju žrtve na bežičnu mrežu koju kontrolira napadač) razvijena je tehnika umetanja paketa u tunel koji se percipiraju u kontekstu VPN mrežnog sučelja.
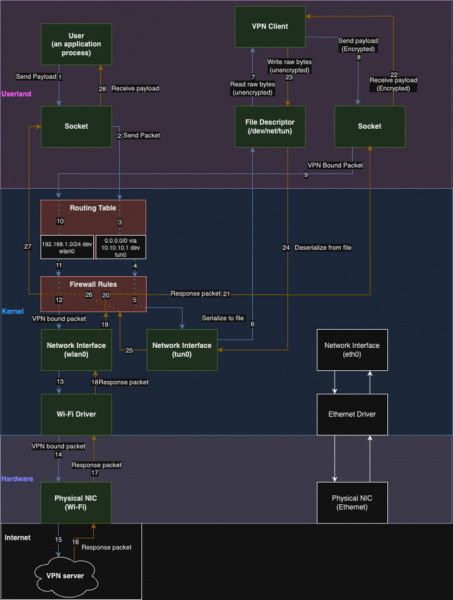
Tokovi podataka pri korištenju VPN-a:
Tokovi podataka nakon napada:
Izvor: opennet.ru
