

Istraživači iz kompanije ESET objavili su 43-strani izveštaj sa analizom rootkita Ebury i povezanih aktivnosti. Navodi se da se Ebury koristi od 2009. godine i da je od tada instaliran na više od 400.000 servera koji koriste Linux i nekoliko stotina sistema zasnovanih na FreeBSD, OpenBSD i Solaris. Oko 110.000 servera ostalo je zaraženo Ebury-jem do kraja 2023. godine. Istraživanje je od posebnog interesa s obzirom na to da je Ebury korišćen u napadu na kernel.org, što otkriva neke nove detalje kompromitacije infrastrukture za razvoj Linux jezgra, otkrivene 2011. godine. Ebury je takođe otkriven na serverima registra domena, kripto berzama, izlaznim čvorovima Tor-a i kod nekoliko hosting provider-a, čija imena nisu navedena.
Prvobitno se verovalo da su napadači servere kernel.org ostali neprimećeni 17 dana, ali prema podacima ESET-a, to vreme je izračunato od trenutka umetanja rootkita Phalanx, dok je backdoor Ebury bio na serverima od 2009. godine i mogao je biti korišćen oko dve godine za dobijanje root pristupa serverima. Maliciozni softver Ebury i Phalanx instalirani su u okviru različitih napada, koji se međusobno ne prepliću i koje sprovode različite grupe napadača. Uvođenje backdoora Ebury dotaklo je najmanje 4 servera u infrastrukturi kernel.org, od kojih su dva bila zaražena otprilike tokom dve godine, a preostala dva - tokom 6 meseci.
Napadači su dobili pristup hash-ovima lozinki 551 korisnika smeštenih u /etc/shadow, među kojima su bili svi održavaoci jezgra (naloge su koristili za pristup Git-u; nakon incidenta lozinke su zamenjene, a model pristupa je preispitan i prešao je na korišćenje digitalnih potpisa). Za 257 korisnika napadačima je uspelo da identifikuju lozinke u otvorenom obliku, pretpostavljajući da su to postigli brute force napadom na hash-ove i kroz presretanje lozinki korišćenih u SSH od strane malicioznog komponenta Ebury.
Maliciozni komponent Ebury širio se kao dijeljena biblioteka koja je, nakon instalacije, presretala funkcije korištene u OpenSSH-u za uspostavljanje udaljenog pristupa sustavu s root pravima. Napad nije bio ciljan, a kao i drugi pogođeni tisuće hostova, serveri kernel.org korišteni su kao dio botneta za slanje spam poruka, krađu vjerodajnica za širenje na druge sustave, preusmjeravanje web prometa i obavljanje drugih zlonamjernih aktivnosti.
Za prodiranje na servere korištene su neispravljene ranjivosti u serverskom softveru, poput ranjivosti u hosting panelima, ili presretnute lozinke (pretpostavlja se da su serveri kernel.org hakirani nakon kompromitacije lozinke jednog od korisnika koji je imao shell pristup). Za podizanje privilegija korištene su ranjivosti poput Dirty COW.
Nove verzije Ebury, koje su primjenjivane posljednjih godina, uključivale su ne samo backdoor, već i mogućnosti kao što su moduli za Apache httpd za proksiranje prometa, preusmjeravanje korisnika i presretanje povjerljivih informacija, kernel modul za izmjene u tranzitnom HTTP prometu, alati za skrivanje vlastitog prometa od vatrozida, te skripte za izvođenje AitM napada (Adversary-in-the-Middle, dvosmjerni MiTM) za presretanje SSH vjerodajnica u mrežama hosting pružatelja.
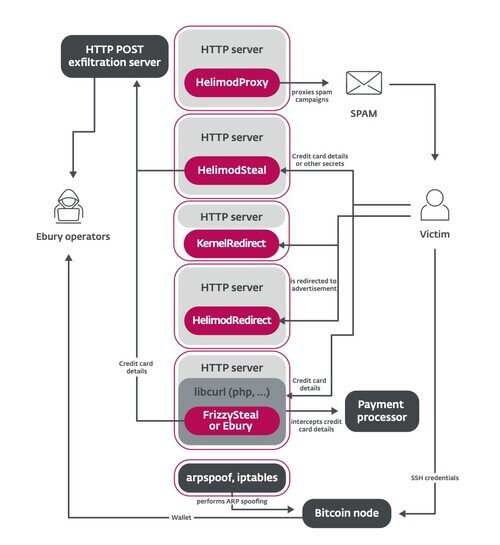
Izvor: opennet.ru
