

Grupa istraživača iz kanadskih i američkih sveučilišta razvila je tehniku napada Port Shadow koja omogućava, manipulacijom tablicama prevođenja adresa na strani VPN poslužitelja, isporuku odgovora na zahtjev drugom korisniku koji je povezan na isti VPN poslužitelj. Metoda se može koristiti za presretanje ili preusmjeravanje šifriranog prometa, provođenje skeniranja portova i deanonimizaciju korisnika VPN-a. Kao primjer, prikazuje se kako se metoda može koristiti za preusmjeravanje DNS-upita korisnika koji radi preko VPN poslužitelja, na koji se može spojiti napadač.
Kako bi izveo napad, napadač mora imati mogućnost povezivanja s jednim VPN-poslužiteljem s metom, što je moguće, na primjer, korištenjem standardnih VPN operatera i javnih VPN usluga koje nude pristup svima zainteresiranima. Ranjivost pogađa VPN poslužitelje koji koriste prevođenje adresa (NAT) za organiziranje pristupa klijenata vanjskim resursima, pri čemu se za prijem prometa od klijenata i slanje zahtjeva vanjskim stranicama serveru mora koristiti istu IP adresu.
Napad se temelji na tome da slanjem posebno oblikovanih zahtjeva napadač, povezan na isti VPN poslužitelj i koristi zajednički NAT, može uzrokovati iskrivljenje sadržaja tablica prevođenja adresa, što će rezultirati time da će paketi upućeni jednom korisniku biti usmjereni drugom korisniku. U tablicama prevođenja adresa, informacija o tome s kojom unutarnjom IP adresom se podudara poslan zahtjev, određuje se na temelju broja izvorne mrežne pristupne točke korištene pri slanju zahtjeva. Napadač može slanjem određenih SYN i ACK paketa i istodobnim manipulacijama sa strane klijentove veze prema VPN poslužitelju i sa strane napadačevog kontroliranog vanjskog poslužitelja uzrokovati pojavu kolizije u NAT tablici i dodavanje unosa s istim brojem izvorne pristupne točke, ali povezanog s njegovom lokalnom adresom, što će rezultirati time da će odgovori na tuđi zahtjev biti vraćeni na adresu napadača.
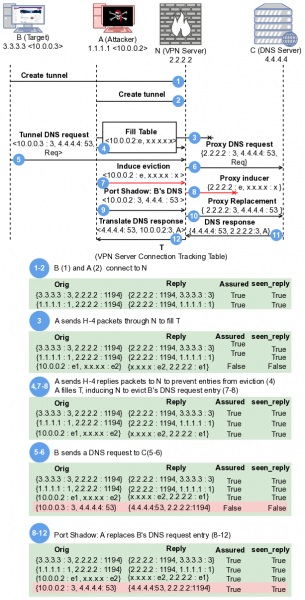
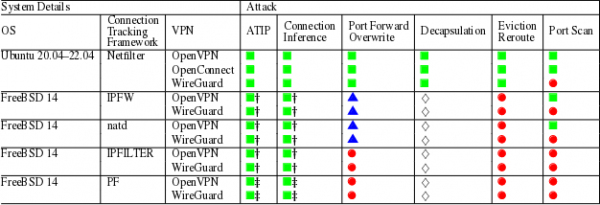
Istraživanjem su testirani sustavi prevođenja adresa Linux i FreeBSD u kombinaciji s VPN-om OpenVPN, OpenConnect i WireGuard. Platforma FreeBSD pokazala se otpornom na metode napada usmjeravanja zahtjeva koje provode drugi korisnici povezani na istom VPN-u. Zamjena u NAT tablicama mogla se izvršiti samo tijekom ATIP napada (Adjacent-to-In-Path), gdje napadač može presjeći promet između korisnika i VPN servera (na primjer, kada se korisnik povezuje na Wi-Fi mrežu koju kontrolira napadač) ili između VPN servera i ciljne stranice. Pri tome je NAT FreeBSD također bila zahvaćena napadom koji omogućuje određivanje povezivanja korisnika na određenu web stranicu (Connection Inference).
Što se tiče Linuxa, podsustav Netfilter bio je podložan napadima koji omogućavaju zamjenu unosa u tablici prevođenja adresa, što omogućuje preusmjeravanje dolaznih paketa drugom korisniku, slanje paketa izvan šifriranog VPN kanala (Decapsulation) ili određivanje otvorenih mrežnih portova na strani klijenta.
Kao mjere za blokiranje napada, VPN pružateljima se preporučuje korištenje adekvatnih metoda randomizacije brojeva izvora portova u NAT-u, ograničavanje broja dopuštenih simultanih poveza na VPN server od strane jednog korisnika, kao i blokiranje mogućnosti izbora mrežnog porta od strane klijenta za prihvaćanje zahtjeva na strani VPN servera.
Prema riječima predstavnika tvrtke Proton AG, napad ne utječe na VPN usluge koje koriste odvojene IP adrese za dolazne i odlazne zahtjeve. Osim toga, postoje sumnje u mogućnost primjene napada na stvarne VPN usluge, budući da je uspješan napad do sada demonstriran samo u laboratorijskim testovima i za njega su potrebni određeni uvjeti na strani VPN servera i napadnutog klijenta. Također, napad može biti koristan samo za manipulacije nešifriranim zahtjevima, poput DNS upita, dok upotreba TLS-a i HTTPS-a na razini aplikacija čini preusmjeravanje prometa beskorisnim.
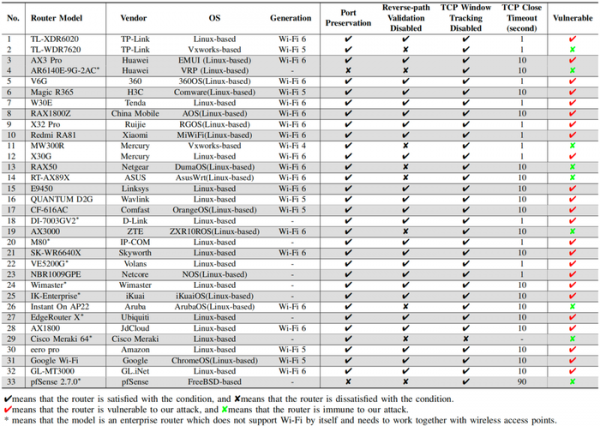
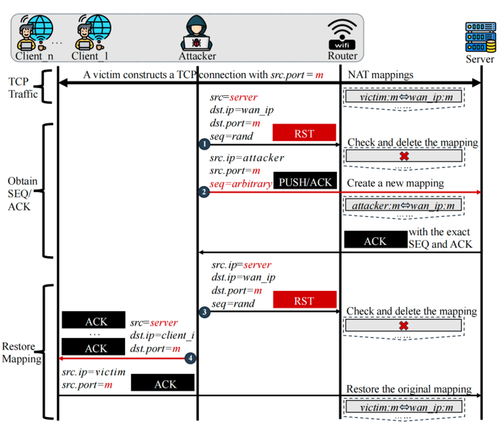
Manipulacije s tablicama prevođenja adresa napada primjenjuju se ne samo na VPN, već i na bežične mreže, u kojima se za organizaciju povezivanja korisnika s vanjskim resursima na pristupnoj točki koristi NAT. Prošlog mjeseca objavljeni su rezultati istraživanja mogućnosti provođenja sličnog napada za presretanje TCP veza drugih korisnika bežične mreže. Metoda napada pokazala se primjenjivom na 24 od 33 testirane bežične pristupne točke.
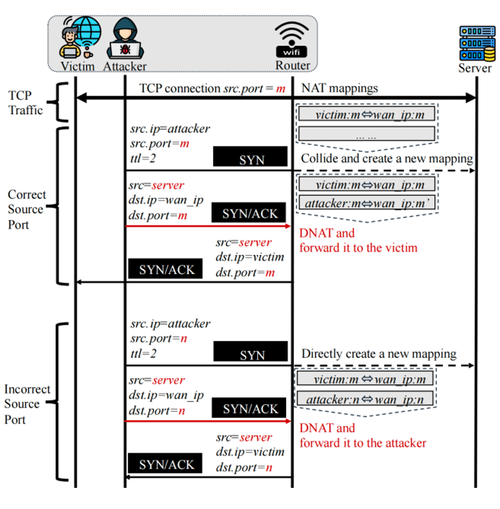
Predloženi napad za Wi-Fi bio je znatno jednostavniji od prethodno spomenutog metoda za VPN, jer zbog primjene optimizacija, mnoge pristupne točke ne provjeravaju ispravnost brojeva sekvenci u TCP paketima. Na kraju, za napad je bilo dovoljno poslati lažni RST paket za čišćenje zapisa u tablici prevođenja adresa, a zatim ostvariti preusmjeravanje odgovora na domaćin napadača kako bi se odredili brojevi sekvenci (SEQ) i potvrde (ACK) potrebni za presretanje TCP veze.
Izvor: opennet.ru
