

Tvrtka Google objavila je izdanje web preglednika Chrome 127. Istodobno je dostupan stabilni izdanjak slobodnog projekta Chromium, koji predstavlja temelj Chromea. Preglednik Chrome razlikuje se od Chromiuma po korištenju Googleovih logotipa, sustavu slanja obavijesti u slučaju pada, modulima za reprodukciju zaštićenog videokontenta (DRM), sustavu automatskog instaliranja ažuriranja, stalnom uključivanju Sandbox izolacije, opskrbi ključevima za Google API i prijenosu RLZ parametara prilikom pretraživanja. Za one kojima je potrebno više vremena za ažuriranje, odvojeno se podržava grana Extended Stable koja traje 8 tjedana. Sljedeće izdanje Chrome 128 planirano je za 20. kolovoz.
Glavne promjene u Chrome 127:
- U načinu rada 'incognito' zadano je uključena funkcija 'HTTPS-First' koja automatski preusmjerava HTTP zahtjeve na HTTPS. Za osiguranje rada s web stranicama koje ne podržavaju HTTPS, implementiran je povratak na HTTP ako nakon probijanja ne uspije ostvariti HTTPS zahtjev ili postoji problem s certifikatima. Kada se pokuša otvoriti web stranica putem HTTP-a, prikazuje se posebna upozorenje.
- U ugrađenom skladištu korijenskih certifikata (Chrome Root Store) odlučeno je prekinuti povjerenje prema certifikacijskom tijelu Entrust zbog višestrukih kršenja zahtjeva za certifikacijska tijela, nepoštivanja rokova reagiranja na problematične certifikate, odgađanja povlačenja certifikata, nepravilnog sastavljanja izvještaja o incidentima i nepoštivanja pravila pri izdavanju TLS certifikata razine EV (Extended Validation), koje zahtijevaju provjeru dokumenata o pripadnosti domene i potvrdu vlasnika resursa. S obzirom na nedostatak akcija za ispravljanje utvrđenih nedostataka, TLS certifikati izdani od strane Entrust nakon 31. listopada 2024. godine smatrat će se nepouzdanima u Chromeu. Certifikati izdani do 31. listopada nastavit će se smatrati normalnima.
- Započeo je proces postepenog ukidanja podrške za drugu verziju Chrome manifestacije, koja definira mogućnosti i resurse dostupne za proširenja napisana koristeći WebExtensions API. Isključivanje proširenja koja koriste drugu verziju manifestacije trenutno se odnosi samo na dio korisnika testnih verzija Chromea (ne izdanje). Potpuno završavanje migracije na treću verziju manifestacije planira se do lipnja 2025. godine.
- Kada je uključena proširena zaštita preglednika (Sigurno pregledavanje > Proširena zaštita), uvedena je slanje na servere Google dodatne telemetrije s informacijama o pregledanim stranicama, ako se na tim stranicama koriste API-ji za pokretanje vibriranja (Vibration) ili potpuni nadzor nad mišem (PointerLock) i tipkovnicom (Keyboard). Ako je otvorena stranica na crnoj listi, korisniku se prikazuje odgovarajuća upozorenja i funkcionalnost označenih API-ja se onemogućava.
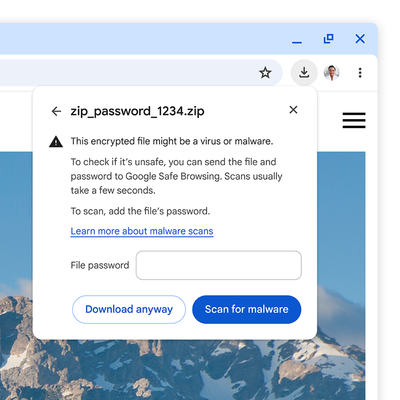
- Izvršena su završna izvješća o modernizaciji provjere učitavanih datoteka u režimu proširene zaštite preglednika (Sigurno pregledavanje > Proširena zaštita), pri kojoj je omogućeno slanje izvršnih datoteka i sumnjivih arhiva na Google servere na provjeru na viruse i zloćudni softver. Za provjeru sigurnosti učitanih šifriranih arhiva (.zip, .7z i .rar) preglednik će tražiti od korisnika lozinku za dešifriranje arhiva. Korisnik može odbiti provjeru ili unijeti lozinku, nakon čega će preglednik poslati datoteku s lozinkom na provjeru na Google servere. U standardnom (neproširenom) režimu Sigurnog pregledavanja također će biti prikazan zahtjev za lozinkom, ali umjesto slanja sadržaja arhiva na Google servere radi provjere, poslat će se samo metapodaci i hashovi datoteka sadržanih u arhivu. Uvedena su uočljivija upozorenja o preuzimanju opasnih datoteka, koja se prikazuju ne u donjoj traci, nego ispod gornje trake.

- Predložena početna implementacija specifikacije Privatna mrežna pristup, koja ograničava mogućnost preuzimanja resursa s javno dostupnih stranica, koje se povezuju na hostove u unutarnjoj mreži (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8 itd.). Preuzimanje takvih resursa sada je dozvoljeno samo prilikom otvaranja stranice u sigurnom kontekstu (preko HTTPS). U budućnosti se planira potpuno ograničenje mogućnosti nekontroliranog pristupa unutarnjim intranet podmrežama sa stranica koje se otvaraju s javnih stranica, budući da se takvi zahtjevi koriste od strane napadača za izvođenje CSRF napada na usmjerivače, pristupne točke, pisače, korporativne web sučelja i druge uređaje i usluge koje prihvaćaju zahtjeve samo iz lokalne mreže. Eksperimenti s blokadom započeli su već 2022. godine u Chrome 98, ali je blokada odgođena zbog otkrivenih problema.
- U načinu rada „Origin trials“ implementirana je eksperimentalna blokada pristupa IP 0.0.0.0, s obzirom da se ovaj IP može koristiti za zaobilaženje blokade pristupa IP 127.0.0.1 (localhost) na platformama Linux i macOS.
- U verziji za platformu Android pojednostavljen je sučelje za vezu s Google računom i sinkronizaciju podataka, poput spremljenih lozinki i oznaka. Sinkronizacija je sada integrirana s prijavom na račun i ne predstavlja se kao zasebna mogućnost u postavkama.
- U verziji za platformu Android ažurirano je sučelje za upravljanje lozinkama. Korisnicima koji su se povezali sa svojim Google računom, ali nisu aktivirali sinkronizaciju, omogućeno je spremanje i korištenje lozinki vezanih uz Google račun.
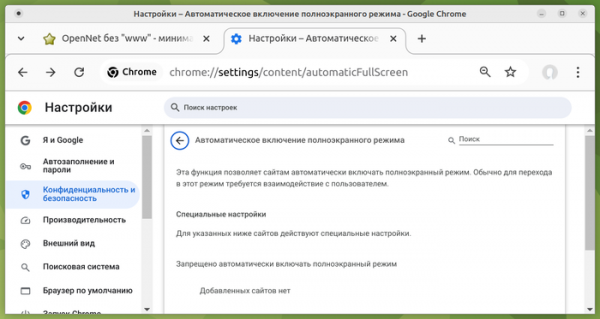
- Dodana je opcija "Automatsko uključivanje u režim punog ekrana" (Automatic Fullscreen, chrome://settings/content/automaticFullScreen), koja omogućava web stranicama da automatski aktiviraju režim punog ekrana putem metode Element.requestFullscreen() bez potvrde korisnika, a također omogućava prikazivanje dijaloga preglednika bez izlaska iz punog ekrana. Zadano je ova opcija isključena i može se aktivirati za određene web stranice i aplikacije. U kombinaciji s API-jem za upravljanje prozorima i postavkama iskačućih obavijesti (chrome://settings/content/popups), nova funkcija olakšava korištenje opcija kao što su otvaranje iskačućeg prozora na cijelom ekranu drugog monitora, prikazivanje sadržaja u punom ekranu na svim ekranima ili na dodatnom ekranu, te prebacivanje sadržaja iz punog ekrana s jednog više na drugi zaslon.

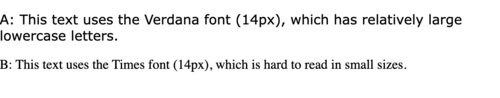
- Dodana CSS osobina font-size-adjust, koja omogućava promjenu veličine malih slova u odnosu na veličinu velikih slova definiranu kroz osobinu „font-size“, što može biti korisno, na primjer, za očuvanje prethodnog nivoa čitljivosti teksta kada se koristi zamjenska obitelj fontova kad glavni nije dostupan. Fontovi s različitim omjerima visine malih slova u odnosu na veličinu fonta imaju značajno različite veličine slova, što može učiniti tekst teško čitljivim pri zamjenjivanju fonta Verdana s Times.

- U API-ju za statičku rutu ServiceWorkera (Service Worker Static Routing), koji omogućava definiranje načina učitavanja određenih resursa i isključivanje poziva ServiceWorkera za resurse koji se mogu povući iz predmemorije ili izravno učitati, dodana je mogućnost primjene logičke operacije "not" za invertiranje uvjeta usporedbe zahtjeva.
- Osigurano je prosljeđivanje događaja aktivacije, generiranih kada korisnik radi s sadržajem u prozoru otvorenom u režimu "slika u slici" (picture-in-picture), u roditeljski prozor za taj režim. Promjena omogućava da se na glavnoj stranici, s koje je otvoren prozor "slika u slici", koristi API za aktivaciju korisnika (navigator.userActivation) za određivanje interakcije korisnika s tim prozorom (na primjer, može se saznati je li korisnik kliknuo mišem u prozoru "slika u slici" ili je stranica samo učitana i ostaje netaknuta).
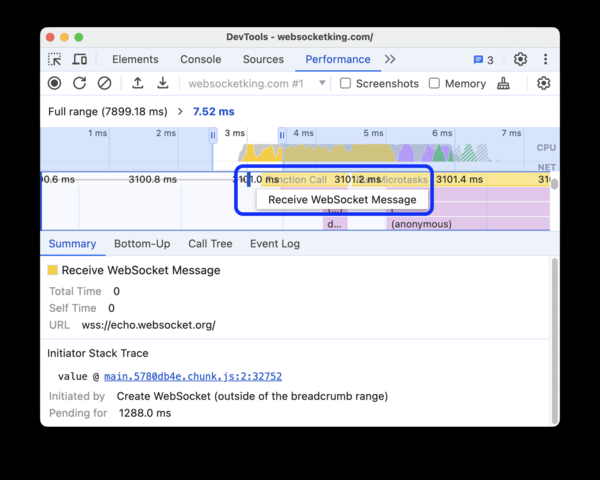
- Unaprijeđeni su alati za web-developere. Prilikom pregleda CSS stilova dodane su veze na relevantne pozicije u dokumentu na koje se pozivaju CSS svojstva za upravljanje prikazom elemenata, vezanih uz poziciju drugih elemenata (CSS Anchor Positioning). U pregledu HTML koda dodane su veze na koje ukazuje atribut „popovertarget“. U panelu za inspekciju mrežne aktivnosti dodana je nova unaprijed postavljena simulacija brzine pristupa „Brzi 4G“ (pretpostavka „Brzi 3G“ preimenovana je u „Spori 4G“, a „Spori 3G“ u „3G“). U panelu za analizu performansi tijekom praćenja obezbijeđeno je prikazivanje informacija o događajima slanja i primanja poruka putem WebSocket-a.

Osim noviteta i ispravki grešaka, u novoj verziji ispravljena su 24 sigurnosna proboja. Mnoge od ranjivosti otkrivene su automatiziranim testiranjem alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Pet problema označeno je kao visoko opasni. Kritični problemi koji omogućuju zaobilaženje svih razina zaštite preglednika i izvršavanje koda u sustavu izvan sandbox okruženja nisu otkriveni. U okviru programa isplate novčane nagrade za otkrivanje ranjivosti, Google je za aktualno izdanje isplatio 16 nagrada u ukupnom iznosu od 47.500 dolara (po jedna nagrada od $11.000, $5.000, $3.000 i $500, dvije nagrade od $8.000, tri nagrade od $2.000). Iznos 6 nagrada još nije utvrđen.

Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish