

Troy Hunt, osnivač servisa za provjeru kompromitiranih lozinki 'Have I Been Pwned' (haveibeenpwned.com), dobio je informacije o curenju korisničke baze organizacije Internet Archive (archive.org), koja posjeduje arhiv stanja web stranica i najveću biblioteku digitalnog sadržaja. Napadači su Troju predali SQL dump koji uključuje zapise 31 milijuna korisnika archive.org. Osim toga, zabilježena je injekcija JavaScript koda na stranicu archive.org, koja prikazuje iskačući prozor s informacijama o haku.
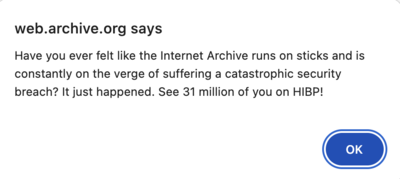
Upozorenje o curenju je proslijeđeno administraciji archive.org, ali nisu objavljena službena saopštenja i pojašnjenja (na Twitteru su za sada samo retweetovi). SQL dump bazE podataka servisa koji je dospio do istraživača zauzima više od 6 GB i između ostalog uključuje hash lozinki korisnika u bcrypt formatu, vrijeme promjene lozinke, e-mail i korisničko ime. Najnoviji zapis u bazi podataka datira iz 28. rujna.
Aktualnost baze podataka potvrdio je poznati istraživač sigurnosti Scott Helme, čiji su hash lozinka i vrijeme promjene iz procurjelog SQL dumpa odgovarali podacima iz njegovog menadžera lozinki. Kompromitaciju svojih korisničkih računa može se provjeriti putem servisa haveibeenpwned.com, u koji su već dodane informacije iz procurjelog baze podataka archive.org. U općem obliku provjera na haveibeenpwned.com pokriva 14 milijardi lozinki i uključuje informacije o hakiranjima 817 web stranica.
Izvor: opennet.ru
