Objavljen je web-preglednik Firefox 134, a prethodne verzije s dugoročnom podrškom — 115.19.0 i 128.6.0 — ažurirane su. Verzija Firefox 135 prešla je u fazu beta testiranja, a njenog izdanje planirano je za 4. veljače.
Glavne novosti u Firefox 134:
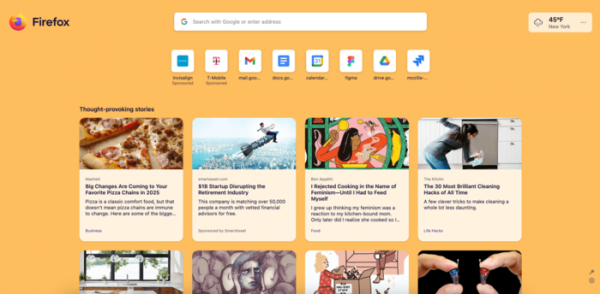
- Za dio korisnika dostupna je nova verzija dizajna stranice koja se prikazuje prilikom otvaranja nove kartice. Nova opcija sadrži pretraživač, widget s vremenskom prognozom i popis preporučenih stranica. Najčešće posjećene i fiksirane web stranice prikazuju se u jednoj liniji umjesto u mreži. Broj stupaca s sadržajem prilagođava se širini prozora, što omogućuje učinkovito korištenje dostupnog prostora na ekranu. Nova verzija trenutno je aktivna samo za korisnike iz Sjedinjenih Američkih Država i Kanade. Da biste ju aktivirali u drugim zemljama, na stranici about:config možete unijeti "newtab" i dodati kod svoje zemlje u polja s vrijednošću "US, CA".

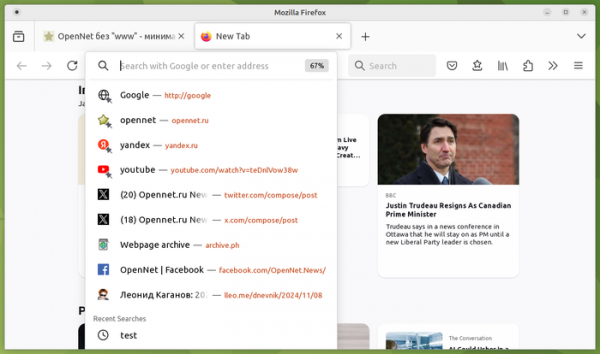
U padajućem izborniku, koji se pojavljuje nakon premještanja fokusa unosa na praznu adresnu traku, sada se prikazuju ne samo preporučene i prethodno otvorene stranice, nego i popis nedavno izvršenih pretraživanja, što omogućuje brzu ispravku ili ponavljanje u drugom pretraživaču. U padajućem izborniku također su dodane tipke za izvođenje dodatnih radnji, poput ispisa stranice ili prelaska na drugu karticu.

- Za Linux platformu implementirana je podrška za dodatne geste na touchpadu (na primjer, dodir dvama prstima za pauziranje inercijalnog pomicanja).
- Za Windows platformu dodana je podrška za hardversko dekodiranje videa u HEVC formatu (H.265).
- Za Njemačku, Austriju, Belgiju, Italiju, Nizozemsku, Španjolsku, Švedsku i Švicarsku omogućena je upotreba meta-pretraživača Ecosia, koji se bori za očuvanje prirode i većinu dobiti ulaže u sadnju drveća. Za napajanje poslužitelja korporacija koristi obnovljive izvore energije. Rezultati pretraživanja generiraju se upitima prema pretraživačima Bing i Google.
- Osigurano je preciznije praćenje specifikacija pri određivanju stanja aktivacije korisnika. Aktivacija signalizira početak interakcije korisnika s stranicom, kao što su pomicanje miša, pritisak tipki ili prelazak u izbornik. Nakon aktivacije postaju dostupni neki Web API, na primjer, do aktivacije se blokira prikaz skočnih dijaloga. Predložene promjene u novom izdanju uvjeta aktivacije manje su stroge prema blokiranju skočnih dijaloga i smanjuju broj lažnih upozorenja o blokadi.
- Za elemente s apsolutnim pozicioniranjem (kod kojih je postavljena svojstvo „position: absolute”) dopušteno je korištenje CSS svojstava align-self, justify-self i place-self.
- U JavaScriptu je dodana podrška za metodu RegExp.escape(), namijenjenu za is Escape karaktera u nizu koji se koristi za konstruiranje regularnih izraza. Tako is Escapeani stringovi mogu se sigurno koristiti kao predložak u konstruktoru RegExp().
- Dodana je metoda Promise.try(), koja omogućava pretvorbu rezultata izvršavanja bilo kojeg callback poziva u Promise radi pojednostavljenja obrade grešaka pri izvršavanju funkcija, kako u asinkronom, tako i u sinhronom načinu.
- U WebRTC-u za Simulcast video prilikom streamanja sadržaja prozora ili cijelog ekrana dodana je podrška za VP8 codec.
- Dodana je eksperimentalna podrška za HTML atribut autocorrect i JavaScript svojstvo HTMLElement.autocorrect, koja uključuje automatsku korekciju teksta unesenog u elemente unos, kao što su „” i „