

Tvrtka Google objavila je izdanje web preglednika Chrome 141. Istovremeno je dostupan stabilni izdanak slobodnog projekta Chromium, koji je temelj Chromea. Preglednik Chrome razlikuje se od Chromiuma po korištenju Googleovih logotipa, sustavu obavijesti u slučaju pada, modulima za reprodukciju video sadržaja zaštićenih autorskim pravima (DRM), sustavu automatske instalacije ažuriranja, stalnoj aktivaciji Sandbox izolacije, opskrbi ključevima za Google API i prijenosu RLZ parametara prilikom pretraživanja. Za one kojima je potrebno više vremena za ažuriranje, odvojeno se podržava ogranak Extended Stable, koji traje 8 tjedana. Sljedeće izdanje Chrome 142 planirano je za 28. listopada.
Glavne promjene u Chrome 141:
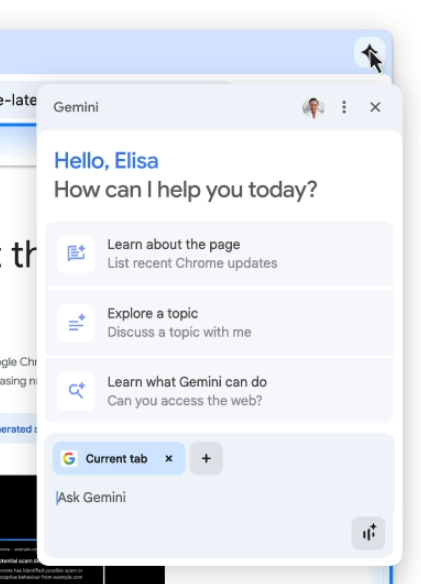
- Za dio korisnika aktiviran je integrirani chatbot Gemini unutar preglednika, koji može objašnjavati sadržaj pregledane stranice i odgovarati na srodna pitanja bez prelaska na trenutnu karticu. Da biste pozvali Gemini, dodana je tipka u gornji desni kut ekrana, koja otvara dijalog omogućujući postavljanje pitanja na prirodnom jeziku i odabir kartica čiji sadržaj AI treba uzeti u obzir prilikom formiranja odgovora. Podržava se tekstualna i glasovna komunikacija s botom. Ova mogućnost dostupna je korisnicima iz SAD-a koji imaju pristup aplikaciji Gemini i koriste platforme macOS, iOS i Windows.

- Uključena je zaštita od pristupa lokalnom sustavu (loopback, 127.0.0.0/8) ili unutarnjoj mreži (192.168.0.0/16, 10.0.0.0/8 itd.) prilikom interakcije s javnim web stranicama. Prilikom pokušaja učitavanja unutarnjih resursa preglednik će sada prikazati dijalog s korisnikom za potvrdu operacije. Pristup unutarnjim resursima zlonamjernici koriste za provođenje CSRF napada na usmjerivače, pristupne točke, pisače, korporativne web sučelje i druge uređaje i usluge koje prihvaćaju zahtjeve samo iz lokalne mreže. Osim toga, skeniranje unutarnjih resursa može se koristiti za neizravnu identifikaciju ili prikupljanje informacija o lokalnoj mreži.
- Počela je tranzicija prema granularnijem modelu izolacije procesa — „Origin Isolation“, pri čemu svaki izvor sadržaja (origin — veza između protokola, domenu i port, na primjer, «https://foo.example.com»), izolira se u zasebnom procesu prikazivanja. Kako povećanje fragmentacije može dovesti do povećanog korištenja memorije i opterećenja CPU-a, novi režim izolacije uključuje se samo na sustavima koji imaju više od 4 GB RAM-a. Na slabijoj opremi i dalje će se koristiti stari pristup izolaciji, pri čemu se u zasebnom procesu izoliraju svi različiti izvori sadržaja povezani s jednom web stranicom (primjerice, foo.example.com i bar.example.com). Mogućnost je za sada aktivirana za dio korisnika, a postupno će se povećavati obuhvat.
- Uključena je primjena politike «Ista izvor» za Storage Access API. Poziv «document.requestStorageAccess()» iz koda učitanog putem iframea s druge web stranice, prema zadanim postavkama, sada će obuhvatiti samo web stranicu s koje je taj iframe učitan, a ne web stranicu na kojoj je iframe postavljen.
- Dodana je heuristika za identifikaciju na strani klijenta preusmjeravanja ili preusmjeravanja na vanjske web stranice pretraživačkih upita unesenih u adresnu traku ili na stranici koja se prikazuje kada se otvori nova kartica. Ovakvo preusmjeravanje koristi određeni zlonamjerni dodaci. Provjera se provodi usporedbom upita koje korisnik unosi s pojavom stranice s rezultatima pretraživanja. U slučaju zamjene u režimu Sigurno pregledavanje prema server Googleu se šalje telemetrija radi detaljnije analize koja uključuje telemetriju od različitih korisnika.
- Na stranici otvaranja nove kartice u donjem panelu, na kojem se prikazuje informacija o dodacima koji utječu na sadržaj stranice nove kartice, omogućeno je prikazivanje informacija o radu na uređaju na kojem se primjenjuje centralizirano upravljanje.

- Na sustavima s korisničkim profilima vezanim uz vanjske pružatelje autentifikacije, omogućena je mogućnost izvršavanja daljinskih administrativnih komandi, na primjer, za brisanje predmemorije ili kolačića.
- U API-ju IndexedDB implementirana je metoda getAllRecords(), koja omogućuje vađenje svih zapisa iz skladišta objekata (IDBObjectStore) i indeksa (IDBIndex). Metoda getAllRecords() kombinira funkcionalnost metoda getAllKeys() i getAll() za vađenje kako primarnih ključeva, tako i povezanih vrijednosti. Metodama getAll() i getAllKeys() dodan je parametar „direction“ za određivanje pravca vađenja podataka, što omogućuje brže izvršavanje određenih operacija čitanja u usporedbi s korištenjem kursorâ.
- Dodana je API funkcija „WebRTC Encoded Transform“ za obradu kodiranih multimedijskih podataka koji se prenose putem RTCPeerConnection.
- Dodana podrška za atribute „width“ i „height“ za ugniježdene elemente , čije se veličine mogu kontrolirati putem CSS-a ili SVG markup-a.
- Unesena su poboljšanja u alatima za web programere. Dodan je eksperimentalni MCP (Model Context Protocol) poslužitelj, koji omogućuje pristup mogućnostima Chrome DevTools iz vanjskih AI pomoćnika.
Informacije o ispravljenim ranjivostima u najavi i trackeru promjena u trenutku pisanja vijesti nisu dostupne.
Dodatak: Dan nakon objave otkrivene su informacije o ispravljenim ranjivostima. U Chrome 141 ispravljeno je 21 ranjivost. Mnoge od ranjivosti otkrivene su kao rezultat automatiziranog testiranja alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Nisu otkrivene kritične poteškoće koje bi omogućile zaobilaženje svih razina zaštite preglednika i izvršavanje koda u sustavu izvan sandboxa. U okviru programa za isplatu novčanih nagrada za otkrivanje ranjivosti, tvrtka Google isplatila je 12 nagrada u iznosu od 50 tisuća dolara (jedna nagrada od 25000 dolara, 5000, 4000 i 2000 dolara, četiri nagrade od 3000 dolara i dvije od 1000 dolara). Iznos jedne nagrade još nije definiran.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish