

Tvrtka Wiz objavila je rezultate analize tragova aktivnosti crva Shai-Hulud 2, tijekom koje su u NPM repozitoriju objavljene zloćudne verzije više od 800 paketa, koji su ukupno zabilježili više od 100 milijuna preuzimanja. Nakon instalacije zahvaćenog paketa, aktivirani crv traži osjetljive podatke, objavljuje nove zloćudne verzije (ako otkrije pristupni token za NPM repozitorij) i javno objavljuje pronađene osjetljive podatke stvaranjem novih repozitorija na GitHubu.
Na GitHubu je otkriveno više od 30 tisuća repozitorija s podacima koje je crv uhvatio. U otprilike 70% tih repozitorija nalazi se datoteka content.json, u 50% - datoteka truffleSecrets.json, a u 80% - environment.json, koje sadrže pristupne ključeve, osjetljive podatke i varijable okruženja pronađene u sustavu programera koji je instalirao zloćudni paket s crvom. Također, u tim repozitorijima otkriveno je oko 400 datoteka actionsSecrets.json s ključevima pronađenim u okruženjima za izvršavanje GitHub Actions.
U datotekama contents.json bilo je više od 500 jedinstvenih korisničkih imena i tokena za pristup GitHubu. U datotekama truffleSecrets.json nalazili su se osjetljivi podaci prikupljeni tijekom izvođenja alata TruffleHog na zaraženom sustavu, koji prikuplja više od 800 vrsta podataka, među kojima su pristupni ključevi, ključevi za šifriranje, lozinke i tokeni koji se koriste u raznim uslugama, cloud okruženjima, proizvodima i SUSTAVIMA. Ukupno je u truffleSecrets.json otkriveno više od 400 tisuća jedinstvenih zapisa od kojih je oko 2,5% (~10.000) verifikovano.
Pretpostavlja se da bi objavljeni osjetljivi podaci mogli postati polazišna točka za novu val napada, budući da mnogi podaci ostaju aktualni. Na primjer, provjera je pokazala da 60% pristupnih tokena za NPM, uhvaćenih iz zaraženih sustava, ostaje aktivno.
Izvještaj također pruža opću statistiku, dobivenu analizom varijabli okruženja zaraženih sustava. 23% pokretanja crva dogodilo se na računalima programera, dok je 77% u kontinuiranim integracijskim okruženjima (60% GitHub Actions, 5% Jenkins, 5% GitLab CI, 3% AWS CodeBuild). Na 87% sustava korišten je Linux, 12% macOS, a 1% Windows. 76% pokretanja bilo je u kontejnerima, 13% u osnovnim sustavima.
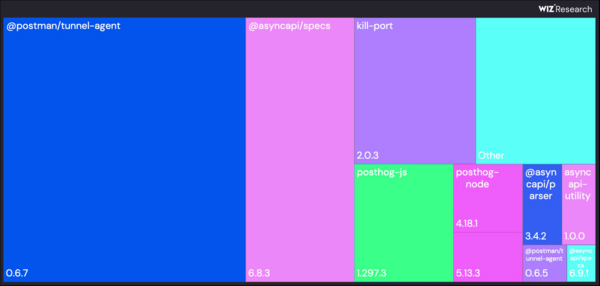
60% svih infekcija dogodilo se zbog instalacije zlonamjernih verzija paketa @postman/tunnel-agent-0.6.7 i @asyncapi/specs-6.8.3. U 99% slučajeva crv je aktiviran prilikom pokretanja naredbe „node setup_bun.js“, navedene u package.json u sekciji preinstall (preostalih 1% vjerojatno otpada na pokušaje testiranja).
Izvor: opennet.ru
