

Igor Pavlov je objavio novu verziju arhivatora 7-Zip 26.00. Projekt razvija vlastiti format arhiva 7z, temeljen na LZMA i LZMA2 algoritmima kompresije. Dodatno, podržava pakiranje i raspakiranje arhiva u formatima XZ, BZIP2, GZIP, TAR, ZIP i WIM, kao i raspakiranje više od 30 formata arhiva, paketa, slika virtualnih mašina i datotečnih sustava (ISO, NTFS, EXT*, UDF, UEFI, VDI, VHD, VMDK, CAB, RPM, SquashFS, QCOW2 itd.). Za ZIP i GZIP formate osigurano je 2-10% viši nivo kompresije u odnosu na PKZip i WinZip. Kod projekta napisan je na C++ jeziku i distribuira se pod LGPL licencom. Spremne verzije dostupne su za Windows, macOS i Linux (i686, x86-64, ARM, ARM64).
U novoj verziji poboljšan je kod za podršku ZIP, CPIO, RAR, UFD, QCOW i Compound formata. U 7-Zip File Manageru poboljšan je redoslijed sortiranja popisa datoteka (ime datoteke se sada koristi kao sekundarni ključ pri sortiranju). Proširena je oprema za testiranje performansi, koja sada podržava sustave s više od 64 jezgra u CPU-u. Usavršena je raspakiranje TAR arhiva koji sadrže datoteke s prazninama.
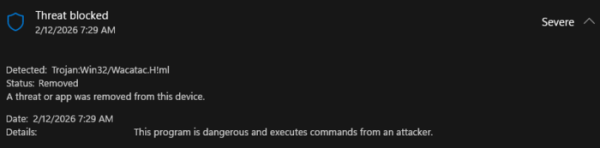
Nakon objave izdanja, korisnici su primijetili da je uobičajeni antivirusni paket Windows OS-a označio instalacijski datoteku kao zlonamjernu. Ovo ponašanje se pokazalo lažnim povodom i kompanija Microsoft je tijekom dana objavila ažuriranje antivirusne baze, nakon čega je Windows Defender prestao davati upozorenja (ažuriranje baza za Windows Defender može se instalirati pokretanjem naredbe Update-MpSignature).
Pored toga, zabilježeno je da su zlonamjerni akteri stvorili stranicu 7zip.com, čiji dizajn je oponašao službenu stranicu projekta 7-zip.org, ali je za preuzimanje nudio izmijenjeni installer 7zipInstall.exe, koji je sadržavao zlonamjerni kod. Izmijenjeni installer bio je potpisan certifikatom koji je izdala kompanija Jozeal Network Technology. Kada se pretraživanjem koristi ključ 7zip, stranica 7zip.com prikazivala se na 4. mjestu u Googleovom pretraživanju s naslovom „Sigurno i brzo preuzimanje za Windows — Preuzmite 7-Zip“. Stranica je također reklamirana putem YouTube videa s uputama za instalaciju 7-zip.
Priloženi zlonamjerni softver instalirao je korisničke komponente u sustav, omogućavajući korištenje računala kao proxy za prikrivanje tragova tijekom napada, zaobilaženje blokada, organizaciju preuzimanja zlonamjernog softvera i slanje korisničkih podataka pronađenih u zlonamjernom softveru. Zlonamjerni instalater isporučen je za Windows platformu i nakon pokretanja postavio je komponente u direktorij "C:\Windows\SysWOW64\hero\", postavio autostart za priložene datoteke uphero.exe (učitavač ažuriranja) i hero.exe (proxy), te je putem pokretanja alata netsh dodao u vatrozid pravila za dopuštanje navedenim izvršnim datotekama instalacije i primanja mrežnih veza.
Izvor: opennet.ru
