

Zajednica Linux Containers objavila je izdanje alata za organizaciju rada izoliranih kontejnera LXC 7.0, koji pruža runtime pogodan za pokretanje kontejnera s punim sistemskim okruženjem, sličnim virtualnim mašinama, kao i za izvršavanje neprivilegiranih kontejnera pojedinačnih aplikacija (OCI). LXC pripada niskonivou alata koji rade na razini individualnih kontejnera. Za centralizirano upravljanje kontejnerima raspoređenim u klasteru od više servera, na osnovu LXC razvijaju se sustavi Incus i LXD. Grana LXC 7.0 je svrstana među izdanja s dugotrajnom podrškom, a ažuriranja se formiraju tijekom 5 godina (do 2031. godine). Kod LXC napisan je na C jeziku i distribuira se pod GPLv2 licencom.
U sklopu LXC nalazi se biblioteka liblxc, skup utiliteta (lxc-create, lxc-start, lxc-stop, lxc-ls itd.), predlošci za izgradnju kontejnera i skup bindova za razne programske jezike. Izolacija se provodi pomoću standardnih mehanizama Linux jezgre. Za izolaciju procesa, mrežnog stoga ipc, uts, identiteta korisnika i točaka montiranja koristi se mehanizam prostora imena (namespaces). Za ograničavanje resursa koriste se cgroups. Za smanjenje privilegija i ograničavanje pristupa uključene su mogućnosti jezgre, kao što su profili Apparmor i SELinux, politike Seccomp, Chroots (pivot_root) i capabilities.
Glavne promjene:
- Implementirana je izolacija procesa praćenja pomoću mehanizma Landlock, koji omogućava neprivilegiranim programima da odustanu od nepotrebnih privilegija za rad, dobrovoljno ograničavajući njihov daljnji pristup sustavu u cilju povećanja sigurnosti. Landlock se koristi za ograničavanje API praćenja na mogućnost rada samo s kontejnerom i zabranu pristupa datotekama izvan njega. Zaštita se primjenjuje prilikom sastavljanja landlock-monitor.
- Podijeljena je konfiguracija hook handlera i kontejnera (runtime). Dodane su nove postavke lxc.environment.hooks i lxc.environment.runtime, preko kojih se mogu selektivno postavljati varijable okoline samo za kontejnere, ne prenoseći ih hook handlerima, i obrnuto.
- Prekinuta je podrška za cgroup v1, kao i za Linux jezgre koje ne podržavaju PIDFD i novi API za upravljanje montiranjem.
- Otklonjena ranjivost (CVE-2026-39402) koja omogućava zaobilaženje autorizacije i brisanje OVS (OpenVswitch) portova manipulacijom s naredbom „lxc-user-nic delete“. Ranjivost omogućava neprivilegiranom korisniku da isključi mrežne sučelje za kontejnere pokrenute od strane drugih korisnika.
Osim toga, tvrtka Canonical objavila je novu verziju sustava za upravljanje kontejnerima LXD 6.8. LXD pruža alate za centralizirano upravljanje kontejnerima i virtualnim strojevima, raspoređenima kako na jednom hostu, tako i u klasteru više poslužitelja. Projekt je realiziran u obliku pozadinskog procesa koji prihvaća zahtjeve putem mreže preko REST API-a i podržava različite backendove pohrane (stablo direktorija, ZFS, Btrfs, LVM), snimke stanja, live-migraciju aktivnih kontejnera s jednog računala na drugo i alate za pohranu slika kontejnera. Kao runtime za pokretanje kontejnera koristi se alat LXC.
Među promjenama u LXD 6.8:
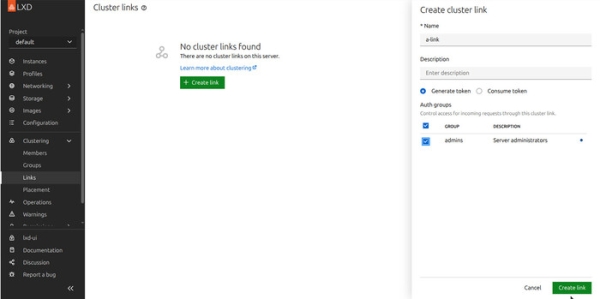
- Dodana je funkcija povezivanja klastera (Cluster links) koja omogućava organizaciju sigurnog i autentificiranog TLS certifikata interakcije između različitih LXD klastera. Za upravljanje povezivanjem dodana je naredba „lxc cluster link“ i realiziran je odgovarajući odjeljak u web sučelju.

- Dodana je nova uloga čvorova klastera — „control-plane“, kojom se mogu odvojiti čvorovi koji sudjeluju u određivanju konsenzusa Raft i koji mogu djelovati kao rezervni ili master-čvorovi baze podataka.
- Implementirani su replikatori koji omogućuju korištenje API-a Cluster links za replikaciju sadržaja čvorova u druge LXD klastere radi osiguravanja otpornosti na kvarove.
- Dodana je podrška za vruće povezivanje GPU CDI (Container Device Interface) uređaja na aktivne kontejnere.
- Podrška za msgr2 protokol (Ceph messenger v2) dodana je u Ceph pohranu.
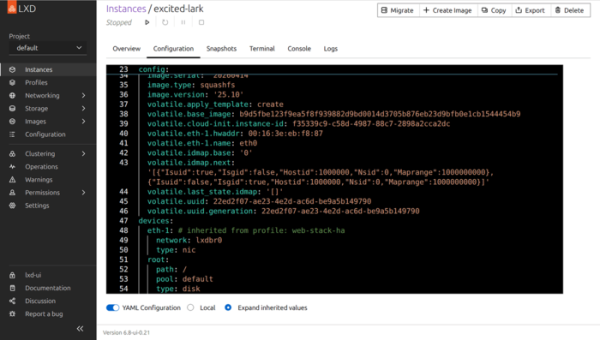
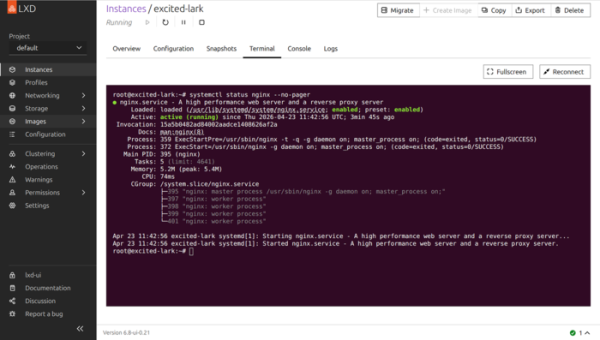
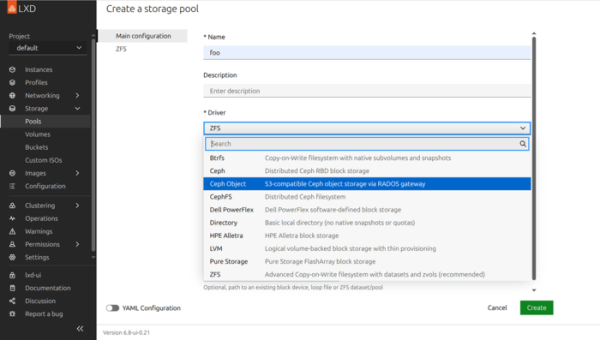
- U web sučelju dodani su alati za upravljanje ulogama čvorova klastera, moderniziran je uređivač konfiguracije u YAML formatu, uveden je stilizirani Ubuntu izgled ugrađenog emulatora terminala, poboljšan je izbor pohrambenih drajvera.

Izvor: opennet.ru
