

Istraživači sa Sveučilišta Michigan razvili su alat MVPNalyzer za otkrivanje curenja informacija i analizu rada VPN-a, te su testirali 281 VPN aplikaciju za platformu Android. Za istraživanje su odabrane najpopularnije VPN aplikacije dostupne putem Google Play trgovine. VPN aplikacije koje su imale različite probleme s sigurnošću i privatnošću ukupno su zabilježile 2,4 milijarde instalacija. Ključni zaključci:
- U 61 aplikaciji (22%) otkrivena je transmisija podataka bez korištenja šifriranja izvan postavljenog tunela. Većina aplikacija iz ove kategorije je popularna i u prosjeku ima 11 milijuna instalacija. U 18 aplikacija vršilo se izravno obraćanje servisu ip-api.com za određivanje lokacije putem IP-adresu klijenta.
U 5 slučajeva bez šifriranja klijentu su predani konfiguracijski datoteke koje sadrže parametre povezivanja s VPN poslužiteljem. Istraživači su proveli eksperiment i potvrdili mogućnost provođenja MITM napada, koji omogućuje preusmjeravanje prometa na vlastiti server, imajući mogućnost da se umiješaju u komunikacijski kanal žrtve, na primjer, koja se povezuje na zlonamjernu javnu bežičnu mrežu. Problematične aplikacije (potpuni popis svih aplikacija u kojima su uočeni problemi nalazi se na 17. stranici PDF izvještaja):
- BambooVPN: Turbo Fast VPN (free.vpn.unblock.proxy.bamboovpn);
- VPN Pro (com.nebulatech.voocvpnpro);
- Free VPN (com.appoxide.freevpn);
- Hexa VPN (com.secure.vpn.proxy);
- 101 VPN (com.shwe.vpn101).
Istraživači su obavijestili autore ovih aplikacija o problemima i nakon nekog vremena proveli ponovnu provjeru najnovijih verzija, koja je pokazala da je ranjivost ispravljena samo u dvije aplikacije — VPN Pro i Hexa VPN.
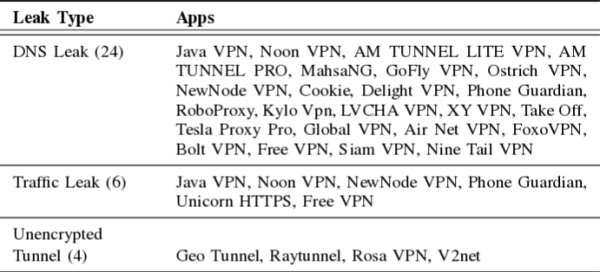
- Tijekom rada 29 aplikacija (10%) dolazi do curenja prometa izvan postavljenog tunela. U 24 aplikacije, koje imaju ukupno 360 milijuna instalacija, došlo je do curenja podataka o posjećenim stranicama zbog izravne slanja DNS upita (20 je slalo DNS upite preko lokalnog rezolutora, a 6 putem javnih DNS servisa Google, Cloudflare, AliDNS i DNSPod). U 6 aplikacija, koje imaju ukupno 54 milijuna instalacija, otkriveno je slanje prometa izvan tunela povezano s radom korisnika u web pregledniku. U 4 aplikacije podaci su slani kroz nešifrirani tunel.

- U 169 aplikacija (60%) nije primijenjena obfuskacija prometa, korišteni su standardni mrežni portovi i protokoli koji se prate u općem toku. Takvo ponašanje nije u skladu s očekivanjima korisnika — prema anketi provedeno prošle godine, 82% korisnika VPN-a smatra da im VPN osigurava anonimnost.
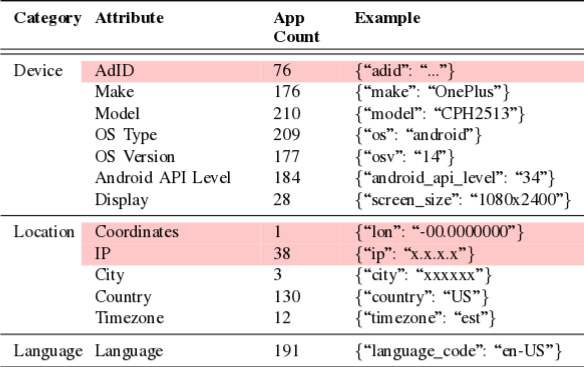
- U 76 aplikacija (27%) prenosili su se jedinstveni identifikatori za uređaje AAID (Android Advertising ID), koji omogućuju praćenje uređaja i korisnika. U 246 aplikacija (87%) zabilježene su poveznice na poznate oglasne mreže i usluge praćenja korisnika (ukupno je zabilježeno obraćanje na 3714 različitih URL-ova). Jedna aplikacija je slala točne GPS koordinate uređaja.

- U 107 aplikacija (38%) korištene su postavke koje ne osiguravaju optimalnu razinu sigurnosti. U 20 aplikacija, koje u zbiru imaju 40 milijuna instalacija, korištene su nesigurne metode šifriranja. U 96 aplikacija, koje imaju 728 milijuna instalacija, korišteni su nepouzdani mehanizmi autentifikacije.
U 3 aplikacije u postavkama OpenVPN, parametar data-ciphers bio je postavljen na vrijednost „none“, što dopušta uspostavljanje komunikacijskih kanala bez šifriranja. U 8 aplikacija, parametar „cipher“ bio je postavljen na vrijednost „none“, onemogućujući šifriranje kod korištenja OpenVPN 2.4 i ranijih verzija. U 12 aplikacija korištene su direktive koje su proglašene zastarjelima. U 61 aplikaciji u konfiguraciji OpenVPN nisu bile uključene direktive za blokiranje poznatih metoda napada.
Izvor: opennet.ru
