

Tvrtka Mozilla je predstavila novi proizvod – Firefox Enterprise, zasebnu verziju Firefoxa namijenjenu za korištenje u poslovnim okruženjima, koja nudi proširene mogućnosti za centralizirano upravljanje i nadzor radnji zaposlenika. Verzija Firefox Enterprise 158 temelji se na izdanju Firefox 158, čije je puštanje planirano za večeras. Upravljanje preglednicima na radnim stanicama odvija se putem web-konzole administratora, koju je moguće pokrenuti na vlastitoj opremi bez vezivanja za vanjske cloud usluge.
Podržava se prijenos informacija o događajima u platforme za analizu sigurnosnih događaja (SIEM – Security Information and Event Management) implementirane u tvrtki, određivanje pravila pristupa vezanih uz korisnike i uređaje, autentifikacija putem sustava jedinstvenog prijavljivanja (SSO), ograničavanje pristupa na razini domena i radnji u pregledniku (na primjer, isključivanje funkcija vezanih uz AI), upravljanje instalacijom dodataka i isporukom ažuriranja, daljinsko mijenjanje postavki i prikupljanje telemetrije.
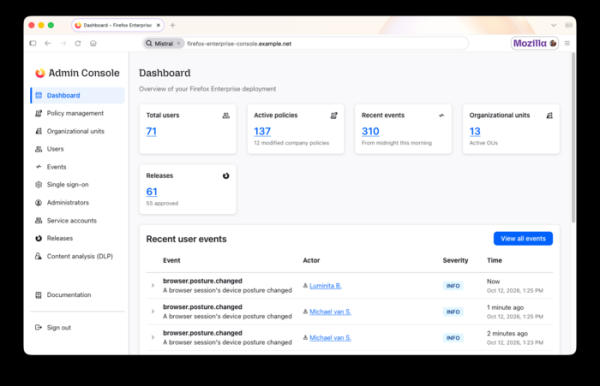
Glavne značajke Firefox Enterprise:
- Upravljanje korisnicima i sesijama putem konzole administratora. Grupiranje korisnika u grupe s različitim razinama pristupa. Izrada pravila analize sadržaja i pregledavanje revizijskih logova.
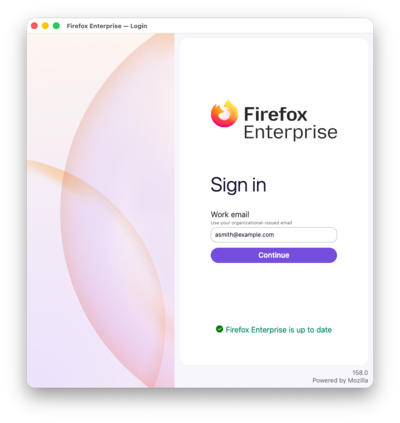
- Mogućnost rada u pregledniku samo nakon autentifikacije korištenjem vlastitog korporativnog računa. Podržava se integracija sa SSO i pružateljima autentifikacije koji koriste protokol
OpenID Connect (OIDC). Moguće je primijeniti dvofaktorsku autentifikaciju. Nakon ponovnog pokretanja ili zatvaranja preglednika, sesija se završava i zahtijeva ponovni ulaz. Administrator može daljinski prekinuti sesiju, na primjer, u slučaju krađe prijenosnog računala.
- Odvojena tema dizajna i elementi brendiranja. Stilizacija dizajna uzimajući u obzir korporativni stil i prikazivanje logotipa tvrtke u pregledniku.
- Isključivanje poziva na Mozilla usluge u korist vlastitih usluga tvrtke, koje osiguravaju upravljanje preglednikom i ažuriranjima.
- Prijenos podataka o stanju uređaja u administratorsku konzolu, uključujući podatke o operativnom sustavu, enkripciji diskova, pokrenutim programima za održavanje sigurnosti, povezivanju s Active Directory domenom, instaliranim dodacima i informacijama o mrežnoj povezanosti. Administrator može vezati mogućnost rada u pregledniku za opcije sistemskog okruženja.
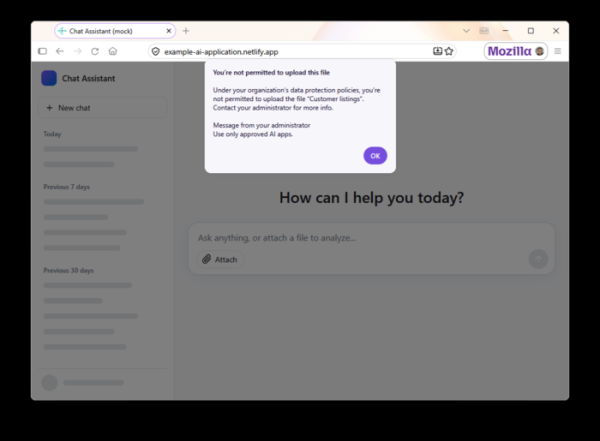
- Mogućnosti za sprječavanje curenja podataka (DLP - Data Loss Prevention) - administrator može postaviti blokiranje ili prikaz upozorenja prilikom pokušaja umetanja iz međuspremnika, preuzimanja i učitavanja datoteka, te ispisivanja stranica s određenih web stranica. Na primjer, može biti onemogućeno umetanje iz međuspremnika u nedopuštene AI alate. Ugrađene DLP provjere se izvršavaju na strani preglednika na uređaju korisnika, tj. sadržaj se ne šalje na inspekciju putem mreže, ali se može povezati i slanje podataka na vanjske DPL sustave. Utvrđena kršenja pravila reflektiraju se u administratorskoj konzoli.

- Podržava se dodavanje vodenih oznaka na važne stranice, koje sadrže email zaposlenika i vrijeme operacije. Ove oznake mogu se koristiti prilikom istraživanja izvora curenja informacija. Parametri vodenih oznaka i web stranice na koje se dodaju postavljaju se od strane administratora.
- Režim pojačane zaštite (Lockdown), pri čemu se prilikom pristupa nepouzdanim web stranicama isključuje JIT-kompilacija JavaScript-a, blokira se izvršenje Worker-a, zabranjuju se nešifrirani pozivi putem HTTP-a i osigurava se izolacija rada s web stranicom u zasebnom kontejneru.
- Enkripcija podataka profila, kao što su povijest pregledavanja, podaci web obrazaca, korisnički podaci i TLS tokeni sesija. Pristup kopiranom enkriptirom profilu moguć je samo uz ključ koji pruža administrator.
- Mogućnost pristupa internim stranicama i web aplikacijama tvrtke s osobnih uređaja korisnika bez instalacije zasebnog VPN, koristeći implementirani proxy na poslu.
- Više od 130 centralizirano upravljanih politika, od kojih mnoge ne zahtijevaju ponovno pokretanje preglednika. Na primjer, putem politika možete promijeniti postavke povezane s proxy poslužiteljima, filtriranjem web stranica, kolačićima, radom isključivo putem HTTPS-a, načinom zaključavanja i postavkama dodataka.
- Mogućnost određivanja minimalno prihvatljive verzije preglednika i praćenje instalacije ažuriranja na sustavima zaposlenika.
- Podrška za prijenos informacija o događajima kao što su preuzimanje datoteka, ispis, instalacija dodataka, otvaranje nesigurnih web stranica i pokušaji pristupa blokiranim stranicama označenim u bazi podataka Safe Browsing. Izvještaj o tim događajima prikazuje se u sučelju administratora.
- Administrator može blokirati i dopuštati korištenje dodataka preglednika prema njihovom tipu, web stranicama i ovlastima korisnika. Također je moguće zabraniti isključivanje automatskog ažuriranja dodataka, koristiti zasebni server za dostavu novih verzija dodataka, zabraniti izmjenu postavki dodataka za pojedinačne web stranice i odabrati na koje web stranice primijeniti određene dodatke.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish