

Pozdrav Habr! Ja sam osoba koja konzumira IT-proizvode preko App Store-a, Sberbank Online-a, Delivery Club-a i ima veze s IT-industrijom koliko toliko. Ukratko, specifičnost mog profesionalnog rada je pružanje savjetodavnih usluga poduzećima u ugostiteljstvu za optimizaciju i razvoj poslovnih procesa. U posljednje vrijeme primam veliki broj narudžbi od vlasnika objekata koji žele izgraditi sustav informacijske sigurnosti u svojim poduzećima.
Započnimo s nekoliko zabavnih priča. Priča broj jedan. U jednom casual dining kafiću, menadžeri su se mijenjali svaka tri mjeseca. Prvi menadžer, veliki obožavatelj sovjetske povijesti, postavio je lozinku „07111917“ i navodio je na svim resursima s kojima je imao posla: program automatiziranog računovodstva IIKO, pristup programu lojalnosti Plazius, instalacija sustava zaštite i vatrodojave. Jednom je taj menadžer uhvaćen na prodaji osobnih podataka gostiju konkurentima i uspješno je otpušten. Međutim, revolucionarna lozinka „07111917“ nastavila je živjeti i prenosila se s jednog menadžera na drugog. Kao rezultat toga, svaki konobar u kafiću znao je kako se povezati na uredski Wi-Fi. Štoviše, gosti su također saznali ovu lozinku, budući da su konobari, iz dobrote srca, preporučivali da se povežu na brži internet nazvan „internet_office“.
U ugostiteljstvu, osoblje često koristi slabosti informacijske sigurnosti u svoje pohlepne svrhe.
Priča broj dva. Simpatični mladić u plavoj jakni sastaje se s izvršnim direktorom jednog velikog restoranskog lanca. Između njih vodi se sljedeći dijalog:
— Naša tvrtka specijalizira se za information products. Danas vam predlažem da razmotrite mogućnost kupovine menadžera lozinki nove generacije „Sokolji oko“[1]. On je jedinstven jer ima visoku razinu pouzdanosti, kako za cloud verziju, tako i za box verziju. Enkripcija se vrši prema AES-256 algoritmu. Osim standardnih funkcija bilo kojeg menadžera lozinki, Sokolji oko ima napredne backup opcije i sigurnosni audit. Što kažete?
— Konstantine, hvala na informacijama, ali koja je razlika između box i cloud verzije i zašto mi to treba?
Dvije navedene priče se odnose na isti problem – nisku osviještenost menadžera o ulozi i značaju informatičke sigurnosti u radu poduzeća. No, postoji dodatna nijansa. Način na koji predstavnici IT kompanija iznose svoje ponude također malo pridonosi razumijevanju među menadžerima zašto su im potrebni IT proizvodi. Kroz nekoliko godina svoje konsultantske prakse došao sam do čvrstog uvjerenja da je segmet HoReCa slabo iskorišteno tržište među dobavljačima IT alata za implementaciju i održavanje principa informatičke sigurnosti. U ovom tekstu, želio bih podijeliti dio malog istraživanja koje smo proveli među menadžerima ugostiteljskih objekata s ciljem da utvrdimo razinu njihove svjesnosti o implementaciji i korištenju IT proizvoda. Prije svega, želim se fokusirati na korištenje menadžera lozinki. Dodajem da je provođenje istraživanja bilo motivirano željom da bolje razumijemo razmišljanje menadžera u cilju učinkovitijeg promocije svojih konsultantskih usluga.
Kratko o metodologiji. Odabrana je kvalitativna strategija prikupljanja podataka (qualitative data). Proveli smo dvanaest neformalizovanih intervjua sa menadžerima i njihovim zamjenicima u šest ugostiteljskih objekata. U anketi intervjua bilo je dvadeset pitanja koja su se odnosila na opću filozofiju informatičke sigurnosti, poznavanje pravnog okvira, rad s osobnim podacima, tehničke mogućnosti zaštitnih sistema na pojedinim poduzećima, korištene IT proizvode, uključujući rad s menadžerima lozinki. Svi intervjui su transkribovani, a rezultati su formirani u sažetom obliku.
Svako je bio u situaciji kada se ne može sjetiti lozinke za svoj račun.
Ako se bavimo konceptualnim pitanjima, većina ispitanika povezuje informatičku sigurnost poduzeća isključivo s pohranom osobnih podataka svojih zaposlenika. Menadžeri ne ulaze u tehničke detalje. Zanima ih koliko će određeni softver učinkovito uštedjeti vrijeme, pomoći u sigurnoj pohrani podataka i koliko će biti jednostavan za korištenje. Pri čemu su prioriteti postavljeni točno tim redoslijedom: (1) – vrijeme – (2) – sigurnost – (3) – upotrebljivost.
„Slušajte, trebam sastaviti evidencije, rasporede, pripremiti izvještaje vlasnicima. U restoranu se stalno nešto pokvari. Katastrofalno mi nedostaje vremena za podešavanje programa, ponovne instalacije. Nemamo IT stručnjaka u timu. Ako bude nešto brzo i jednostavno, možemo probati.“ (muškarac, 41 godina)
„Informatička sigurnost ovdje se svodi na to da se radne knjižice čuvaju u sefu, a osobni podaci su na toj gornjoj polici pored knjigovođe. To nije dobro i razumijem to. No, pravilno podešavanje sigurnosti zahtijeva vrijeme, a sada ga nemam. Imali smo iskustvo s kupnjom naprednog antivirusnog programa, čak smo kupili licencu. Stalno su dolazile neke obavijesti, bilo je neugodno, ometalo je posao.” (muškarac, 35 godina)
„Prije otprilike pola godine u poslovnom inkubatoru su za nas organizirali seminar o Saveznom zakonu 152. Tada, a i sada, malo toga razumijem o osobnim podacima. Glavno, i to sam rekla vlasniku, treba dovesti red u našoj evidenciji kadrova. Na podacima imam pristup samo ja, knjigovođa, uz dogovor sa mnom, i to je to. Trenutno ovdje imamo haos“ (žena, 34 godine).
Kako su pokazali rezultati intervjua, u pet od šest ustanova ne postoje standardi i procedure za osiguranje informatičke sigurnosti, nema odgovornih osoba. Štoviše, ne postoji radno mjesto ili specijalist na vanjskom outsourcingu koji bi se bavio podešavanjem i kontrolom sustava sigurnosti. Kako je rekao jedan od ispitanika:
„Imamo momka koji dodaje informacije na web-stranicu restorana. U teoriji, mogao bi se baviti svim tim“ (žena, 35 godina).
Zabrinutost menadžera za sigurnost osobnih podataka je potpuno razumljiva. Sve više slučajeva vodi do administrativne i , a zahtjevi za provjerama operatera U ugostiteljskom sektoru ova tema postaje sve aktualnija, jer osim unutarnjih pristupa računima, većina objekata ima programe lojalnosti, gdje je broj rezidenta u tisućama.
Po mom mišljenju, trenutno predstavnici IT industrije imaju dobru priliku dobiti pristup tržištu gdje postoji jasno označen problem i potreba za rješenjem. U naredne tri godine potražnja za izgradnjom sustava informacijske sigurnosti u ugostiteljstvu će samo rasti. Osobito u regijama.
Ipak, uz sve površno razumijevanje kako bi sustav informacijske sigurnosti trebao biti postavljen, svi ispitanici koriste menadžere lozinki. Osim toga, neki obvezuju svoje zamjenike, kuhare i administratore na korištenje istih. Prvo što smo pitali ispitanike je koje menadžere lozinki koristite u svojim poduzećima:
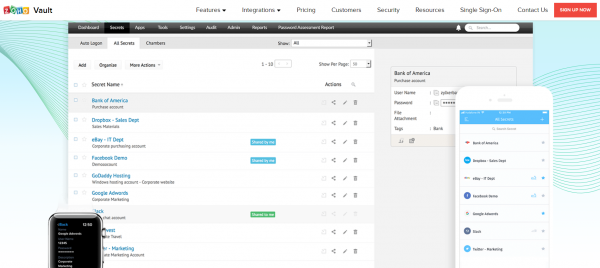
„Ne znam hoću li to pravilno izgovoriti ili ne, ali trenutno koristim Zoho[2]. Nevjerojatno, ali mogu pregledati lozinku čak i s mobitela i radnog računala. Jedino što moram je ne zaboraviti osnovnu lozinku za pristup. Zato sam je zapisala u bilježnicu“ (žena, 32 godine).
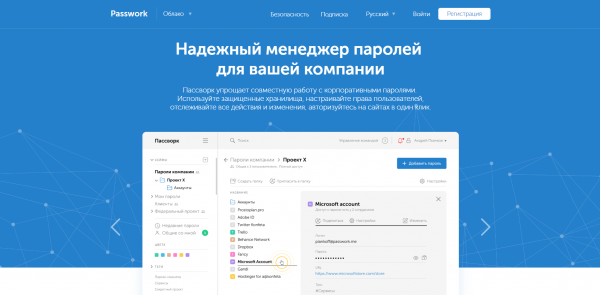
„Slušajte, s menadžerom lozinki počeo sam slučajno koristiti. Prijatelj iz fakulteta radi u banci i dao mi ga je na korištenje. Zove se Password[3], čini se da za sada odgovara, štedi vrijeme. Imali smo problem kada je bivši zaposlenik pristupao sustavu i gledao naše prihode. Sasvim slučajno smo saznali da su aktualne lozinke u restoranu stvorene od njega. Hitno smo ih morali promijeniti. Tako je nastala potreba za menadžerom“ (muškarac, 41 godina).
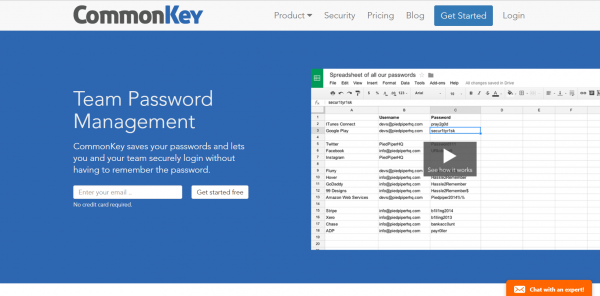
„Nekoliko sam godina učio informatiku u našem tehničkom fakultetu. Kada sam razmišljao o menadžeru lozinki, odlučio sam se za CommonKey[4], jer dobro obavlja funkciju administriranja osobnih profila zaposlenika. Za našu mrežu pizzerija to je vrlo praktično“ (muškarac, 38 godina).
Napominjem da sam odabrao najrelevantnije komentare ispitanika. Većina anketiranih nije se mogla sjetiti tačnog imena svojih menadžera. Za neke, menadžer lozinki isključivo se povezuje s pohranom podataka u pregledniku. Uglavnom, ispitanici prilikom odabira određenog proizvoda ne razmišljaju o mehanizmu kriptografije koji se koristi u menadžeru lozinki. Prioriteti su im brzina i jednostavnost korištenja.
Iako među ispitanicima postoji općenito razumijevanje čemu im služi menadžer lozinki, oni ga koriste povremeno. Kao što je rekla jedna ispitanica:
„Kada te s jedne strane zove klijent za bankete, s druge dobavljač, a s treće osoblje koje pita kada će biti plaće, dok u isto vrijeme kreiraš račun za novog zaposlenika, jedino što ti preostaje je zabilježiti korisničko ime i lozinku na papiriću“ (žena, 41 godina).
Međutim, postoje određene prakse. Postoji niz problema zbog kojih je menadžer lozinki našao primjenu u ugostiteljstvu. Koji su to problemi?
Prvo, pristup programima lojalnosti. Insajderima nije tajna da osoblje «muti» sa popustima, da se nagrade akumuliraju na plastične kartice vezane uz članove obitelji i prijatelje osoblja itd. Najefikasniji način da se spriječi prevara je redovno provjeravanje aktivnosti računa na backendu programa lojalnosti. Situacija se dodatno komplikuje time što pristup programu mora imati najmanje tri osobe: menadžer, marketingaš (za SMS i push obavijesti) i operater koji upravlja programom lojalnosti (u slučaju tehničkih problema ili dodavanja dodatnih opcija).
„Jedino vrijeme kada se trudim ne zaboraviti na menadžera lozinki je kada radim s našom bazom gostiju. Osim pristupa osobnim podacima gostiju, putem ove baze može se dodavati ili oduzimati virtualni novac. Jednom mjesečno mijenjam lozinku i rangiram pristupe ovisno o statusu korisnika. Stoga informacije trebaju biti stalno ažurirane. Menadžer lozinki olakšava rad u tom smislu“ (muškarac, 48 godina).
Drugo, na svakoj tvrtki postoje magnetske kartice osoblja za pristup automatiziranom sustavu evidencije (npr. IIKO ili R-Keeper). Ima zanimljivih slučajeva. Konobar se otpušta i odlazi s karticom. U suštini, otpušteni konobar zna lozinku za pristup sustavu gdje se reflektiraju financijski pokazatelji tvrtke, pizza se briše i otpisa, a radno vrijeme osoblja se evidentira.
„Bila je priča kada je otpušteni zaposlenik sklopio dogovor s barmenom i naplatio alkohol na račun reprezentacije. Na neki čudan način, taj lik je imao otključanu karticu i koristio je“ (muškarac, 38 godina)
Treće, menadžeri dolaze i odlaze, a računi ostaju. Profesionalna prilagodba novog menadžera se usporava kada sjedi pred ekranom monitora i pokušava nazvati prethodnog voditelja kako bi saznao korisničko ime i lozinku za e-mail, sustave Merkur i EGAIS, osobni račun na portalu tvrtke METRO itd.
„Nisam mogla normalno rješavati pitanja kada nemam pristup nijednom aktivnom računu. Prethodna menadžerica se loše razdvojila od vlasnika i ništa nije prenijela meni. Morala sam sve vraćati, pregledavati njezine skice, nagovarati osobu da podijeli informacije. Nakon toga sam čvrsto odlučila da ću sve lozinke pohranjivati u posebnom programu“ (žena, 29 godina).
Ne ponavljajte grešku , koristite upravitelja lozinki
Sve navedene situacije mogu biti korisne predstavnicima IT-razvijača za formuliranje smislenih komercijalnih ponuda predstavnicima restoranske industrije. Još jednom naglašavam, tržište HoReCa je spremno za korištenje IT-proizvoda. To se odnosi ne samo na upravitelje lozinki, već i na antivirusne programe, sustave video nadzora i optimizaciju poslovnih procesa.
Dok pisanja teksta, shvatio sam ozbiljne komercijalne mogućnosti implementacije standarda informacijske sigurnosti za restorane, kafiće i barove. Stoga sve zainteresirane molim da napišu u komentarima koje softverske alate biste preporučili predstavnicima HoReCa za izgradnju pouzdanog sustava informacijske sigurnosti. Na kraju teme menadžera lozinki, molim vas da sudjelujete u anketi u nastavku. Bit ću vrlo zahvalan na opširnim komentarima o vašem izboru.
[1] Ime je izmišljeno. Svaka sličnost s drugim menadžerima lozinki je samo slučajna.
[2] Ispitanik misli na menadžer lozinki Zoho Vault:
[3] Ispitanik misli na menadžer lozinki Passwork:
[4] Ispitanik misli na menadžer lozinki CommonKey:
Samo registrirani korisnici mogu sudjelovati u anketi. , molimo.
Koji menadžer lozinki koristite u svojim kompanijama?
CommonKey
Passwork
Vaultier
SimpliSafe
Ostalo
Glasovalo je 8 korisnika. 1 korisnik se suzdržao.
Izvor: habr.com
