

Kako ocijeniti učinkovitost konfiguracije NGFW
Najčešći zadatak je provjeriti koliko je učinkovit vaš vatrozid. Za to postoje besplatne alate i usluge od kompanija koje se bave NGFW-om.
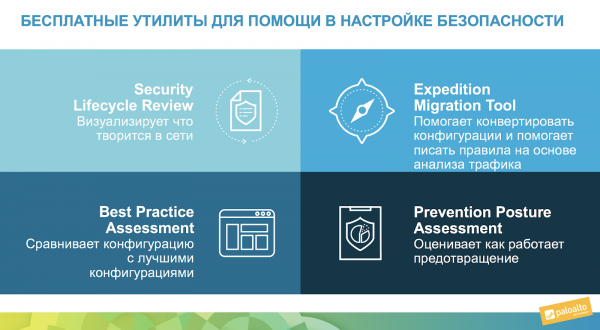
Na primjer, ispod možete vidjeti da kompanija Palo Alto Networks nudi mogućnost iz pokrenuti analizu statistike vatrozida – SLR izvještaj ili analizu usklađenosti s najboljim praksama – BPA izvještaj. To su besplatni online alati koji se mogu koristiti bez instalacije.
SADRŽAJ
Expedition (Alat za migraciju)
Komplikovanija opcija provjere vlastitih postavki je preuzimanje besplatnog alata (bivši Alat za migraciju). Preuzima se kao Virtual Appliance za VMware, nije potrebna dodatna konfiguracija – jednostavno preuzmite sliku i pokrenite je pod hipervizorom VMware, zatim pokrenite i pristupite web sučelju. Ovaj alat zaslužuje poseban osvrt, jer tečaj za njega traje 5 dana, toliko funkcija sada uključuje, uključujući Machine Learning i migraciju raznih konfiguracija pravila, NAT-a i objekata za različite proizvođače vatrozida. O Machine Learningu ću dodatno napisati u nastavku.
Optimizator pravila
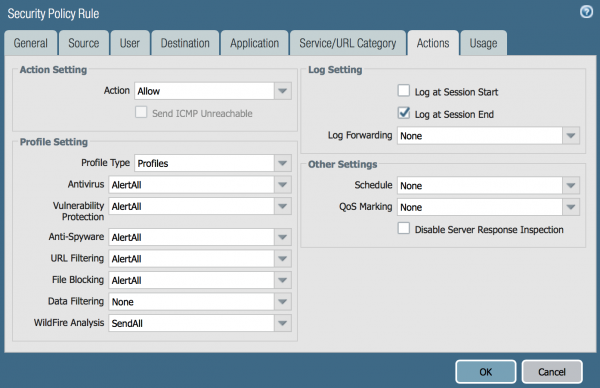
I najprikladnija opcija (IMHO), o kojoj ću danas pisati detaljnije – optimizator pravila integriran u sučelje Palo Alto Networks. Da bih ga demonstrirao, instalirao sam vatrozid kod kuće i napisao jednostavno pravilo: dopušteno bilo kome. Takva pravila ponekad viđam čak i u korporativnim mrežama. Očigledno, uključio sam sve NGFW sigurnosne profile, kao što se vidi na snimci zaslona:
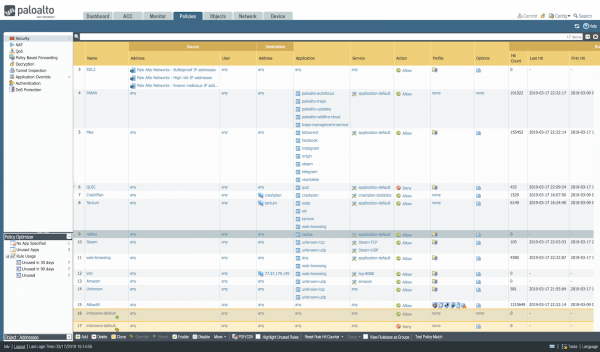
Na snimci ispod prikazan je primjer mog kućnog, nenaseljenog vatrozida, gdje gotovo sve veze padaju na posljednje pravilo: AllowAll, što se može vidjeti iz statistike u koloni Hit Count.
Zero Trust
Postoji pristup sigurnosti koji se zove . Što to znači: trebamo dopustiti ljudima unutar mreže točno te veze koje su im potrebne i zabraniti sve ostalo. To znači da trebamo dodati jasna pravila o aplikacijama, korisnicima, URL kategorijama, tipovima datoteka; uključiti sve IPS i antivirusne potpise, uključiti sandbox, DNS zaštitu, koristiti IoC iz dostupnih baza podataka o prijetnjama. Uglavnom, postoji priličan broj zadataka prilikom konfiguracije vatrozida.
Usput, minimalni skup potrebnih postavki za Palo Alto Networks NGFW opisan je u jednom od dokumenata SANS: — preporučujem da počnete od njega. Naravno, postoji i set najboljih praksi za konfiguraciju vatrozida od proizvođača: .
Dakle, vatrozid mi je bio kod kuće tjedan dana. Pogledajmo kakav promet imam u svojoj mreži:
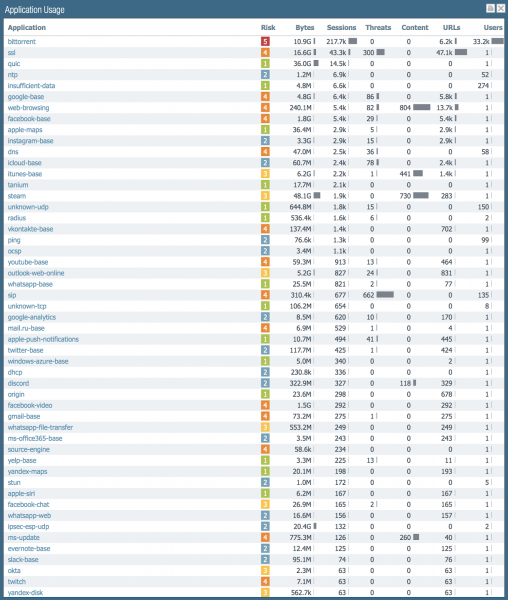
Ako sortiramo prema broju sesija, najviše ih stvara bittorent, zatim SSL, a potom QUIC. Ovo su zajedno statistike i za dolazni i za odlazni promet: mnogo vanjskih skeniranja mog usmjerivača. Raznih aplikacija u mojoj mreži — 150.
Sve to je prošlo kroz jedno pravilo. Pogledajmo sada što o tome kaže Policy Optimizer. Ako ste ranije gledali snimku sučelja s pravilima sigurnosti, s lijeve strane dolje ste vidjeli malo okno koje mi ukazuje da postoje pravila koja se mogu optimizirati. Kliknimo tamo.
Što pokazuje Policy Optimizer:
- Koje politike nisu uopće korištene, 30 dana, 90 dana. To pomaže u odluci da ih potpuno uklonite.
- Koje aplikacije su navedene u politikama, ali takve aplikacije nisu otkrivene u prometu. Ovo omogućuje uklanjanje suvišnih aplikacija u dopuštenim pravilima.
- Koje politike su dopuštale sve, ali su postoje aplikacije koje bi bilo dobro prema metodologiji Zero Trust jasno naznačiti.
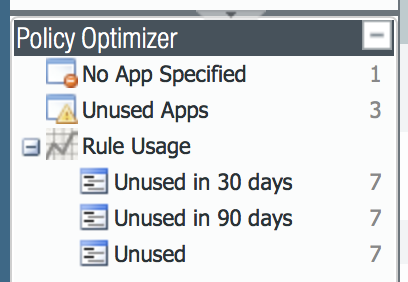
Kliknimo na Unused.
Da bih pokazao kako to funkcionira, dodao sam nekoliko pravila i ona do sada nisu propustila ni jedan paket. Evo njihova lista:
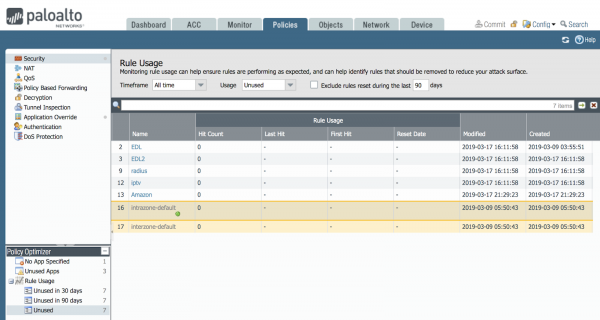
Moguće je da će s vremenom tamo proći promet i tada će nestati s ove liste. Ako budu na ovoj listi 90 dana — možete donijeti odluku o uklanjanju ovih pravila. Svako pravilo predstavlja mogućnost za hakera.
Postoji stvarni problem pri konfiguraciji vatrozida: dolazi novi zaposlenik, gleda pravila vatrozida, i ako nemaju nikakve komentare i ne zna zašto je to pravilo postavljeno, potrebno li je stvarno, može li se ukloniti: možda je osoba na godišnjem odmoru i nakon 30 dana promet će ponovno doći od potrebne usluge. Ova funkcija mu pomaže u odluci — nitko ne koristi — uklonite!
Kliknimo na Unused App.
Kliknemo u optimizatoru na Unused App i vidimo da se u glavnom prozoru otvaraju zanimljive informacije.
Vidimo da postoje tri pravila gdje se broj dozvoljenih aplikacija razlikuje od broja aplikacija koje su zaista prošle prema tom pravilu.
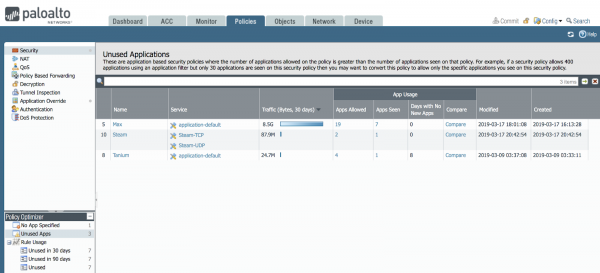
Možemo kliknuti i pogledati popis tih aplikacija i usporediti te popise.
Na primjer, kliknimo na gumb Compare za pravilo Max.
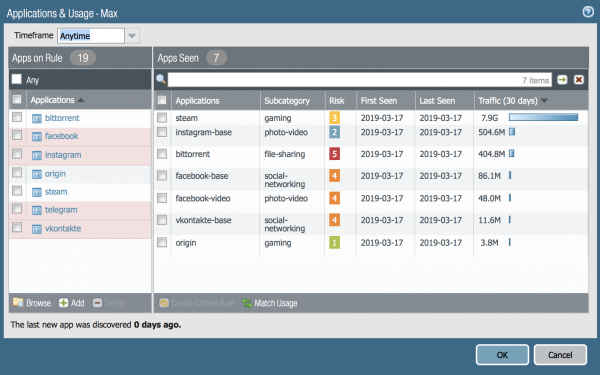
Ovdje se vidi da su dozvoljene aplikacije facebook, instagram, telegram, vkontakte. No, stvarno je promet išao samo kroz dio podaplikacija. Ovdje treba razumjeti da aplikacija facebook sadrži nekoliko podaplikacija.
Cijeli popis aplikacija NGFW može se vidjeti na portalu i u samom sučelju vatrozida u odjeljku Objects->Applications i u pretraživanju upišite ime aplikacije: facebook, dobit ćete ovakav rezultat:
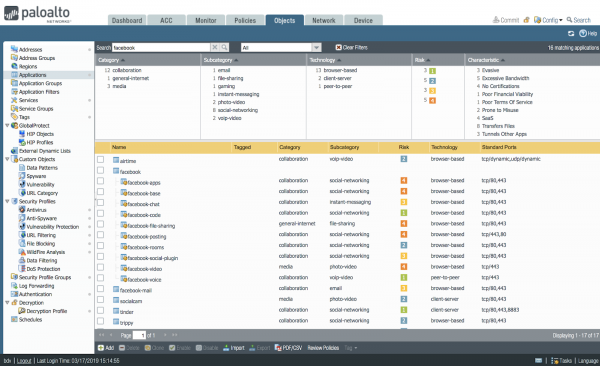
Dakle, dio iz tih podaplikacija NGFW je vidio, a dio nije. U stvarnosti možete posebno zabraniti i dozvoliti različite podfunkcije facebooka. Na primjer, dozvoliti pregledavanje poruka, ali zabraniti chat ili prijenos datoteka. Shodno tome, Policy Optimizer o tome govori i možete donijeti odluku: dozvoliti ne sve aplikacije facebooka, već samo osnovne.
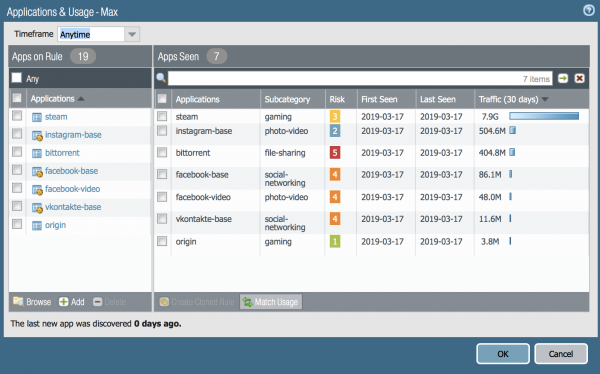
Dakle, shvatili smo da su popisi različiti. Možete postaviti pravila da dozvole točno one aplikacije koje su stvarno prolazile kroz mrežu. Za to kliknite gumb MatchUsage. Ispada ovako:
Također možete dodati aplikacije koje smatrate potrebnima — gumb Add na lijevoj strani prozora:
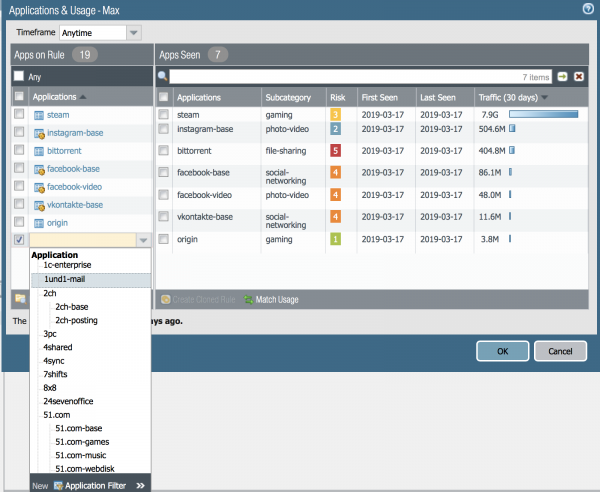
A zatim se to pravilo može primijeniti i testirati. Čestitam!
Kliknimo No Apps Specified.
U tom slučaju otvorit će se važan prozor za osiguranje.
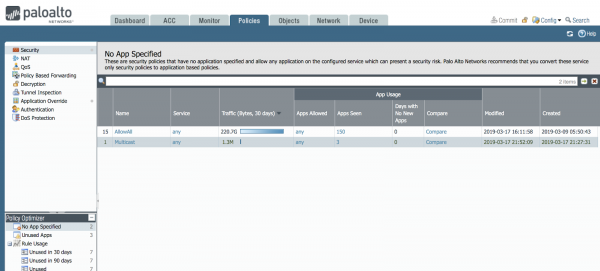
Takvih pravila, gdje nije jasno navedena aplikacija razine L7, vjerojatno je u vašoj mreži jako mnogo. I u mojoj mreži postoji takvo pravilo — podsjećam, da sam ga postavio pri prvotnoj konfiguraciji, posebno da pokažem kako djeluje Policy Optimizer.
Na slici se vidi da je pravilo AllowAll pustilo 220 gigabajta prometa u razdoblju od 9. ožujka do 17. ožujka, a u mojoj mreži postoji 150 različitih aplikacija. A to je još malo. Obično u mreži srednje veličine postoji 200-300 različitih aplikacija.
Dakle, jedno pravilo dopušta čak 150 aplikacija. To obično znači da je vatrozid pogrešno konfiguriran, jer obično jedno pravilo dopušta 1-10 aplikacija za različite svrhe. Pogledajmo koje su to aplikacije: kliknimo na gumb Compare:
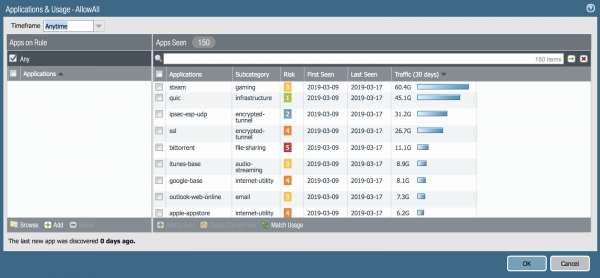
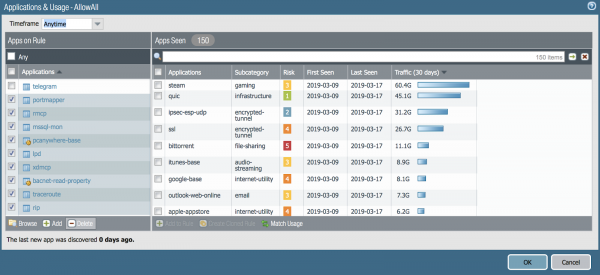
Najljepša stvar za administratora u funkciji Policy Optimizer je gumb Match Usage — jednim klikom možete stvoriti pravilo u kojem ćete unijeti svih 150 aplikacija. Ručno bi to trajalo jako dugo. Broj zadataka za rad administratora čak i u mojoj mreži od 10 uređaja je ogroman.
Kod kuće koristim 150 različitih aplikacija koje prenose gigabajte prometa! Koliko vi imate?
A što se događa u mreži od 100 uređaja ili 1000 ili 10000? Vidio sam vatrozide s 8000 pravila i jako sam sretan što sada administratori imaju tako zgodne alate za automatizaciju.
Neke od aplikacija koje je pokazao modul za analizu aplikacija L7 u NGFW-u možda vam neće trebati u mreži, pa ih jednostavno možete ukloniti s popisa dopuštenih pravila, ili napraviti kloniranje pravila s gumbom Clone (u glavnom sučelju) i u jednom pravilu dozvoliti aplikacije, a u drugom blokirati one koje nisu potrebne u vašoj mreži. Takve aplikacije često su bittorrent, steam, ultrasurf, tor, skrivene tuševe poput tcp-over-dns-a i druge.
Pa pogledajmo drugo pravilo — što se tamo vidi:
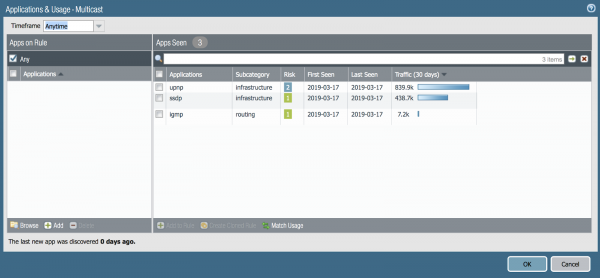
Da, ovdje su aplikacije karakteristične za multicast. Moramo ih dopustiti kako bismo omogućili streaming videa kroz mrežu. Kliknemo Match Usage. Izvrsno! Hvala Policy Optimizeru.
A što je s Machine Learningom.
Danas je popularno govoriti o automatizaciji. Ono što sam opisivao je vrlo korisno. Postoji još jedna mogućnost o kojoj moram pričati. To je funkcionalnost Machine Learninga, koja je ugrađena u alat Expedition, koji je već spomenut. U ovom alatu postoji mogućnost prijenosa pravila s vašeg starog vatrozida drugog proizvođača. Također postoji mogućnost analizirati postojeće zapise prometa Palo Alto Networks i predložiti kakva pravila napisati. To je nalik funkcionalnosti Policy Optimizer, ali u Expeditionu je to još više prošireno i već vam se nudi popis gotovih pravila — treba ih samo potvrditi.
Da biste testirali ovu funkcionalnost, postoji laboratorijski rad - nazivamo ga test vožnja. Ovaj test možete izvesti ulaskom na virtualne vatrozidove koje će radnici ureda Palo Alto Networks u Moskvi pokrenuti na vaš zahtjev.
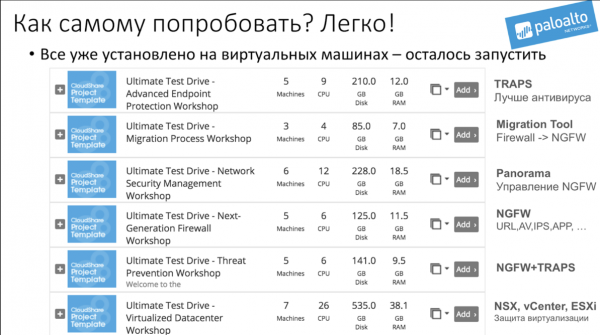
Zahtjev možete poslati na adresu Russia@paloaltonetworks.com i u zahtjevu napisati: „Želim napraviti UTD za Migration Process”.
U stvarnosti postoji nekoliko varijanti laboratorijskih radova pod nazivom Unified Test Drive (UTD) i svi su nakon zahtjeva.
Samo registrirani korisnici mogu sudjelovati u anketi. , molimo.
Želite li da vam netko pomogne optimizirati politike vašeg vatrozida?
Da
Ne
Sve ću učiniti sam
Nitko još nije glasovao. Nema suzdržanih.
Izvor: habr.com
