

Pozdravljeni, poštovani čitatelji Habr-a! Ovo je korporativni blog kompanije . Mi smo sistemski integrator i pretežno se specijaliziramo za rešenja u oblasti sigurnosti IT infrastrukture (, ) i sistemima za analizu mašinskih podataka (). Počinjemo naš blog sa malim uvodom u tehnologije Check Point.
Dugo smo razmišljali da li da napišemo ovaj članak, jer u njemu nema ništa novo što ne bi bilo moguće pronaći na internetu. Međutim, uprkos obilju informacija, u radu sa klijentima i partnerima često čujemo ista pitanja. Stoga je odlučeno napisati svojevrsni uvod u svet tehnologija Check Point i razjasniti suštinu arhitekture njihovih rešenja. Sve to u okviru jednog "malog" posta, tako reći brzi pregled. Pri tome ćemo se truditi da ne ulazimo u marketinške ratove, jer nismo vendor, već jednostavno sistemski integrator (iako jako volimo Check Point) i razmotrićemo osnovne tačke bez poređenja sa drugim proizvođačima (poput Palo Alto, Cisco, Fortinet itd.). Članak je ispao prilično opsežan, ali eliminiše većinu pitanja u fazi upoznavanja sa Check Point-om. Ako vas to zanima, dobrodošli ispod kat…
UTM/NVFW
Kada započinjemo razgovor o Check Point-u, prve stvari koje treba objasniti su šta je UTM, NVFW i po čemu se razlikuju. To ćemo učiniti veoma sažeto, kako post ne bi bio predug (možda ćemo u budućnosti ovaj problem razmotriti malo detaljnije)
UTM — Unified Threat Management
Ukratko, suština UTM-a je konsolidacija nekoliko sredstava zaštite u jednom rešenju. Tj. sve u jednoj kutiji ili neka vrsta all inclusive. Šta se pod "nekoliko sredstava zaštite" podrazumeva? Najrasprostranjenija opcija je: Firewall, IPS, Proxy (URL filtriranje), tokovni antivirus, Anti-Spam, VPN i tako dalje. Sve se to objedinuje u okviru jednog UTM rešenja, što olakšava integraciju, podešavanje, administraciju i praćenje, a to pozitivno utiče na ukupnu bezbednost mreže. Kada su UTM rešenja prvi put pojavila, smatrana su isključivo za mala preduzeća, jer se UTM nisu nosili sa velikim obimima saobraćaja. To je bilo iz dva razloga:
- Način obrade paketa. Prve verzije UTM rješenja obrađivale su pakete sekvencijalno, kroz svaki "modul". Primjer: najprije paket obrađuje vatrozid, zatim IPS, a potom ga provjerava antivirus i tako dalje. Očigledno je da je takav mehanizam izazivao ozbiljna kašnjenja u prometu i značajno trošio resurse sustava (procesor, memoriju).
- Slaba "oprema". Kao što je ranije spomenuto, sekvencijalna obrada paketa znatno je trošila resurse, a "oprema" onih vremena (1995-2005) jednostavno nije mogla podnijeti veći promet.
Ali napredak ne miruje. Od tada su značajno povećane hardverske mogućnosti, a obrada paketa se promijenila (valja priznati, ne kod svih dobavljača) i postala je mogućnost gotovo istovremene analize u više modula (MÉ, IPS, antivirus itd.). Moderni UTM sustavi mogu "probaviti" desetke i stotine gigabita u režimu dubinske analize, što omogućava njihovu upotrebu u segmentu velikog biznisa ili čak data centara.
Ispod je prikazan poznati magični kvadrant Gartnera za UTM rješenja iz kolovoza 2016. godine:
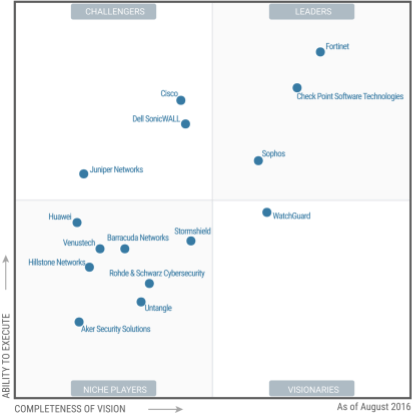
Neću previše komentirati ovu sliku, jednostavno ću reći da se u gornjem desnom kutu nalaze lideri.
NGFW — Vatrozid nove generacije
Naziv govori sam za sebe — vatrozid nove generacije. Ova ideja pojavila se znatno kasnije od UTM-a. Glavna ideja NGFW-a je dubinska analiza paketa (DPI) uz pomoć ugrađene IPS i razdvajanje pristupa na razini aplikacija (Kontrola aplikacija). U ovom slučaju, IPS je potreban da bi se u toku paketa prepoznale određene aplikacije, što omogućava da ih se dopusti ili zabrani. Primjer: Možemo dopustiti rad Skypea, ali zabraniti prijenos datoteka. Možemo zabraniti korištenje Torrent-a ili RDP-a. Također se podržavaju web-aplikacije: Možemo dopustiti pristup VK.com, ali zabraniti igre, poruke ili gledanje videa. U suštini, kvaliteta NGFW-a ovisi o broju aplikacija koje može prepoznati. Mnogi smatraju da je pojava pojma NGFW bila običan marketinški trik, na osnovu kojeg je društvo Palo Alto započelo svoj nagli rast.
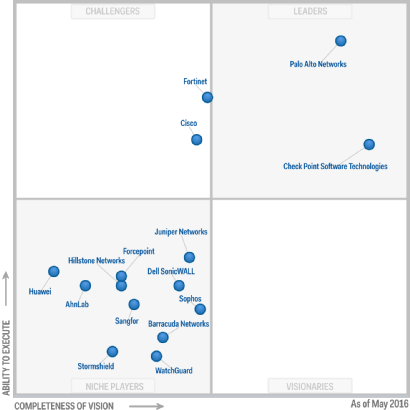
Magični kvadrant Gartnera za NGFW iz svibnja 2016:
UTM vs NGFW
Vrlo često pitanje je što je bolje? Na to nema jednostavnog odgovora i ne može ga biti. Pogotovo ako uzmemo u obzir da gotovo sve moderne UTM solucije sadrže funkcionalnost NGFW, a većina NGFW sadrži funkcije koje su svojstvene UTM-u (antivirus, VPN, anti-bot itd.). Kao i uvijek, “đavo se krije u detaljima”, stoga prvo treba odlučiti što je konkretno vama potrebno i odrediti proračun. Na temelju tih odluka možete odabrati nekoliko opcija. Sve svakako treba testirati, ne vjerujući marketinškim materijalima.
Mi ćemo, u okviru nekoliko članaka, pokušati razgovarati o Check Pointu, kako ga možete isprobati i što sve možete isprobati (praktički cijeli funkcionalnost).
Tri entiteta Check Pointa
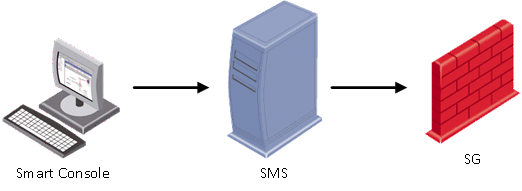
Pri radu s Check Pointom neizbježno ćete se susresti s tri sastavnice ovog proizvoda:
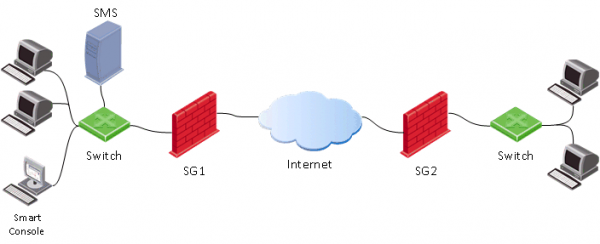
- Security Gateway (SG) — vlastiti sigurnosni prolaz, koji se obično postavlja na perimetar mreže i obavlja funkcije vatrozida, protokolarne antivirusne zaštite, anti-bota, IPS itd.
- Security Management Server (SMS) — server za upravljanje prolazima. Gotovo sve postavke na prolazu (SG) provode se putem ovog servera. SMS također može funkcionirati kao log server i obrađivati svoje zapisnike koristeći ugrađeni sustav analize i korelacije događaja — Smart Event (slično SIEM-u za Check Point), ali o tome malo kasnije. SMS se koristi za centralizirano upravljanje više prolaza (broj prolaza ovisi o modelu SMS-a ili licenciji), međutim, obavezno ga morate koristiti, čak i ako imate samo jedan prolaz. Treba napomenuti da je Check Point jedan od prvih koji je počeo primjenjivati takav centralizirani sustav upravljanja, koji se već dugi niz godina priznaje kao „zlatni standard“ prema izvještajima tvrtke Gartner. Čak postoji i šala: “Da je Cisco imao normalan sustav upravljanja, Check Point nikada ne bi postojao.”
- Smart Console — klijentska konzola za povezivanje sa serverom za upravljanje (SMS). Obično se instalira na računalo administratora. Kroz ovu konzolu obavljaju se sve promjene na serveru za upravljanje, a tek nakon toga se postavke mogu primijeniti na sigurnosne prolaze (Install Policy).

Operativni sustav Check Point
Govoreći o operativnom sustavu Check Point, odmah možemo spomenuti tri: IPSO, SPLAT i GAIA.
- IPSO — operacijski sustav tvrtke Ipsilon Networks, koja je pripadala tvrtki Nokia. Godine 2009. Check Point je kupio ovaj posao. Više se ne razvija.
- SPLAT — vlastiti razvoj Check Pointa, temeljen na RedHat jezgri. Više se ne razvija.
- Gaia — aktualni operacijski sustav od Check Pointa, koji je nastao spajanjem IPSO-a i SPLAT-a, obuhvativši sve najbolje. Pojavio se 2012. godine i nastavlja se aktivno razvijati.
Govoreći o Gaiji, treba napomenuti da je trenutno najraširenija verzija R77.30. Nedavno je objavljena verzija R80, koja se značajno razlikuje od prethodne (i funkcionalno i u upravljanju). O njihovim razlikama ćemo posvetiti poseban post. Još jedna važna stvar — trenutno samo verzija R77.10 ima FSTEK certifikat, a verzija R77.30 je u postupku certifikacije.
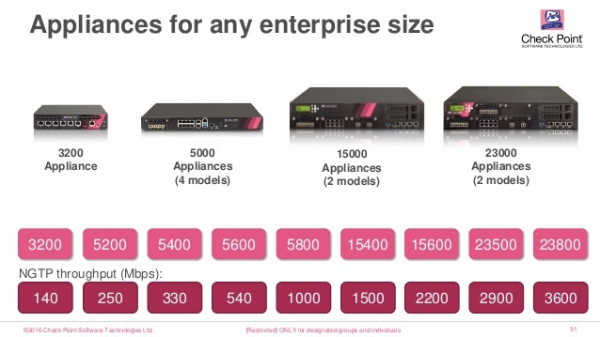
Opcije izvedbe (Check Point Appliance, Virtualna mašina, OpenServer)
Nema tu ništa neobično, kao i mnogi dobavljači, Check Point ima nekoliko opcija proizvoda:
- Appliance — softversko-hardverska naprava, tj. vlastita “hardverska” oprema. Postoji mnogo modela koji se razlikuju po performansama, funkcionalnosti i izvedbi (ima opcija za industrijske mreže).

- Virtualna Mašina — virtualna mašina Check Pointa s operacijskim sustavom Gaia. Podržavaju se hipervizori ESXi, Hyper-V, KVM. Licenciraju se prema broju procesorskih jezgri.
- OpenServer — instalacija Gaije izravno na poslužitelj kao glavnog operacijskog sustava (tzv. “Bare metal”). Podržava se samo određeni “hardver”. Postoje preporuke za taj hardver koje treba poštovati, inače mogu nastati problemi s driverima i tehnička podrška vam može odbiti pružanje usluga.
Opcije implementacije (Distribuirano ili Samostalno)
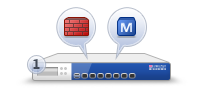
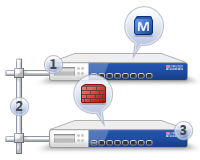
Malo prije smo već razgovarali o tome što je vrata (SG) i poslužitelj upravljanja (SMS). Sada ćemo razgovarati o opcijama njihove implementacije. Postoje dva osnovna načina:
- Samostalno (SG+SMS) — opcija kada se i vrata i poslužitelj upravljanja instaliraju unutar jednog uređaja (ili virtualne mašine).

Ova opcija odgovara kada imate samo jedan prolaz koji nije opterećen korisničkim prometom. Ova opcija je najisplativija jer ne postoji potreba za kupovinom upravljačkog servera (SMS). Međutim, pri ozbiljnom opterećenju prolaza, možete doći do "uspavane" upravljačke sisteme. Stoga, pre nego što izaberete Standalone rešenje, najbolje je konsultovati se ili čak testirati ovu opciju. - Distribuirano — upravljački server se instalira odvojeno od prolaza.

Optimalna opcija u smislu udobnosti i performansi. Koristi se kada je potrebno upravljati više prolaza odjednom, na primer centralnim i podružnicama. U ovom slučaju potrebno je kupiti upravljački server (SMS) koji može biti i u obliku uređaja (hardverskog rješenja) ili virtuelne mašine.
Kao što sam već spomenuo malo ranije, Check Point ima vlastiti SIEM sistem — Smart Event. Možete ga koristiti samo u slučaju Distribuirane instalacije.
Načini rada (Bridge, Routed)
Sigurnosni prolaz (SG) može raditi u dva osnovna režima:
- Routed — najrasprostranjenija opcija. U ovom slučaju, prolaz se koristi kao L3 uređaj i usmerava promet kroz sebe, tj. Check Point postaje prolaz po defaultu za zaštićenu mrežu.
- Bridge — transparentni režim. U ovom slučaju, prolaz se postavlja kao obični "most" i propušta promet na drugom nivou (OSI). Ova opcija se obično primenjuje kada nema mogućnosti (ili želje) da se menja već postojeća infrastruktura. Praktično nećete morati menjati topologiju mreže i ne morate razmišljati o promeni IP adresiranja.
Želeo bih napomenuti da u Bridge režimu postoje neka ograničenja u funkcionalnosti, stoga kao integrator savetujemo svim našim klijentima da koriste upravo Routed režim, naravno ako je to moguće.
Softverski blade-ovi (Check Point Software Blades)
Stigli smo do jedne od najvažnijih tema Check Point-a, koja donosi najviše pitanja klijenata. Šta su ti "softverski blade-ovi"? Blade-ovi su određene funkcije Check Point-a.
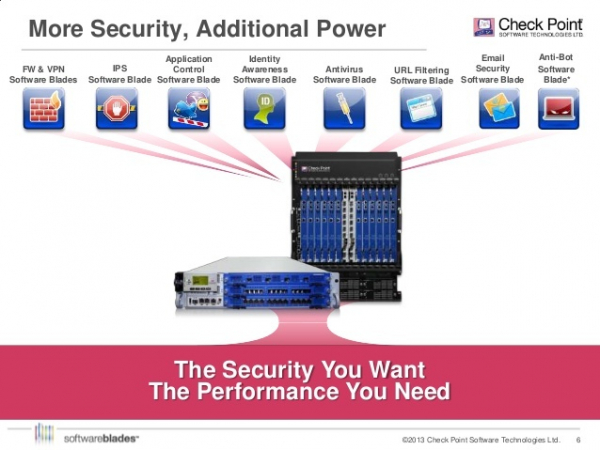
Te funkcije mogu biti uključene ili isključene u zavisnosti od potreba. Pritom postoje blade-ovi koji se aktiviraju isključivo na prolazu (Network Security) i samo na upravljačkom serveru (Management). Na slicama ispod su prikazani primeri za oboje.
1) Za Mrežnu Sigurnost (funkcionalnost gateway-a)
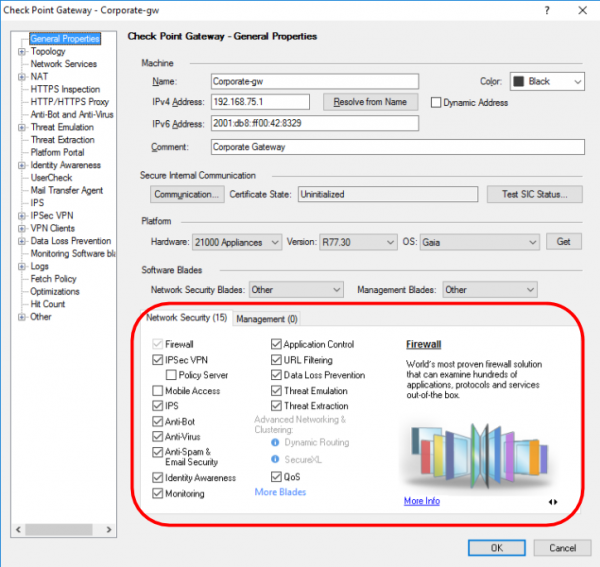
Ukratko ćemo opisati, jer svaka blade zaslužuje poseban članak.
- Firewall — funkcionalnost vatrozida;
- IPSec VPN — izgradnja privatnih virtualnih mreža;
- Mobilni Pristup — daljinski pristup s mobilnih uređaja;
- IPS — sustav sprječavanja upada;
- Anti-Bot — zaštita od botnet mreža;
- AntiVirus — strujni antivirus;
- AntiSpam & Email Security — zaštita korporativne e-pošte;
- Identity Awareness — integracija sa Active Directory uslugom;
- Monitoring — praćenje gotovo svih parametara gateway-a (opterećenje, propusnost, status VPN-a itd.)
- Application Control — vatrozid na razini aplikacija (funkcionalnost NGFW);
- URL Filtering — sigurnost Weba (+funkcionalnost proxy);
- Data Loss Prevention — zaštita od curenja informacija (DLP);
- Threat Emulation — tehnologija sandbox-a;
- Threat Extraction — tehnologija čišćenja datoteka;
- QoS — prioritetizacija prometa.
U narednim člancima detaljno ćemo razmotriti blade-ove Threat Emulation i Threat Extraction, siguran sam da će biti zanimljivo.
2) Za Upravljanje (funkcionalnost servera za upravljanje)
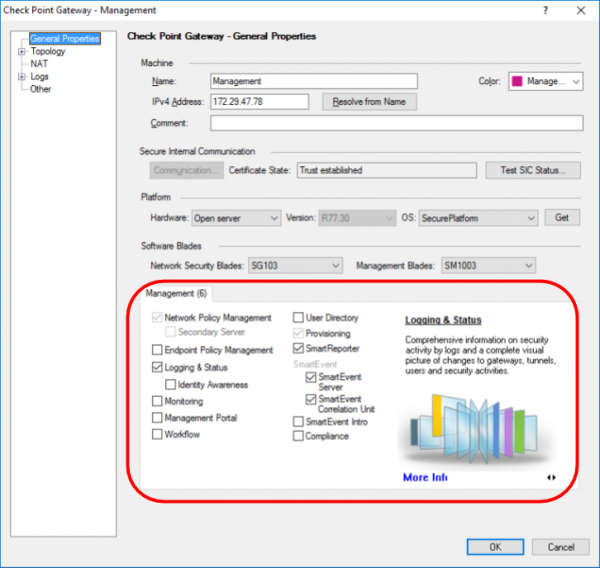
- Network Policy Management — centralizirano upravljanje politikama;
- Endpoint Policy Management — centralizirano upravljanje Check Point agentima (da, Check Point proizvodi rješenja ne samo za mrežnu sigurnost, već i za zaštitu radnih stanica (PC) i pametnih telefona);
- Logging & Status — centralizirano prikupljanje i obrada logova;
- Management Portal — upravljanje sigurnošću iz preglednika;
- Workflow — kontrola promjena politika, revizija promjena itd.;
- User Directory — integracija s LDAP;
- Provisioning — automatizacija upravljanja gateway-ima;
- Smart Reporter — sustav izvještavanja;
- Smart Event — analiza i korelacija događaja (SIEM);
- Compliance — automatska provjera postavki i davanje preporuka.
Nećemo trenutno detaljno razmatrati pitanja licenciranja, kako ne bismo proširili članak i zbunili čitatelja. Vjerojatno ćemo to odvojiti u poseban post.
Arhitektura blade-ova omogućuje korištenje samo zaista potrebnih funkcija, što utječe na proračun rješenja i ukupnu učinkovitost uređaja. Logično je da što više blade-ova aktivirate, manje prometa možete "provesti". Zato je uz svaki model Check Point priložena sljedeća tablica performansi (za primjer su uzete karakteristike modela 5400):
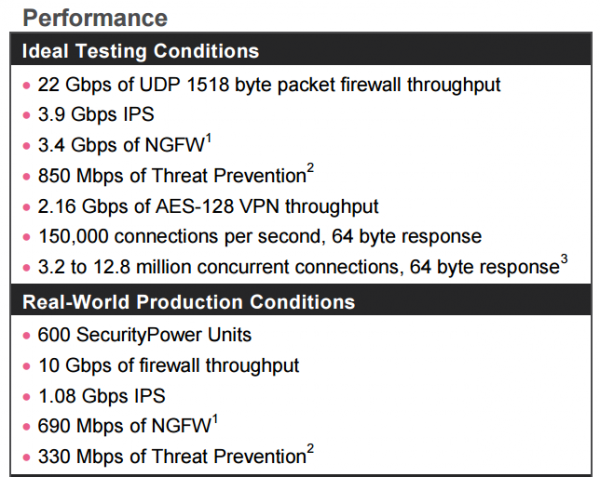
Kao što vidite, ovdje se navode dvije kategorije testova: na sintetičkom prometu i na stvarnom — mješovitom. Općenito govoreći, Check Point jednostavno mora objavljivati sintetičke testove, jer neki dobavljači koriste takve testove kao referentne, ne istražujući performanse svojih rješenja na stvarnom prometu (ili namjerno skrivaju takve podatke zbog njihove nezadovoljavajuće kvalitete).
U svakom tipu testa možete primijetiti nekoliko varijanti:
- test samo za Firewall;
- test Firewall+IPS;
- test Firewall+IPS+NGFW (Kontrola aplikacija);
- test Firewall+Kontrola aplikacija+Filtriranje URL-ova+IPS+Antivirus+Anti-Bot+SandBlast (pjeskovita kutija)
Pažljivo pratite ove parametre pri odabiru svog rješenja, ili se obratite za .
Mislim da ovdje možemo završiti uvodni članak posvećen tehnologijama Check Point. U nastavku ćemo razmotriti kako testirati Check Point i kako se boriti protiv suvremenih prijetnji informatičkoj sigurnosti (virusi, phishing, šifrovatelji, zero-day).
P.S. Važna točka. Unatoč stranoj (izraelskoj) provenijenciji, rješenje ima certifikaciju u RF-u u nadležnim tijelima, što automatski legalizira njihovu prisutnost u državnim institucijama (komentar by ).
Samo registrirani korisnici mogu sudjelovati u anketi. , molimo.
Koje UTM/NGFW alate vi koristite?
Check Point
Cisco Firepower
Fortinet
Palo Alto
Sophos
Dell SonicWALL
Huawei
WatchGuard
Juniper
UserGate
Traffic inspector
Rubikon
Ideco
OpenSource rješenje
Ostalo
Glasovalo je 134 korisnika. Suzdržalo se 78 korisnika.
Izvor: habr.com
