

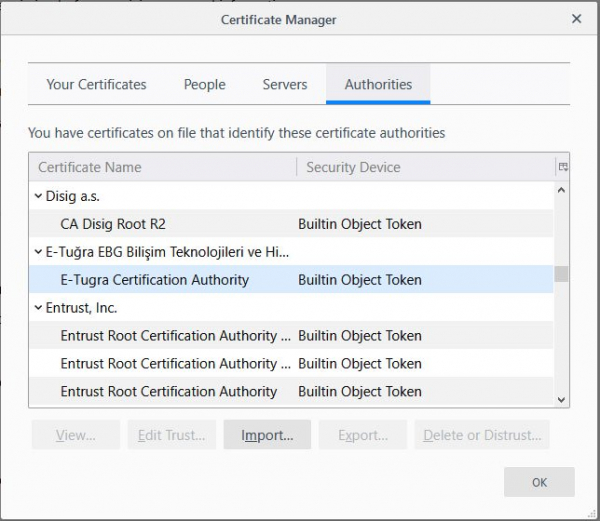
Skladište certifikata Firefox
S izlaskom Mozilla Firefox 65 u veljači 2019. godine, prilikom povezivanja na HTTPS stranice, neki korisnici poput “Vaša veza nije sigurna” ili “SEC_ERROR_UNKNOWN_ISSUER”. Uzrok je bio u antivirusnim programima poput Avast, Bitdefender i Kaspersky, koji za MiTM-umetanje u HTTPS promet korisnika instaliraju svoje korijenske certifikate na računalu. Budući da Firefox ima vlastito skladište certifikata, oni također pokušavaju da se umetnu u njega.
Razvijači preglednika korisnike da odustanu od instalacije vanjskih antivirusnih programa koji ometaju rad preglednika i drugih programa, međutim masovna publika se još uvijek ne odaziva na te pozive. Nažalost, radeći kao prozirni proxy, mnogi antivirusni programi smanjuju kvalitetu kriptografske zaštite na klijentskim računalima. U tu svrhu se razvijaju , koji na strani poslužitelja utvrđuju prisutnost MiTM-a, poput antivirusnog programa, u kanalu između klijenta i poslužitelja.
Bez obzira na sve, u ovom slučaju su antivirusni programi opet ometali rad preglednika, i Firefoxu nije preostalo ništa drugo nego da riješi problem sa svoje strane. U postavkama preglednika postoji opcija security.enterprise_roots.enabled. Ako se aktivira ova oznaka, Firefox će početi koristiti skladište certifikata sustava Windows za validaciju SSL veze. Ako netko prilikom posjećivanja HTTPS stranica doživi gore spomenute pogreške, može onemogućiti skeniranje SSL veza u antivirusu ili ručno aktivirati ovu oznaku u postavkama preglednika.
Problem u bug-trackeru Mozille. Programeri su odlučili eksperimentalno aktivirati oznaku security.enterprise_roots.enabled po zadanim postavkama, tako da se skladište certifikata sustava Windows koristi bez dodatnih akcija od strane korisnika. To će se dogoditi u verziji Firefox 66 na sustavima Windows 8 i Windows 10, na kojima su instalirani vanjski antivirusni programi (određivanje prisutnosti antivirusnog programa u sustavu API je omogućeno samo od verzije Windows 8).
Izvor: habr.com
