

Svaki put kad se pređe na noviji standard mobilne komunikacije, to ne znači samo povećanje brzine prijenosa podataka, već i jačanje pouzdanosti veze i zaštitu od neovlaštenog pristupa. U tom smislu, uzimaju se u obzir ranjivosti otkrivene u prethodnim protokolima, a upotrebljavaju se i nove metode provjere sigurnosti. U tom pogledu, komunikacija putem 5G protokola obećava veću pouzdanost u odnosu na 4G (LTE) protokol, iako to ne isključuje moguću pojavu ranjivosti u budućnosti u vezi s "5G". Na isti način, godine korištenja 4G protokola nisu oslobodile ovaj protokol od otkrivenih novih ranjivosti. Svježi primjer koji potvrđuje ovu tvrdnju dolazi od južnokorejskih stručnjaka za sigurnost, koji su pronašli 36 novih opasnih ranjivosti u 4G protokolu.
Stručnjaci iz Korea Advanced Institute of Science and Technology (KAIST) primijenili su istu metodu za pronalaženje ranjivosti u LTE protokolu koja se koristi prilikom traženja problematičnih rešenja u softveru za osobne računala i poslužitelja. To je takozvana metoda fuzzinga, pri čemu se sistem napada (opterećuje) slijedom netočnih, neočekivanih ili nasumičnih podataka. Nakon opterećenja, proučava se odgovor sistema i razvijaju se scenariji zaštite ili daljnjeg napada. Ovaj rad se može izvoditi u poluautomatskom režimu, povjeravajući sustavu proces prijenosa i prijema podataka, dok se scenariji napada i analiza prikupljenih podataka razvijaju ručno. Na primjer, stručnjaci KAIST-a razvili su alat LTEFuzz za provjeru sigurnosti LTE protokola i pronalaženje ranjivosti, ali obećavaju da ga neće objaviti javnosti, već ga isporučiti samo proizvođačima opreme i telekomunikacijskim operaterima.
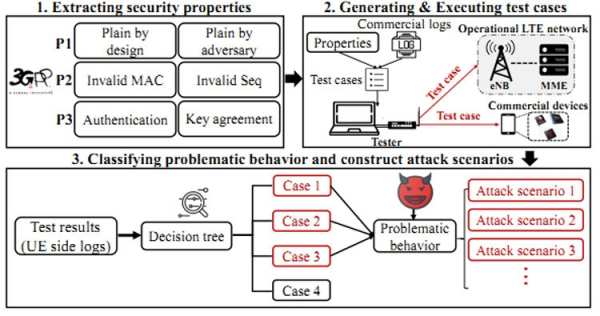
Pomoću LTEFuzz otkriveno je preko 50 ranjivosti, od kojih je 36 potpuno novih. Metoda je omogućila pronalaženje 15 već poznatih ranjivosti, što je potvrdilo ispravnost odabrane tehnologije (ako su poznate, zašto nisu zatvorene?). Testiranje je provedeno u mrežama dva neimenovana operatora i u suradnji s njima, pa obični korisnici nisu pretrpjeli štetu. Otkriveno je mnogo zanimljivog. Uspjeli smo prisluškivati pretplatnike, prikupiti podatke prilikom razmjene između baznih stanica i uređaja, slati lažne SMS-ove, blokirati dolazne pozive, isključivati pretplatnike iz mreže, upravljati prometom i raditi mnogo drugih stvari. O svim pronađenim ranjivostima, uključujući „rupe“ u opremi baznih stanica mobilnih mreža, stručnjaci KAIST-a obavijestili su dobavljače i organizacije 3GPP i GSMA.
Izvor: 3dnews.ru
