

Alat za početnike u pentestingu: predstavljamo kratak pregled glavnih alata koji će biti korisni prilikom pentestinga unutarnje mreže. Ovi alati već aktivno koriste širok krug stručnjaka, stoga će biti korisno upoznati se s njihovim mogućnostima i ovladati njima.
Sadržaj:
Nmap
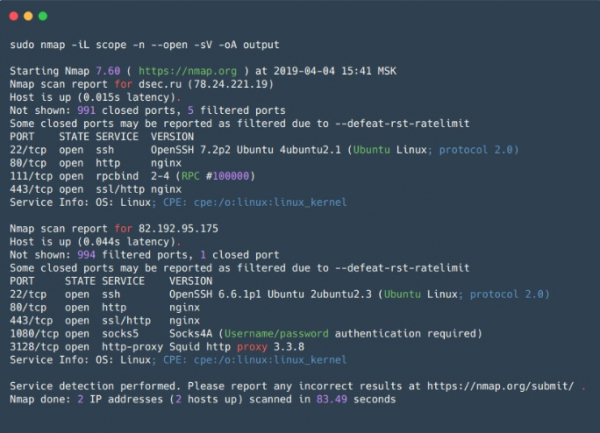
– opensource alat za skeniranje mreža, jedan od najpopularnijih alata među stručnjacima za sigurnost i sistemske administratore. Prvenstveno se koristi za skeniranje portova, ali osim toga ima mnoštvo korisnih funkcija, što ga u suštini čini Nmap super-alatom za istraživanje mreža.
Osim provjere otvorenih/zatvorenih portova, Nmap može identificirati servis koji sluša na otvorenom portu i njegovu verziju, a ponekad pomaže u određivanju operativnog sustava. Nmap podržava skripte za skeniranje (NSE — Nmap Scripting Engine). Uz pomoć skripti moguće je provjeriti ranjivosti za različite servise (ako, naravno, za njih postoje skripte, ili ih uvijek možete napisati sami) ili probijati lozinke raznih servisa.
Tako Nmap omogućava izradu detaljne karte mreže, dobivanje maksimalnih informacija o aktivnim servisima na hostovima u mreži, kao i preventivnu provjeru nekih ranjivosti. Nmap također ima fleksibilne postavke skeniranja, moguće je prilagoditi brzinu skeniranja, broj niti, broj grupa za skeniranje itd.
Pogodan je za skeniranje malih mreža i nezamjenjiv je za ciljano skeniranje pojedinačnih hostova.
Prednosti:
- Brzo radi s malim rasponom hostova;
- Fleksibilnost postavki — moguće je kombinirati opcije tako da se dobiju maksimalno informativni podaci u razumnom vremenu;
- Paralelno skeniranje — lista ciljnih hostova se dijeli na grupe, a zatim se svaka grupa redom skenira, unutar grupe koristi se paralelno skeniranje. Također, podjela na grupe predstavlja mali nedostatak (vidi dolje);
- Pretpostavljeni skupovi skripti za različite zadatke — ne morate trošiti puno vremena na odabir specifičnih skripti, već jednostavno odredite grupe skripti;
- Izlaz rezultata — 5 različitih formata, uključujući XML koji se može importirati u druge alate;
Mane:
- Skeniranje grupe hostova — informacije o nekom hostu nisu dostupne dok se ne završi skeniranje cele grupe. Ovo se rešava postavljanjem maksimalne veličine grupe i maksimalnog vremenskog intervala za koji će se čekati odgovor na zahtev pre nego što se prekinu pokušaji ili izvrši drugi zahteva;
- Tokom skeniranja Nmap šalje SYN pakete na ciljani port i čeka na bilo koji odgovor ili na isteknuće vremena, u slučaju da odgovora nema. To negativno utiče na performanse skenera u celini, u poređenju sa asinhronim skenerima (kao što su zmap ili masscan);
- Kada se skeniraju velike mreže koristeći zastavice za ubrzanje skeniranja (—min-rate, —min-parallelism), može doći do lažno negativnih rezultata, propuštajući otvorene portove na hostu. Takođe, korišćenje tih opcija treba biti oprezno, s obzirom na to da veliki packet-rate može dovesti do neusmerene DoS napada.
Zmap
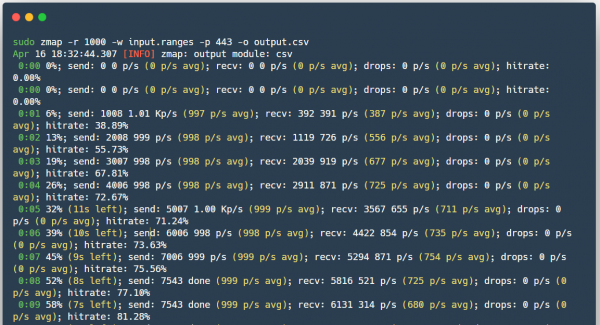
(ne mešati sa ZenMap) — takođe skener sa otvorenim kodom, razvijen kao brža alternativa Nmap-u.
Za razliku od nmap-a — Zmap prilikom slanja SYN paketa ne čeka povratni odgovor, već nastavlja skeniranje, istovremeno čekajući odgovore od svih hostova, tako da zapravo ne održava stanje veze. Kada odgovor na SYN paket stigne, Zmap će na osnovu sadržaja paketa shvatiti koji je port i na kojem hostu otvoren. Pored toga, Zmap šalje samo jedan SYN paket na skenirani port. Takođe postoji mogućnost korišćenja PF_RING za brzo skeniranje velikih mreža, ukoliko imate 10-gigabitni interfejs i kompatibilnu mrežnu karticu.
Prednosti:
- Brzina skeniranja;
- Zmap generiše Ethernet okvire zaobišao sistemski TCP/IP stek;
- Mogućnost korišćenja PF_RING;
- ZMap randomizuje ciljne adrese za ravnomerno raspoređivanje opterećenja na skeniranoj strani;
- Mogućnost integracije sa ZGrab (alat za prikupljanje informacija o servisima na aplikacionom nivou L7).
Mane:
- Može uzrokovati prekid usluge mrežne opreme, na primjer, onesposobiti posredničke usmjerivače, unatoč raspoređenom opterećenju, jer svi paketi prolaze kroz jedan usmjerivač.
Masscan
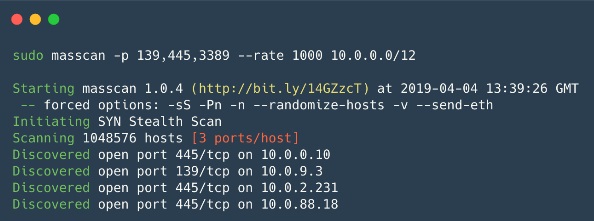
— nevjerojatno, ali to je također skener s otvorenim izvorom koji je napravljen s jednim ciljem — skenirati Internet još brže (manje od 6 minuta uz brzinu ~10 milijuna paketa/s). U osnovi radi gotovo isto kao i Zmap, samo još brže.
Prednosti:
- Sintaksa je slična Nmapu, a program podržava neke kompatibilne s Nmap opcije;
- Brzina rada — jedan od najbržih asinkronih skenera.
- Fleksibilan mehanizam skeniranja — obnova prekinutog skeniranja, raspodjela opterećenja na nekoliko uređaja (kao u Zmap-u).
Mane:
- Slično kao i sa Zmap-om, opterećenje na samoj mreži je izuzetno visoko, što može dovesti do DoS-a;
- Po zadanim postavkama nema mogućnosti skeniranja na aplikacijskoj razini L7;
Nessus
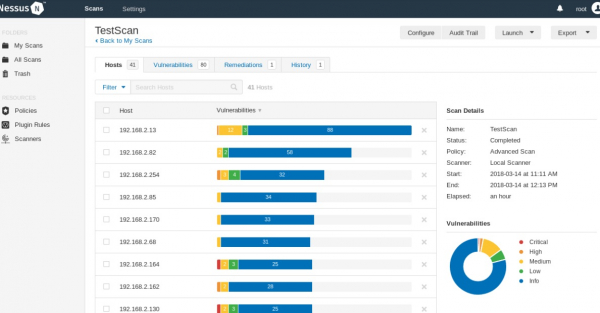
— skener za automatizaciju provjere i otkrivanje poznatih ranjivosti u sustavu. Izvorni kod je zatvoren, postoji besplatna verzija Nessus Home koja omogućava skeniranje do 16 IP adresa s istom brzinom i detaljnom analizom kao u plaćenoj verziji.
Sposoban je odrediti ranjive verzije usluga ili poslužitelja, otkriti greške u konfiguraciji sustava, izvršiti bruteforce napade na lozinke. Može se koristiti za provjeru ispravnosti postavki usluga (pošta, ažuriranja itd.), kao i pripremu za PCI DSS reviziju. Osim toga, u Nessus se mogu prenijeti pristupni podaci za host (SSH ili domena u Active Directory) i skener će dobiti pristup hostu i provesti provjere izravno na njemu, ova opcija se naziva credential scan. Koristan je za tvrtke koje provode revizije vlastitih mreža.
Prednosti:
- Odvojeni scenariji za svaku ranjivost, čija se baza stalno ažurira;
- Izlaz rezultata — običan tekst, XML, HTML i LaTeX;
- Nessus API — omogućava automatizaciju procesa skeniranja i dobivanja rezultata;
- Credential Scan, moguće je koristiti Windows ili Linux pristupne podatke za provjeru ažuriranja ili drugih ranjivosti;
- Mogućnost pisanja vlastitih ugrađivanja sigurnosnih modula — skener posjeduje vlastiti jezik skriptinga NASL (Nessus Attack Scripting Language);
- Možete postaviti vrijeme za redovito skeniranje lokalne mreže — zahvaljujući tome, Služba za informatičku sigurnost će biti informirana o svim promjenama u konfiguraciji sigurnosti, pojavama novih hostova i korištenju lozinki iz rječnika ili zadnjih lozinki.
Mane:
- Mogući su problemi u radu skeniranih sustava — s isključenom opcijom sigurnosnih provjera treba raditi oprezno;
- Verzija koja omogućava komercijalnu upotrebu nije besplatna.
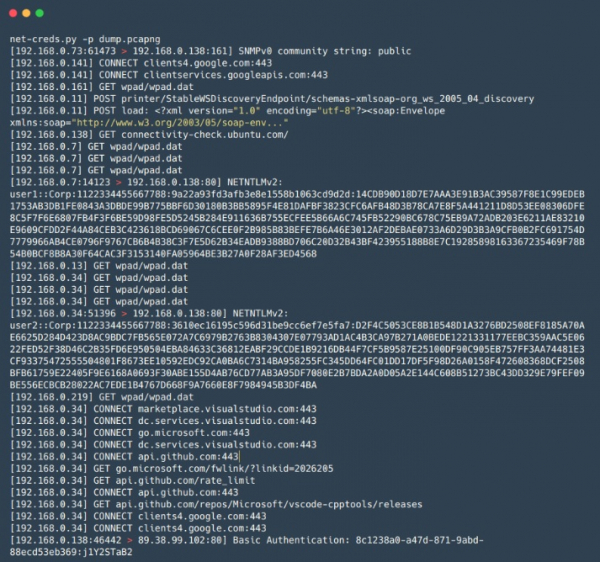
Net-Creds
— alat na jeziku Python za prikupljanje lozinki i hash-ova, kao i drugih informacija, poput posjećenih URL-ova, preuzetih datoteka i drugih informacija iz prometa, kako u stvarnom vremenu prilikom MiTM napada, tako i iz unaprijed spremljenih PCAP datoteka. Pogodan za brzu i površinsku analizu velikih količina prometa, na primjer, prilikom mrežnih MiTM napada, kada je vrijeme ograničeno, a ručna analiza pomoću Wiresharka zahtijeva puno vremena.
Prednosti:
- Identifikacija usluga temelji se na analizi paketa umjesto da se usluga određuje prema broju korištene pristupne točke;
- Jednostavan za korištenje;
- Širok spektar izvlačenih podataka — uključujući korisnička imena i lozinke za FTP, POP, IMAP, SMTP, NTLMv1/v2 protokole, kao i informacije iz HTTP zahtjeva, poput login obrazaca i basic auth;
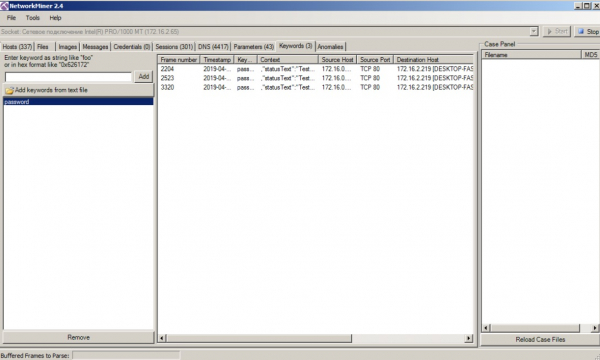
network-miner
— analog Net-Creds prema načelu rada, ali ima veću funkcionalnost, na primjer, omogućuje ekstrakciju datoteka prenesenih protokolima SMB. Kao i Net-Creds, prikladan je kada je potrebno brzo analizirati veliku količinu prometa. Također ima povoljan grafički sučelje.
Prednosti:
- Grafičko sučelje;
- Vizualizacija i klasifikacija podataka prema grupama — pojednostavljuje analizu prometa i čini je bržom.
Mane:
- U probnoj verziji neki su funkcionalnosti ograničene.
mitm6
— alat za izvođenje napada na IPv6 (SLAAC-attack). IPv6 je prioritiziran u operativnim sustavima Windows (općenito, i u ostalim operativnim sustavima također), a u zadanoj konfiguraciji IPv6 sučelje je uključeno, što omogućuje napadaču da žrtvi postavi vlastiti DNS poslužitelj koristeći pakete Router Advertisement, nakon čega napadač dobiva mogućnost zamjene DNS-a žrtve. Odlično je pogodan za izvođenje Relay napada zajedno s alatom ntlmrelayx, što omogućuje uspješno napadanje Windows mreža.
Prednosti:
- Odlično radi u mnogim mrežama upravo zbog standardnih konfiguracija Windows hostova i mreža;
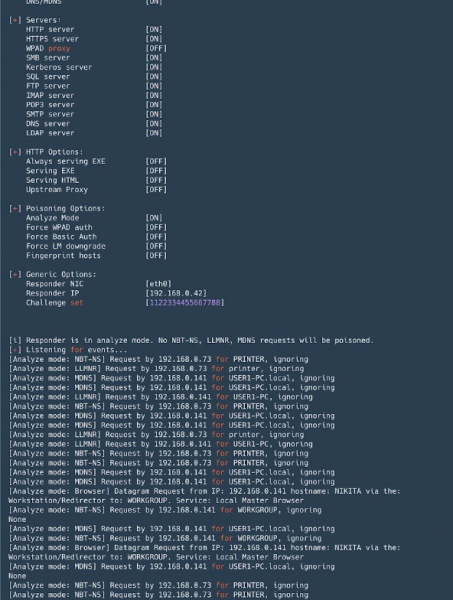
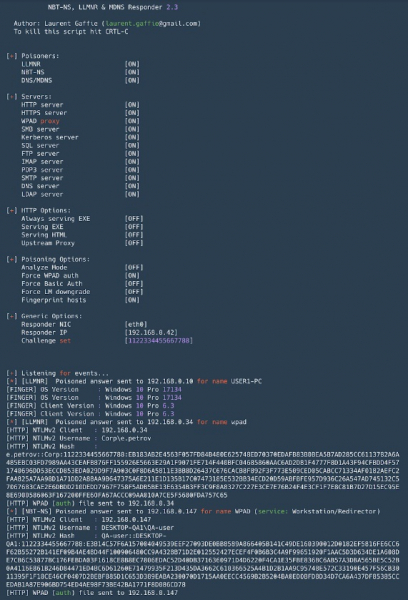
Responder
— alat za spoofing broadcast protokola za razlučivanje imena (LLMNR, NetBIOS, MDNS). Neophodan alat u Active Directory mrežama. Osim spoofinga, može presresti NTLM autentifikaciju, a u paketu dolazi i skup alata za prikupljanje informacija i provođenje NTLM-Relay napada.
Prednosti:
- Zadano pokreće brojne poslužitelje s podrškom za NTLM autentifikaciju: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Omogućuje zamjenu DNS-a u slučaju MITM napada (ARP spoofing itd.);
- Fingerprint uređaja koji su izvršili broadcast zahtjev;
- Analyze mode — za pasivno praćenje zahtjeva;
- Format presretnutih hash-eva pri NTLM autentifikaciji je kompatibilan s John the Ripper i Hashcat.
Mane:
- Prilikom pokretanja na Windows-u, vezivanje 445 porta (SMB) povezano je s određenim poteškoćama (potrebno je zaustaviti odgovarajuće servise i ponovno pokrenuti);
Evil_Foca
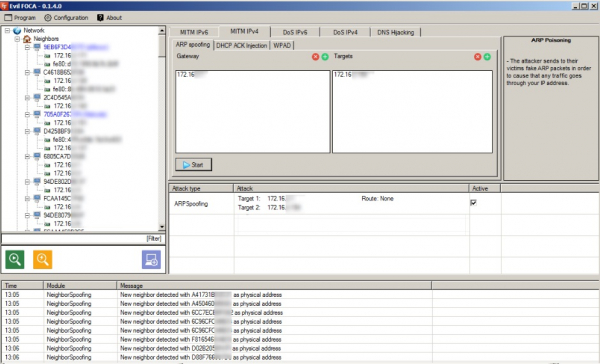
— alat za provjeru raznih mrežnih napada u IPv4 i IPv6 mrežama. Skandira lokalnu mrežu, identificirajući uređaje, usmjerivače i njihove mrežne sučelje, nakon čega se mogu izvršavati razni napadi na sudionike mreže.
Prednosti:
- Pogodan za provođenje MITM napada (ARP spoofing, DHCP ACK injekcije, SLAAC napad, DHCP spoofing);
- Moguće je provoditi DoS napade — s ARP spoofingom za IPv4 mreže, s SLAAC DoS u IPv6 mrežama;
- Moguće je izvršiti DNS hijacking;
- Jednostavan za korištenje, ugodno grafičko sučelje.
Mane:
- Radi samo na Windows-u.
Bettercap
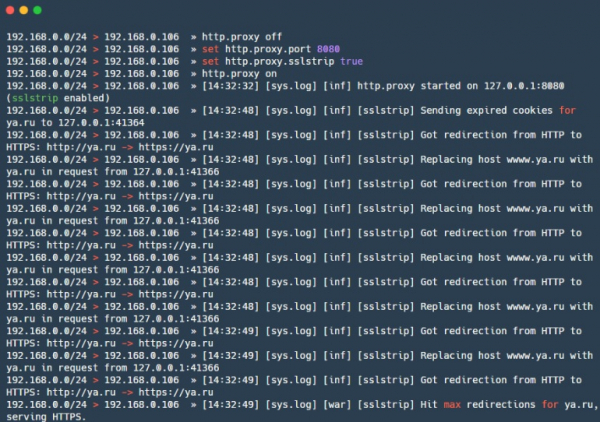
— moćni framework za analizu i napad na mreže, a također se odnosi i na napade na bežične mreže, BLE (bluetooth low energy) i čak MouseJack napade na bežične HID uređaje. Osim toga, sadrži funkcionalnost za prikupljanje informacija iz prometa (slično net-creds). Ukratko, švicarski nož (sve u jednom). Nedavno je dobio .
Prednosti:
- Sniffer za vjerodajnice — moguće je presresti posjećene URL-ove i HTTPS domaćine, HTTP autentifikaciju, vjerodajnice preko više različitih protokola;
- Mnoge ugrađene MITM napade;
- Modularni HTTP(S) transparentni proxy — moguće je upravljati prometom prema potrebama;
- Ugrađeni HTTP poslužitelj;
- Podrška za caplets — datoteke koje omogućuju opisivanje složenih i automatiziranih napada skriptabilnim jezikom.
Mane:
- Neki moduli — na primjer, ble.enum — dijelom nisu podržani na macOS i Windows, a neki su isključivo za Linux — packet.proxy.
gateway_finder
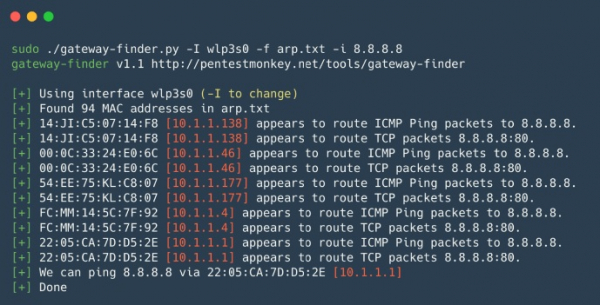
— skripta na Pythonu koja pomaže u određivanju mogućih gatewaya u mreži. Pogodna za provjeru segmentacije ili pronalaženje hostova koji mogu usmjeravati u potrebnu podmrežu ili Internet. Prikladna za interne penteste kada je potrebno brzo provjeriti prisutnost neovlaštenih ruta ili ruta do drugih unutarnjih lokalnih mreža.
Prednosti:
- Jednostavna za korištenje i prilagodbu.
mitmproxy
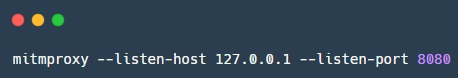
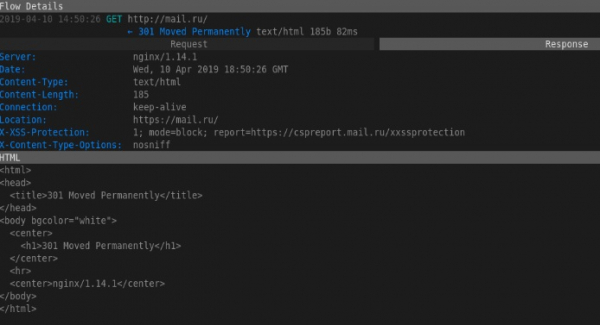
— open-source alat za analizu prometa zaštićenog SSL/TLS. mitmproxy je zgodan za presretanje i modifikaciju zaštićenog prometa, naravno uz određena ograničenja; alat ne provodi napade na dešifriranje SSL/TLS. Koristi se kada je potrebno presresti i promatrati promjene u SSL/TLS zaštićenom prometu. Sastoji se od Mitmproxy — za proksiranje prometa, mitmdump — sličan tcpdump-u, ali za HTTP(S) promet, i mitmweb — web sučelja za Mitmproxy.
Prednosti:
- Radi s različitim protokolima, a također podržava modifikaciju raznih formata, od HTML-a do Protobuf;
- API za Python — omogućava pisanje skripti za nestandardne zadatke;
- Može raditi u načinu prozirnog proksija s presretanjem prometa.
Mane:
- Format dumpa nije kompatibilan ni s čim — teško je koristiti grep, potrebno je pisati skripte;
SIET
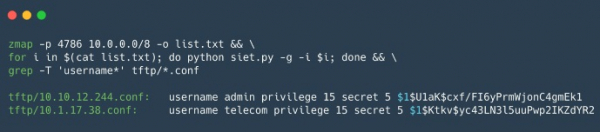
— alat za eksploataciju mogućnosti protokola Cisco Smart Install. Moguće je dobiti i modificirati konfiguraciju, kao i preuzeti kontrolu nad Cisco uređajem. Ako ste uspjeli dobiti konfiguraciju Cisco uređaja, možete je provjeriti uz pomoć , ovaj alat je koristan za analizu sigurnosti konfiguracije Cisco uređaja.
Prednosti:
Korištenje protokola Cisco Smart Install omogućava:
- Promjenu adrese tftp poslužitelja na klijentskom uređaju, slanjem jednog iskrivljenog TCP paketa;
- Kopiranje konfiguracijske datoteke uređaja;
- Zamjena konfiguracije uređaja, na primjer, dodavanjem novog korisnika;
- Ažuriranje iOS slike na uređaju;
- Izvođenje proizvoljnog skupa komandi na uređaju. Ovo je nova funkcija koja radi samo u verzijama 3.6.0E i 15.2 (2) E iOS;
Mane:
- Radi s ograničenim brojem Cisco uređaja, također je potreban “bijeli” IP za primanje odgovora s uređaja, ili se mora biti u istoj mreži s uređajem;
yersinia
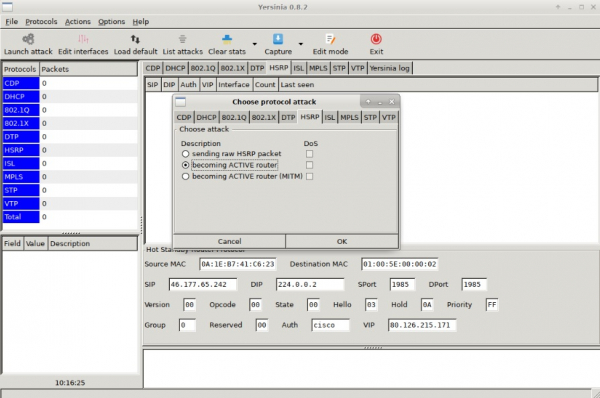
— okvir za L2 napade, stvoren za eksploataciju sigurnosnih nedostataka u različitim mrežnim protokolima L2.
Prednosti:
- Omogućuje izvođenje napada na protokole STP, CDP, DTP, DHCP, HSRP, VTP i druge.
Mane:
- Nije najprikladniji sučelje.
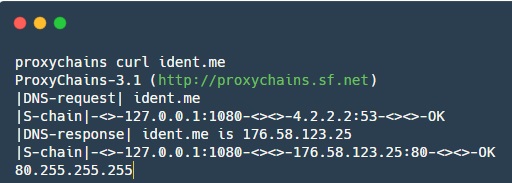
proxychains
— alat koji omogućuje prosljeđivanje aplikacijskog prometa kroz određeni SOCKS proxy.
Prednosti:
- Pomaže u preusmjeravanju prometa nekih aplikacija koje po defaultu ne rade s proxyjem;
U ovom članku smo ukratko razmotrili prednosti i nedostatke glavnih alata za pentest unutarnje mreže. Pratite nas za ažuriranja, planiramo objavljivati takve zbirke i dalje: Web, baze podataka, mobilne aplikacije — o tome ćemo također obavezno pisati.
Podijelite svoje omiljene alate u komentarima!
Izvor: habr.com
