

Danas je pitanje informacijskih sigurnosti (dalje – IS) tvrtki jedno od najvažnijih na svijetu. I nije iznenađujuće, jer se u mnogim zemljama pooštravaju zahtjevi za organizacije koje pohranjuju i obrađuju osobne podatke. Trenutno rusko zakonodavstvo zahtijeva čuvanje značajnog dijela dokumentacije u papirnatom obliku. Istodobno, postoji izražen trend digitalizacije: mnoge tvrtke već pohranjuju veliki broj povjerljivih informacija kako u digitalnom formatu, tako i u obliku papirnih dokumenata.
Na temelju analitičkog centra Anti-Malware, 86% ispitanika je primijetilo da je tijekom godine barem jednom bilo potrebno riješiti incidente nakon kibernetičkih napada ili kao rezultat kršenja pravila koja su postavili korisnici. S obzirom na to, prioritetna pozornost u poslovanju na informacijsku sigurnost postala je nužnost.
Trenutno korporativna informacijska sigurnost nije samo skup tehničkih sredstava, kao što su antivirusni programi ili vatrozidi, već cjelovit pristup upravljanju aktivama tvrtke u cjelini i informacijama – posebno. Tvrtke različito pristupaju rješavanju ovih problema. Danas bismo željeli govoriti o implementaciji međunarodnog standarda ISO 27001 kao rješenju za sličan problem. Za tvrtke na ruskom tržištu posjedovanje takvog certifikata olakšava suradnju s inozemnim klijentima i partnerima koji imaju visoke zahtjeve u ovom pitanju. ISO 27001 širom je primjenjivan na Zapadu i pokriva zahtjeve u području IS-a koji bi trebali biti pokriveni korištenim tehničkim rješenjima, a također poticati uspostavljanje poslovnih procesa. Tako ovaj standard može postati vaša konkurentska prednost i točka dodira s inozemnim tvrtkama.
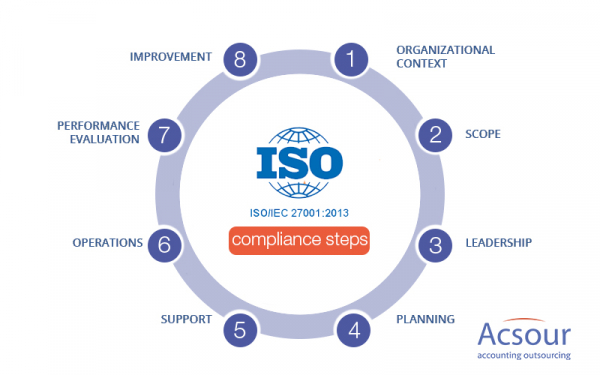
Ova certifikacija Sustava upravljanja informacijskom sigurnošću (dalje – SUIS) objedinila je najbolje prakse u dizajniranju SUIS-a i, što je vrlo važno, predvidjela mogućnost izbora sredstava upravljanja za osiguranje funkcioniranja sustava, zahtjeve za tehnološko osiguranje sigurnosti, pa čak i za proces upravljanja osobljem u kompaniji. Treba razumjeti da su tehnički kvarovi samo dio problema. U pitanjima IS-a, ljudski faktor igra ogroman značaj, koji je znatno teže izostaviti ili minimizirati.
Ako vaša tvrtka namjerava proći certifikaciju prema standardu ISO 27001, vjerojatno ste već pokušali pronaći lakši put za to. Moramo vas razočarati: ovdje nema lakih puteva. No, postoje određeni koraci koji će pomoći u pripremi organizacije za međunarodne zahtjeve u informacijskog sigurnosti:
1. Osigurajte podršku od strane uprave
Možete smatrati da je to očito, ali u praksi se ovaj aspekt često previdi. Štoviše, to je jedan od glavnih razloga zašto mnogi projekti implementacije ISO 27001 često propadaju. Bez razumijevanja važnosti projekta implementacije standarda, uprava neće osigurati dovoljno ljudskih resursa niti dovoljan budžet za certifikaciju.
2. Razvijte plan pripreme za certifikaciju
Priprema za certifikaciju prema ISO 27001 je složen zadatak koji uključuje različite vrste radova, zahtijeva uključenost velikog broja ljudi i može trajati dugi mjesecima (ili čak godinama). Stoga je izuzetno važno izraditi detaljan projektni plan: rasporediti resurse, vrijeme i angažman ljudi na strogo određene zadatke i pratiti poštovanje rokova – inače možda nikada nećete završiti rad.
3. Odredite opseg certifikacije
Ako imate veliku organizaciju s diversificiranom djelatnošću, vjerojatno ima smisla certifikovati samo dio poslovanja tvrtke prema ISO 27001, što će značajno smanjiti rizike vašeg projekta, kao i njegovu trajanje i troškove.
4. Razvijte politiku informacijskog sigurnosti
Jedan od najvažnijih dokumenata je Politika informacijske sigurnosti tvrtke. U njemu bi trebalo odražavati ciljeve vaše tvrtke u području informacijskih sigurnosti i osnovne principe upravljanja IS-om koje moraju poštovati svi zaposlenici. Zadatak ovog dokumenta je odrediti što uprava tvrtke želi postići u području IS-a, kao i na koji način će to biti ostvareno i kontrolirano.
5. Odredite metodologiju procjene rizika
Jedan od najtežih zadataka je određivanje pravila za procjenu rizika i upravljanje njima. Važno je razumjeti koje rizike tvrtka može smatrati prihvatljivima, a koje zahtijevaju hitne mjere za smanjenje. Bez tih pravila, sustav upravljanja informacijskom sigurnošću neće funkcionirati.
Pri tome treba imati na umu prikladnost mjera koje se donose za smanjenje rizika. Međutim, ne treba se previše posvetiti procesu optimizacije, jer on također može donijeti velike vremenske ili financijske troškove ili može biti jednostavno neizvediv. Preporučujemo vam da se pri razvoju mjera za smanjenje rizika vodite načelom 'minimalne dovoljnosti'.
6. Upravljajte rizicima prema odobrenoj metodologiji
Sljedeća faza je dosljedno primjenjivanje metodologije upravljanja rizicima, tj. njihova procjena i obrada. Ovaj proces treba provoditi na redovnoj bazi s velikom pažnjom. Održavanjem registra rizika IS-a ažuriranim, moći ćete učinkovito rasporediti resurse tvrtke i spriječiti ozbiljne incidente.
7. Planirajte obradu rizika
Rizici koji premašuju prihvatljivu razinu za vašu tvrtku trebaju obavezno biti uključeni u plan obrade rizika. U njemu trebaju biti zabilježene mjere usmjerene na smanjenje rizika, kao i odgovorne osobe i rokovi.
8. Ispunite Poziv na primjenjivost
To je ključni dokument koji će se proučavati od strane stručnjaka iz certifikacijskog tijela tijekom revizije. Treba opisati koje mehanizme kontrole u području informacijske sigurnosti primjenjujete u svom poslovanju.
9. Odredite kako će se mjeriti učinkovitost sredstava upravljanja IS-om
Svaka akcija mora imati rezultat koji vodi do postizanja postavljenih ciljeva. Stoga je važno jasno definirati prema kojim parametrima će se mjeriti postizanje ciljeva, kako za cjelokupni sustav upravljanja informacijskom sigurnošću, tako i za svaki odabrani mehanizam kontrole iz Priloge o primjenjivosti.
10. Uvedite sredstva upravljanja informacijskom sigurnošću
Tek nakon provedbe svih prethodnih koraka potrebno je pristupiti implementaciji primjenjivih sredstava upravljanja informacijskom sigurnošću iz Priloge o primjenjivosti. Najveća poteškoća ovdje će svakako biti uvođenje potpuno novog načina djelovanja u mnogim procesima vaše organizacije. Ljudi obično opiru se novim politikama i postupcima, stoga obratite pažnju na sljedeću točku.
11. Uvedite programe obuke za zaposlenike
Sve prethodno opisane stavke će biti besmislene ako vaši zaposlenici ne razumiju važnost projekta i ne djeluju u skladu s politikama informacijskog sigurnosti. Ako želite da vaš osoblje poštuje sve nove pravilnike, prvo morate objasniti ljudima zašto su oni potrebni, a zatim provesti obuku o sustavu upravljanja informacijskom sigurnošću, pokrivajući sve važne politike koje bi zaposlenici trebali uzeti u obzir u svom svakodnevnom radu. Nedostatak obuke zaposlenika je čest uzrok neuspjeha projekta prema ISO 27001.
12. Održavajte procese sustava upravljanja informacijskom sigurnošću
U ovoj fazi ISO 27001 postaje svakodnevna rutine u vašoj organizaciji. Da bi potvrdili implementaciju sredstava upravljanja informacijskom sigurnošću u skladu s normom, revizorima će biti potrebni zapisi – dokazi stvarnog funkcioniranja mehanizama kontrole. No, prije svega, zapisi bi trebali pomoći vam da pratite izvršavaju li vaši zaposlenici (i dobavljači) svoje zadatke u skladu s odobrenim pravilima.
13. Podvrgnite sustav upravljanja informacijskom sigurnošću nadzoru
Što se događa s vašim sustavom upravljanja informacijskom sigurnošću? Koliko imate incidenata, koje vrste su oni? Da li se sve procedure pravilno provode? Pomoću ovih pitanja trebali biste provjeriti ostvaruje li tvrtka ciljeve u području informacijske sigurnosti. Ako ne, trebate razviti plan za ispravak situacije.
14. Provedite internu reviziju sustava upravljanja informacijskom sigurnošću
Cilj unutarnje revizije je otkriti nesklad između stvarnih procesa u tvrtki i odobrenih politika u području informacijske sigurnosti. Uglavnom se radi o provjeri koliko vaši zaposlenici poštuju pravila. Ovo je iznimno važno, jer ako ne kontrolirate rad svog osoblja, organizaciji može biti nanesena šteta (namjerno ili nenamjerno). Međutim, ovdje nije riječ o pronalaženju krivaca i izricanju disciplinskih mjera za kršenje politika, već o ispravljanju situacije i sprečavanju budućih problema.
15. Organizirajte analizu od strane rukovodstva
Rukovodstvo ne bi trebalo konfigurirati vaš firewall, ali mora biti svjesno što se događa u sustavu upravljanja informacijskom sigurnošću: na primjer, izvršavaju li svi svoje obaveze i postižu li ciljeve sustava. Na temelju toga, rukovodstvo bi trebalo donositi ključne odluke o poboljšanju sustava upravljanja informacijskom sigurnošću i unutarnjim poslovnim procesima.
16. Uvedite sustav korektivnih i preventivnih mjera
Kao i svaki ISO 27001 standard zahtijeva „neprestanog poboljšanja”: sustavno ispravljanje i sprečavanje nesukladnosti u sustavu upravljanja informacijskom sigurnošću. Korektivne i preventivne mjere mogu ispraviti nesukladnost i spriječiti njezino ponavljanje u budućnosti.
Za kraj, vrijedi napomenuti da je zapravo proći certifikaciju mnogo teže nego što je opisano u raznim izvorima. Potvrda za to je činjenica da u Rusiji do danas samo prošlo certifikaciju na sukladnost. Dok je u inozemstvu to jedan od najpopularnijih standarda koji odgovara rastućim potrebama biznisa u području informacijske sigurnosti. Ova potražnja za implementacijom posljedica je ne samo rasta i složenosti tipova prijetnji, već i zahtjeva zakonodavstva, kao i klijenata kojima je potrebna potpuna privatnost njihovih podataka.
Unatoč tome što je certifikacija sustava upravljanja informacijskom sigurnošću složen zadatak, sam čin ispunjavanja zahtjeva međunarodnog standarda ISO/IEC 27001 može donijeti ozbiljnu konkurentsku prednost na globalnom tržištu. Nadamo se da je naš članak dao osnovno razumijevanje ključnih koraka u pripremi tvrtke za certifikaciju.
Izvor: habr.com
