

Na početku godine, u izvještaju o problemima i dostupnosti interneta za 2018.-2019. , da je širenje TLS 1.3 neizbježno. Prije nekog vremena sami smo implementirali verziju 1.3 protokola Transport Layer Security i, nakon prikupljanja i analize podataka, konačno smo spremni ispričati o osobinama ovog prijelaza.
Predsjednici radne grupe IETF TLS :
«Ukratko, TLS 1.3 treba pružiti temelj sigurnijem i učinkovitijem Internetu za sljedećih 20 godina».
Razvoj trajala je dugih 10 godina. Mi u Qrator Labs, zajedno s cijelom industrijom, pažljivo smo pratili proces stvaranja protokola od prvotnog projekta. Tijekom tog razdoblja potrebno je bilo napisati 28 uzastopnih verzija nacrta kako bi 2019. godine ugledao svjetlo dana uravnotežen i jednostavno implementirajući protokol. Aktivna podrška TLS 1.3 od strane tržišta već je očita: implementacija provjerenog i pouzdanog sigurnosnog protokola udovoljava zahtjevima vremena.
Prema Ericu Rescorli (tehničkom direktoru Firefoxa i pojedinačnom autoru TLS 1.3) :
«To je potpuna zamjena za TLS 1.2, koja koristi iste ključeve i certifikate, tako da klijent i server mogu automatski komunicirati putem TLS 1.3 ako ga oboje podržavaju», rekao je. «Već postoji dobra podrška na razini biblioteka, a Chrome i Firefox uključuju TLS 1.3 prema zadanim postavkama».
Paralelno u radnoj grupi IETF TLS završava se , koji proglašava stare verzije TLS (s izuzetkom samo TLS 1.2) zastarjelima i neupotrebljivima. Vjerojatno će konačni RFC ugledati svjetlo dana do kraja ljeta. To je još jedan signal IT industriji: nadogradnja šifrirnih protokola ne bi se trebala odgađati.
Popis trenutnih implementacija TLS 1.3 dostupan je na Githubu za sve koji traže najprikladniju biblioteku: . Očigledno je da će usvajanje i podrška ažuriranog protokola biti — i već ide — brzim koracima. Razumijevanje koliko je šifriranje postalo temeljito u modernom svijetu proširilo se dovoljno široko.
Što se promijenilo u odnosu na TLS 1.2?
Od :
«Kako TLS 1.3 čini svijet boljim?»
TLS 1.3 uključuje određene tehničke prednosti — poput pojednostavljenog postupka rukovanja (handshake) za uspostavljanje sigurnih veza — kao i omogućava klijentima brže obnavljanje sesija sa serverima. Ove mjere su namijenjene smanjenju latencije prilikom uspostave veze i broju neuspješnih veza na slabim kanalima koji se često koriste kao opravdanje za pružanje samo nešifriranih HTTP veza.
Jednako je važno i to da je uklonjena podrška za više zastarjelih i nesigurnih algoritama šifriranja i haširanja, koji su još uvijek dozvoljeni (iako se ne preporučuju) za korištenje sa starijim verzijama TLS-a, uključujući SHA-1, MD5, DES, 3DES i AES-CBC, istovremeno dodajući podršku za nove skupove šifri. Ostala poboljšanja uključuju više šifriranih elemenata rukovanja (na primjer, sada je šifrirana razmjena informacija o certifikatu), kako bi se smanjila količina informacija potencijalnom presretaču prometa, kao i poboljšanja u forward secrecy korištenjem određenih režima razmjene ključeva, tako da komunikacija u bilo kojem trenutku mora ostati sigurna, čak i ako su algoritmi korišteni za njezino šifriranje u budućnosti kompromitirani.
Razvoj modernih protokola i DDoS
Kao što ste možda već pročitali, tokom razvoja protokola , u radnoj grupi IETF TLS . Već je sada jasno da će pojedinačna poduzeća (uključujući financijske institucije) morati promijeniti način na koji osiguravaju sigurnost vlastite mreže kako bi se prilagodila sada ugrađenoj u protokol .
Razlozi zašto bi to moglo biti potrebno su izloženi u dokumentu, . U 20-straničnom dokumentu spominje se nekoliko primjera kada poduzeće može poželjeti izvršiti dešifriranje out-of-band prometa (što PFS ne omogućava), u svrhu praćenja, usklađenosti sa propisima ili osiguravanja zaštite od DDoS napada na aplikacijskom nivou (L7).
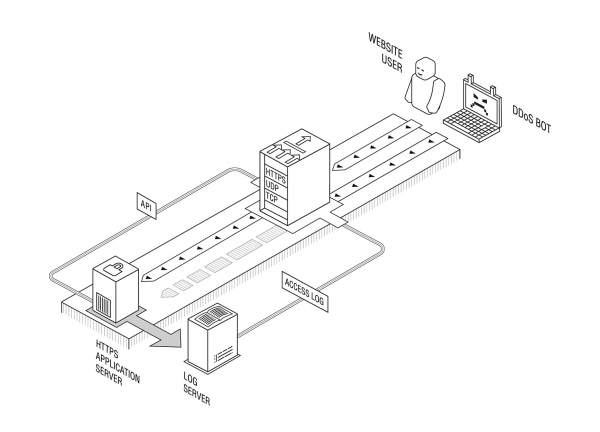
Iako definitivno nismo spremni raspravljati o regulatornim zahtjevima, naš vlastiti proizvod za neutralizaciju aplikativnih DDoS napada (uključujući rješenje, Osjetljive i/ili povjerljive informacije) stvorene su 2012. godine s obzirom na PFS, stoga našim klijentima i partnerima nije bilo potrebne nikakve promjene u njihovoj infrastrukturi nakon ažuriranja verzije TLS na strani poslužitelja.
Također, tijekom proteklog vremena od implementacije nisu uočeni problemi vezani uz prijenosno šifriranje. Službeno: TLS 1.3 spreman je za uporabu u produkciji.
Međutim, postoji problem vezan za razvoj protokola sljedeće generacije. On se sastoji u tome da obično napredak u razvoju protokola unutar IETF-a snažno ovisi o rezultatima znanstvenih istraživanja, a stanje akademskih istraživanja u području neutralizacije distribuiranih napada uskraćivanja usluge je prilično tužno.
Primjer može biti nacrta IETF-a “QUIC Manageability” (‘Upravljanje QUIC-om’), koji je dio budućeg seta QUIC protokola: u njemu se navodi da ‘moderne metode otkrivanja i neutralizacije [DDoS napada] obično uključuju pasivno mjerenje koristeći podatke o mrežnim tokovima’.
Posljednje, zapravo, vrlo rijetko se susreće u stvarnim korporativnim okruženjima (i tek djelomično se primjenjuje na internetske pružatelje usluga), i u svakom slučaju malo vjerojatno da je 'normalan slučaj' u stvarnom svijetu — ali se stalno spominje u znanstvenim publikacijama koje obično nisu potkrijepljene testiranjem čitavog spektra potencijalnih DDoS napada, uključujući napade na aplikacijskoj razini. Ovi posljednji, uzimajući u obzir globalno uvođenje TLS-a, očito se ne mogu otkriti pasivnim mjerenjem mrežnih paketa i tokova.
Slično, još uvijek ne znamo kako će proizvođači opreme za neutralizaciju DDoS-a prilagoditi realnost TLS 1.3. Zbog tehničke složenosti podrške out-of-band protokola, može proći neko vrijeme do nadogradnje.
Postavljanje pravih ciljeva za usmjeravanje znanstvenih istraživanja ozbiljan je zadatak za pružatelje usluga neutralizacije DDoS-a. Jedno od područja na kojem se može započeti razvoj je u IRTF-u, gdje istraživači mogu surađivati s industrijom kako bi dodatno razjasnili svoja saznanja u problematičnom području i pronašli nove smjerove istraživanja. Također srdačno pozdravljamo sve istraživače, ukoliko ih ima — slobodno nas kontaktirajte za pitanja ili prijedloge vezane uz DDoS istraživanja ili istraživačku grupu SMART, na adresu
Izvor: habr.com
