

U subotu, 18. svibnja, Jerry Gamblin iz Kenna Security 1000 najpopularnijih slika s Docker Huba za korištenu lozinku za korisnika root. U 19% slučajeva bila je prazna.
Pozadina s Alpine-om
Povod za izvedeno mini-istraživanje bio je početkom ovog mjeseca objavljeni Talos Vulnerability Report (), čiji su autori — zahvaljujući pronalasku Petera Adkinsa iz Cisco Umbrella — izvijestili da Docker slike s popularnom distribucijom za kontejnere Alpine nemaju lozinku za root:
„Službene verzije Docker slika Alpine Linux (od v3.3) sadrže NULL lozinku za korisnika root. Ova ranjivost nastala je kao rezultat regresije predstavljene u prosincu 2015. godine. Njena suština svodi se na to da sustavi, implementirani s problematičnim verzijama Alpine Linux u kontejneru i koristeći Linux PAM ili mehanizam koji koristi sistemsku datoteku shadow kao bazu podataka za autentifikaciju, mogu prihvatiti nultu (NULL) lozinku za korisnika root.”
Provjerene verzije Docker slika s Alpine koje su bile problematične bile su 3.3—3.9 uključivo, kao i posljednje izdanje edge.
Autori su dali sljedeću preporuku korisnicima pogođenim problemom:
„Račun ovlasti root treba biti izričito onemogućen u Docker slikama izrađenim na osnovi problematičnih verzija Alpine. Vjerojatna eksploatacija ranjivosti ovisi o okruženju, budući da njen uspjeh zahtijeva izloženu uslugu ili aplikaciju koja koristi Linux PAM ili sličan mehanizam.”
Problem je bio u Alpine verzijama 3.6.5, 3.7.3, 3.8.4, 3.9.2 i edge (20190228 snapshot), a vlasnicima pogođenih slika preporučeno je da komentiraju liniju s root u /etc/shadow ili da osiguraju da paket linux-pam.
Nastavak s Docker Hub
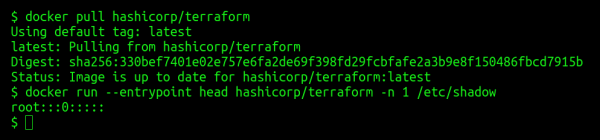
Jerry Gamblin odlučio je provjeriti „koliko rasprostranjena može biti praksa korištenja null lozinki u kontejnerima”. U tu svrhu napisao je mali , čija je suština vrlo jednostavna:
- putem curl zahtjeva za API na Docker Hub traži se lista Docker slika koje su tamo objavljene;
- putem jq sortira se po polju
popularnost, a iz dobivenih rezultata ostaje prva tisuća; - za svaku od njih izvršava se
docker pull; - za svaku dobivenu sliku s Docker Huba izvršava se
docker runs čitanjem prve linije iz datoteke/etc/shadow; - ako je vrijednost linije bila jednaka
root:::0:::::, naziv slike sprema se u zasebnu datoteku.
Što je ispalo? U Otkriveno je 194 redaka s nazivima popularnih Docker slika s Linux sustavima, gdje root korisnik nema postavljenu lozinku:
„Među najpoznatijim imenima na ovom popisu nalaze se govuk/governmentpaas, hashicorp, microsoft, monsanto i mesosphere. A kylemanna/openvpn je najpopularniji kontejner na popisu, njegova statistika broji više od 10 milijuna preuzimanja.“
Ipak, valja napomenuti da samo po sebi ovo stanje ne znači izravnu ranjivost u sigurnosti sustava koji ih koriste: sve ovisi o tome kako se točno koriste. (vidi komentar iz slučaja s Alpine gore). Međutim, „moral ove priče“ već smo više puta vidjeli: vidljiva jednostavnost često ima i obrnutu stranu, o kojoj uvijek treba voditi računa i čije posljedice treba uzeti u obzir u svojim scenarijima primjene tehnologije.
P.S.
Pročitajte i na našem blogu:
- «»;
- «»;
- «»;
- «».
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish