

govoriti o korisnim alatima za pentestere. U novom članku razmotrit ćemo alate za analizu sigurnosti web aplikacija.
Naš kolega je već radio sličan prije otprilike sedam godina. Zanimljivo je vidjeti koji su alati ostali i ojačali svoju poziciju, a koji su pali u zaborav i sada se rijetko koriste.
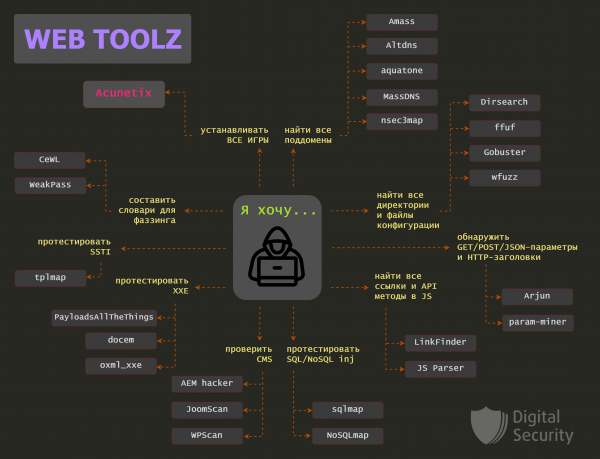
Napominjemo da ovdje spada i Burp Suite, ali bit će objavljena zasebna publikacija o njemu i njegovim korisnim dodacima.
Sadržaj:
Amass
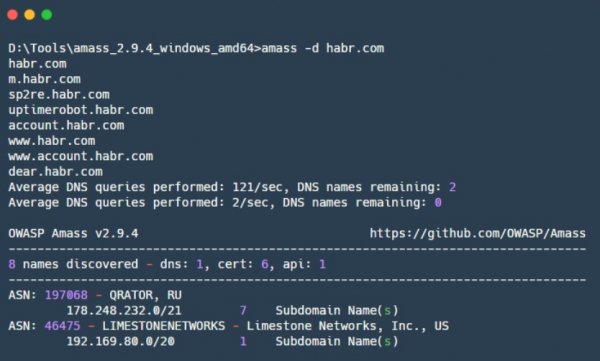
— alat na Go za pronalaženje i enumeraciju DNS poddomena i izradu mape vanjske mreže. Amass je OWASP projekt, stvoren da pokaže kako organizacije izgledaju na Internetu za vanjske promatrače. Imena poddomena Amass dobiva na razne načine, koristeći kako rekurzivnu enumeraciju poddomena, tako i pretraživanje otvorenih izvora.
Za otkrivanje međusobno povezanih mrežnih segmenata i brojeva autonomnih sustava, Amass koristi IP adrese dobivene tijekom rada. Sve pronađene informacije koriste se za izradu mape mreže.
Prednosti:
- Tehnike prikupljanja informacija uključuju:
* DNS — enumeracija poddomena putem rječnika, bruteforce poddomena, 'pametna' enumeracija koristeći mutacije na temelju pronađenih poddomena, obrnuti DNS upiti i pretraživanje DNS servera na kojima je moguće izvršiti zahtjev za prijenos zonskog (AXFR);* Pretraživanje otvorenih izvora — Ask, Baidu, Bing, CommonCrawl, DNSDB, DNSDumpster, DNSTable, Dogpile, Exalead, FindSubdomains, Google, IPv4Info, Netcraft, PTRArchive, Riddler, SiteDossier, ThreatCrowd, VirusTotal, Yahoo;
* Pretraživanje baza podataka TLS certifikata — Censys, CertDB, CertSpotter, Crtsh, Entrust;
* Korištenje API-ja pretraživača — BinaryEdge, BufferOver, CIRCL, HackerTarget, PassiveTotal, Robtex, SecurityTrails, Shodan, Twitter, Umbrella, URLScan;
* Pretraživanje web arhiva Interneta: ArchiveIt, ArchiveToday, Arquivo, LoCArchive, OpenUKArchive, UKGovArchive, Wayback;
- Integracija s Maltego;
- Osigurava najpotpunije pokriće zadatka pretraživanja DNS poddomena.
Mane:
- Pazite s amass.netdomains — pokušat će se obratiti svakom IP adresi u identificiranoj infrastrukturi i dobiti imena domena iz obrnutih DNS upita i TLS certifikata. To je 'glasna' tehnika, može otkriti vaše obavještajne aktivnosti u istražovanoj organizaciji.
- Visoka potrošnja memorije, može trošiti do 2 GB RAM-a u različitim postavkama, što neće omogućiti pokretanje ovog alata u oblaku na jeftinom VDS-u.
Altdns
— alat na Pythonu za izradu rječnika za pretraživanje DNS-poddomena. Omogućava generiranje mnogih varijacija poddomena pomoću mutacija i permutacija. Za to se koriste riječi koje se često susreću u poddomenama (primjerice: test, dev, staging), sve mutacije i permutacije primjenjuju se na već poznate poddomene koje se mogu unijeti u Altdns. Na izlazu se dobiva lista varijacija poddomena koje mogu postojati, a ta lista se može koristiti prilikom DNS-bruteforcanja.
Prednosti:
- Dobro funkcionira s velikim skupovima podataka.
aquatone
— ranije je bio poznat kao još jedan alat za pretraživanje poddomena, ali je sam autor odustao od toga u korist ranije spomenutog Amass-a. Sada je aquatone prepisan u Go i više je fokusiran na preliminarnu obavještajnu analizu web-stranica. Za to aquatone prolazi kroz navedene domene i traži web-stranice na različitim portovima, nakon čega prikuplja sve informacije o stranici i uzima snimke zaslona. Koristan je za brzu preliminarnu obavještajnu analizu web-stranica, nakon koje se mogu odabrati prioritetni ciljevi za napade.
Prednosti:
- Na izlazu stvara grupu datoteka i mape koje su prikladne za daljnji rad s drugim alatima:
* HTML-izvještaj s prikupljenim snimkama zaslona i grupiranim prema sličnosti naslovima odgovora;* Datoteka sa svim URL-ovima na kojima su pronađene web-stranice;
* Datoteka sa statistikom i podacima stranice;
* Mapa s datotekama koje sadrže naslove odgovora od pronađenih ciljeva;
* Mapa s datotekama koje sadrže tijelo odgovora od pronađenih ciljeva;
* Snimke zaslona pronađenih web-stranica;
- Podržava rad s XML-izvještajima iz Nmap-a i Masscan-a;
- Koristi headless Chrome/Chromium za renderiranje snimaka zaslona.
Mane:
- Može privući pažnju sustava za otkrivanje upada, stoga zahtijeva podešavanje.
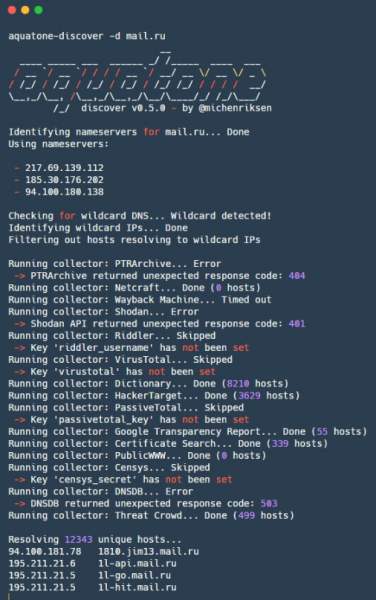
Snimka zaslona je napravljena za jednu od starih verzija aquatone (v0.5.0), u kojoj je implementirana pretraga DNS-poddomena. Stare verzije se mogu pronaći na .
MassDNS
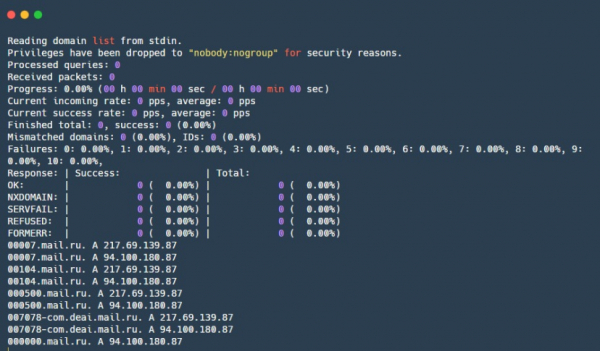
— još jedan alat za pretraživanje DNS-poddomena. Njegova glavna razlika je u tome što izravno izvodi DNS-upite prema mnogim različitim DNS-resolverima i to radi značajnom brzinom.
Prednosti:
- Brz — može obraditi više od 350 tisuća imena u sekundi.
Mane:
- MassDNS može stvoriti značajan teret na korištenim DNS-rezolverima, što može dovesti do blokiranja na tim serverima ili pritužbi vašem pružatelju usluga. Osim toga, to će izazvati veliku opterećenost DNS-serverima tvrtke, ako ih imaju i ako su odgovorni za domene koje pokušavate razriješiti.
- Popis rezolvera trenutačno je zastario, međutim, ako isključite neaktivne DNS-rezolvere i dodate nove poznate — sve bi trebalo biti u redu.
Screenshot aquatone v0.5.0
nsec3map
— alat napisan u Pythonu za dobivanje cjelovitog popisa domena zaštićenih DNSSEC-om.
Prednosti:
- Brzo otkriva hostove u DNS-zonama s minimalnim brojem zahtjeva, ako je podrška za DNSSEC aktivirana u zoni;
- Uključuje dodatak za John the Ripper, koji se može koristiti za provale dobivenih NSEC3 sažetaka.
Mane:
- Mnoge DNS-greške se obrađuju nepravilno;
- Nema automatskog paraleliziranja obrade NSEC zapisa — potrebno je ručno dijeliti prostor imena;
- Visoka potrošnja memorije.
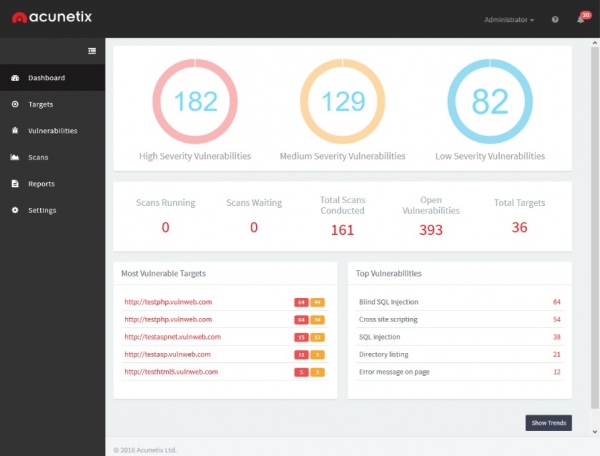
Acunetix
— skener web ranjivosti koji automatizira proces provjere sigurnosti web aplikacija. Testira aplikaciju na prisutnost SQL injekcija, XSS, XXE, SSRF i mnogih drugih web ranjivosti. Međutim, kao i svaki drugi skener za razne web ranjivosti, ne može zamijeniti pentestera, jer složeni lanci ranjivosti ili ranjivosti u logici neće biti otkriveni. Ipak, pokriva mnoge različite ranjivosti, uključujući razne CVE, o kojima je pentester možda i zaboravio, stoga je vrlo koristan za otklanjanje rutinskih provjera.
Prednosti:
- Nizak postotak lažnih uzbuna;
- Rezultate je moguće izvesti u obliku izvještaja;
- Provodi veliki broj provjera za različite ranjivosti;
- Paralelno skeniranje više hostova.
Mane:
- Nema algoritma za deduplikaciju (stranice s istom funkcionalnošću Acunetix će smatrati različitima, jer vode različitim URL-ovima), ali developeri rade na tome;
- Zahtijeva instalaciju na posebnom web-serveru, što otežava testiranje klijentovih sustava s povezivanjem putem VPN-a i korištenje skenera u izoliranom dijelu lokalne klijentove mreže;
- Može "zagušiti" istraživani servis, na primjer, poslati previše napadačkih vektora u kontakt formu na web stranici, čime znatno otežava poslovne procese;
- Je vlasničko i, shodno tome, nebesplatno rješenje.
Dirsearch
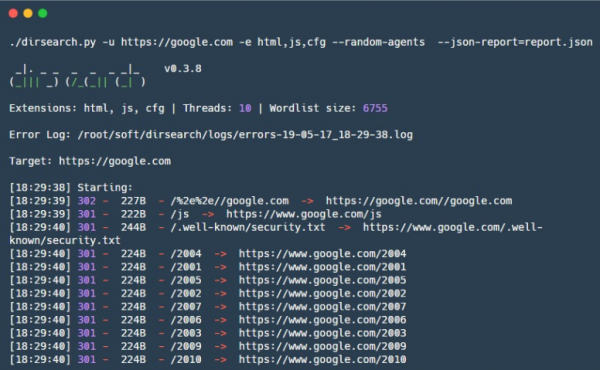
— alat na Pythonu za brutalno pretraživanje direktorija i datoteka na web stranicama.
Prednosti:
- Može razlikovati prave "200 OK" stranice od stranica "200 OK", ali s tekstom "stranica nije pronađena";
- Dostupan je s prikladnim rječnikom koji ima dobar balans između veličine i učinkovitosti pretraživanja. Sadrži standardne putanje karakteristične za mnoge CMS-ove i tehnološke skupove;
- Svoj format rječnika koji omogućava postizanje dobre učinkovitosti i fleksibilnosti u pretraživanju datoteka i direktorija;
- Prijateljski ishod — običan tekst, JSON;
- Može raditi throttling — pauzu između zahtjeva, što je od vitalnog značaja za bilo koju slabiju uslugu.
Mane:
- Ekstenzije treba proslijediti kao string, što je nezgodno kada treba proslijediti više ekstenzija odjednom;
- Da biste koristili svoj rječnik, potrebno ga je malo doraditi na format rječnika Dirsearch za maksimalnu učinkovitost.
wfuzz
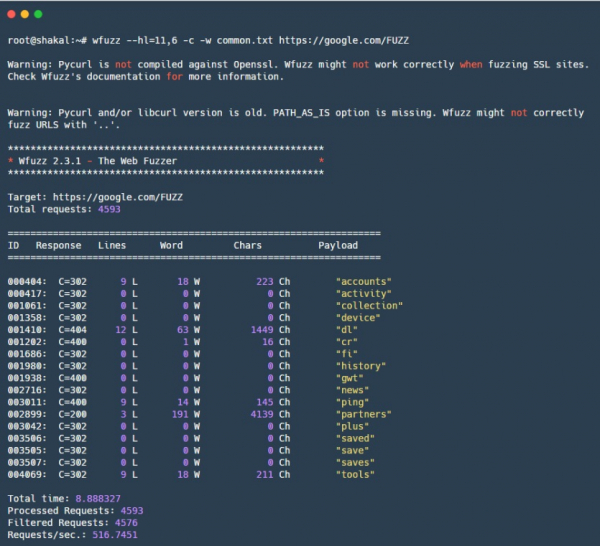
— Python fuzz alat za web aplikacije. Vjerojatno jedan od najpoznatijih web fuzz alata. Princip je jednostavan: wfuzz omogućava fuzzing bilo kojeg mjesta u HTTP zahtjevu, što omogućava fuzzing GET/POST parametara, HTTP zaglavlja, uključujući Cookie i druge autentifikacijske naslove. Ujedno je pogodan i za jednostavno brutalno pretraživanje direktorija i datoteka, za što je potreban dobar rječnik. Također posjeduje fleksibilan sustav filtara, uz pomoć kojeg se mogu filtrirati odgovori s web stranice prema različitim parametrima, što omogućuje postizanje učinkovitih rezultata.
Prednosti:
- Višenamjenski — modularna struktura, sastavljanje traje nekoliko minuta;
- Prijateljski mehanizam filtracije i fuzzinga;
- Može fuzzati bilo koju HTTP metodu, kao i bilo koje mjesto u HTTP zahtjevu.
Mane:
- U fazi razvoja.
ffuf
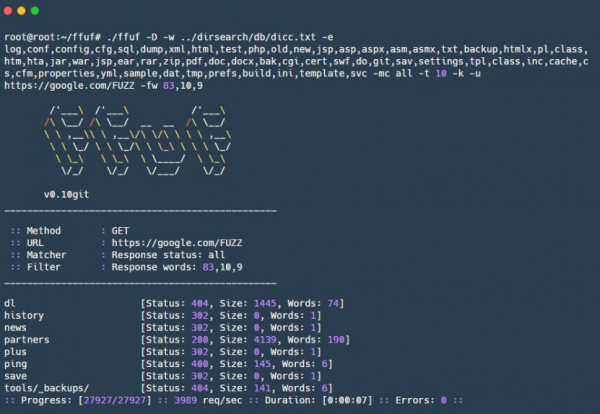
— web fuzz alat na Go, stvoren po "uzoru" na wfuzz, omogućava brutalno pretraživanje datoteka, direktorija, URL putanja, imena i vrijednosti GET/POST parametara, HTTP zaglavlja, uključujući zaglavlje Host za brutalno pretraživanje virtualnih hostova. Od svog rođaka wfuzz razlikuje se većom brzinom i nekim novim značajkama, poput podrške za rječnike u Dirsearch formatu.
Prednosti:
- Filteri su slični filtrima wfuzz, omogućuju fleksibilno podešavanje brutalnog pretraživanja;
- Omogućuje fuzzanje vrijednosti HTTP zaglavlja, podatke POST zahtjeva i različite dijelove URL-a, uključujući imena i vrijednosti GET parametara;
- Možete odabrati bilo koju HTTP metodu.
Mane:
- U fazi razvoja.
gobuster
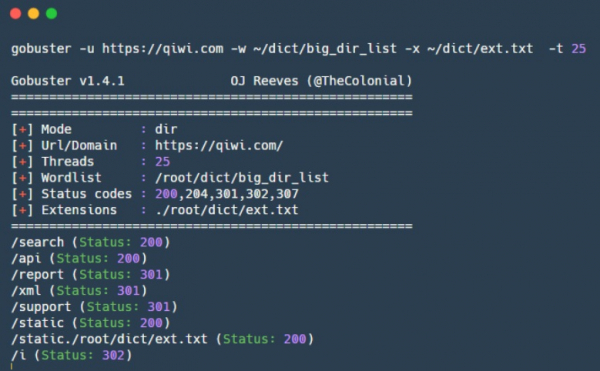
— alat napisan u Go jeziku za pretraživanje, ima dva načina rada. Prvi se koristi za bruteforce datoteka i direktorija na web stranici, dok se drugi koristi za enumeraciju DNS poddomena. Alat izvorno ne podržava rekurzivnu pretragu datoteka i direktorija, što naravno štedi vrijeme, ali s druge strane, svaki novi endpoint na web stranici treba biti pokrenut zasebno za bruteforce.
Prednosti:
- Visoka brzina rada kako za enumeraciju DNS poddomena, tako i za bruteforce datoteka i direktorija.
Mane:
- U trenutnoj verziji ne podržava postavljanje HTTP zaglavlja;
- Po defaultu smatra valjanima samo neke HTTP statusne kodove (200, 204, 301, 302, 307).
Arjun
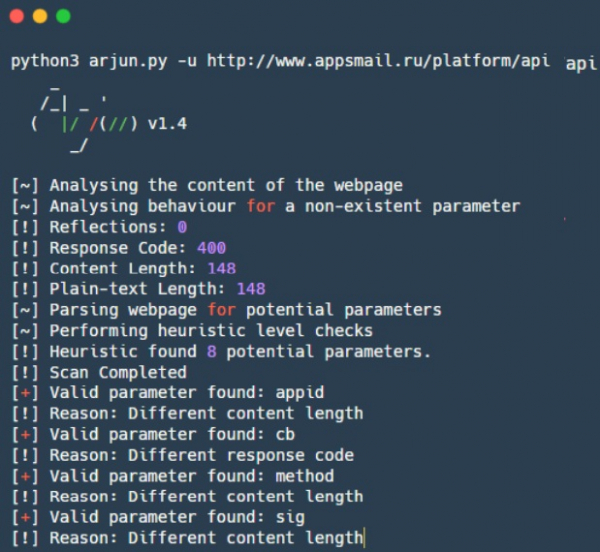
— alat za bruteforce skrivene HTTP parametre u GET/POST parametrima, kao i u JSON-u. Ugrađeni rječnik ima 25,980 riječi koje Ajrun provjerava u gotovo 30 sekundi. Poanta je u tome da Ajrun ne provjerava svaki parametar zasebno, već provjerava otprilike 1000 parametara odjednom i promatra je li se odgovor promijenio. Ako se odgovor promijeni, dijeli tih 1000 parametara na dva dijela i provjerava koji dio utječe na odgovor. Tako se uz pomoć jednostavne binarne pretrage nalazi parametar ili nekoliko skrivenih parametara koji su utjecali na odgovor i stoga mogu postojati.
Prednosti:
- Visoka brzina rada zahvaljujući binarnoj pretrazi;
- Podrška za GET/POST parametre, kao i za parametre u obliku JSON-a;
Na sličnom principu radi i dodatak za Burp Suite — , koji je također vrlo dobar u pretraživanju skrivenih HTTP parametara. Više ćemo o njemu govoriti u nadolazećem članku o Burp-u i njegovim dodacima.
LinkFinder
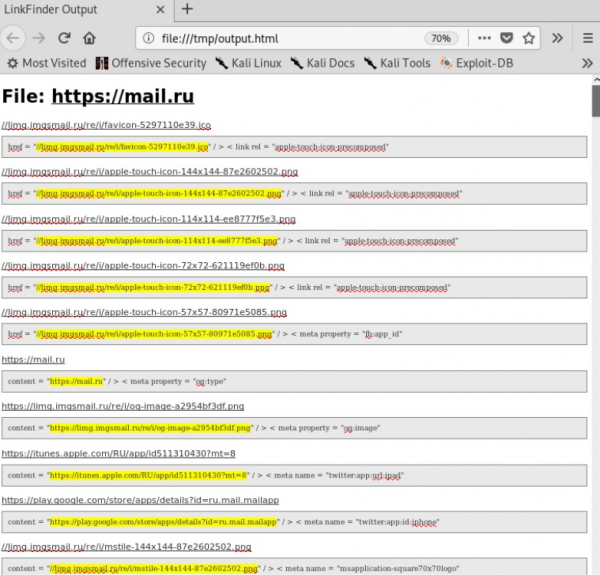
— skripta napisana u Pythonu za traženje linkova u JavaScript datotekama. Korisna je za pronalaženje skrivenih ili zaboravljenih endpoint-a/URL-ova u web aplikaciji.
Prednosti:
- Brza;
- Postoji posebni dodatak za Chrome temeljen na LinkFinder-u.
.
Mane:
- Neugodno konačno izlaganje;
- Ne analizira JavaScript u dinamičkom tipu;
- Logika pretraživanja linkova je prilično jednostavna — ako je JavaScript na bilo koji način obfuskan, ili linkovi izvorno nedostaju i dinamički se generiraju, neće ništa moći pronaći.
JSParser
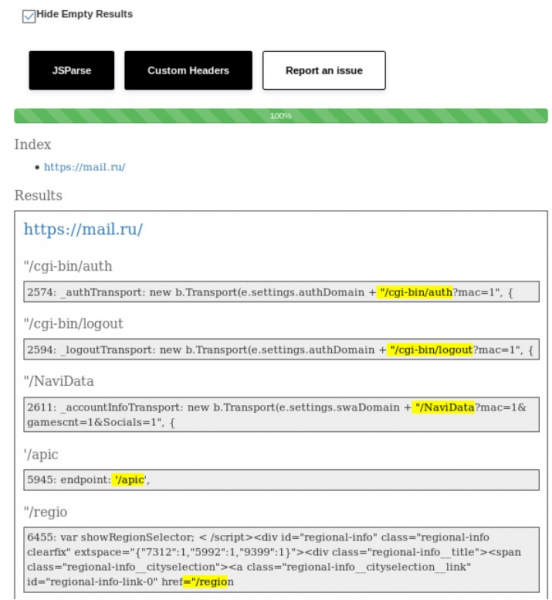
— skripta napisana u Pythonu koja koristi i za analizu relativnih URL-ova iz JavaScript datoteka. Vrlo korisna za otkrivanje AJAX zahtjeva i sastavljanje popisa API metoda s kojima aplikacija komunicira. Efikasno radi u paru s LinkFinder-om.
Prednosti:
- Brzo parsiranje JavaScript datoteka.
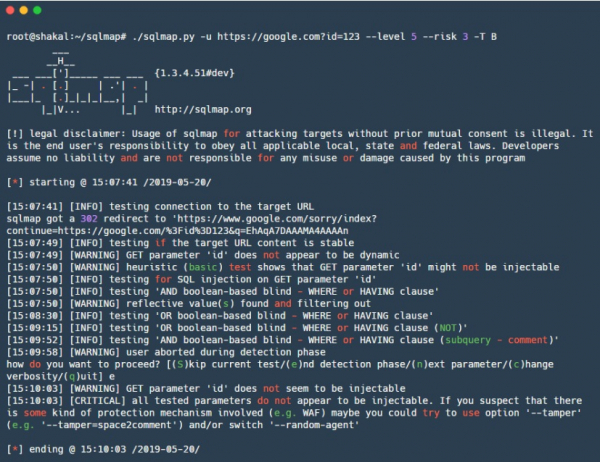
sqlmap
— vjerojatno jedan od najpoznatijih alata za analizu web aplikacija. Sqlmap automatizira pronalaženje i iskorištavanje SQL injekcija, radi s više dijalekata SQL-a i ima ogroman arsenal raznih tehnika, počevši od jednostavnog „citatnog” napada do složenih vektora za time-based SQL injekcije. Osim toga, sadrži brojne tehnike daljnjeg iskorištavanja za razne SGBD-ove, tako da je koristan ne samo kao skener za SQL injekcije, već i kao moćan alat za iskorištavanje već pronađenih SQL injekcija.
Prednosti:
- Velik broj različitih tehnika i vektora;
- Nizak broj lažnih pozitivnih rezultata;
- Mnoge mogućnosti fino podešavanje, razne tehnike, ciljana Baza podataka, tamper skripte za zaobilaženje WAF-a;
- Mogućnost stvaranja dumpa izlaznih podataka;
- Puno različitih mogućnosti iskorištavanja, na primjer, za neke baze podataka — automatsko učitavanje/izvoz datoteka, dobivanje mogućnosti izvršavanja naredbi (RCE) i druge;
- Podrška za izravno povezivanje s BDP-om koristeći podatke dobivene u napadu;
- Na ulaz možete dati tekstualnu datoteku s rezultatima rada Burp-a — nije potrebno ručno sastavljati sve atribute naredbene linije.
Mane:
- Teško je prilagoditi, na primjer, napisati vlastite provjere zbog oskudne dokumentacije za to;
- Bez odgovarajućih postavki provodi nepotpun skup provjera, što može biti obmanjujuće.
NoSQLMap
— alat napisan u Pythonu za automatizaciju pronalaženja i iskorištavanja NoSQL injekcija. Prikladan za korištenje ne samo u NoSQL bazama podataka, već i izravno prilikom revizije web aplikacija koje koriste NoSQL.
Prednosti:
- Kao i sqlmap, omogućava ne samo pronalaženje potencijalne ranjivosti, već i provjeru mogućnosti njezina iskorištavanja za MongoDB i CouchDB.
Mane:
- Ne podržava NoSQL za Redis, Cassandra, u tom pravcu se radi na razvoju.
oxml_xxe
— alat za umetanje XXE XML exploit-a u razne tipove datoteka, u kojima se na bilo koji način koristi XML format.
Prednosti:
- Podržava mnoge raširene formate, poput DOCX, ODT, SVG, XML.
Mane:
- Podrška za PDF, JPEG, GIF nije u potpunosti realizirana;
- Stvara samo jednu datoteku. Da biste riješili ovaj problem, možete koristiti alat , koji može stvoriti mnogo datoteka s payload-ima na različitim mjestima.
Pomenute alate odlično se nose s testiranjem XXE kada se učitavaju dokumenti koji sadrže XML. No, također ne zaboravite da se XML sustavi mogu pojaviti u mnogim drugim slučajevima, na primjer, XML se može koristiti kao format podataka umjesto JSON-a.
Zato preporučujemo da obratite pažnju na sljedeći repozitorij koji sadrži veliki broj raznolike payloads: .
tplmap
— alat napisan u Pythonu za automatsko otkrivanje i iskorištavanje ranjivosti Server-Side Template Injection. Ima slične postavke i zastavice kao sqlmap. Koristi nekoliko različitih tehnika i vektora, uključujući blind-injekcije, a također ima tehnike za izvođenje koda i učitavanje/izvoz proizvoljnih datoteka. Osim toga, u svom arsenalu ima tehnike za desetak različitih motora za predloške, kao i neke tehnike za pronalaženje eval()-sličnih injekcija koda u Pythonu, Rubyju, PHP-u i JavaScriptu. U slučaju uspješnog iskorištavanja, otvara interaktivnu konzolu.
Prednosti:
- Velik broj različitih tehnika i vektora;
- Podržava mnoge motore za renderiranje predložaka;
- Mnogo tehnika eksploitacije.
CeWL
— generator rječnika napisan u Rubyju, osmišljen za ekstrakciju jedinstvenih riječi sa zadanog web-sajta, prolazi kroz linkove na sajtu do određene dubine. Sastavljeni rječnik od jedinstvenih riječi kasnije se može koristiti za brute force lozinke na uslugama ili brute force datoteka i direktorija na istom web-sajtu, ili za napad na dobivene hash-eve pomoću hashcat-a ili John the Ripper-a. Koristan je prilikom sastavljanja "ciljanog" popisa potencijalnih lozinki.
Prednosti:
- Jednostavan za korištenje.
Mane:
- Trebate biti oprezni s dubinom pretraživanja kako ne biste obuhvatili nepotreban domen.
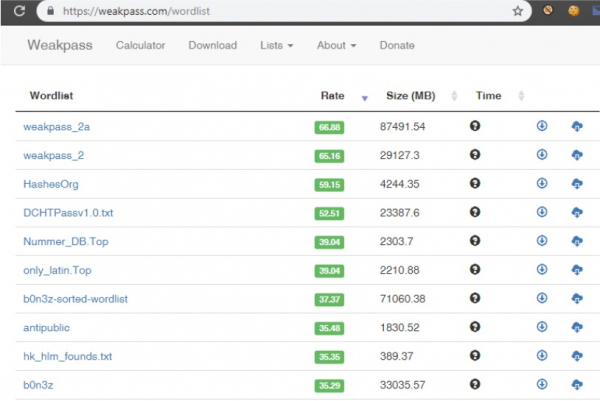
Weakpass
— usluga koja sadrži brojne rječnike s jedinstvenim lozinkama. Iznimno korisna za različite zadatke povezane s hakiranjem lozinki, od jednostavnog online brute force-a računa na ciljanim uslugama, do offline brute force-a dobivenih hash-eva pomoću ili . Uključuje oko 8 milijardi lozinki duljine od 4 do 25 znakova.
Prednosti:
- Sadrži specifične rječnike, kao i rječnike s najčešće korištenim lozinkama — možete odabrati konkretan rječnik prema vlastitim potrebama;
- Rječnici se ažuriraju i dopunjuju novim lozinkama;
- Rječnici su sortirani prema učinkovitosti. Možete odabrati opciju za brzi online bruteforce ili detaljno pretraživanje lozinki iz obimnog rječnika s najnovijim curenjima;
- Postoji kalkulator koji prikazuje vrijeme bruteforce napada na vašoj opremi.
U posebnu grupu željeli bismo izdvojiti alate za CMS provjere: WPScan, JoomScan i AEM hacker.
AEM_hacker
— alat za otkrivanje ranjivosti u aplikacijama Adobe Experience Manager (AEM).
Prednosti:
- Može prepoznati AEM aplikacije s popisa URL-ova koje mu pružite;
- Sadrži skripte za dobivanje RCE-a putem učitavanja JSP ljuske ili iskorištavanja SSRF-a.
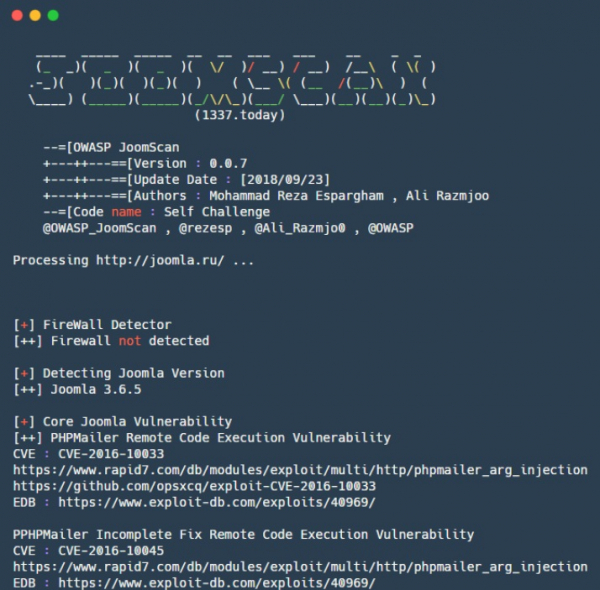
JoomScan
— alat na Perlu za automatizaciju otkrivanja ranjivosti tijekom postavljanja Joomla CMS-a.
Prednosti:
- Sposoban je pronaći nedostatke u konfiguraciji i probleme s administratorskim postavkama;
- Ispisuje verzije Joomle i s njima povezane ranjivosti, slično i za pojedinačne komponente;
- Sadrži više od 1000 exploita za Joomla komponente;
- Izvodi konačne izvještaje u tekstualnom i HTML formatu.
WPScan
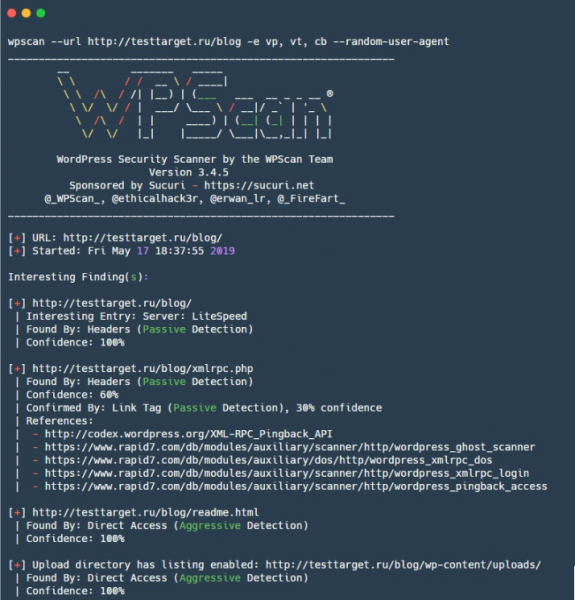
— alat za skeniranje web stranica na WordPressu, u svom arsenalu ima ranjivosti za sam WordPress motor, kao i za neke dodatke.
Prednosti:
- Sposoban je navesti ne samo nesigurne WordPress dodatke i teme, već i dobiti popis korisnika i TimThumb datoteka;
- Može provoditi bruteforce napade na WordPress stranice.
Mane:
- Bez odgovarajućih postavki provodi nepotpun skup provjera, što može biti obmanjujuće.
U cjelini, različiti ljudi preferiraju razne alate za rad: svi su na svoj način dobri, a ono što se jednom korisniku svidi možda neće odgovarati drugom. Ako smatrate da smo neopravdano izostavili neki dobar alat — pišite o njemu u komentarima!
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish