

Pozdravljam vas, cijenjeni korisnici i slučajni gosti. U ovom ciklusu članaka govorit ćemo o izgradnji jednostavne mreže za tvrtku koja nije previše zahtjevna u pogledu svoje IT infrastrukture, ali ipak ima potrebu osigurati svojim zaposlenicima kvalitetnu povezanost s internetom, pristup zajedničkim datotečnim resursima, VPN pristup radnom mjestu, kao i sustav videonadzora kojem bi se moglo pristupiti s bilo kojeg mjesta na svijetu. Za segment malog poduzetništva vrlo je karakterističan brz rast i, sukladno tome, preuređenje mreže. U ovom članku počinjemo s jednom uredom s 15 radnih mjesta i dalje ćemo širiti mrežu. Ako vas zanima neka tema, pišite u komentare, pokušat ćemo je uključiti u članak. Pretpostavljam da je čitatelj upoznat s osnovama računalnih mreža, ali uz sve tehničke termine dovat ću linkove na Wikipediju; ako nešto nije jasno — kliknite i ispravite taj nedostatak.
Dakle, krenimo. Svaka mreža počinje pregledom terena i prikupljanjem zahtjeva klijenta, koji će kasnije biti oblikovani u tehničku specifikaciju. Često naručitelj sam do kraja ne razumije što želi i što mu je potrebno, stoga ga je potrebno usmjeriti na ono što možemo napraviti, no to je više posao trgovinskog predstavnika, mi osiguravamo tehnički dio, pa pretpostavimo da imamo takve izvorne zahtjeve:
- 17 radnih mjesta s stacionarnim računalima
- Mrežno pohranjivanje podataka ()
- Sustav videonadzora pomoću i IP kamera (8 komada)
- Pokriće ureda Wi-Fi mrežom, postojanje dvije mreže (unutarnje i gostujuće)
- Moguće dodavanje mrežnih printera (do 3 komada)
- Perspektiva otvaranja drugog ureda na drugom kraju grada
Odabir opreme
Neću se zadržavati na odabiru dobavljača, jer je to pitanje koje izaziva vječne rasprave; zadržat ćemo se na tome da smo se već odlučili za marku, to je Cisco.
Osnova mreže je (usmjerivač). Važno je procijeniti naše potrebe, jer planiramo proširenje mreže. Kupnja usmjerivača s rezervom za to uštedjet će novac naručitelju prilikom proširenja, iako će biti malo skuplja u prvom koraku. Cisco nudi seriju Rvxxx za segment malog poslovanja, u kojoj su predstavljeni usmjerivači za kućne urede (RV1xx, koji najčešće imaju ugrađeni Wi-Fi modul), dizajnirani za povezivanje nekoliko radnih stanica i mrežnog pohrambenog uređaja. No, oni nas ne zanimaju, jer imaju prilično ograničene mogućnosti u vezi s VPN-om i relativno nisku propusnost. Također, ugrađeni bežični modul nam nije zanimljiv, budući da se planira smještaj u tehničkom prostoru u racku, Wi-Fi će biti organiziran pomoću AP (). Naš izbor će pasti na RV320, koji je mlađi model iz starije serije. Nemamo potrebu za velikim brojem portova u ugrađenom switchevu, jer će naš switch biti zaseban, kako bismo osigurali dovoljan broj portova. Od glavnih prednosti usmjerivača — prilično visoka propusnost servera (75 Mbit/s), postojanje licence za 10 VPN tunela, mogućnost postavljanja Site-to-Site VPN tunela. Također je važna činjenica postojanja drugog WAN porta za osiguranje rezervne internetske veze.
Iza usmjerivača slijedi . Najvažnija značajka switcheva je skup funkcija koje ima. No prvo ćemo izračunati portove. U našem slučaju planiramo spojiti na switch: 17 računala, 2 AP (točke pristupa Wi-Fi), 8 IP kamera, 1 NAS, 3 mrežna pisača. Računajući, dolazimo do broja 31, što odgovara broju uređaja koji će biti prvotno povezani na mrežu, dodajmo tome 2 (planiramo proširiti mrežu) i odlučujemo se za 48 portova. Sada o funkcionalnosti: naš switch treba moći , poželjno svih 4096, neće škoditi utori, budući da će biti moguće povezivanje switcheva na drugom kraju zgrade pomoću optike, trebao bi raditi u zatvorenoj petlji, što nam omogućava rezervaciju veza (), također će AP i kamere primati napajanje putem bakrene žice, stoga je potrebna prisutnost (više o protokolima možete pročitati na wikipediji, nazivi su klikabilni). Previše komplicirano Funkcionalnost nam nije potrebna, stoga naš izbor pada na Cisco SG250-50P, jer posjeduje dovoljno funkcionalnosti za nas i ujedno ne uključuje suvišne funkcije. O Wi-Fi-u ćemo govoriti u sljedećem članku, jer je to prilično opsežna tema. Tamo ćemo se također osvrnuti na izbor AP-a. NAS i kamere ne biramo, pretpostavljamo da se time bave drugi ljudi, nas zanima samo mreža.
Planiranje
Za početak odredimo koje virtualne mreže su nam potrebne (što su virtualne mreže VLAN možete pročitati na Wikipediji). Dakle, imamo nekoliko logičkih segmenata mreže:
- Klijentske radne stanice (PC)
- Poslužitelj (NAS)
- Video nadzor
- Gostinjski uređaji (WiFi)
Također, prema pravilima dobrog ukusa, sučelje za upravljanje uređajima izdvojit ćemo u posebnu VLAN. VLAN-ove možemo numerirati u bilo kojem redoslijedu, ja ću odabrati ovakav:
- VLAN10 Upravljanje (MGMT)
- VLAN50 Poslužitelji
- VLAN100 LAN+WiFi
- VLAN150 Gostinjski WiFi (V-WiFi)
- VLAN200 CAM-ovi
Zatim ćemo sastaviti IP plan, koristit ćemo 24 bita i subnet 192.168.x.x. Krenimo.
U rezerviranom poolu bit će adrese koje će biti postavljene statički (printeri, poslužitelji, upravljački interfejsi itd., za klijente bit će dodijeljen dinamički adresa).
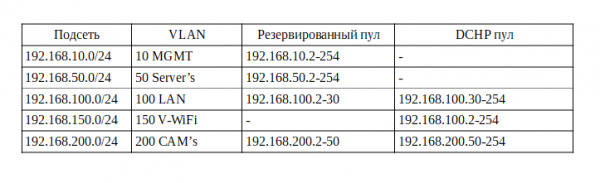
Evo, izračunali smo IP, ovdje imamo nekoliko stvari na koje bismo željeli skrenuti pozornost:
- U upravljačkoj mreži nema smisla dizati DHCP, apsolutno isto kao i u poslužiteljskoj, jer se sve adrese dodjeljuju ručno prilikom postavljanja opreme. Neki ostavljaju mali DHCP pool za slučaj povezanosti novog uređaja, za njegovu prvu konfiguraciju, ali sam navikao i preporučujem vam da konfigurirate opremu ne kod naručitelja, već kod sebe na stolu, pa zbog toga ovdje ne radim taj pool.
- Neki modeli kamera mogu zahtijevati statičku adresu, mi pretpostavljamo da kamere automatski dobivaju tu adresu.
- U lokalnoj mreži pool ostavljamo za printere, jer usluga mrežnog ispisa ne radi posebno pouzdano s dinamičkim adresama.
Postavke usmjerivača
Ah, konačno prelazimo na postavke. Uzimamo patch cord i povezujemo se na jedan od četiri LAN porta usmjerivača. Prema zadano, na usmjerivaču je uključen DHCP server i dostupan je na adresi 192.168.1.1. To možemo provjeriti konzolnom alatom ipconfig, u čijem će ispisu naš usmjerivač biti zadani gateway. Provjerimo:
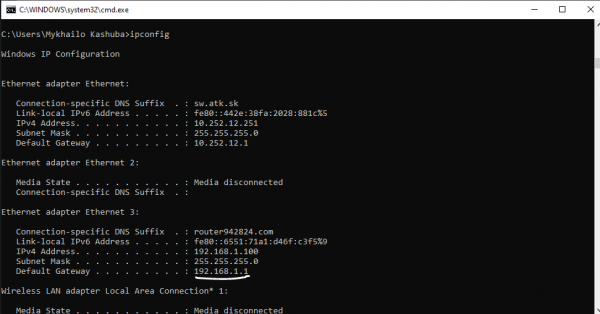
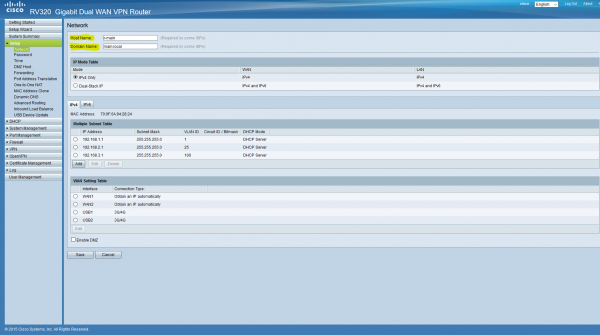
U pregledniku idemo na ovu adresu, potvrđujemo nesigurno povezivanje i prijavljujemo se s korisničkim imenom/lozinkom cisco/cisco. Odmah mijenjamo lozinku na sigurnu. I prvo idemo na karticu Setup, odjeljak Network, tu dodjeljujemo naziv i domensko ime za usmjerivač.
Sada ćemo dodati VLAN-ove našem usmjerivaču. Idemo u Port Management/VLAN Membership. Susreće nas tabela VLAN-ova, postavljenih prema zadanim postavkama.
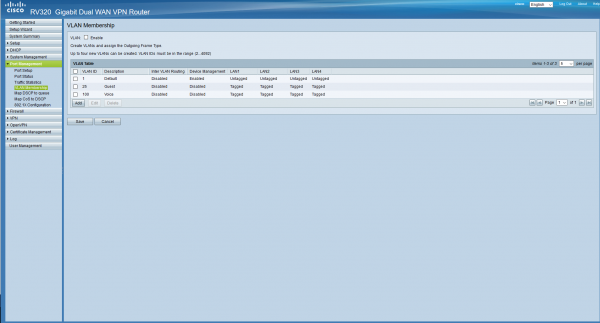
Oni nam nisu potrebni, uklonit ćemo sve osim prvog, jer je zadani i ne može se ukloniti, odmah ćemo dodati VLAN-ove koje smo planirali. Ne zaboravite staviti oznaku na vrhu. Također ćemo dozvoliti upravljanje uređajima samo iz mreže za upravljanje, a usmjeravanje između mreža dopuštamo svuda osim u gostinjskoj mreži. Portove ćemo postaviti nešto kasnije.
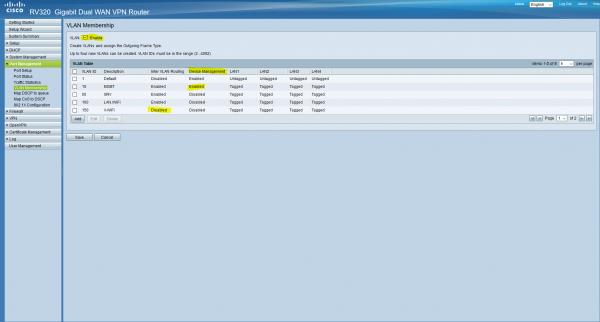
Sada ćemo konfigurirati DHCP poslužitelje prema našoj tablici. Za to idemo u DHCP/DHCP Setup.
Za mreže u kojima je DHCP isključen, postavljamo samo adresu usmjerivača, koja će biti prva u podmreži (odgovarajuće i masku).
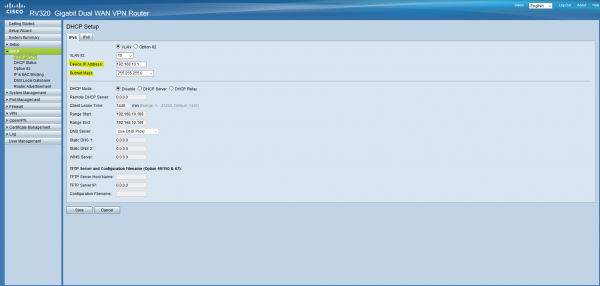
U mrežama s DHCP-om sve je prilično jednostavno, također postavljamo adresu usmjerivača, ispod navodimo poolove i DNS:
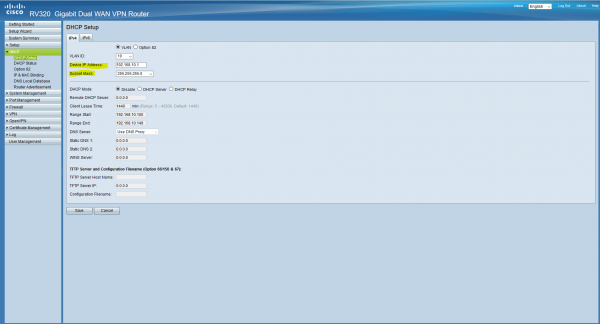
Time smo završili s DHCP-om, sada će klijenti povezani na lokalnu mrežu automatski dobivati adresu. Sada ćemo konfigurirati portove (portovi se konfiguriraju prema standardu) , link je klikabilan, možete ga pregledati). Budući da se pretpostavlja da će svi klijenti biti povezani putem upravljanih prekidača, neodređena (izvorna) VLAN-a na svim portovima bit će MGMT, što znači da će svako uređaj povezano na ovaj port ući u ovu mrežu (više informacija ovdje). Vraćamo se u Port Management/VLAN Membership i postavljamo to. VLAN1 na svim portovima ostavljamo isključenom, nije nam potrebna.
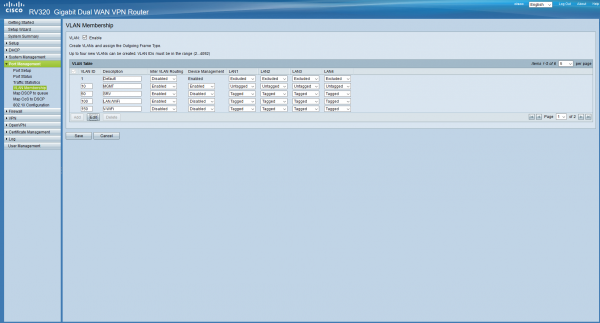
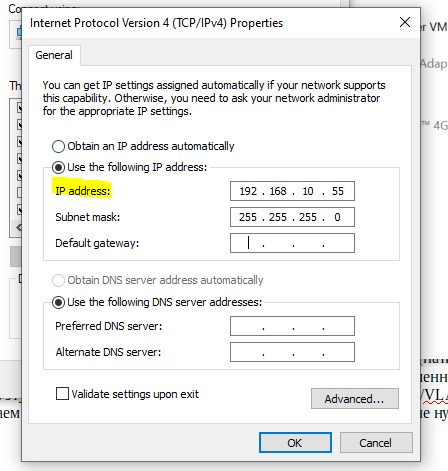
Sada na našoj mrežnoj kartici trebamo postaviti statičku adresu iz upravljačke podmreže, jer smo ušli u ovu podmrežu nakon što smo kliknuli „spremi“, a DHCP poslužitelja ovdje nema. Idemo u postavke mrežnog adaptera i konfiguriramo adresu. Nakon toga, usmjerivač će biti dostupan na adresi 192.168.10.1.
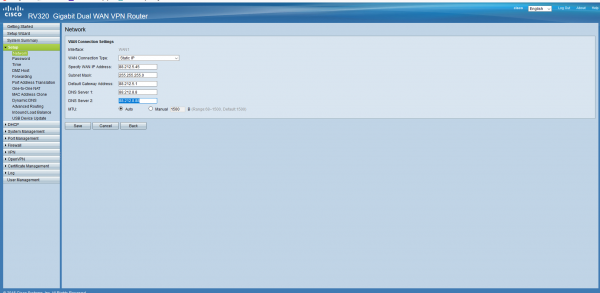
Konfigurirat ćemo naše povezivanje na Internet. Pretpostavljamo da smo dobili statičku adresu od davatelja usluga. Idemo u Setup/Network, dolje označavamo WAN1, kliknemo Edit. Biramo Static IP i postavljamo svoju adresu.
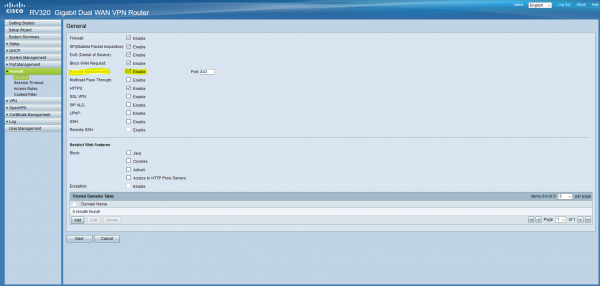
I posljednje danas - konfigurirat ćemo udaljeni pristup. Za to idemo u Firewall/General i stavljamo oznaku za Remote Management, ako je potrebno, postavljamo port.
Danas je, vjerujem, to sve. Na kraju članka imamo osnovno konfiguriran router putem kojeg možemo pristupiti internetu. Opseg članka je veći nego što sam pretpostavljao, pa ćemo u sljedećem dijelu završiti postavljanje routera, pokrenuti VPN, konfigurirati firewall i logiranje, kao i konfigurirati switch i već ćemo moći pokrenuti naš ured. Nadam se da je članak bio barem malo koristan i informativan za vas. Ovo pišem prvi put, bit ću vrlo zahvalan na konstruktivnoj kritici i pitanjima, pokušat ću odgovoriti svima i uzeti u obzir vaše primjedbe. Također, kao što sam napisao na početku, dobrodošle su vaše misli o tome što još može doći u ured i što ćemo još konfigurirati.
Moji kontakti:
Telegram:
Skype/mail: kashuba@antik.sk
Dodajte se, razgovarajmo.
Izvor: habr.com
