

Danas ćemo temeljitije razmotriti neke aspekte rutiranja. Prije nego što krenemo, želim odgovoriti na pitanje studenata o mojim profilima na društvenim mrežama. S lijeve strane sam postavio linkove na stranice naše tvrtke, a s desne strane na moje osobne profile. Napominjem da ne dodajem osobu u svoje prijatelje na Facebooku ako je ne poznajem osobno, stoga ne šaljite mi zahtjeve za prijateljstvo.
Jednostavno se možete pretplatiti na moj Facebook profil i biti u tijeku sa svim događanjima. Odgovaram na poruke na svom LinkedIn računu, tako da mi možete pisati tamo, a naravno, maksimalno sam aktivan na Twitteru. Ispod ovog video tutorijala su linkovi na svih 6 društvenih mreža, tako da ih možete iskoristiti.
Kao i obično, danas ćemo proučavati tri teme. Prva je objašnjenje suštine rutiranja, gdje ću vam govoriti o tablicama rutiranja, statičkom rutiranju i tako dalje. Zatim ćemo razmotriti Inter-Switch rutiranje, odnosno kako se rutiranje odvija između dva switcha. Na kraju lekcije upoznat ćemo se s konceptom Inter-VLAN rutiranja, kada jedan switch komunicira s više VLAN-ova i kako se odvija povezanost između tih mreža. Ovo je vrlo zanimljiva tema i možda ćete je htjeti ponovno pogledati nekoliko puta. Postoji još jedna zanimljiva tema koja se zove Router-on-a-Stick.
Dakle, što je to tablica rutiranja? To je tablica na temelju koje ruteri donose odluke o rutiranju. Vidite kako izgleda tipična tablica rutiranja Cisco rutera. Svako računalo s Windows sustavom također ima tablicu rutiranja, ali to je već druga tema.
Slovo R na početku retka označava da se ruta do mreže 192.168.30.0/24 osigurava protokolom RIP, C označava da je mreža izravno spojena na sučelje rutera, S označava statičko rutiranje, a točka iza tog slova pokazuje da je ova ruta kandidat za zadanu ili defaultnu statičku rutiranje. Postoji nekoliko tipova statičkih ruta i danas ćemo ih upoznati.
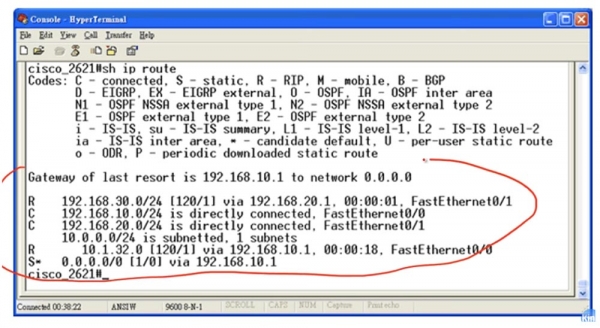
Uzmimo za primjer prvu mrežu 192.168.30.0/24. U retku vidite dva broja u kvadratnim zagradama, odvojena kosem crtom, o kojima smo već govorili. Prvi broj 120 – to je administrativna udaljenost, koja karakterizira razinu povjerenja u ovu rutu. Pretpostavimo da u tablici postoji još jedna ruta prema ovoj mreži, označena slovom C ili S, s manjom administrativnom udaljenošću, na primjer, 1, kao za statičko rutiranje. U ovoj tablici nećete pronaći dvije iste mreže, osim ako ne koristimo mehanizam kao što je balansiranje opterećenja, ali pretpostavimo da imamo 2 zapisa za istu mrežu. Dakle, ako vidite manji broj, to znači da ova ruta zaslužuje veće povjerenje, a obrnuto, što je veća vrijednost administrativne udaljenosti, to manje povjerenje ova ruta zaslužuje. Dalje, u retku je navedeno kroz koji sučelje treba slati promet – u našem slučaju to je port 192.168.20.1 FastEthernet0/1. Ove komponente čine tablicu usmjeravanja.
Sada ćemo razgovarati o tome kako usmjerivač donosi odluke o usmjeravanju. Spomenuo sam kandidata po defaultu i sada ću objasniti što to znači. Pretpostavimo da je na usmjerivač stigao promet za mrežu 30.1.1.1, zapisa o kojoj nema u tablici usmjeravanja. Uobičajeno, usmjerivač bi jednostavno odbacio taj promet, ali ako u tablici postoji zapis o kandidatu po defaultu, to znači da će sav promet o kojem usmjerivač ne zna biti usmjeren na candidate default. U ovom slučaju, zapis pokazuje da promet koji dolazi za nepoznatu mrežu usmjerivaču mora biti proslijeđen dalje kroz port 192.168.10.1. Tako će promet za mrežu 30.1.1.1 proći putem koji je kandidat po defaultu.
Kada router primi zahtjev za uspostavljanje veze s određenom IP adresom, prvo provjerava je li ta adresa sadržana u nekoj određenoj ruti. Dakle, kada primi promet za mrežu 30.1.1.1, prvo će provjeriti je li njezina adresa u konkretnoj stavci tablice usmjeravanja. Tako će, ako router primi promet za 192.168.30.1, nakon provjere svih stavki vidjeti da je ta adresa sadržana u rasponu adresa mreže 192.168.30.0/24, nakon čega će promet poslati tom rutom. Ako ne pronađe nikakve konkretne stavke za mrežu 30.1.1.1, router će promet namijenjen toj mreži poslati prema zadanoj ruti. Tako se donose odluke: prvo se pregledavaju stavke konkretnih ruta u tablici, a zatim se koristi kandidat za zadanu rutu.
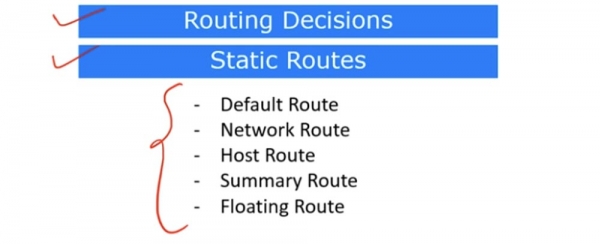
Sada razmotrimo različite vrste statičkih ruta. Prvi tip — to je default ruta, ili ruta po defaultu.
Kao što sam već rekao, ako router primi promet koji je upućen nepoznatoj mreži, poslat će ga preko rute po defaultu. O tome da je postavljena ruta po defaultu obavještava stavka Gateway of last resort is 192.168.10.1 to network 0.0.0.0, što znači „Šaljemo zadnji znak za pristup mreži 0.0.0.0 s IP adresom 192.168.10.1“. Ova ruta navedena je u posljednjem redu tablice usmjeravanja, označenom slovom S s točkom.
Ovu postavku možete odabrati iz načina globalne konfiguracije. Za standardnu rutu putem protokola RIP potrebno je unijeti naredbu ip route, navodeći identifikator odgovarajuće mreže, u našem slučaju 192.168.30.0, i masku podmreže 255.255.255.0, a zatim navesti 192.168.20.1 kao sljedeći skok. Međutim, kada postavljate default rutu, ne morate navoditi identifikator mreže i masku, jednostavno upišete ip route 0.0.0.0 0.0.0.0, što znači da umjesto adrese maske podmreže ponovno upisujete četiri nule, a na kraju linije navodite adresu 192.168.20.1, koja će značiti rutu po defaultu.
Sljedeći tip statičke rute je Network Route, ili mrežna ruta. Da biste postavili mrežnu rutu, potrebno je navesti cijelu mrežu, odnosno koristiti naredbu ip route 192.168.30.0 255.255.255.0, gdje 0 na kraju maske podmreže označava cijeli raspon od 256 adresa mreže /24, i navesti IP adresu sljedećeg skoka.
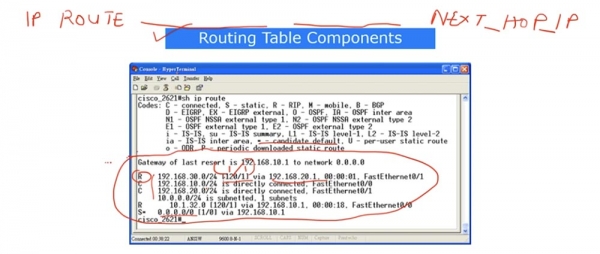
Sada ću nacrtati iznad šablon koji prikazuje tim za postavljanje podrazumevanog ruta i mrežnog ruta. On izgleda ovako:
ip route prva deo adrese druga deo adrese .
Za podrazumevani ruta, i prva i druga deo adrese će se sastojati od 0.0.0.0, dok će za mrežni ruta prva deo predstavljati identifikator mreže, a druga – masku podmreže. Nakon toga će biti navedena IP-adresa mreže u koju je ruter odlučio da se poveže sledećom odskočnom tačkom.
Za podešavanje host ruta koristi se IP-adresa određenog hosta. U šablonu komande to će biti prva deo adrese, u našem slučaju to je 192.168.30.1, koja ukazuje na određeni uređaj. Druga deo predstavlja masku podmreže 255.255.255.255, koja takođe ukazuje na IP-adresu određenog hosta, a ne na celu mrežu /24. Zatim treba navesti IP-adresu sledeće odredišne tačke. Ovako se može postaviti host ruta.
Sažeti ruta je sažeti ruta. Sećate se da smo već razgovarali o pitanju sažimanja ruta kada imamo određeni opseg IP-adresa. Uzmimo za primer prvu mrežu 192.168.30.0/24 i zamislimo da imamo ruter R1, kojem je priključena mreža 192.168.30.0/24 sa četiri IP-adrese: 192.168.30.4, 192.168.30.5, 192.168.30.6 i 192.168.30.7. Kosu 24 označava da u ovoj mreži ima ukupno 256 valjanih adresa, međutim u ovom slučaju imamo samo 4 IP-adrese.
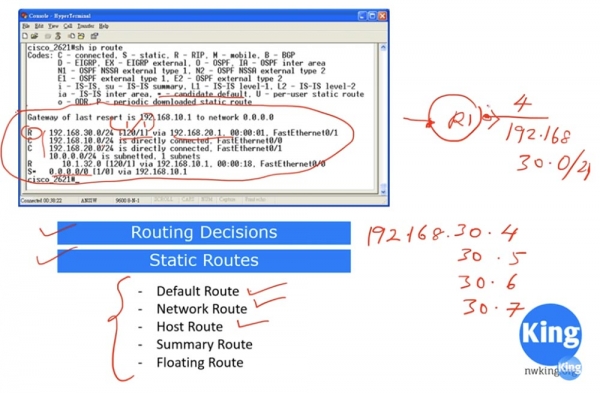
Ako kažem da sav saobraćaj za mrežu 192.168.30.0/24 treba da bude usmeren putem ovog ruta, to će biti laž, jer IP-adresa poput 192.168.30.1 možda neće biti dostupna kroz ovu interfejs. Zbog toga, u ovom slučaju ne možemo koristiti 192.168.30.0 kao prvu deo adrese, nego moramo da navedemo koje konkretne adrese će biti dostupne. U ovom slučaju, 4 konkretne adrese će biti dostupne preko desnog interfejsa, a ostale adrese mreže – preko levog interfejsa rutera. Zato nam je potrebno da postavimo sažeti, ili zbirski ruta.
Iz principa sumiranja ruta sjećamo se da u jednoj podmreži prva tri okteta adrese ostaju nepromijenjena i trebamo stvoriti podmrežu koja bi objedinjavala svih 4 adrese. Da bismo to postigli, trebamo navesti u prvom dijelu adrese 192.168.30.4, a u drugom dijelu koristiti masku podmreže 255.255.255.252, gdje 252 označava da u ovoj podmreži ima 4 IP adrese: .4, .5, .6 i .7.
Ako u vašoj tablici ruta budu prisutne dvije stavke: RIP ruta za mrežu 192.168.30.0/24 i sažetak rute 192.168.30.4/252, tada će, prema načelima usmjeravanja, prioritetna ruta za određeni promet biti upravo Summary ruta. Sve što se ne odnosi na ovaj konkretni promet, koristit će mrežnu rutu Network route.
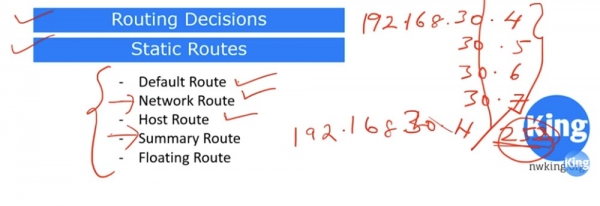
Ovako izgleda sažetak rute - zbrajate nekoliko konkretnih IP adresa i stvarate za njih zasebnu rutu.
U grupi statičkih ruta postoji i takozvana 'plutajuća ruta', ili Floating Route. To je rezervna ruta. Koristi se u slučaju problema s fizičkom povezanošću putem statičke rute koja ima administrativnu udaljenost jednaku 1. U našem primjeru, to je ruta preko IP adrese 192.168.10.1 u posljednjem redu tablice ruta, a kada ta ruta pukne na fizičkoj razini, koristi se rezervna plutajuća ruta.
Da biste aktivirali rezervnu rutu, na kraju naredbe, umjesto IP adrese sljedeće skakaonice, koja po defaultu ima udaljenost jednaku 1, trebate navesti drugu vrijednost udaljenosti skakaonice, na primjer, 5. Plutajuća ruta se ne navodi u tablici ruta jer se aktivira samo kada postane nedostupna zbog problema.
Ako niste razumjeli ništa od onoga što sam upravo rekao, pogledajte ovo video još jednom. Ako i dalje imate pitanja, slobodno mi pošaljite e-mail i sve ću vam objasniti.
Sada ćemo se pozabaviti Inter-Switch usmjeravanjem. S lijeve strane sheme nalazi se prekidač koji opskrbljuje plavu mrežu odjela prodaje. S desne strane je drugi prekidač koji radi isključivo sa zelenom mrežom odjela marketinga. U ovom slučaju koriste se dva neovisna prekidača koja opslužuju različite odjele, jer u ovoj topologiji nije korištena zajednička VLAN mreža.
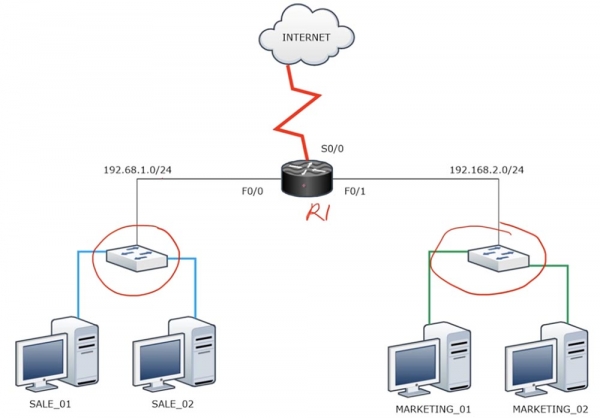
Ako trebate uspostaviti vezu između ta dva prekidača, to jest između dvije različite mreže 192.168.1.0/24 i 192.168.2.0/24, potrebno je koristiti usmjerivač. Tada će te mreže moći razmjenjivati pakete i izlaziti na internet putem usmjerivača R1. Da smo koristili VLAN1 kao zadani za oba prekidača i povezali ih fizičkim kabelima, mogli bi komunicirati jedni s drugima. Međutim, s obzirom na to da je to tehnički nemoguće zbog odvajanja mreža koje pripadaju različitim broadcast domanima, za njihovu komunikaciju potreban je usmjerivač.
Pretpostavimo da svaki od prekidača ima po 16 portova. U našem slučaju ne koristimo 14 portova jer u svakom od odjela ima samo po 2 računala. Stoga je u ovom slučaju optimalno koristiti VLAN, kao što je prikazano na sljedećoj shemi.
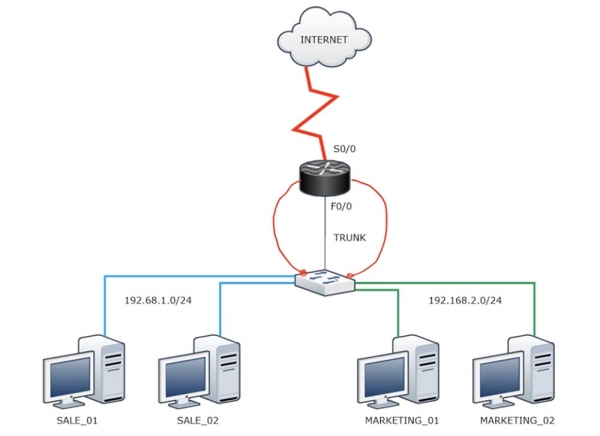
U tom slučaju plava mreža VLAN10 i zelena mreža VLAN20 imaju svoje vlastite broadcast domene. Mreža VLAN10 povezana je kablom s jednim portom usmjerivača, a mreža VLAN20 s drugim portom, pri čemu oba kabela izlaze iz različitih portova prekidača. Čini se da smo zahvaljujući ovom sjajnom rješenju uspostavili vezu između mreža. Međutim, s obzirom na to da usmjerivač ima ograničen broj portova, vrlo neefikasno koristimo mogućnosti ovog uređaja, zauzimajući ih na taj način.
Postoji učinkovitije rješenje – „usmjerivač na štapu“. Pri tom povezuje port prekidača trunkom s jednim od portova usmjerivača. Već smo spomenuli da usmjerivač prema zadanim postavkama ne razumije enkapsulaciju prema standardu .1Q, pa je za vezu s njim potrebno koristiti trunk. Pri tom se događa sljedeće.
Plava mreža VLAN10 prosljeđuje promet kroz prekidač do F0/0 sučelja usmjerivača. Ova priključna točka je podijeljena na podsučelja (sub-interface), od kojih svako ima jednu IP adresu smještenu unutar mrežnog raspona 192.168.1.0/24 ili 192.168.2.0/24. Ovdje nastaje određena nejasnoća – jer za dvije različite mreže moramo imati dvije različite IP adrese. Stoga, iako je trunk između prekidača i usmjerivača stvoren na jednom fizičkom sučelju, trebamo kreirati dva podsučelja za svaku VLAN. Tako će jedno podsučelje upravljati mrežom VLAN10, a drugo VLAN20. Za prvo podsučelje trebamo odabrati IP adresu iz raspona 192.168.1.0/24, a za drugo iz raspona 192.168.2.0/24. Kada VLAN10 šalje paket, jedan od IP adresa će biti gateway, dok će, kada VLAN20 šalje paket, drugi IP adresa biti korišten kao gateway. U ovom slučaju, 'usmjerivač na štapiću' donosi odluku o propuštanju prometa između dva računala koja pripadaju različitim VLAN. Ukratko, dijelimo jedno fizičko sučelje usmjerivača na dva ili više logičkih sučelja.
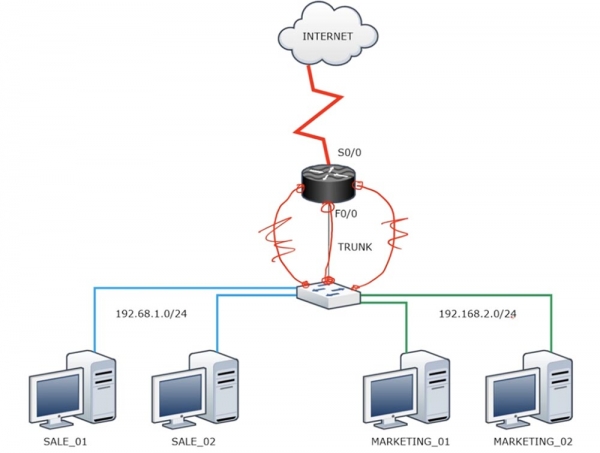
Pogledajmo kako to izgleda u programu Packet Tracer.
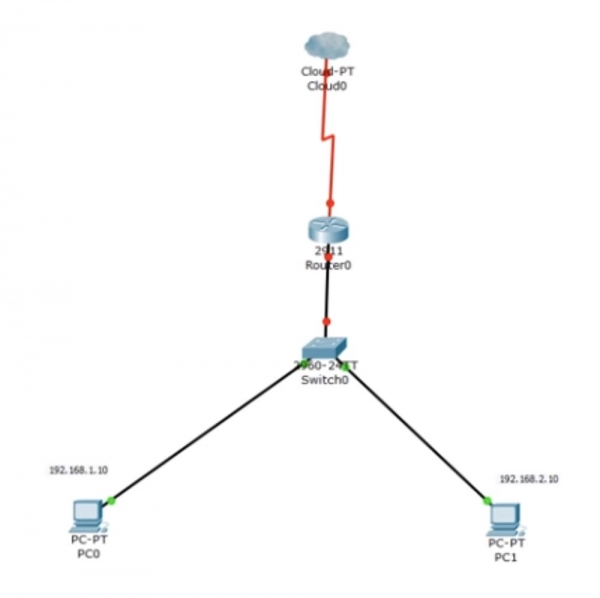
Malo sam pojednostavio shemu, pa imamo jedno računalo PC0 s IP adresom 192.168.1.10 i drugo računalo PC1 s adresom 192.168.2.10. Prilikom postavljanja prekidača dodjeljujem jedno sučelje za VLAN10, a drugo za VLAN20. Ulazim u CLI konzolu i upisujem naredbu show ip interface brief da potvrdim da su FastEthernet0/2 i 0/3 sučelja uključena. Zatim pregledavam VLAN bazu podataka i vidim da su trenutno sva sučelja prekidača dio zadane VLAN. Zatim postupno upisujem naredbe config t i int f0/2 kako bih pozvao port na koji je povezano VLAN odjela prodaje.
Zatim koristim naredbu switchport mode access. Access način rada je korišten prema zadanim postavkama, stoga jednostavno kucam tu naredbu. Nakon toga unosim switchport access VLAN10, a sustav odgovara da, budući da takva mreža ne postoji, sama će stvoriti VLAN10. Ako želite ručno stvoriti VLAN mrežu, na primjer VLAN20, potrebno je unijeti naredbu vlan 20, nakon čega će se komandna linija prebaciti na postavke virtualne mreže, mijenjajući svoj naslov s Switch(config) # na Switch(config-vlan) #. Zatim trebate dodijeliti novonastaloj mreži ime MARKETING pomoću naredbe name . Nakon toga konfiguriramo sučelje f0/3. Uzastopno unosim naredbe switchport mode access i switchport access vlan 20, nakon čega se mreža povezuje na ovu priključnicu.
Na taj način možete konfigurirati prekidač na dva načina: prvi - koristeći naredbu switchport access vlan 10, nakon čega se mreža automatski stvara na ovom priključku, drugi - kada najprije stvorite mrežu, a zatim je povezujete s određenim priključkom.
Na isti način možete postupiti s VLAN10. Vratit ću se i ponoviti proces ručne konfiguracije za ovu mrežu: ući ću u globalni način konfiguracije, unijet ću naredbu vlan 10, potom ću joj dodijeliti ime name SALES i tako dalje. Sada ću vam pokazati što će se dogoditi ako to ne učinite, odnosno ako dopustite sustavu da sam stvori VLAN mrežu.
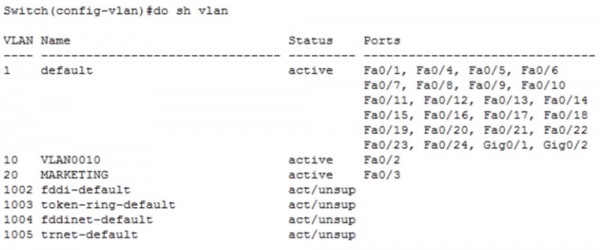
Vidite da imamo obje mreže, ali druga, koju smo stvorili ručno, ima vlastito ime MARKETING, dok je prva mreža VLAN10 dobila zadano ime VLAN0010. Mogu to ispraviti ako sada u globalnom načinu konfiguracije unesem naredbu name SALES. Sada vidite da je nakon toga prva mreža promijenila svoje ime u SALES.
Sada se vraćamo u Packet Tracer i provjeravamo može li računalo PC0 povezati s računalom PC1. Za to ću otvoriti terminal naredbene linije prvog računala i poslati ping na adresu drugog računala.
Vidimo da je pingovanje završilo neuspešno. Razlog tome je što je PC0 poslao ARP zahtev na adresu 192.168.2.10 preko gateway-a 192.168.1.1. U tom trenutku računar je zapravo pitao switch ko je taj 192.168.1.1. Međutim, switch ima samo jedan interfejs za mrežu VLAN10, i primljeni zahtev ne može nigdje otići – dolazi na ovaj port i ovde umire. Računar ne dobija odgovor, pa se kao razlog neuspeha pinga navodi isteka vremena čekanja. Odgovor nije dobijen jer u mreži VLAN10 nema više nijednog uređaja osim PC0. Štaviše, čak i da su oba računara deo iste mreže, ne bi mogli da komuniciraju, jer imaju različite opsege IP adresa. Da bi se ova shema pokrenula, potrebno je koristiti ruter.
Međutim, pre nego što pokažem kako aktivirati ruter, uradiću kratko odlaganje. Povezaću port Fa0/1 switcha i port rutera Gig0/0 jednim kablom, a zatim ću dodati još jedan kabl koji će biti povezan sa portom Fa0/4 switcha i portom Gif0/1 rutera.
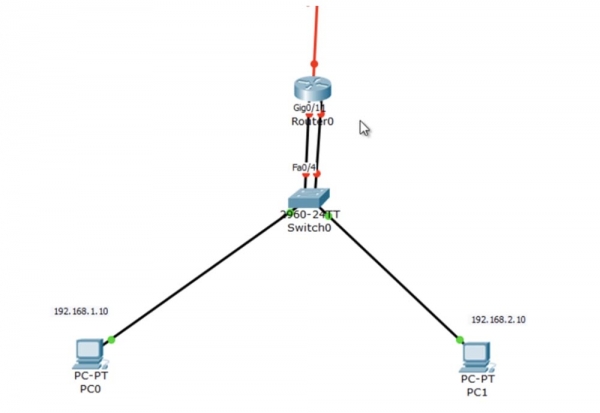
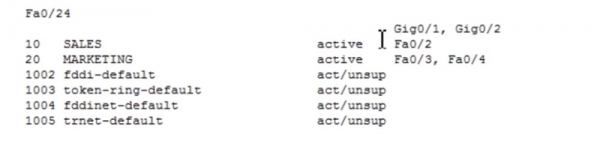
Povezaću mrežu VLAN10 sa portom f0/1 switcha, za šta ću uneti komande int f0/1 i switchport access vlan10, a mrežu VLAN20 – sa portom f0/4, koristeći komande int f0/4 i switchport access vlan 20. Ako sada pogledamo bazu podataka VLAN, videćemo da je mreža SALES povezana sa interfejsima Fa0/1, Fa0/2, dok je mreža MARKETING povezana sa portovima Fa0/3, Fa0/4.
Vratimo se ponovo ruteru i uđimo u podešavanja interfejsa g0/0, unesimo komandu no shutdown i dodelimo mu IP adresu: ip add 192.168.1.1 255.255.255.0.
Slično ćemo podesiti interfejs g0/1, dodelivši mu adresu ip add 192.168.2.1 255.255.255.0. Zatim ćemo zatražiti da nam prikaže tabelu rutiranja, u kojoj sada postoje zapisi o mrežama 1.0 i 2.0.
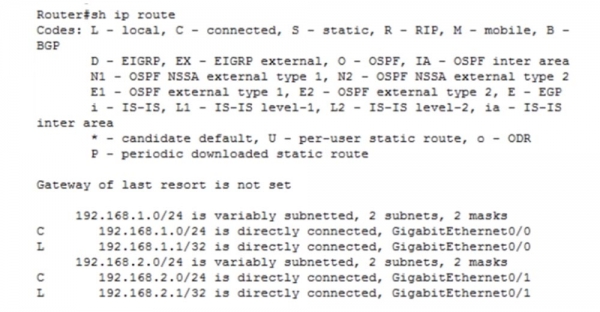
Hajde da proverimo da li će ova shema raditi. Sačekajmo da oba porta switcha i rutera postanu zelena, i ponovimo pingovanje IP adrese 192.168.2.10. Kao što vidite, sve je proradilo!
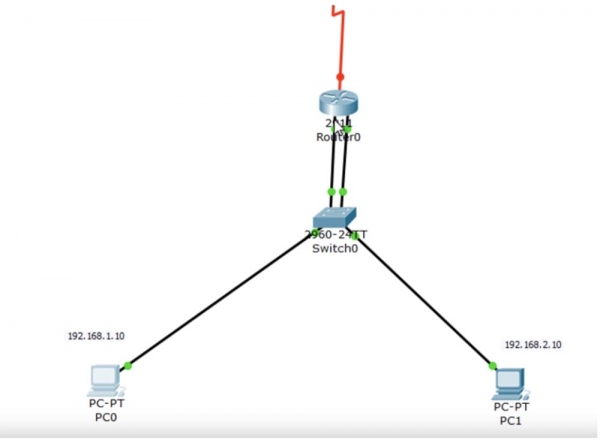
Računar PC0 šalje zahtev putem ARP protokola switchu, switch ga prosledi ruteru, a ruter vraća računar sa svojom MAC adresom. Nakon toga, računar šalje ping paket tim istim putem. Ruter zna da je mreža VLAN20 povezana na njegov port g0/1, te ga šalje switchu, koji prosleđuje paket odredištu – PC1.
Ova shema radi, ali nije efikasna jer zauzima 2 sučelja usmjerivača, što znači da nerazmjerno koristimo tehničke mogućnosti usmjerivača. Zato ću pokazati kako isto to možemo učiniti s jednim sučeljem.
Izbrišem shemu s dva kabela i obnavljam prethodnu vezu između prekidača i usmjerivača jednim kabelom. Sučelje f0/1 prekidača treba postati trunk-port, pa se vraćam u postavke prekidača i za ovo sučelje koristim naredbu switchport mode trunk. Port f0/4 više ne koristimo. Sljedeće koristimo naredbu show int trunk da provjerimo je li port ispravno konfiguriran.
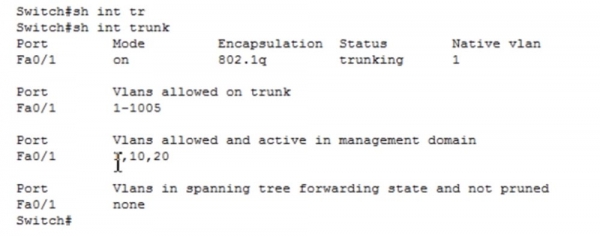
Vidimo da port Fa0/1 radi u trunk modu prema 802.1q protokolu. Pogledajmo tablicu VLAN – vidimo da je sučelje F0/2 zauzeto za mrežu prodajnog odjela VLAN10, a sučelje f0/3 za mrežu marketinga VLAN20.
Prekidač je povezan na port g0/0 usmjerivača. U postavkama usmjerivača koristim naredbe int g0/0 i no ip address da uklonim IP adresu ovog sučelja. No, ovo sučelje i dalje radi, nije u stanju shutdown. Ako se sjećate, usmjerivač treba primati promet iz obje mreže – 1.0 i 2.0. Budući da je prekidač povezan s usmjerivačem trunkom, promet dolazi do usmjerivača iz prve i druge mreže. Međutim, koju IP adresu trebamo dodijeliti sučelju usmjerivača u ovom slučaju?
G0/0 predstavlja fizičko sučelje koje prema zadanim postavkama nema IP adresu. Stoga koristimo koncept logičkog podsučelja. Ako upišem int g0/0, sustav će mi dati dvije moguće opcije naredbe: kose crte / ili točku. Kosa crta se koristi za modularnu konfiguraciju sučelja tipa 0/0/0, dok se točka koristi ako imate podsučelje.
Ako upišem int g0/0. ?, sustav će mi dati raspon mogućih brojeva logičkog podsučelja GigabitEthernet, koji se navode nakon točke: . Ovaj raspon sadrži više od 4 milijarde brojeva, što znači da je moguće stvoriti toliko logičkih podsučelja.
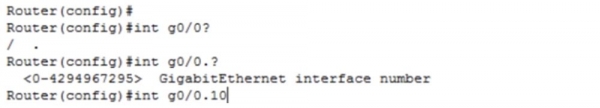
Nakon točke navest ću broj 10 koji će označavati VLAN10. Sada smo prešli na postavke podinterfejsa, što se očituje promjenom zaglavlja CLI postavki na Router (config-subif) #, u ovom slučaju odnosi se na podinterfejs g0/0.10. Sada moram dodijeliti IP adresu, za što koristim naredbu ip add 192.168.1.1 255.255.255.0. Prije nego što postavim ovu adresu, potrebno je izvršiti inkapsulaciju, kako bi naš stvoreni podinterfejs znao koji protokol inkapsulacije treba koristiti — 802.1q ili ISL. Upisujem riječ encapsulation u liniju, a sustav navodi moguće opcije parametara za ovu naredbu.
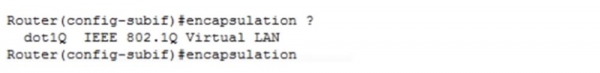
Koristim naredbu encapsulation dot1Q. Tehnički, nije nužno unositi ovu naredbu, ali je upisujem kako bih routeru naznačio koji protokol treba primijeniti za rad s VLAN-om, jer trenutno radi kao switch, opslužujući trunking VLAN-a. Ovom naredbom određujemo routeru da cijeli promet treba biti inkapsuliran prema protokolu dot1Q. Zatim u liniji naredbe trebam naznačiti da se ta inkapsulacija odnosi na mrežu VLAN10. Sustav nam prikazuje korištenu IP adresu i sučelje za mrežu VLAN10 počinje raditi.
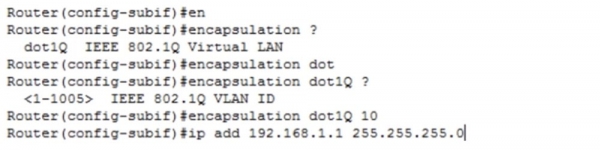
Na sličan način konfiguriram sučelje g0/0.20. Stvaram novi podinterfejs, postavljam protokol inkapsulacije i dodjeljujem IP adresu pomoću naredbe ip add 192.168.2.1 255.255.255.0.
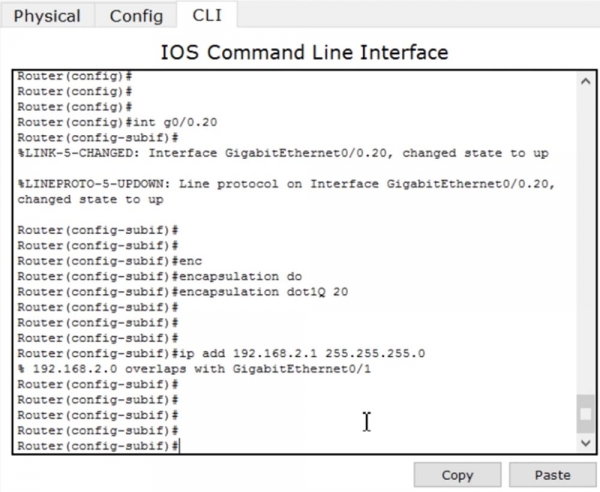
Pri tome, svakako moram ukloniti IP adresu fizičkog sučelja, jer trenutno fizičko sučelje i logički podinterfejs imaju istu adresu za mrežu VLAN20. Da bih to postigao, uzastopno upisujem naredbe int g0/1 i no ip address. Zatim isključujem ovo sučelje, jer nam više nije potrebno.
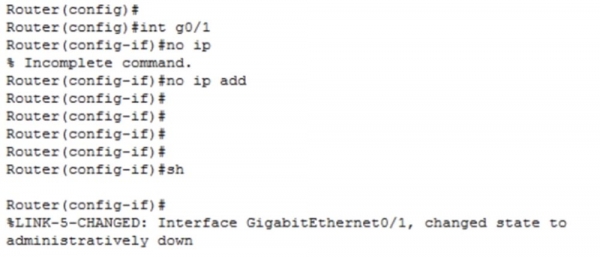
Nakon toga se opet vraćam na sučelje g0/0.20 i dodjeljujem mu IP adresu pomoću naredbe ip add 192.168.2.1 255.255.255.0. Sada će sve sigurno raditi.
Sada koristim naredbu show ip route kako bih pogledao tablicu usmjeravanja.
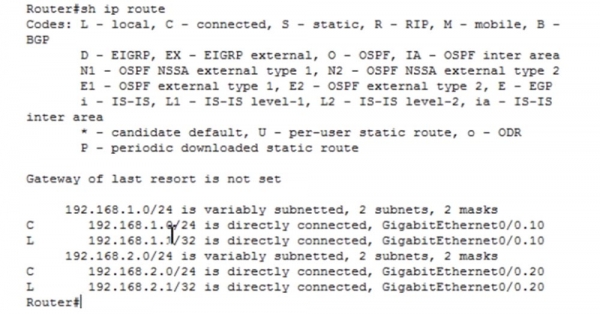
Vidimo da je mreža 192.168.1.0/24 izravno povezana na podsučelje GigabitEthernet0/0.10, dok je mreža 192.168.2.0/24 izravno povezana na podsučelje GigabitEthernet0/0.20. Sada ću se vratiti u terminal naredbene linije PC0 i pingirati PC1. U tom trenutku promet dolazi do porta usmjerivača, koji ga preusmjerava na odgovarajuće podsučelje i vraća natrag kroz switcheve na računalnu PC1. Kao što vidite, ping je uspješan. Prva dva paketa su odbijena jer prebacivanje između sučelja usmjerivača traje neko vrijeme, a uređaji također moraju saznati MAC adrese, ali su zato druga dva paketa uspješno stigla do odredišta. Ovako funkcioniše koncept "usmjerivača na štapu".
Hvala što ste s nama. Sviđa li vam se naš sadržaj? Želite li vidjeti više zanimljivih materijala? Podržite nas naručivanjem ili preporučite prijateljima. 30% popusta za korisnike Habr-a na jedinstveni analog entry-level servera, koji smo stvorili za vas: (dostupne opcije s RAID1 i RAID10, do 24 jezgre i do 40GB DDR4).
Dell R730xd za pola cijene? Samo kod nas u Nizozemskoj! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 $! Pročitajte o tome
Izvor: habr.com
