

Premještanje podataka i aplikacija u oblak predstavlja novi izazov za korporativne SOC-ove, koji nisu uvijek spremni za praćenje infrastrukture trećih strana. Prema podacima Netoskope, prosječno poduzeće (vjerojatno u SAD-u) koristi 1246 različitih oblaka usluga, što je 22% više nego prošle godine. 1246 oblaka usluga!!! 175 od njih odnosi se na HR usluge, 170 je vezano uz marketing, 110 — u komunikacijama, a 76 u financijama i CRM-u. U Cisco-u se koristi "samo" 700 vanjskih oblaka usluga. Stoga me pomalo zbunjuju ove brojke. No, u svakom slučaju, problem nije u njima, već u tome što sve veći broj kompanija aktivno počinje primjenjivati oblak, a žele imati iste mogućnosti praćenja oblačne infrastrukture kao i u vlastitoj mreži. A ovaj trend se povećava — prema do 2023. godine planira se zatvoriti 1200 DC-ova (6250 ih je već zatvoreno). No, prelazak na oblak nije samo "ajmo premjestiti naše servere kod vanjskog pružatelja". Nova IT arhitektura, novi softver, novi procesi, nova ograničenja… Sve to značajno mijenja rad ne samo IT-a, već i informacijske sigurnosti. Ako su pružatelji usluga naučili kako se nositi s osiguranjem samog oblaka (s obzirom da ima dovoljno preporuka), onda postoji značajnih poteškoća s oblačnim praćenjem informacijske sigurnosti, posebno na SaaS platformama, o kojima ćemo razgovarati.
Pretpostavimo da je vaša tvrtka premjestila dio svoje infrastrukture u oblak... Stani. Ne tako. Ako je infrastruktura premještena, a vi tek sada razmišljate o tome kako ćete ju nadgledati, tada ste već izgubili. Ako to nije Amazon, Google ili Microsoft (i to uz određene rezerve), vjerojatno nećete imati mnogo mogućnosti za nadgledanje vaših podataka i aplikacija. Dobro je ako vam omogućuju rad s logovima. Ponekad će podaci o sigurnosnim događajima biti dostupni, no vi nećete imati pristup njima. Na primjer, Office 365. Ako imate najjeftiniju licencu E1, sigurnosni događaji nisu vam dostupni. Uz licencu E3, podaci se čuvaju samo 90 dana, a jedino uz E5 trajanje logova dostupno je tijekom godine (i tu postoje svojstva vezana uz potrebu zasebnog zahtjeva za niz funkcionalnosti rada s logovima kod Microsoftove podrške). Usput, licenca E3 je znatno slabija po pitanju funkcija nadgledanja nego korporativni Exchange. Da biste postigli isti nivo, trebat će vam licenca E5 ili dodatna licenca Advanced Compliance, koje mogu zahtijevati dodatna sredstva koja nisu uzeta u obzir u vašem financijskom modelu prelaska na infrastrukturu u oblaku. I to je samo jedan primjer podcjenjivanja pitanja vezanih za nadgledanje sigurnosti u oblak. U ovom članku, ne pretpostavljajući potpunost izlaganja, želim skrenuti pozornost na neke detalje koje treba razmotriti pri odabiru cloud provajdera s aspekta sigurnosti. Na kraju članka bit će dostavljen kontrolni popis koji treba ispuniti prije nego što se smatra da je pitanje nadgledanja sigurnosti u oblaku riješeno.
Može se istaknuti nekoliko tipičnih problema koji dovode do incidenata u oblačnim okruženjima, na koje sigurnosne službe ne uspijevaju reagirati ili ih uopće ne primjećuju:
- Sigurnosni logovi ne postoje. To je prilično rasprostranjena situacija, osobito kod novijih igrača na tržištu rješenja u oblaku. No, ne treba odmah odustati od njih. Mali igrači, posebno domaći, osjetljiviji su na zahtjeve klijenata i mogu brzo implementirati neka tražena rješenja, mijenjajući odobreni plan proizvoda. Da, to neće biti analog GuardDuty od Amazona ili modula "Proaktivne zaštite" od Bitrixa, ali barem nešto.
- IT ne zna gdje se pohranjuju logovi ili im nema pristupa. U ovom slučaju potrebno je pregovarati s pružateljem oblaka — možda će on pružiti te informacije ako smatra klijenta važnim. No, općenito, nije dobro kada se pristup logovima daje „po posebnom rješenju”.
- Ponekad se događa da logovi kod pružatelja oblaka postoje, ali omogućuju ograničeno praćenje i registraciju događaja, što nije dovoljno za otkrivanje svih incidenata. Na primjer, mogu vam dati samo logove promjena na webu ili logove pokušaja autentikacije korisnika, dok drugi događaji, poput mrežnog prometa, ne budu dostupni, skrivajući od vas cijeli spektar događaja koji karakteriziraju pokušaje hakiranja vaše oblaka infrastrukture.
- Logovi postoje, ali pristup njima je teško automatizirati, što znači da ih se ne može neprekidno pratiti, već po rasporedu. A ako se logovi ne mogu automatski preuzeti, tada preuzimanje logova, na primjer, u formatu Excel (kao kod nekih domaćih pružatelja cloud rješenja), može dovesti do reluctance-a da se s njima bavi korporativna služba IT-a.
- Nema praćenja logova. Ovo je, možda, najnejasniji razlog za nastanak sigurnosnih incidenata u oblaku. Čini se da logovi postoje, i da se pristup njima može automatizirati, ali nitko to ne radi. Zašto?
Koncept dijeljene sigurnosti oblaka
Prijelaz u oblak uvijek je potraga za ravnotežom između želje za zadržavanjem kontrole nad infrastrukturom i predaje iste u stručne ruke pružatelja oblaka koji se specijalizira za njezino održavanje. I u području sigurnosti oblaka ovu ravnotežu također je potrebno tražiti. Tim više što će, ovisno o korištenoj modelu pružanja oblaka (IaaS, PaaS, SaaS), ta ravnoteža stalno varirati. U svakoj situaciji treba imati na umu da svi pružatelji oblaka danas slijede takozvani model zajedničke odgovornosti i zajedničke informacijske sigurnosti. Na nešto odgovara oblak, a na nešto korisnik koji je smjestio svoje podatke, aplikacije, virtualne strojeve i druge resurse u oblak. Nepromišljeno bi bilo očekivati da ćemo, odlaskom u oblak, prenijeti svu odgovornost na pružatelja. No, također nije razborito niti pokušavati izgraditi svu sigurnost samostalno pri prelasku u oblak. Potrebna je ravnoteža koja će ovisiti o brojnim čimbenicima: — strategiji upravljanja rizicima, modelima prijetnji, zaštitnim mehanizmima koje pružatelj oblaka ima, zakonodavstvu i slično.
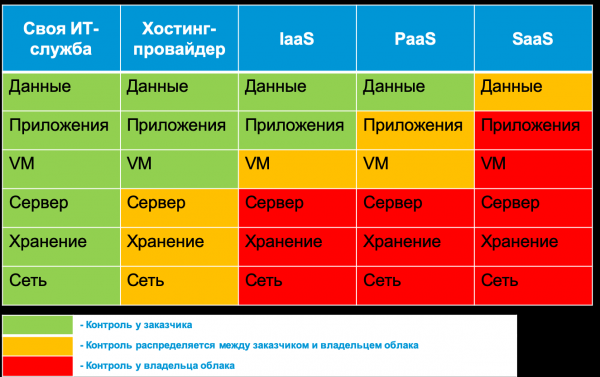
Na primjer, klasifikacija podataka pohranjenih u oblaku uvijek je odgovornost klijenta. Oblak pružatelj ili vanjski pružatelj usluga može samo pomoći s alatima koji pomažu u označavanju podataka u oblaku, otkrivanju kršenja, uklanjanju podataka koji krše zakonodavstvo ili njihovom maskiranju na neki način. S druge strane, fizička sigurnost uvijek je odgovornost pružatelja oblaka, koju ne može podijeliti s klijentima. Sve što se nalazi između podataka i fizičke infrastrukture točno je tema rasprave ovog članka. Na primjer, dostupnost oblaka odgovornost je pružatelja, dok su postavke pravila MSCE ili uključivanje šifriranja odgovornost klijenta. U ovom članku pokušat ćemo istražiti koji mehanizmi nadzora informacijske sigurnosti danas nude različiti popularni pružatelji oblaka u Hrvatskoj, koje su posebnosti njihove primjene, i kada je pravo vrijeme da se okrenete vanjskim rješenjima (poput Cisco E-mail Security) koja proširuju mogućnosti vašeg oblaka u pogledu cyber sigurnosti. U nizu slučajeva, posebno u slučaju slijedjenja višestrateške strategije oblaka, nećete imati izbora osim koristiti vanjska rješenja za nadzor informacijske sigurnosti u nekoliko oblaka (poput Cisco CloudLock ili Cisco Stealthwatch Cloud). U nekim slučajevima shvatit ćete da odabrani (ili nametnuti) pružatelj oblaka ne nudi nikakve mogućnosti za nadzor informacijske sigurnosti. To je neugodno, ali je također važno, jer omogućuje adekvatnu procjenu razine rizika povezanog s radom s ovim oblakom.
Životni ciklus nadzora sigurnosti oblaka
Da biste nadzirali sigurnost oblaka koji koristite, imate samo tri opcije:
- osloniti se na alate koje pruža vaš pružatelj oblaka,
- koristiti rješenja trećih strana koja će nadzirati IaaS, PaaS ili SaaS platforme koje koristite,
- izgraditi vlastitu infrastrukturu za nadzor oblak sredina (samo za IaaS/PaaS platforme).
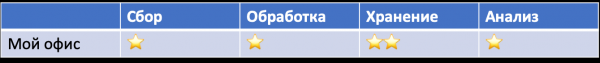
Hajde da pogledamo koje karakteristike ima svaka od ovih opcija. No, pre toga je potrebno da razumemo opšti model koji će se koristiti prilikom monitoringa cloud platformi. Izdvojio bih 6 osnovnih komponenti procesa monitoringa IB u oblaku:
- Priprema infrastrukture. Definisanje potrebnih aplikacija i infrastrukture za prikupljanje događaja važnih za IB u skladištu.
- Prikupljanje. U ovoj fazi sigurnosni događaji se agregiraju iz različitih izvora radi njihove daljnje obrade, skladištenja i analize.
- Obrada. U ovoj fazi se podaci transformišu i obogaćuju kako bi se olakšala njihova dalja analiza.
- Skladištenje. Ova komponenta je odgovorna za kratkoročno i dugoročno skladištenje prikupljenih obrađenih i 'sirovih' podataka.
- Analiza. U ovoj fazi imate mogućnost da otkrijete incidente i reagujete na njih automatski ili ručno.
- Izveštavanje. Ova faza pomaže u formiranju ključnih pokazatelja za zainteresovane strane (menadžment, revizore, cloud provajdere, klijente itd.) koji nam pomažu da donesemo određene odluke, kao što su promene provajdera ili jačanje IB.
Razumevanje ovih komponenti omogućava vam da se kasnije brzo odlučite šta možete dobiti od svog provajdera, a šta ćete morati da radite sami ili uz pomoć spoljašnjih konsultanta.
Ugrađene mogućnosti cloud usluga
Već sam napomenuo da mnogi oblačni servisi danas ne nude nikakvu mogućnost praćenja informacijske sigurnosti. U biti, toj temi ne pridaju veliku pažnju. Na primjer, jedan od popularnih ruskih servisa za slanje izvješća državnim organima putem interneta (neću ga imenovati). Cijeli odjeljak o sigurnosti tog servisa fokusira se na primjenu certificiranih sredstava zaštite informacija. Odjeljak o informacijskoj sigurnosti drugog domaćeg oblačnog servisa za elektroničku razmjenu dokumenata je znatno opširniji. U njemu se govori o certifikatima javnih ključeva, certificiranoj kriptografiji, uklanjanju web ranjivosti, zaštiti od DDoS napada, primjeni MSE, sigurnosnoj kopiji i čak redovitom provođenju revizije informacijske sigurnosti. No, o praćenju nema ni riječi, kao ni o mogućnosti pristupanja događajima informacijske sigurnosti koji bi mogli zanimati klijente ovog pružatelja usluga.
Općenito, prema tome kako oblačni pružatelj opisuje pitanja informacijske sigurnosti na svojoj web stranici i u dokumentaciji, može se razumjeti koliko ozbiljno pristupa toj temi. Na primjer, ako pročitate upute za proizvode "Moj ured", tamo nema niti jedne riječi o sigurnosti, dok u dokumentaciji za posebni proizvod "Moj ured. KS3", koji je namijenjen zaštiti od neovlaštenog pristupa, postoji običan popis točaka 17. naredbe FSTEK koju ispunjava "Moj ured.KS3", ali nije objašnjeno kako se to izvodi i, što je najvažnije, kako integrirati te mehanizme s korporativnom informacijskom sigurnošću. Moguće je da takva dokumentacija postoji, ali je u javnom pristupu, na stranici "Moj ured" je nisam mogao pronaći. Iako možda jednostavno nemam pristup tim povjerljivim informacijama...
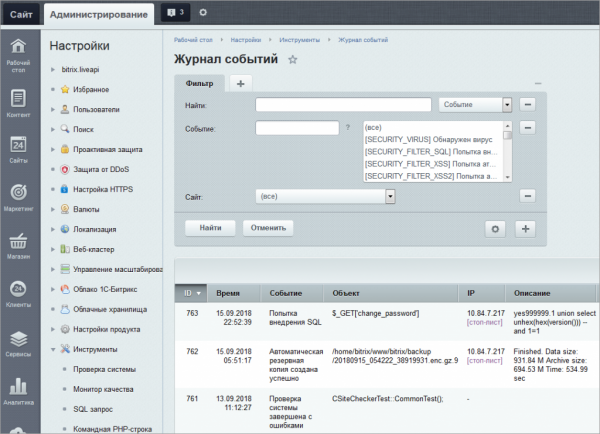
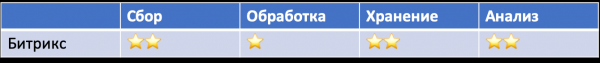
Kod Bitrix-a je situacija znatno bolja. U dokumentaciji su opisani formati dnevnika aktivnosti i, što je zanimljivo, dnevnik upada koji sadrži događaje vezane za potencijalne prijetnje na oblaku. Odatle možete izvući IP, korisničko ime ili ime gosta, izvor događaja, vrijeme, User Agent, tip događaja i slično. Međutim, rad s ovim događajima možete obaviti ili iz upravljačke ploče oblaka, ili izvesti podatke u MS Excel formatu. Automatsko upravljanje logovima Bitrix trenutno je otežano te ćete dio posla morati obaviti ručno (izvještaj izvesti i učitati ga u svoj SIEM). No, ako se sjetimo da nedavno nije bila dostupna ni takva mogućnost, ovo je veliki napredak. Također, želim naglasiti da mnogi strani pružatelji oblaka nude sličnu funkcionalnost "za početnike" — ili gledate logove kroz upravljačku ploču, ili izvozite podatke k sebi (iako većina izvozi podatke u .csv formatu, a ne u Excel).
Ako ne uzimamo u obzir opciju bez logova, oblačni provajderi obično vam nude tri opcije za praćenje sigurnosnih događaja — nadzorne ploče, preuzimanje podataka i pristup putem API-ja. Prva opcija izgleda da rešava mnoge probleme umesto vas, ali to nije potpuno tačno — kada imate više logova, morate se prebacivati između ekrana koji ih prikazuju, gubeći širu sliku. Pored toga, malo je verovatno da će vam oblačni provajder omogućiti korelaciju sigurnosnih događaja i njihovu analizu s aspekta sigurnosti (obično se suočavate sa sirovim podacima koje treba sami analizirati). Ima izuzetaka i o njima ćemo razgovarati kasnije. Takođe, vredi se zapitati koja događanja beleži vaš oblačni provajder, u kojem formatu i koliko su usklađena s vašim procesom praćenja informacione bezbednosti? Na primer, identifikacija i autentifikacija korisnika i gostiju. Istog tog Bitrixa omogućava vam da zabeležite datum i vreme događaja, ime korisnika ili gosta (ako postoji modul “Web-analitika”), objekat kojem je pristupljeno i druge tipične elemente web sajta. Međutim, korporativnim službama informacione bezbednosti mogu zatrebati informacije o tome da li se korisnik prijavio u oblak sa poverenog uređaja (na primer, u korporativnoj mreži, tu funkciju realizuje Cisco ISE). A tako jednostavna funkcija kao što je geo-IP koja pomaže odrediti nije li korisnički nalog oblačne usluge ukraden? I čak i ako vam oblačni provajder to pruži, to nije dovoljno. Cisco CloudLock ne samo da analizira geolokalizaciju, već upotrebljava mašinsko učenje i analizira istorijske podatke za svakog korisnika, prateći različite anomalije u pokušajima identifikacije i autentifikacije. Sličnu funkcionalnost ima samo MS Azure (uz odgovarajuću pretplatu).
Postoji još jedna poteškoća — budući da je monitoring IT sigurnosti za mnoge cloud pružatelje nova tema kojom se tek počinju baviti, neprestano mijenjaju svoja rješenja. Danas imaju jednu verziju API-ja, sutra drugu, preksutra treću. Na to se također treba pripremiti. Isto tako i s funkcionalnosti koja može varirati, što treba uvažiti u svom sustavu monitoringa IT sigurnosti. Na primjer, Amazon je prvo imao odvojene usluge za monitoring događaja u oblaku — AWS CloudTrail i AWS CloudWatch. Kasnije je uvedena posebna usluga za monitoring događaja specifično za IT sigurnost — AWS GuardDuty. Nakon nekog vremena, Amazon je pokrenuo novi sustav upravljanja Amazon Security Hub, koji uključuje analizu podataka dobivenih od GuardDuty, Amazon Inspector, Amazon Macie i niza drugih. Drugi primjer — alat za integraciju logova Azure sa SIEM-om — AzLog. Mnogi su izravno koristili ovaj alat dok Microsoft 2018. godine nije najavio prestanak razvoja i podrške, što je mnoge korisnike koji su koristili ovaj alat dovelo pred problem (o tome kako se situacija riješila, razgovarat ćemo kasnije).
Zato pažljivo pratite sve funkcije monitoringa koje vam nudi vaš cloud pružatelj. Ili se oslonite na vanjske pružatelje rješenja koji će djelovati kao posrednici između vašeg SOC-a i oblaka koji želite pratiti. Da, bit će skuplje (iako ne uvijek), ali ćete tako prebaciti svu odgovornost na tuđa leđa. Ili ne svu?.. Hajdemo se prisjetiti koncepta dijeljene sigurnosti i shvatiti da ništa ne možemo prebaciti — morat ćemo se samostalno informirati o tome kako različiti cloud pružatelji osiguravaju monitoring IT sigurnosti vaših podataka, aplikacija, virtualnih strojeva i drugih resursa smještenih u oblaku. Počet ćemo s onim što nudi Amazon u ovom području.
Primjer: Monitoring IT sigurnosti u IaaS temeljeno na AWS-u
Da, razumijem da Amazon nije najbolji primjer jer je to američka usluga i može biti blokirana u okviru borbe protiv ekstremizma i širenja zabranjenih informacija na području Rusije. U ovoj objavi želim samo pokazati koliko se različite cloud platforme razlikuju u mogućnostima praćenja informacija o sigurnosti i na što treba obratiti pažnju prilikom premještanja ključnih procesa u oblake s aspekta sigurnosti. Ako neki od ruskih razvojnih timova u cloud rješenjima uspije izvući nešto korisno, to će biti odlično.
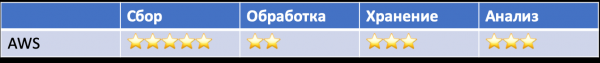
Prvo treba reći da Amazon nije nedostupna tvrđava. Njegovi korisnici redovito doživljavaju razne incidente. Na primjer, ukradeni su podaci 198 milijuna birača od Deep Root Analytics. Od izraelske kompanije Nice Systems ukradeno je 14 milijuna zapisa o korisnicima Verizon-a. Ipak, ugrađene mogućnosti AWS omogućuju vam otkrivanje širokog spektra incidenata. Na primjer:
- utjecaj na infrastrukturu (DDoS)
- kompromitacija čvora (injekcija naredbi)
- kompromitacija korisničkog računa i neovlašteni pristup
- neispravna konfiguracija i ranjivosti
- nezaštićeni sučelja i API-e.
Ova nesukladnost je rezultat činjenice da za sigurnost podataka klijenta, kao što smo ranije utvrdili, sam klijent snosi odgovornost. Ako klijent nije osigurao aktiviranje zaštitnih mehanizama i nije uključio alate za praćenje, o incidentu će saznati samo iz medija ili od svojih klijenata.
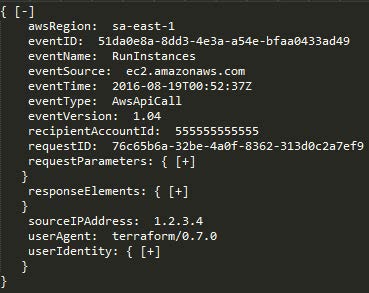
Za otkrivanje incidenata može se koristiti širok spektar različitih usluga za praćenje, razvijenih od strane Amazona (iako se često dopunjuju vanjskim alatima, kao što je osquery). Na AWS-u se prate sve radnje korisnika, bez obzira na to kako se vrše — putem upravljačke konzole, komandne linije, SDK-a ili drugih AWS usluga. Sve evidencije o radnjama svakog AWS računa (uključujući ime korisnika, radnju, uslugu, parametre aktivnosti i njen rezultat) i korištenju API-ja dostupne su putem AWS CloudTrail usluge. Možete pregledavati te događaje (na primjer, prijavu u AWS IAM konzolu) preko CloudTrail konzole, analizirati ih pomoću Amazon Athene ili ih
dati

vanjskim rješenjima, poput Splunka, AlienValta itd. Sami logovi AWS CloudTrail pohranjuju se u vašem AWS S3 spremniku. , koji mogu biti generirani prekidačima, usmjerivačima i firewall-ima razine poduzeća. Ovi dnevnici su važni za nadzor informacijske sigurnosti, jer, za razliku od događaja o radnjama korisnika i aplikacija, omogućuju praćenje mrežne interakcije u virtualnom privatnom oblaku AWS.

Stoga, ove tri AWS usluge — AWS CloudTrail, Amazon CloudWatch i VPC Flow Logs — zajedno pružaju učinkovitu sliku o korištenju vašeg računa, ponašanju korisnika, upravljanju infrastrukturom, aktivnostima aplikacija i usluga, kao i mrežnoj aktivnosti. Na primjer, uz njihovu pomoć mogu se detektirati sljedeće anomalije:
- Pokušaji skeniranja web stranice, traženja backdoora, traženja ranjivosti putem povećanih ‘404 grešaka’.
- Injection napadi (npr. SQL injection) putem povećanih ‘500 grešaka’.
- Poznati alati za napade poput sqlmap, nikto, w3af, nmap itd. putem analize polja User Agent.
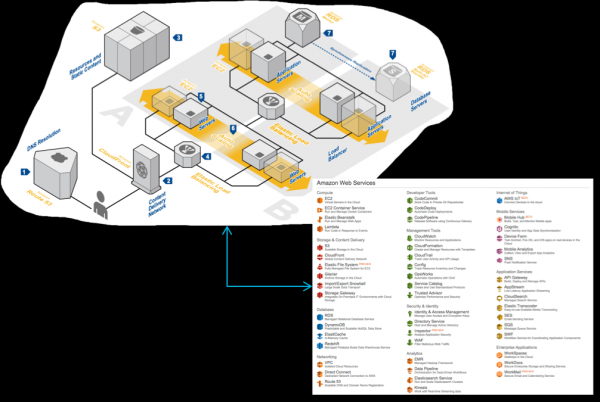
Amazon Web Services razvija i druge usluge za potrebe kibernetičke sigurnosti koje pomažu u rješavanju raznih zadataka. Na primjer, u AWS-u postoji ugrađena usluga za reviziju politika i konfiguracija — AWS Config. Ova usluga omogućuje neprekidnu reviziju vaših AWS resursa i njihovih konfiguracija. Razmotrimo jednostavan primjer: pretpostavimo da želite osigurati da su korisničke lozinke onemogućene na svim vašim серверima i da je pristup moguć samo temeljem certifikata. AWS Config olakšava provjeru toga za sve vaše servere. Postoje i druge politike koje se mogu primijeniti na vaše oblačne servere: „Nijedan server ne može koristiti port 22“, „Samo administratori mogu mijenjati pravila vatrozida“ ili „Samo korisnik Ivaško može stvarati nove korisničke račune, i to može činiti samo utorkom“. U ljeto 2016. godine, usluga AWS Config je proširena za automatizaciju otkrivanja kršenja razvijenih politika. AWS Config Rules su, u suštini, neprekidni upiti konfiguracije usluga Amazon koje koristite, a koji generiraju događaje u slučaju kršenja odgovarajućih politika. Na primjer, umjesto da povremeno izvršavate upite AWS Config-a kako biste provjerili je li sve virtualne diske enkriptirane, možete koristiti AWS Config Rules za kontinuirano provjeravanje poslužiteljskih diskova na ispunjavanje ovog uvjeta. A, što je najvažnije, u kontekstu ove publikacije, svaki prekršaj generira događaje koje može analizirati vaša služba za kibernetičku sigurnost.

AWS također nudi svoje ekvivalente tradicionalnim korporativnim rješenjima za kibernetičku sigurnost, koji također generiraju sigurnosne događaje koje možete i trebate analizirati:
- otkrivanje intruzija — AWS GuardDuty
- kontrola curenja informacija — AWS Macie
- EDR (iako se o krajnjim uređajima u oblaku malo čudno govori) — AWS Cloudwatch + otvorena rješenja osquery ili GRR
- analiza Netflow — AWS Cloudwatch + AWS VPC Flow
- analiza DNS — AWS Cloudwatch + AWS Route53
- AD — AWS Directory Service
- upravljanje računima — AWS IAM
- SSO — AWS SSO
- analiza zaštite — AWS Inspector
- upravljanje konfiguracijama — AWS Config
- WAF — AWS WAF.
Neću detaljno razrađivati sve Amazonove usluge koje mogu biti korisne u kontekstu informacijske sigurnosti. Ključno je razumjeti da sve one mogu generirati događaje koje možemo i trebamo analizirati u kontekstu IS, koristeći pri tome ugrađene mogućnosti samog Amazona, kao i vanjska rješenja, poput SIEM-a, koja mogu preuzeti sigurnosne događaje u vaš centar za praćenje i analizirati ih zajedno s događajima iz drugih oblaka ili iz interne infrastrukture, perimetra ili mobilnih uređaja.
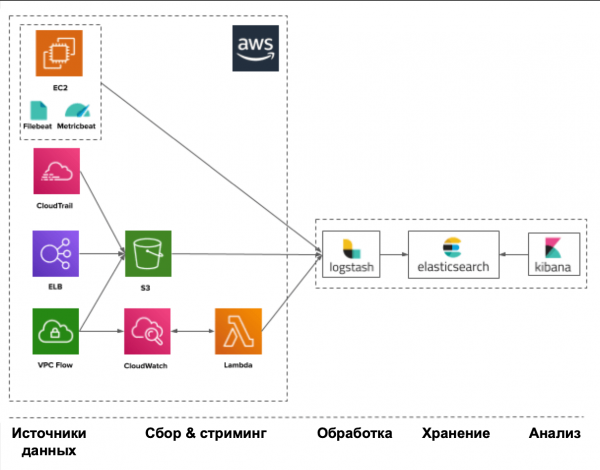
U svakom slučaju, sve počinje od izvora podataka koji vam pružaju događaje IS. Takvi izvori mogu uključivati:
- CloudTrail — korištenje API-ja i radnje korisnika
- Trusted Advisor — provjera sigurnosti u skladu s najboljim praksama
- Config — inventarizacija i konfiguracija računa i postavki usluga
- VPC Flow Logs — veze s virtualnim sučeljima
- IAM — servis identifikacije i autentifikacije
- ELB Access Logs — logovi uravnoteživača opterećenja
- Inspector — ranjivosti u aplikacijama
- S3 — skladište datoteka
- CloudWatch — aktivnost aplikacija
- SNS — servis obavijesti.
Amazon, nudeći tako širok spektar izvora događaja i alata za njihovu generaciju, ujedno je jako ograničen u mogućnostima analize prikupljenih podataka u kontekstu IS. Morat ćete sami proučiti dostupne logove, tražeći u njima relevantne indikatore kompromitacije. AWS Security Hub, koji je nedavno pokrenuo Amazon, zamišljen je da riješi ovaj problem, postajući svojevrsni oblačni SIEM za AWS. No, zasad je još na početku svog putovanja i ograničen je i brojem izvora s kojima radi, kao i drugim ograničenjima koje postavlja arhitektura i pretplate samog Amazona.
Primjer: Praćenje IS u IaaS-u temeljenom na Azure
Ne želim ulaziti u dugačke rasprave o tome koji od tri cloud pružatelja (Amazon, Microsoft ili Google) je najbolji (tim više što svaki od njih ima svoju specifičnost i prilagođen je za rješavanje različitih zadataka); usredotočit ćemo se na mogućnosti praćenja sigurnosti informacija koje nude ovi igrači. Moramo priznati da je Amazon AWS bio jedan od prvih u ovom segmentu i stoga je napredovao najdalje u pogledu svojih funkcija za sigurnost informacija (iako mnogi priznaju da je korištenje tih funkcija prilično složeno). No, to ne znači da ćemo ignorirati mogućnosti koje nam pružaju Microsoft i Google.
Proizvodi Microsofta uvijek su se isticali svojom 'otvorenošću' i situacija u Azure je slična. Na primjer, dok AWS i GCP uvijek polaze od koncepta 'sve što nije dopušteno, zabranjeno je', pristup Azure je upravo suprotan. Kada, na primjer, kreirate virtualnu mrežu u oblaku i virtualni stroj unutar nje, svi portovi i protokoli su po defaultu otvoreni i dopušteni. Stoga, morat ćete uložiti malo više truda u izravnu konfiguraciju sistema za ograničavanje pristupa u oblaku od Microsofta. To također nameće strože zahtjeve za praćenje aktivnosti u oblaku Azure.
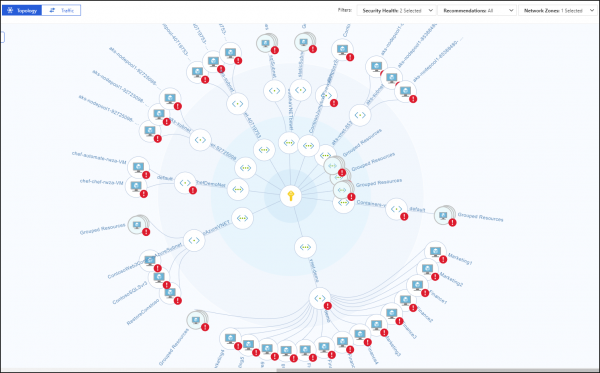
AWS ima posebnost vezanu uz to da kada pratite svoje virtualne resurse, ako se oni nalaze u različitim regijama, imate poteškoća u kombiniranju svih događaja i njihovoj jedinstvenoj analizi, zbog čega morate pribjegavati različitim trikovima, poput kreiranja vlastitog koda za AWS Lambda, koji će prenositi događaje između regija. U Azure takvih problema nema — njegov mehanizam Activity Log prati svu aktivnost unutar cijele organizacije bez ograničenja. Ista stvar vrijedi i za AWS Security Hub, koji je nedavno razvijen od strane Amazona za konsolidaciju mnogih funkcija sigurnosti unutar jednog sigurnosnog centra, ali samo unutar svoje regije, što, doduše, nije aktuelno za Rusiju. Azure ima svoj Security Center, koji nije povezan s regionalnim ograničenjima, pružajući pristup svim sigurnosnim funkcijama oblaka. Štoviše, za različite lokalne timove može pružiti svoj set zaštitnih mogućnosti, uključujući i upravljane sigurnosne događaje. AWS Security Hub još uvijek teži tome da postane sličan Azure Security Centeru. No, treba dodati i malo gorke istine — možete izvući mnogo toga iz Azure što je ranije opisano za AWS, ali to je najprikladnije učiniti samo za Azure AD, Azure Monitor i Azure Security Center. Svi drugi sigurnosni mehanizmi Azure, uključujući analizu sigurnosnih događaja, trenutno se ne upravljaju na najprikladniji način. Djelomično problem rješava API koji prožima sve servise Microsoft Azure, no to će zahtijevati dodatne napore za integraciju vašeg oblaka s vašim SOC-om i prisutnost kvalificiranih stručnjaka (kao i sa svakim drugim SIEM-om koji radi s API-jem oblaka). Neki SIEM-ovi, o kojima će biti riječi kasnije, već podržavaju Azure i mogu automatizirati zadatak njegovog praćenja, no ni s njima nema lakih rješenja — ne mogu svi preuzeti sve logove koje Azure ima.
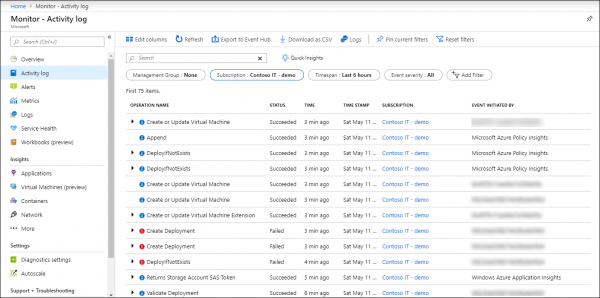
Prikupljanje događaja i njihovo praćenje u Azureu omogućeno je putem usluge Azure Monitor, koja je osnovni alat za prikupljanje, pohranu i analizu podataka u oblaku Microsofta i njegovih resursa — repozitorijima Git, kontejnerima, virtualnim strojevima, aplikacijama itd. Svi podaci koje prikuplja Azure Monitor dijele se u dvije kategorije — metrike, koje se prikupljaju u stvarnom vremenu i opisuju ključne pokazatelje performansi oblaka Azure, i dnevnički zapisi, koji sadrže podatke organizirane u zapise koji karakteriziraju određene aspekte rada resursa i usluga Azure. Osim toga, uz pomoć Data Collector API-a, usluga Azure Monitor može prikupljati podatke s bilo kojeg REST izvora radi izrade vlastitih scenarija praćenja.
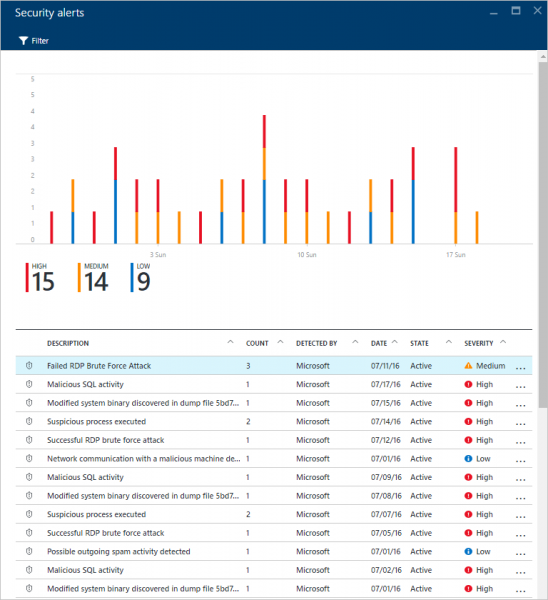
Evo nekoliko izvora sigurnosnih događaja koje vam nudi Azure i do kojih možete pristupiti putem Azure Portala, CLI-a, PowerShell-a ili REST API-a (a neki samo putem Azure Monitor / Insight API-a):
- Activity Logs — ovaj dnevnik odgovara na klasična pitanja 'tko', 'što' i 'kada' u vezi s bilo kojom operacijom pisanja (PUT, POST, DELETE) na oblaku. Događaji povezani s pristupom za čitanje (GET) ne ulaze u ovaj dnevnik, kao ni niz drugih.
- Diagnostic Logs — sadrži podatke o operacijama s određenim resursom koji pripada vašoj pretplati.
- Azure AD reporting — sadrži korisničku aktivnost kao i sistemsku aktivnost povezanu s upravljanjem grupama i korisnicima.
- Windows Event Log i Linux Syslog — sadrže događaje s virtualnih strojeva hostanih u oblaku.
- Metrics — sadrži telemetriju o statusu performansi i 'zdravlju' vaših usluga i resursa u oblaku. Mjere se svake minute i pohranjuju tijekom 30 dana.
- Network Security Group Flow Logs — sadrže podatke o mrežnim sigurnosnim događajima prikupljenim putem usluge Network Watcher i nadzora resursa na razini mreže.
- Storage Logs — sadrži događaje povezane s pristupom skladištima.
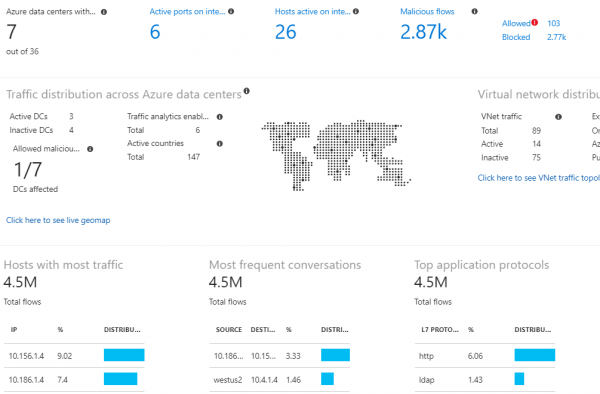
Za praćenje možete koristiti vanjske SIEM-ove ili ugrađeni Azure Monitor i njegove ekstenzije. O sustavima za upravljanje sigurnosnim događajima razgovarat ćemo kasnije, a sada ćemo pogledati što Azure nudi za analizu podataka u kontekstu sigurnosti. Glavni ekran za sve što je povezano sa sigurnošću u Azure Monitoru je Log Analytics Security and Audit Dashboard (besplatna verzija podržava pohranu ograničenog volumena događaja samo jedan tjedan). Ova ploča podijeljena je u 5 osnovnih područja koja vizualiziraju sažetu statistiku o onome što se događa u vašem oblaku:
- Sigurnosna domena — ključni kvantitativni pokazatelji povezani sa sigurnošću — broj incidenata, broj kompromitiranih čvorova, neispravni čvorovi, događaji mrežne sigurnosti itd.
- Značajni problemi — prikazuje broj i važnost aktivnih sigurnosnih problema
- Otkrivanja — prikazuje obrasce korištene u napadima protiv vas
- Obavještajne prijetnje — prikazuje geografske informacije o vanjskim čvorovima koji vas napadaju
- Uobičajene sigurnosne upite — tipični upiti koji će vam pomoći bolje nadgledati vašu sigurnost.
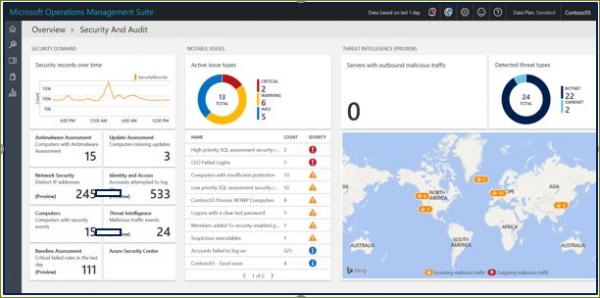
Kao ekstenzije Azure Monitora možemo spomenuti Azure Key Vault (zaštita kriptografskih ključeva u oblaku), Malware Assessment (analiza zaštite od zlonamjernog softvera na virtualnim mašinama), Azure Application Gateway Analytics (analiza, između ostalog, logova oblaku firewall-a) itd. Ovi alati, obogaćeni određenim pravilima obrade događaja, omogućavaju vizualizaciju različitih aspekata rada oblaka, uključujući sigurnost, i identificiranje odstupanja u radu. No, kao što to obično biva, svaka dodatna funkcionalnost zahtijeva odgovarajuću naplatu, što će od vas zahtijevati planiranje potrebnih financijskih ulaganja unaprijed.
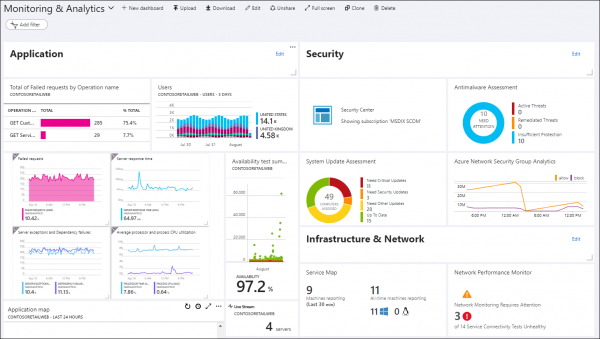
Azure ima niz ugrađenih mogućnosti za praćenje prijetnji, koje su integrirane u Azure AD, Azure Monitor i Azure Security Center. Među njima su, na primjer, otkrivanje interakcije virtualnih strojeva s poznatim zlonamjernim IP-ovima (s obzirom na integraciju s uslugama Threat Intelligence tvrtke Microsoft), otkrivanje zlonamjernih programa u oblaku zahvaljujući alarmima s virtualnih strojeva smještenih u oblaku, napadi tipa „brute force“ na virtualne strojeve, ranjivosti u konfiguraciji sustava identifikacije korisnika, prijave s anonimnih ili zaraženih uređaja, curenje računa, prijave s neobičnih lokacija itd. Danas je Azure jedan od rijetkih pružatelja oblaka koji nudi ugrađene mogućnosti Threat Intelligence za obogaćivanje prikupljenih događaja u oblasti informacijskih sigurnosti.
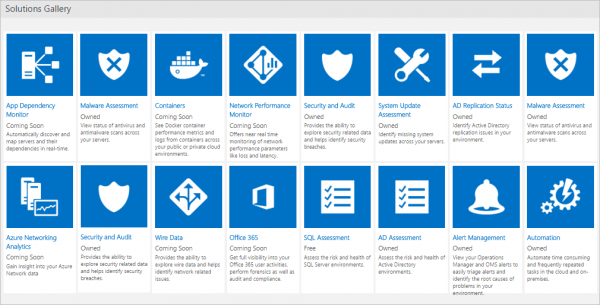
Kao što je već spomenuto, zaštitne funkcije i, posljedično, događaji sigurnosti koji se generiraju, nisu dostupni svim korisnicima jednako, već zahtijevaju određenu pretplatu koja uključuje potrebne funkcionalnosti koje generiraju odgovarajuće događaje za praćenje informacijske sigurnosti. Na primjer, dio funkcija za praćenje anomalija u računima opisanih u prethodnom odlomku dostupan je samo uz premium licencu P2 za uslugu Azure AD. Bez nje, kao i u slučaju AWS-a, morat ćete ručno analizirati prikupljene sigurnosne događaje. Također, ovisno o vrsti licence za Azure AD, nećete imati pristup svim događajima za analizu.
Na Azure portalu možete upravljati kako pretraživačkim upitima za relevantne registre, tako i postaviti nadzorne ploče za vizualizaciju ključnih pokazatelja informacijske sigurnosti. Osim toga, tu možete birati proširenja Azure Monitor koja vam omogućuju proširenje funkcionalnosti Azure Monitor logova i dobivanje dublje analize događaja s aspekta sigurnosti.
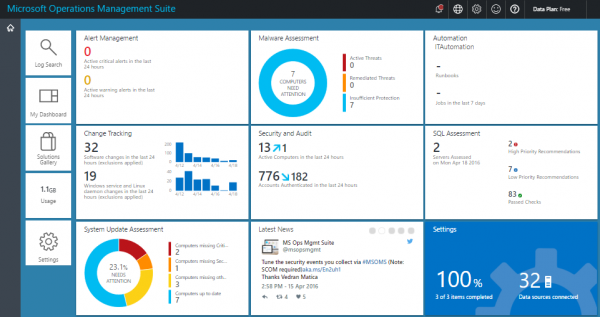
Ako vam nije potrebna samo mogućnost rada s logovima, već sveobuhvatan centar sigurnosti vaše Azure cloud platforme, uključujući upravljanje politikama informacijske sigurnosti, vrijedi razgovarati o potrebi korištenja Azure Security Centra, čija je većina korisnih funkcija dostupna uz dodatnu naplatu, na primjer, otkrivanje prijetnji, nadzor izvan Azurea, procjena usklađenosti itd. (u besplatnoj verziji dostupna vam je samo procjena sigurnosti i preporuke za rješavanje otkrivenih problema). On konsolidira sva pitanja sigurnosti na jednom mjestu. U osnovi, može se reći da nudi višu razinu informacijske sigurnosti nego što pruža Azure Monitor, jer se u ovom slučaju podaci prikupljeni iz cijele vaše cloud infrastrukture obogaćuju pomoću brojnih izvora, kao što su Azure, Office 365, Microsoft CRM online, Microsoft Dynamics AX, outlook.com, MSN.com, Microsoft Digital Crimes Unit (DCU) i Microsoft Security Response Center (MSRC), na koje se primjenjuju razni složeni algoritmi strojnog učenja i analitike ponašanja, što bi na kraju trebalo povećati učinkovitost otkrivanja i odgovaranja na prijetnje.
Azure ima i svoj SIEM — on je uveden početkom 2019. godine. To je Azure Sentinel, koji se oslanja na podatke iz Azure Monitora, a također se može integrirati s vanjskim rješenjima za sigurnost (na primjer, NGFW ili WAF), čiji se popis stalno proširuje. Osim toga, integracijom Microsoft Graph Security API-ja, imate mogućnost povezivanja vlastitih Threat Intelligence feedova s Sentinelom, što obogaćuje mogućnosti analize incidenata u vašem Azure cloudu. Može se tvrditi da je Azure Sentinel prvi „izvorni“ SIEM koji se pojavio kod cloud pružatelja (isti Splunk ili ELK, koji se mogu hostati u cloudu, primjerice, AWS, ipak su razvijeni od strane dobavljača tradicionalnih cloud usluga). Azure Sentinel i Security Center mogli bi se smatrati SOC-om za Azure cloud i mogli bismo se na njih osloniti (uz određene napomene), ako ne biste imali nikakvu infrastrukturu i sve svoje računalne resurse premjestili u oblak, a to bi bio Microsoft Azure.
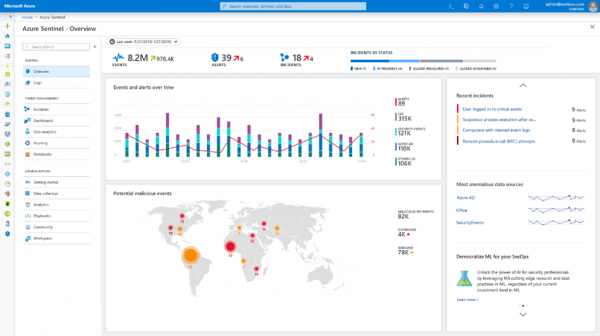
Međutim, budući da ugrađene mogućnosti Azure-a (čak i uz pretplatu na Sentinel) često nisu dovoljno za ciljeve praćenja informacijske sigurnosti i integracije ovog procesa s drugim izvorima sigurnosnih događaja (bilo iz oblaka ili lokalno), javlja se potreba za izvozom prikupljenih podataka u vanjske sustave, među kojima može biti i SIEM. To se može raditi putem API-ja, kao i s pomoću specijaliziranih proširenja koja su trenutno službeno dostupna samo za sljedeće SIEM-ove — Splunk (Azure Monitor Add-On for Splunk), IBM QRadar (Microsoft Azure DSM), SumoLogic, ArcSight i ELK. Nedavno je bilo više takvih SIEM-ova, ali od 1. lipnja 2019. Microsoft je prestao podržavati Azure Log Integration Tool (AzLog), koji je na početku postojanja Azure-a, kada nije bila uspostavljena normalna standardizacija rada s logovima (Azure Monitor još nije postojao), omogućio jednostavnu integraciju vanjskih SIEM-ova s Microsoftovim oblakom. Sada se situacija promijenila, a Microsoft preporučuje platformu Azure Event Hub kao glavni alat za integraciju s ostalim SIEM-ovima. Mnogi su već izvršili takvu integraciju, ali budite oprezni — možda neće obuhvatiti sve Azure logove, već samo neke (pogledajte u dokumentaciji za vašu SIEM).
Zaključujući kratak osvrt na Azure, želim dati opću preporuku za ovu cloud uslugu — prije nego što išta tvrdite o funkcijama praćenja IB u Azure, potrebno ih je vrlo pažljivo postaviti i testirati da biste se uvjerili da rade onako kako je napisano u dokumentaciji i kako su vam rekli Microsoftovi savjetnici (a oni mogu imati različite poglede na funkcionalnost Azure funkcija). Ako imate financijskih mogućnosti, iz Azure možete izvući vrlo mnogo korisnog u smislu praćenja IB-a. Ako su vam resursi ograničeni, kao i u slučaju AWS-a, morat ćete se osloniti samo na vlastite snage i sirove podatke koje vam pruža Azure Monitor. I zapamtite, mnoge funkcije praćenja su plaćene i o cjenovnoj politici je bolje informirati se unaprijed. Na primjer, besplatno možete pohranjivati podatke do 31 dan u volumenu ne većem od 5 GB po korisniku — prekoračenje ovih vrijednosti zahtijeva dodatno ulaganje (približno 2+ dolara za pohranu svakog dodatnog GB po korisniku i 0,1 dolara za pohranu 1 GB svakog dodatnog mjeseca). Rad s telemetrijom aplikacija i metrima također može zahtijevati dodatna financijska sredstva, kao i rad s alarmima i obavijestima (besplatno je dostupna određena granica, koja možda neće biti dovoljna za vaše potrebe).
Primjer: Praćenje IB-a u IaaS na temelju Google Cloud Platforme
Google Cloud Platform u usporedbi s AWS-om i Azure-om izgleda kao potpuni novak, ali to je dijelom i dobro. Za razliku od AWS-a, koji je postupno povećavao svoje mogućnosti, uključujući i zaštitu, suočavajući se s problemima centralizacije; GCP, kao i Azure, mnogo se bolje upravlja centralizirano, što smanjuje broj grešaka i vrijeme implementacije u poduzeću. S obzirom na sigurnost, GCP se, čudno, nalazi između AWS-a i Azure-a. Ima također jedinstvenu registraciju događaja za cijelu organizaciju, ali ona nije potpuna. Neke funkcije su još uvijek u beta režimu, ali postupno bi ovaj nedostatak trebao biti uklonjen i GCP će postati zrelija platforma s aspekta praćenja IB-a.
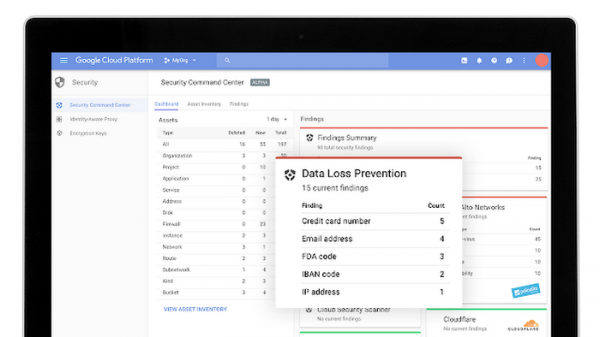
Glavni alat za registraciju događaja u GCP-u je Stackdriver Logging (analog Azure Monitor-a), koji vam omogućuje prikupljanje događaja širom vaše cloud infrastrukture (kao i iz AWS-a). S aspekta sigurnosti u GCP-u svaka organizacija, projekt ili mapa imaju četiri dnevnika registracije:
- Admin Activity — sadrži sve događaje povezane s administrativnim pristupom, na primjer, stvaranje virtualne mašine, promjena prava pristupa itd. Ovaj dnevnik se uvijek vodi bez obzira na vašu želju i čuva svoje podatke tijekom 400 dana.
- Data Access — sadrži sve događaje povezane s radom s podacima cloud korisnika (stvaranje, promjena, čitanje itd.). Po defaultu se ovaj dnevnik ne vodi, jer njegov volumen vrlo brzo raste. Zbog tog razloga, njegov rok čuvanja iznosi samo 30 dana. Osim toga, u ovaj dnevnik se ne bilježe svi događaji. Na primjer, ne bilježe se događaji povezani s javno dostupnim resursima za sve korisnike ili oni koji su dostupni bez prijave u GCP.
- System Event — sadrži sistemske događaje koji nisu povezani s korisnicima, ili radnje administratora koji mijenja konfiguraciju cloud resursa. Ovaj dnevnik se uvijek vodi i čuva se tijekom 400 dana.
- Access Transparency — to je jedinstven primjer dnevnika registracije koji bilježi sve radnje zaposlenika Google-a (ali za sada ne za sve GCP usluge) koji imaju pristup vašoj infrastrukturi u okviru obavljanja svojih radnih dužnosti. Ovaj dnevnik se čuva 400 dana i nije dostupan svakom GCP klijentu, već samo pod određenim uvjetima (ili podrška na razini Gold ili Platinum, ili posjedovanje 4 određene uloge u okviru korporativne podrške). Slična funkcija postoji i, na primjer, u Office 365 — Lockbox.
Primjer dnevnika: Access Transparency
{
 insertId: "abcdefg12345"
 jsonPayload: {
 @type: "type.googleapis.com/google.cloud.audit.TransparencyLog"
 location: {
 principalOfficeCountry: "SAD"
 principalEmployingEntity: "Google LLC"
 principalPhysicalLocationCountry: "CA"
 }
 product: [
 0: "Cloud Storage"
 ]
 reason: [
 detail: "Broj predmeta: bar123"
 type: "CUSTOMER_INITIATED_SUPPORT"
 ]
 accesses: [
 0: {
 methodName: "GoogleInternal.Read"
 resourceName: "//googleapis.com/storage/buckets/[BUCKET_NAME]/objects/foo123"
 }
 ]
 }
 logName: "projects/[PROJECT_NAME]/logs/cloudaudit.googleapis.comaccess_transparency"
 operation: {
 id: "12345xyz"
 }
 receiveTimestamp: "2017-12-18T16:06:37.400577736Z"
 resource: {
 labels: {
 project_id: "1234567890"
 }
 type: "project"
 }
 severity: "NOTICE"
 timestamp: "2017-12-18T16:06:24.660001Z"
}
Pristup navedenim logovima moguć je na nekoliko načina (približno kao i ranije obrađeni Azure i AWS) — putem sučelja Log Viewer, putem API-ja, putem Google Cloud SDK-a ili putem stranice Aktivnosti vašeg projekta, gdje vas zanimaju događaji. Na sličan način mogu se izvesti i u vanjska rješenja za dodatnu analizu. Ovo se postiže izvođenjem logova u skladište BigQuery ili Cloud Pub/Sub.
Osim Stackdriver Logging, GCP platforma nudi i funkcionalnost Stackdriver Monitoring, koja omogućava praćenje ključnih metrika (performanse, vrijeme do kvara, opće stanje itd.) oblaka usluga i aplikacija. Specijalno obrađeni i vizualizirani podaci mogu olakšati pronalaženje problema u vašoj oblačnoj infrastrukturi, uključujući i sigurnosni kontekst. No, treba napomenuti da će ova funkcionalnost biti ograničena u kontekstu informatičke sigurnosti, jer GCP trenutno nema ekvivalent AWS GuardDuty i ne može istaknuti loše događaje među svim registriranim događajima (Google je razvio Event Threat Detection, ali je trenutačno u beta verziji, a o njegovoj korisnosti je još rano govoriti). Stackdriver Monitoring mogao bi se koristiti kao sustav za otkrivanje anomalija, koje bi se zatim istraživale kako bi se utvrdili uzroci njihovog nastanka. No, s obzirom na nedostatak kvalificiranog osoblja u području informatičke sigurnosti na tržištu, ovaj zadatak trenutno izgleda kao izazov.
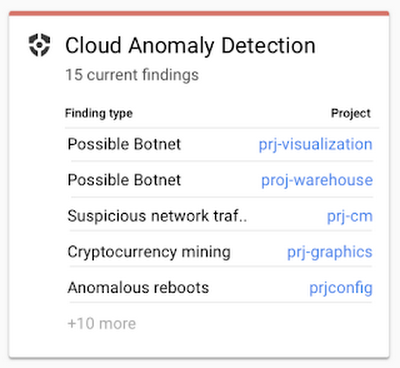
Također se isplati navesti neke od modula za informatičku sigurnost koji se mogu primijeniti unutar vašeg oblaka GCP, a koji su slični onima koje nudi AWS:
- Cloud Security Command Center — ovo je ekvivalent AWS Security Hub i Azure Security Center.
- Cloud DLP — automatsko otkrivanje i uređivanje (na primjer, maskiranje) podataka pohranjenih u oblaku, prema više od 90 unaprijed definiranih politika klasifikacije.
- Cloud Scanner — skener poznatih ranjivosti (XSS, Flash Injection, nepatčane biblioteke itd.) u App Engine, Compute Engine i Google Kubernetes.
- Cloud IAM — upravljanje pristupom svim resursima GCP-a.
- Cloud Identity — upravljanje korisničkim računima, uređajima i aplikacijama GCP-a s jedinstvene konzole.
- Cloud HSM — zaštita kriptografskih ključeva.
- Cloud Key Management Service — upravljanje kriptografskim ključevima u GCP-u.
- VPC Service Control — stvaranje zaštićenog perimetra oko vaših GCP resursa kako biste ih zaštitili od curenja.
- Titan Security Key — zaštita od phishinga.
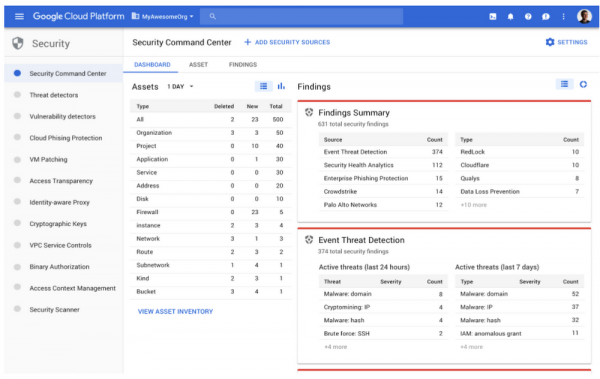
Mnogi od ovih modula generiraju sigurnosne događaje koji se mogu poslati u BigQuery spremište za analizu ili izvoz u druge sustave, uključujući SIEM. Kao što je već spomenuto, GCP je aktivno razvijena platforma i Google trenutno razvija nekoliko novih modula za sigurnost informacija za svoju platformu. Među njima su Event Threat Detection (trenutno dostupan u beta verziji), koji skenira Stackdriver dnevnike u potrazi za tragovima neovlašćene aktivnosti (slično GuardDuty u AWS-u), ili Policy Intelligence (dostupan u alfa verziji), koji će omogućiti razvoj inteligentnih politika pristupa GCP resursima.
Napravi sam mali pregled ugrađenih mogućnosti praćenja na popularnim oblačnim platformama. Ali imate li stručnjake koji su sposobni raditi s "sirovim" dnevnicima IaaS davatelja (ne svi su spremni kupovati napredne mogućnosti AWS-a ili Azure-a ili Google-a)? Osim toga, mnogima je poznata izreka "povjeravaj, ali provjeri", koja je u području sigurnosti valjana kao nikada do sada. Koliko vjerujete ugrađenim mogućnostima oblaka koje vam daju sigurnosne događaje? Koliko su uopće fokusirani na sigurnost informacija?
Ponekad je korisno razmotriti rješenja za nadzor oblačnih infrastruktura koja mogu dopuniti ugrađenu sigurnost oblaka, a ponekad su takva rješenja jedini način da dobijete informacije o sigurnosti vaših podataka i aplikacija smještenih u oblaku. Uz to, ona su jednostavnija, jer preuzimaju sve zadatke analize potrebnih logova koje generiraju razne oblačne usluge različitih pružatelja oblačnih usluga. Kao primjer takvog rješenja može poslužiti Cisco Stealthwatch Cloud, koji se fokusira na jedinu zadaću - nadzor anomalija informacijskih sustava u oblačnim okruženjima, među kojima su ne samo Amazon AWS, Microsoft Azure i Google Cloud Platform, već i privatni oblaci.
Primjer: Nadzor informacijskih sustava uz pomoć Stealthwatch Cloud
AWS pruža fleksibilnu platformu za računalstvo, no ta fleksibilnost dovodi do lakših grešaka koje kompanije mogu napraviti, što stvara probleme sa sigurnošću. A dijeljeni model informacijskih sustava samo pomaže tome. Pokretanje softvera u oblaku s nepoznatim ranjivostima (s poznatima se može boriti primjerice AWS Inspector ili GCP Cloud Scanner), slabe lozinke, netočne konfiguracije, unutarnji radnici itd. I sve to odražava se na ponašanju oblačnih resursa koje može nadzirati Cisco Stealthwatch Cloud, sustav za nadzor informacijskih sustava i otkrivanje napada u javnim i privatnim oblacima.
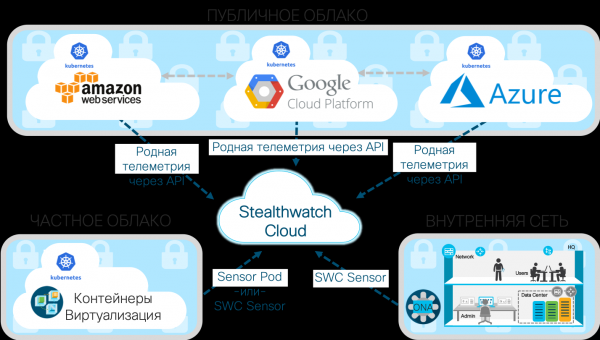
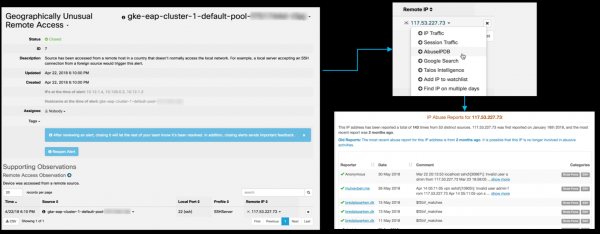
Jedna od ključnih značajki Cisco Stealthwatch Cloud je mogućnost modeliranja entiteta. Pomoću nje možete stvoriti softverski model (tj. simulaciju gotovo u stvarnom vremenu) svih svojih cloud resursa (bilo da se radi o AWS-u, Azure-u, GCP-u ili nečemu drugome). To mogu biti serveri i korisnici, kao i vrste resursa specifične za vaše cloud okruženje, kao što su grupe sigurnosti i grupe automatskog skaliranja usluga (auto-scale). Ovi modeli koriste strukturirane tokove podataka koje pružaju cloud usluge. Na primjer, za AWS to će biti VPC Flow Logs, AWS CloudTrail, AWS CloudWatch, AWS Config, AWS Inspector, AWS Lambda i AWS IAM. Modeliranje entiteta automatski prepoznaje ulogu i ponašanje bilo kojeg od vaših resursa (možete govoriti o profiliranju cijele cloud aktivnosti). Među tim ulogama nalaze se mobilni uređaj Android ili Apple, Citrix PVS server, RDP server, mail gateway, VoIP klijent, terminal server, kontroler domene itd. Zatim neprekidno prati njihovo ponašanje kako bi utvrdilo kada dolazi do rizičnog ili sigurnosno ugrožavajućeg ponašanja. Možete identificirati pokušaje pristupa, DDoS napade, curenje podataka, nezakoniti daljinski pristup, djelovanje zloćudnog koda, skeniranje ranjivosti i druge prijetnje. Na primjer, ovako izgleda otkrivanje pokušaja daljnjeg pristupa iz netipične za vašu organizaciju zemlje (Južna Koreja) na Kubernetes klaster putem SSH-a:
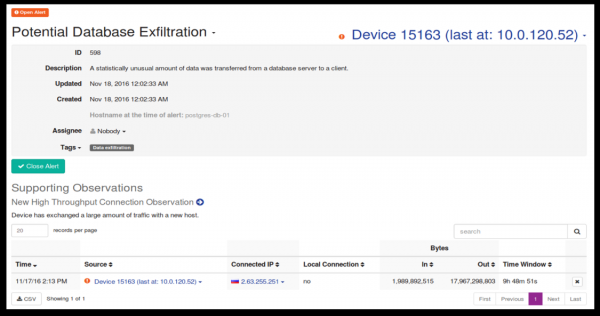
A ovako izgleda navodno curenje informacija iz baze podataka Postgress u zemlju s kojom do sada nije bilo interakcije:
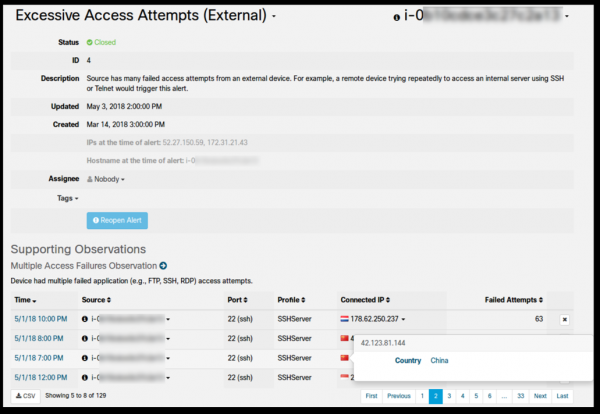
Na kraju, ovako izgleda prevelik broj neuspješnih pokušaja pristupa putem SSH-a iz Kine i Indonezije s vanjske udaljene jedinice:
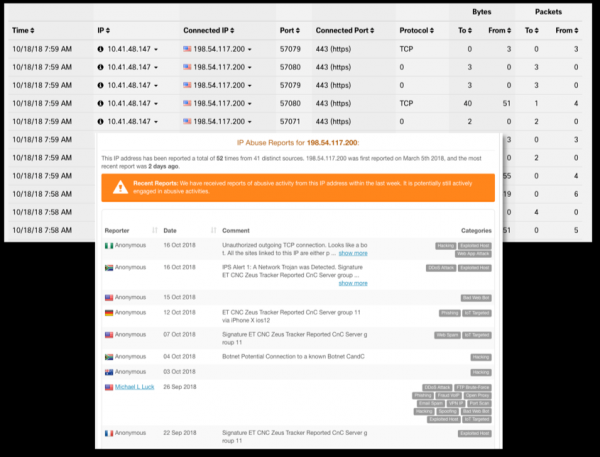
Ili, pretpostavimo, da je primjer servera u VPC-u, prema politici, nikada ne bi trebao biti odredišna točka za daljinski pristup sustavu. Dalje, pretpostavimo da je na ovom računalu došlo do daljinskog pristupa zbog pogrešne promjene politike pravila vatrozida. Funkcija modeliranja entiteta će otkriti i prijaviti ovu aktivnost („Neobičan daljinski pristup“) gotovo u stvarnom vremenu i ukazati na konkretan poziv API-ja AWS CloudTrail, Azure Monitor ili GCP Stackdriver Logging (uključujući ime korisnika, datum i vrijeme, među ostalim detaljima) koji je izazvao promjenu u pravilu vatrozida. A zatim te informacije mogu biti proslijeđene u SIEM za analizu.
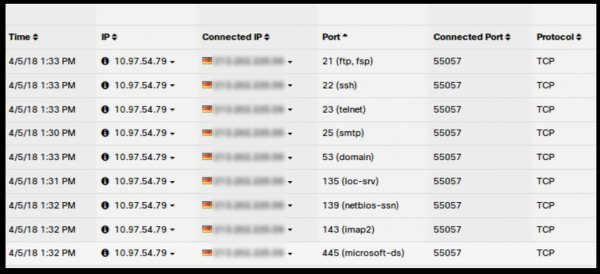
Slične mogućnosti se ostvaruju za bilo koje cloud okruženje podržano od strane Cisco Stealthwatch Cloud:
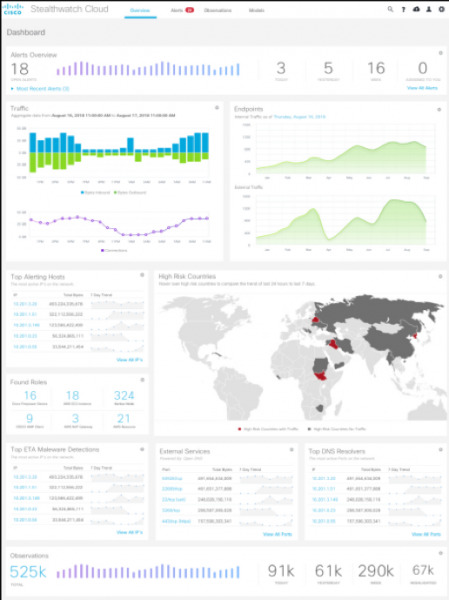
Modeliranje entiteta je jedinstveni oblik automatizacije sigurnosti koji može otkriti prethodno nepoznati problem s vašim ljudima, procesima ili tehnologijama. Na primjer, omogućuje otkrivanje, među ostalim, takvih sigurnosnih problema kao što su:
- Da li je netko otkrio backdoor u softveru koji koristimo?
- Postoji li bilo koji vanjski softver ili uređaj u našem oblaku?
- Zlorabi li ovlašteni korisnik privilegije?
- Je li došlo do pogreške u konfiguraciji koja omogućuje daljinski pristup ili drugo nenamjerno korištenje resursa?
- Ima li curenja podataka s naših servera?
- Da li je netko pokušao pristupiti nam iz neuobičajenog geografskog mjesta?
- Je li naš oblak zaražen malicioznim kodom?
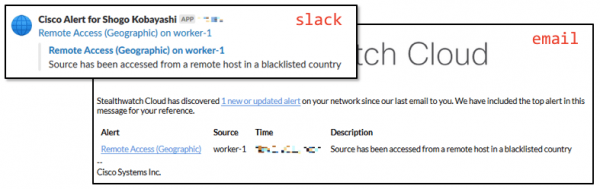
Otkriveni događaj sigurnosne politike može biti prenesen u obliku odgovarajuće poruke u Slack, Cisco Spark, sustav za upravljanje incidentima PagerDuty, kao i proslijeđen različitim SIEM sustavima, među kojima su Splunk ili ELK. Rezumirajući, može se reći da ako vaša kompanija koristi višekloudnu strategiju i nije ograničena samo na jednog pružatelja oblaka, mogućnosti za praćenje IT sigurnosti koje su opisane gore, primjena Cisco Stealthwatch Cloud bi bila dobar način da dobijete jedinstven skup mogućnosti za praćenje vodećih igrača u oblaku — Amazon, Microsoft i Google. Najzanimljivije je da ako usporedite cijene Stealthwatch Clouda s naprednim licencama za praćenje IT sigurnosti u AWS-u, Azure-u ili GCP-u, može se ispostaviti da je Cisco rješenje čak i jeftinije od ugrađenih mogućnosti rješenja Amazon, Microsoft i Google. Paradoksalno, ali istinito. I što više oblaka i njihovih mogućnosti koristite, to će očitije biti prednost konsolidiranog rješenja.
Osim toga, Stealthwatch Cloud može pratiti i privatne oblake koji su implementirani u vašoj organizaciji, npr. na bazi kontejnera Kubernetes ili omogućavanjem praćenja Netflow tokova ili mrežnog prometa, prikupljenog putem preslikavanja u mrežnoj opremi (čak i domaće proizvodnje), podataka AD ili DNS poslužitelja itd. Svi ovi podaci obogaćuju se informacijama o prijetnjama koje prikuplja Cisco Talos, najveća nevladina grupa istraživača prijetnji na svijetu.
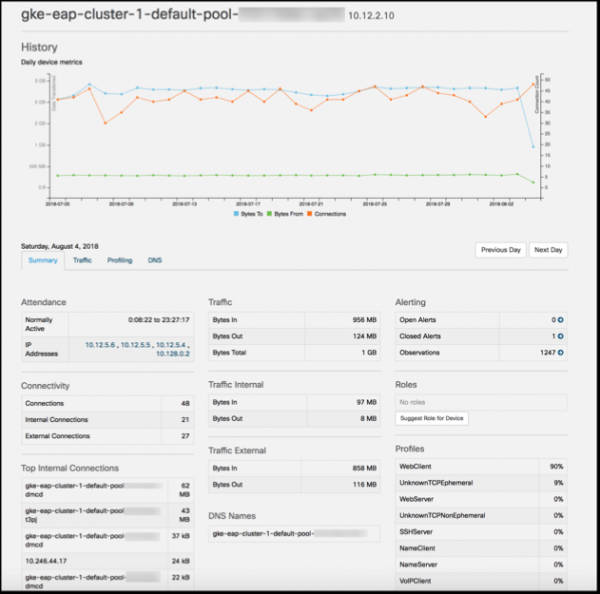
To vam omogućava da implementirate jedinstveni sustav praćenja kako javnih, tako i hibridnih oblaka koji vaša kompanija može koristiti. Prikupljene informacije zatim se mogu analizirati uz pomoć ugrađenih mogućnosti Stealthwatch Clouda ili poslati u vaš SIEM (po defaultu podržavaju se Splunk, ELK, SumoLogic i niz drugih).
Time ćemo završiti prvi dio članka u kojem sam razmotrio ugrađene i vanjske alate za praćenje informacijske sigurnosti IaaS/PaaS platformi, koji nam omogućavaju brzo otkrivanje i reagiranje na incidente koji se događaju u oblaku koji je izabrala naša tvrtka. U drugom dijelu nastavit ćemo temu i razmotriti mogućnosti praćenja SaaS platformi koristeći Salesforce i Dropbox kao primjere, a također ćemo pokušati sažeti i okupiti sve zajedno, stvarajući jedinstveni sustav praćenja informacijske sigurnosti različitih pružatelja oblaka.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish