

Prijevod članka pripremljen je posebno za studente tečaja . Zanimate li vas razvoj u ovom smjeru? Pogledajte masterclass Egora Zueva (TeamLead u tvrtki InBit) i pridružite se najbližoj grupi tečaja: početak 26. rujna.
Sve više ljudi prelazi na AWS Lambda zbog skalabilnosti, performansi, uštede i mogućnosti obrade milijuna pa čak i trilijuna zahtjeva mjesečno. Za to nije potrebno upravljati infrastrukturom na kojoj usluga radi. Automatsko skaliranje omogućuje obradu tisuća simultanih zahtjeva u sekundi. Mislim da AWS Lambda s pravom možemo nazvati jednom od najtraženijih usluga AWS-a.
AWS Lambda
AWS Lambda je usluga bez poslužitelja temeljena na događaju koja omogućuje izvođenje koda bez dodjeljivanja i upravljanja poslužiteljima te dopunjuje druge AWS usluge temeljene na korisničkoj logici. Lambda automatski odgovara na različite događaje (takozvane okidače), poput HTTP zahtjeva putem Amazon API Gateway-a, promjene podataka u zbirci Amazon S3 ili tablicama Amazon DynamoDB; ili možeš pokrenuti svoj kod putem API poziva, koristeći AWS SDK i prijelaze između stanja u AWS Step Functions.
Lambda izvršava kod na visoko dostupnoj računalnoj infrastrukturi i potpuno je odgovorna za upravljanje donjom platformom, uključujući održavanje poslužitelja i operativnog sustava, dodjelu resursa, automatsko skaliranje, praćenje koda i vođenje dnevnika. To znači da je dovoljno učitati svoj kod i postaviti kako i kada se treba izvršavati. U svom dijelu, usluga će pobrinuti za njegovo pokretanje i osigurati visoku dostupnost vaše aplikacije.
Kada preći na Lambda?
AWS Lambda je prikladna računalna platforma za razne scenarije primjene, naravno, ako je jezik i okruženje izvršavanja vašeg koda podržano od strane usluge. Ako želite fokusirati na kod i poslovnu logiku, prepuštajući održavanje poslužitelja, dodjelu resursa i skaliranje vanjskom pružatelju po razumnim cijenama, svakako biste trebali preći na AWS Lambda.
Lambda je savršena za izradu aplikacijskih sučelja, a korištenjem usluge zajedno s API Gatewayom, moguće je značajno smanjiti troškove i brže doći do tržišta. Postoje različiti načini korištenja Lambda funkcija i opcije za organizaciju bezserverske arhitekture — svatko može odabrati nešto prikladno prema zadanim ciljevima.
Lambda omogućuje izvršavanje širokog spektra zadataka. Tako, zahvaljujući podršci za CloudWatch, možete kreirati odgođene zadatke i automatizirati pojedine procese. Ne postoje ograničenja po pitanju vrste i intenziteta korištenja usluge (uzimaju se u obzir potrošnja memorije i vrijeme), i ništa vam ne stoji na putu da sustavno radite na punopravnom mikroservisu temeljenom na Lambi.
Ovdje možete kreirati uslužne akcije koje se ne izvršavaju neprekidno. Tipičan primjer je skaliranje slika. Čak ni u slučaju distribuiranih sustava Lambda funkcije ne gube na relevantnosti.
Dakle, ako ne želite brinuti o dodjeli i upravljanju računalnim resursima — isprobajte AWS Lambda; ako vam nisu potrebna teška, resursno zahtjevna računanja — također isprobajte AWS Lambda; ako vaš kod radi povremeno — točno, trebate isprobati AWS Lambda.
Sigurnost
Za sada nema prigovora na sigurnost. S druge strane, budući da su mnogi unutarnji procesi i karakteristike implementacije ovog modela skriveni od korisnika upravljane okoline AWS Lambda, neka općeprihvaćena pravila cloud sigurnosti gube na važnosti.
Kao i većina AWS usluga, Lambda se pruža prema principu zajedničke odgovornosti AWS-a i klijenta u pogledu sigurnosti i usklađenosti sa propisima. Ovaj princip smanjuje operativno opterećenje za klijenta, jer AWS preuzima zadatke održavanja, upravljanja i kontrole komponenti usluge — od operativnog sustava hosta i razine virtualizacije do fizičke sigurnosti objekata infrastrukture.
Kada konkretno govorimo o AWS Lambda, AWS je odgovoran za upravljanje temeljnom infrastrukturom, povezanim osnovnim uslugama, operativnim sustavom i aplikacijskom platformom. Dok klijent snosi odgovornost za sigurnost svog koda, pohranu povjerljivih podataka, kontrolu pristupa tim podacima, kao i usluzi i resursima Lambda (Identity and Access Management, IAM), uključujući unutar korištenih funkcija.
Na dijagramu ispod prikazan je model zajedničke odgovornosti koji se primjenjuje na AWS Lambda. Područje odgovornosti AWS označeno je narančastom bojom, dok je odgovornost klijenta označena plavom. Kao što vidite, AWS preuzima veću odgovornost za aplikacije koje se implementiraju na usluzi.
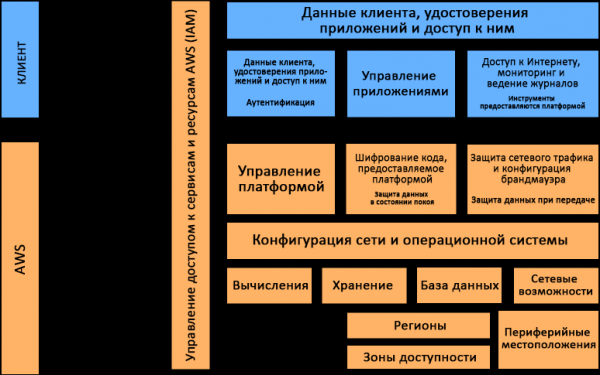
Model zajedničke odgovornosti koji se primjenjuje na AWS Lambda
Okruženje izvršavanja Lambda
Glavna prednost Lambda usluge je u tome što, izvršavajući funkciju u vaše ime, usluga sama dodjeljuje potrebne resurse. Možete uštedjeti vrijeme i trud na administriranju sustava i koncentrirati se na poslovnu logiku i pisanje koda.
Lambda usluga je podijeljena u dvije ravnine. Prva je ravnina upravljanja. Prema Wikipediji, ravnina upravljanja (control plane) je dio mreže odgovoran za prijenos Signalnog prometa i usmjeravanje. Ona je glavna komponenta koja donosi globalne odluke o dodjeli, održavanju i raspodjeli radnih opterećenja. Pored toga, ravnina upravljanja igra ulogu mrežne topologije pružatelja rješenja, odgovornog za usmjeravanje prometa i upravljanje njime.
Druga ravnina je ravnina podataka. Ona, kao i ravnina upravljanja, ima svoje zadatke. Ravnina upravljanja pruža API za upravljanje funkcijama (CreateFunction, UpdateFunctionCode) i kontrolira interakciju Lambda s drugim AWS uslugama. Ravnina podataka upravlja API pozivima (Invoke API) koji pokreću Lambda funkcije. Nakon poziva funkcije, ravnina upravljanja dodjeljuje ili bira postojeće, unaprijed pripremljeno okruženje izvršavanja za tu funkciju, a zatim izvršava kod u njemu.
AWS Lambda podržava brojne programske jezike, uključujući Java 8, Python 3.7, Go, NodeJS 8, .NET Core 2 i druge, kroz odgovarajuće okruženja za izvršavanje. AWS ih redovito ažurira, isporučuje sigurnosne zakrpe i provodi ostale operacije održavanja ovih okruženja. Lambda također omogućava korištenje drugih jezika pod uvjetom da sami implementirate odgovarajuće okruženje za izvršavanje. U tom slučaju, vi ste odgovorni za njegovo održavanje, uključujući praćenje sigurnosti.
Kako sve to funkcionira i kako će servis izvoditi vaše funkcije?
Svaka funkcija radi u jednom ili više izoliranih okruženja, koja postoje samo tijekom životnog ciklusa te funkcije, a zatim se uništavaju. U svakom okruženju istovremeno se izvršava samo jedan poziv, ali se ponovo koristi ako dođe do više serijskih poziva iste funkcije. Sva okruženja za izvršavanje rade na virtualnim strojevima s hardverskom virtualizacijom — na takozvanim microVM-ovima. Svaka microVM dodijeljena je određenom AWS računu i može se višekratno koristiti od strane okruženja za izvršavanje različitih funkcija u tom računu. MicroVM-ovi su pakirani u strukturne blokove hardverske platforme Lambda Worker, koju posjeduje i upravlja AWS. Isto okruženje za izvršavanje ne može koristiti različite funkcije, dok su microVM-ovi jedinstveni za različite AWS račune.
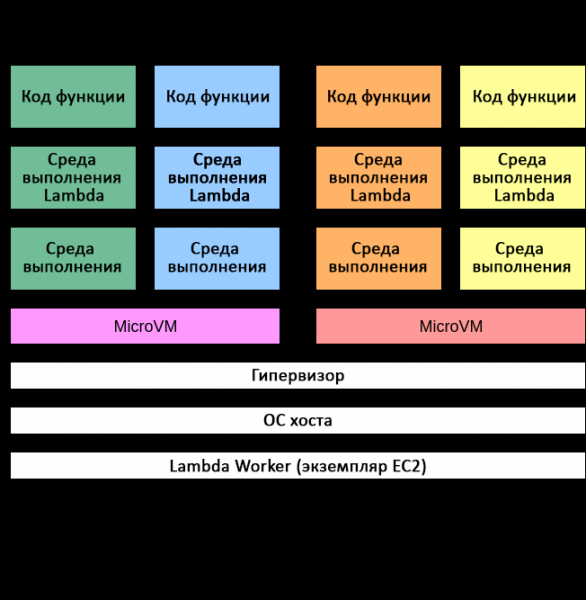
Model izolacije u AWS Lambda
Izolacija okruženja za izvršavanje ostvarena je pomoću nekoliko mehanizama. Na najvišoj razini, svako okruženje sadrži zasebne kopije sljedećih komponenti:
- Kod funkcije
- Bilo koji Lambda slojevi odabrani za funkciju
- Okruženje za izvršavanje funkcije
- Minimalni korisnički prostor temeljen na Amazon Linuxu
Za izolaciju različitih okruženja za izvršavanje primjenjuju se sljedeći mehanizmi:
- cgroups — ograničenje pristupa resursima procesora, memorije, propusnosti skladišta i mreže za svako okruženje za izvršavanje;
- namespaces — grupiranje ID-ova procesa, ID-ova korisnika, mrežnih sučelja i drugih resursa kojima upravlja Linux kernel. Svako okruženje za izvršavanje radi u svom prostoru imena;
- seccomp-bpf — ograničenje sistemskih poziva koji se mogu koristiti u okruženju za izvršavanje;
- iptables i routing tables — izolacija okruženja za izvršavanje jedan od drugoga;
- chroot — pružanje ograničenog pristupa donjem nivou datotečnog sistema.
U kombinaciji s proprietarnim tehnologijama izolacije AWS, navedeni mehanizmi garantiraju pouzdanu podjelu izvršnih okruženja. Izolirana na ovaj način, okruženja ne mogu pristupiti podacima drugih okruženja niti ih izmijeniti.
Iako se više izvršnih okruženja jednog AWS računa može pokretati na jednoj microVM, pod nijednim okolnostima microVM ne mogu dijeliti različiti AWS računi. Za izolaciju microVM u AWS Lambda koriste se samo dva mehanizma: EC2 instance i Firecracker. Izolacija gostiju (guest isolation) u Lambdi temelji se na EC2 instancama primjenjuje se od 2015. godine. Firecracker je novi hipervizor s otvorenim kodom, posebno razvijen od strane AWS-a za bezserverske radne terete i predstavljen 2018. godine. Fizička oprema na kojoj se izvršavaju microVM dijeli se između radnih opterećenja različitih računa.
Spremanje okruženja i stanja procesa
Iako su izvršna okruženja Lambda jedinstvena za različite funkcije, istu funkciju moguće je ponovno pozvati, što znači da izvršno okruženje može postojati nekoliko sati prije nego što bude uništeno.
U svakom izvršnom okruženju Lambda također postoji datotečni sustav s dozvolom za pisanje, dostupan kroz direktorij /tmp. Njegov sadržaj ne može se pristupati iz drugih izvršnih okruženja. Što se tiče spremanja stanja procesa, datoteke zapisane u /tmp postoje tijekom cijelog životnog ciklusa izvršnog okruženja. Ovo omogućuje akumuliranje rezultata više poziva, što je posebno korisno za skupe operacije poput učitavanja modela strojnog učenja.
Prijenos podataka poziva
Invoke API sučelje može se koristiti u dva režima: režimu događaja i režimu 'zakazivanje — odgovor'. U režimu događaja, poziv se dodaje u red za kasniju obradu. U režimu 'zakazivanje — odgovor', funkcija se poziva odmah s danim korisnim teretom, nakon čega se vraća odgovor. U oba slučaja funkcija se izvršava u Lambda okruženju, ali s različitim putevima korisnog tereta.
Tijekom poziva tipa 'zahtjev - odgovor', korisni podaci dolaze iz API-ja za obradu zahtjeva (API Caller), kao što je AWS API Gateway ili AWS SDK, u balansiranje opterećenja, a zatim u Lambda servis izvršavanja poziva (Invoke Service). Potonji određuje odgovarajuće okruženje za izvršavanje funkcije i prosljeđuje korisne podatke kako bi završio poziv. Balansiranje opterećenja prima promet s TLS zaštitom putem Interneta. Promet unutar Lambda servisa – nakon balansiranja opterećenja – prolazi kroz interni VPC u određenoj AWS regiji.
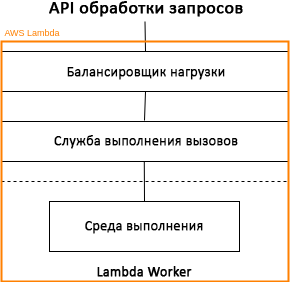
Model obrade poziva AWS Lambda: način 'zahtjev - odgovor'
Pozivi na događaje mogu se izvršavati odmah ili se dodavati u red. U nekim slučajevima red se realizira pomoću Amazon SQS (Amazon Simple Queue Service), koji prosljeđuje pozive Lambda servisu izvršavanja poziva putem unutarnjeg procesa ispitivanja (poller). Proslijeđeni promet je zaštićen TLS-om, a dodatno šifriranje podataka pohranjenih u Amazon SQS nije predviđeno.
Pozivi na događaje ne vraćaju odgovore – sve informacije o odgovorima Lambda Worker jednostavno ignorira. Pozivi na temelju događaja iz Amazon S3, Amazon SNS, CloudWatch i drugih izvora obrađuju se putem Lambda servisa u režimu događaja. Pozivi iz Amazon Kinesis i DynamoDB streamova, pozivi iz SQS redova, aplikacijskog balansiranja opterećenja i API Gateway-a obrađuju se u režimu 'zahtjev - odgovor'.
Monitoring
Možete pratiti i auditi Lambda funkcije pomoću raznih mehanizama i AWS usluga, uključujući sljedeće.
Amazon CloudWatch
Prikuplja razne statistike, poput broja zahtjeva, trajanja izvršavanja zahtjeva i broja zahtjeva koji su završili pogreškom.
Amazon CloudTrail
Omogućuje vođenje dnevnika, kontinuirano praćenje i spremanje informacija o aktivnostima u računu, povezanih s vašom AWS infrastrukturom. Imat ćete potpunu kronologiju radnji izvršenih putem AWS Management Console, AWS SDK, alata za naredbenu liniju i drugih AWS usluga.
AWS X-Ray
Osigurava potpunu vidljivost svih faza obrade zahtjeva u vašoj aplikaciji na temelju karte njenih unutarnjih komponenti. Omogućuje analizu aplikacija tijekom razvoja i u proizvodnom okruženju.
AWS Config
Možete pratiti promjene konfiguracije Lambda funkcija (uključujući njihovo uklanjanje), runtime-a, oznaka, imena handlera, veličine koda, raspodjele memorije, postavki vremena čekanja i parametara paralelizma, kao i IAM uloge izvršenja Lambda, podmreže i vezivanja sigurnosnih grupa.
Zaključak
AWS Lambda nudi moćan skup alata za izradu sigurnih i skalabilnih aplikacija. Mnoge metode osiguravanja sigurnosti i usklađenosti u AWS Lambda nisu različite od onih korištenih u drugim AWS uslugama, iako postoje iznimke. Od ožujka 2019. godine, Lambda ispunjava zahtjeve SOC 1, SOC 2, SOC 3, PCI DSS, zakona Sjedinjenih Američkih Država o nasljedstvu i odgovornosti za zdravstveno osiguranje (HIPAA) i drugim regulativama. Stoga, kada razmišljate o implementaciji nove aplikacije, razmotrite AWS Lambda servis — možda je idealan za vaš zadatak.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish