

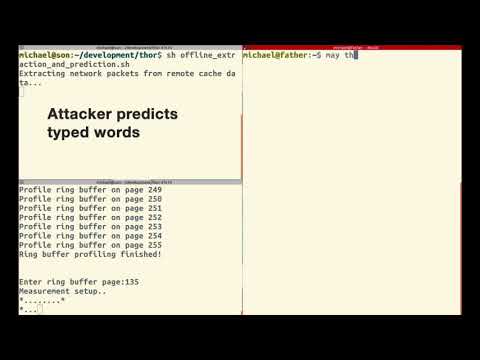
Tim istraživača s Fakulteta za slobodne umjetnosti u Amsterdamu i Švicarskog federarnog tehnološkog instituta u Zürichu razvio je tehniku mrežnog napada. (Network Cache ATtack) omogućuje, koristeći metode analize podataka putem alternativnih kanala, daljinsko određivanje tipki koje korisnik pritisne tijekom rada u SSH sesiji. Problem se javlja samo na poslužiteljima koji koriste tehnologije (Remote direct memory access) i (Data-Direct I/O).
Tvrtka Intel , da je napad teško ostvariv u praksi, jer zahtijeva pristup napadača lokalnoj mreži, sterilne uvjete i organizaciju povezivanja hostova koristeći tehnologije RDMA i DDIO, koje se obično koriste u izoliranim mrežama, primjerice, u računalnim klasterima. Problemu je dodijeljena neznatna razina opasnosti (CVSS 2.6, ) i preporučeno je ne uključivati DDIO i RDMA u lokalnim mrežama gdje nije osigurana sigurnosna granica i gdje se dopušta povezivanje nepouzdanih klijenata. DDIO se koristi u Intelovim poslužiteljskim procesorima od 2012. godine (Intel Xeon E5, E7 i SP). Sustavi temeljeni na AMD procesorima i drugim proizvođačima nisu pogođeni problemom, jer ne podržavaju pohranu podataka prenesenih preko mreže u CPU cache-u.
Metoda korištena za napad nalikuje ranjivosti ««, koja omogućuje promjenu sadržaja pojedinih bitova u RAM-u manipulacijom mrežnim paketima u sustavima s RDMA. Novi problem je posljedica rada na smanjenju latencije prilikom korištenja mehanizma DDIO, koji omogućuje izravnu interakciju mrežne kartice i drugih perifernih uređaja s cache-om procesora (prilikom obrade paketa mrežne kartice, podaci se pohranjuju u cache i izvlače iz cache-a, bez pristupa memoriji).
Zahvaljujući DDIO-u, podaci generirani tijekom zlonamjerne mrežne aktivnosti također ulaze u procesorsku кеш. Napad NetCAT se oslanja na to da mrežne karte aktivno кешiraju podatke, a brzina obrade paketa u modernim lokalnim mrežama je dovoljna da utječe na popunjavanje кешa i odredi prisutnost ili odsutnost podataka u кешu putem analize kašnjenja pri prijenosu podataka.
Kada se koriste interaktivne sesije, poput onih putem SSH-a, mrežni paket se šalje neposredno nakon pritiska tipke, tj. kašnjenja između paketa koreliraju s kašnjenjima između pritisaka tipki. Korištenjem metoda statističke analize i uzimajući u obzir da kašnjenja između pritisaka obično ovise o položaju tipke na tipkovnici, određena vjerovatnost može rekreirati unesene informacije. Na primjer, većina ljudi obično tipka 's' nakon 'a' znatno brže nego 'g' nakon 's'.
Informacije koje se talože u procesorskom кешu također omogućuju procjenu točnog vremena paketa poslanih mrežnom kartom tijekom obrade takvih veza kao što je SSH. Generirajući određeni tok prometa, napadač može odrediti trenutak pojave novih podataka u кешu, povezanih s određenom aktivnošću u sustavu. Za analizu sadržaja кешa koristi se metoda , koja podrazumijeva popunjavanje кешa referentnim skupom vrijednosti i mjerenje vremena pristupa njima prilikom ponovnog punjenja kako bi se odredile promjene.
Nije isključena primjena predložene tehnike za određivanje ne samo pritisaka tipki, nego i drugih vrsta povjerljivih podataka koji se talože u CPU кешu. Potencijalno, napad se može provesti i pri isključenju RDMA, ali bez RDMA njegova učinkovitost se smanjuje, a izvršenje se značajno otežava. Također je moguće koristiti DDIO za organizaciju skrivenog komunikacijskog kanala, koji se koristi za prijenos podataka nakon kompromitacije servera, zaobilazeći sustave za osiguranje.
Izvor: opennet.ru
