

Danas ćemo započeti proučavanje EIGRP protokola, koji je uz proučavanje OSPF jedna od najvažnijih tema CCNA tečaja.
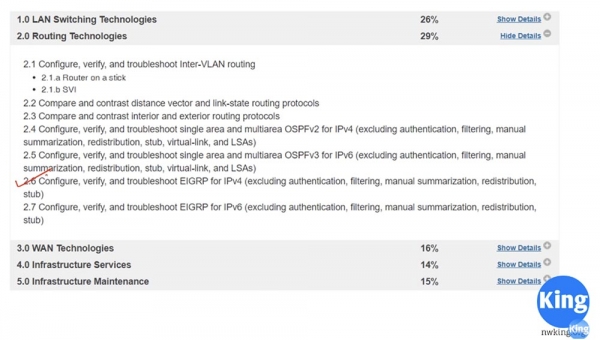
Kasnije ćemo se vratiti na odjeljak 2.5, a sada odmah nakon odjeljka 2.4 prelazimo na odjeljak 2.6 "Konfiguracija, provjera i otklanjanje problema EIGRP protokola IPv4 (osim autentifikacije, filtriranja, ručnog sabiranja, redistribucije i konfiguracije stuba)."
Danas imamo uvodni sat, na kojem ću vam predstaviti koncept EIGRP protokola poboljšane interne usmjeravanja, a na sljedeća dva sata ćemo razmatrati konfiguraciju i otklanjanje problema ovog protokola. No prije toga želim vam reći sljedeće.
U posljednjih nekoliko lekcija proučavali smo OSPF. Sada želim da se prisjetite da smo, kada smo prije nekoliko mjeseci proučavali RIP protokol, govorili o petljama usmjeravanja i tehnologijama koje sprječavaju ciklično usmjeravanje. Kako se mogu spriječiti nastanak petlji u usmjeravanju kada koristimo OSPF? Mogu li se koristiti metode kao što su "otrovanje ruta" ili "podijeljeni horizont"? To su pitanja na koja trebate sami odgovoriti. Možete koristiti druge relevantne izvore, ali pronađite odgovore na ova pitanja. Želim da naučite kako samostalno pronalaziti odgovore radeći s različitim izvorima, i zamolit ću vas da ostavite svoje komentare ispod ovog videa kako bih mogao vidjeti koliko je mojih učenika uspjelo u ovom zadatku.
Što je EIGRP? To je hibridni protokol usmjeravanja koji kombinira korisne funkcije udaljeno-vektorskih protokola poput RIP-a i protokola stanja veze poput OSPF-a.
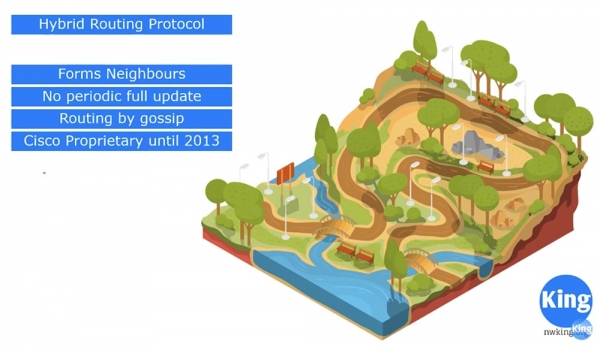
EIGRP je Cisco-ov proprietary protokol koji je 2013. godine postao dostupan za javnu upotrebu. Iz protokola stanja veze preuzeo je algoritam uspostavljanja susjedstva, za razliku od RIP-a koji ne uspostavlja susjede. RIP također razmjenjuje tablice usmjeravanja s drugim sudionicima protokola, dok OSPF prije nego što započne takvu razmjenu formira susjedstvo. EIGRP radi na isti način.
Protokol RIP svakih 30 sekundi izvodi periodična ažuriranja cijele tablice usmjeravanja i šalje informacije o svim sučeljima i svim rutama svim svojim susjedima. EIGRP ne provodi periodična potpuna ažuriranja informacija, već umjesto toga koristi koncept slanja Hello poruka, slično kao OSPF. Svakih nekoliko sekundi šalje Hello poruku kako bi provjerio je li susjed još uvijek "živ".
Za razliku od protokola udaljenog vektora, koji proučava cijelu topologiju mreže prije nego što donese odluku o oblikovanju rute, EIGRP, poput RIP-a, stvara rute na temelju "glasina". Kada kažem "glasine", mislim na to da kada susjed nešto javi, EIGRP se s time bezuvjetno slaže. Na primjer, ako susjed kaže da zna kako doći do 10.1.1.2, EIGRP mu vjeruje, ne pitajući: "Odakle ti to? Reci mi o cijeloj topologiji mreže!".
Do 2013. godine, ako ste koristili samo Cisco infrastrukturu, mogli ste koristiti EIGRP, jer je ovaj protokol razvijen još 1994. godine. Međutim, mnoge tvrtke, čak i koristeći Cisco opremu, nisu željele raditi s ovim protokolom. Po mom mišljenju, trenutno je EIGRP najbolji protokol dinamičkog usmjeravanja, jer je mnogo lakši za korištenje, no ljudi i dalje preferiraju OSPF. Mislim da je to zbog toga što ne žele "vezati" se uz proizvode Cisco-a. No, Cisco je učinio ovaj protokol javno dostupnim jer podržava mrežnu opremu proizvođača trećih strana, poput Junipera, i ako se udružite s tvrtkom koja ne koristi Cisco opremu, nećete imati nikakvih problema.
Učinimo mali izlet u povijest mrežnih protokola.
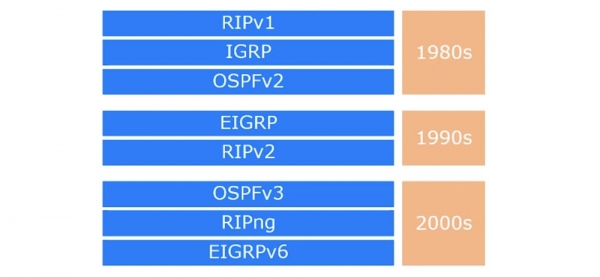
Protokol RIPv1, koji se pojavio 1980-ih godina, imao je niz ograničenja, na primjer, maksimalan broj hopova jednak 16, zbog čega nije mogao osigurati usmjeravanje u opsežnim mrežama. Malo kasnije razvijen je unutarnji protokol usmjeravanja IGRP, koji je bio mnogo bolji od RIP-a. Međutim, on je više bio protokol udaljenog vektora nego protokol stanja kanala. Krajem 80-ih godina pojavljuje se otvoreni standard – protokol praćenja stanja kanala OSPFv2 za IPv4.
Na početku 90-ih, Cisco je odlučila da poboljša IGRP protokol i izdala unaprijeđeni unutarnji protokol za usmjeravanje EIGRP. Bio je puno učinkovitiji od OSPF-a, jer je kombinirao karakteristike i RIP-a i OSPF-a. Kada počnemo s njegovim proučavanjem, uvjerit ćete se da je konfiguriranje EIGRP-a mnogo lakše nego OSPF-a. Cisco je nastojala razviti protokol koji bi omogućio što bržu konvergenciju mreže.
Krajem 90-ih godina izdata je ažurirana bezklasna verzija protokola RIPv2. U 2000-im su predstavljene treća verzija OSPF-a, RIPng i EIGRPv6, koji podržavaju IPv6 protokol. Svijet se postupno približava potpunom prelasku na IPv6, a developeri protokola za usmjeravanje žele biti spremni za to.
Ako se sjećate, proučavali smo da se pri odabiru optimalne rute, RIP, kao udaljeno-vektorski protokol, vodi samo jednim kriterijem – minimalnim brojem skokova ili minimalnom udaljenošću do odredišnog sučelja. Tako će usmjerivač R1 odabrati izravnu rutu do usmjerivača R3 unatoč tome što je brzina na toj ruti 64 kbit/s – što je znatno manje od brzine na ruti R1-R2-R3, koja iznosi 1544 kbit/s. RIP protokol će smatrati optimalnom sporiju rutu dugom jedan skok, umjesto brze rute dugom 2 skoka.
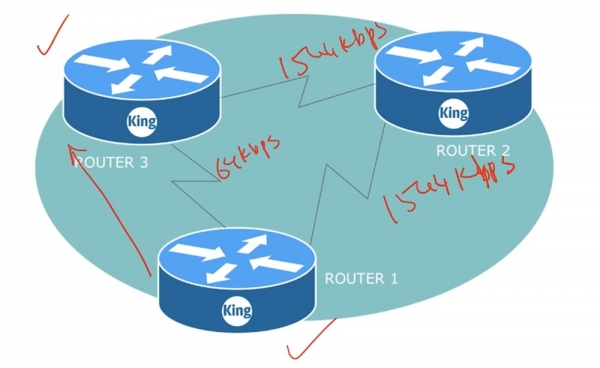
OSPF će proučiti cijelu topologiju mreže i donijeti odluku da za komunikaciju s usmjerivačem R3 koristi rutu preko usmjerivača R2 kao bržu opciju. Kao metrika, RIP koristi broj skokova, dok je metrika OSPF-a cijena, koja je u većini slučajeva proporcionalna propusnosti kanala.
EIGRP također uzima u obzir cijenu rute, međutim, njegova metrika je puno složenija od metrike OSPF-a i oslanja se na brojne faktore, uključujući propusnost Bandwidth, latenciju Delay, pouzdanost Reliability, opterećenje Loading i maksimalnu veličinu paketa MTU. Na primjer, ako je neki čvor opterećeniji od ostalih, EIGRP će analizirati opterećenje cijele rute i odabrati drugi čvor s manjim opterećenjem.
Na tečaju CCNA uzimat ćemo u obzir samo one faktore formiranja metrike, kao što su Bandwidth i Delay, koje će formula metrike koristiti.
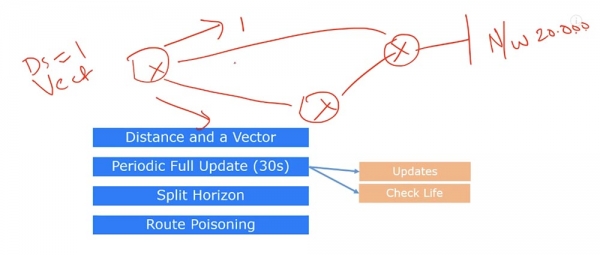
Protokol RIP koriste dva pojma: udaljenost i smjer. Ako imamo 3 usmjerivača, a jedan od njih je povezan s mrežom 20.0.0.0, odabir će se vršiti prema udaljenosti – to su hopovi, u ovom slučaju 1 hop, i prema smjeru, odnosno putem kojim će se slati promet – gornjim ili donjim.
Osim toga, RIP koristi periodično ažuriranje informacija, šaljući potpunu tablicu routanja preko cijele mreže svakih 30 sekundi. Ovo ažuriranje ima dvije funkcije. Prva je samo ažuriranje tablice routanja, a druga provjera životnosti susjeda. Ako uređaj ne primi odgovor na ažuriranje tablice ili nove informacije o ruti od susjeda unutar 30 sekundi, razumije da ruta prema susjedu više nije dostupna. Usmjerivač šalje ažuriranje svakih 30 sekundi kako bi provjerio je li susjed još 'živ' i je li ruta još uvijek valjana.
Kao što sam rekao, za sprječavanje petlji u rutiranju koristi se tehnologija Split Horizon. To znači da se ažuriranje ne šalje natrag na onaj sučelje s kojeg je došlo. Druga tehnologija za sprječavanje petlji je Route Poison. Ako je veza s mrežom 20.0.0.0 prekinuta, usmjerivač kojem je bila priključena šalje susjedima 'otrovnu rutu', u kojoj obavještava da je ta mreža sada dostupna na 16 hopova, što znači praktički nedostižno. Tako radi protokol RIP.
Kako EIGRP radi? Ako se sjećate s lekcija o OSPF-u, ovaj protokol izvršava tri funkcije: uspostavlja susjedstvo, ažurira LSDB koristeći LSA u skladu s promjenama topologije mreže i gradi tablicu routanja. Uspostavljanje susjedstva je prilično složena procedura koja koristi mnoge parametre. Na primjer, provjera i promjena veze 2WAY – neka su povezivanja u stanju dvostrane veze, dok neka prelaze u stanje FULL. Za razliku od OSPF-a, u protokolu EIGRP to se ne događa – on provjerava samo 4 parametra.
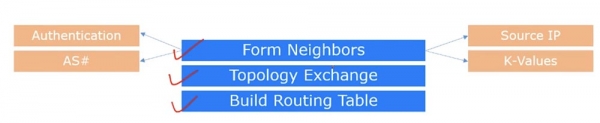
Poput OSPF-a, ovaj protokol svake 10 sekundi šalje Hello poruku koja sadrži 4 parametra. Prvi je kriterij za autentifikaciju, ako je prethodno postavljena. Pri tome, svi uređaji koji uspostavljaju susjedstvo moraju imati iste parametre autentifikacije.
Drugi parametar služi za provjeru pripadnosti uređaja jednoj autonomnoj sistemu, tj. za uspostavljanje susjedstva putem EIGRP protokola oba uređaja moraju imati isti broj autonomnog sistema. Treći parametar služi za provjeru da Hello poruke dolaze s iste IP adrese izvora Source IP.
Četvrti parametar se koristi za provjeru usklađenosti varijabli K-Values. Protokol EIRGP koristi 5 takvih koeficijenata od K1 do K5. Ako se sjećate, pri vrijednosti K=0 parametri se ignoriraju, dok se pri K=1 parametri koriste u formuli za izračunavanje metrike. Tako, vrijednosti K1-5 za različite uređaje trebaju biti iste. U CCNA tečaju uzet ćemo zadane vrijednosti tih koeficijenata: K1 i K3 su 1, a K2, K4 i K5 su 0.
Dakle, ako se ova 4 parametra poklapaju, EIGRP uspostavlja odnose susjedstva i uređaji se unose jedni druge u tablicu susjeda. Zatim se vrše izmjene u tablici topologije.
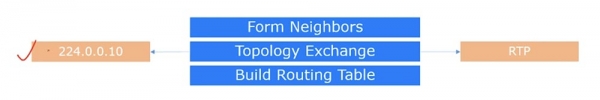
Sve Hello poruke šalju se na multicast IP adresu 224.0.0.10, a ažuriranja se, ovisno o postavkama, šalju na unicast adrese susjeda ili na multicast adresu. Ovo ažuriranje ne koristi UDP ili TCP, već drugi protokol nazvan RTP, Reliable Transport Protocol, ili "transportni protokol pouzdanosti". Ovaj protokol provjerava je li susjed primio ažuriranje i, kao što njegovo ime sugerira, njegova ključna funkcija je osiguranje pouzdane komunikacije. Ako ažuriranje ne dođe do susjeda, prijenos će se ponavljati dok ga ne primi. U OSPF-u mehanizam za provjeru uređaja primaoca ne postoji, tako da sustav ne zna jesu li susjedni uređaji primili ažuriranje ili ne.
Ako se sjećate, RIP svakih 30 sekundi šalje ažuriranje cijele topologije mreže. EIGRP to radi samo kada se u mreži pojavi novi uređaj ili se dogode promjene. Ako se promijeni topologija podmreže, protokol će poslati ažuriranje, ali ne cijele tablice topologije, već samo zapise koji se odnose na tu promjenu. Ako se promijeni neka podmreža, bit će ažurirana samo njena topologija. To izgleda kao djelomično ažuriranje koje se događa kada je potrebno.
Kao što znate, OSPF šalje LSA svakih 30 minuta bez obzira na to jesu li u mreži nastale bilo kakve promjene. EIGRP neće slati nikakva ažuriranja tijekom dužih vremenskih razdoblja sve dok se ne dogode promjene u mreži. Stoga je EIGRP mnogo učinkovitiji od OSPF-a.
Nakon što su usmjerivači razmijenili pakete ažuriranja, dolazi do treće faze – formiranje tablice usmjeravanja na temelju metričke vrijednosti koja se izračunava prema formuli prikazanoj na slici. Ona izračunava troškove i na temelju tih troškova donosi odluku.
Pretpostavimo da je R1 poslao Hello usmjerivaču R2, a taj je poslao Hello usmjerivaču R1. Ako se svi parametri podudaraju, usmjerivači stvaraju tablicu susjeda. U tu tablicu R2 unosi zapis o usmjerivaču R1, a R1 stvara zapis o R2. Nakon toga, usmjerivač R1 šalje ažuriranje u povezanu mrežu 10.1.1.0/24. U tablici usmjeravanja to izgleda kao informacija o IP adresi mreže, sučelju usmjerivača koje osigurava vezu s njom i cijeni rute preko tog sučelja. Ako se sjećate, cijena EIGRP-a iznosi 90, a zatim se navodi vrijednost udaljenosti Distance value o kojoj ćemo razgovarati kasnije.
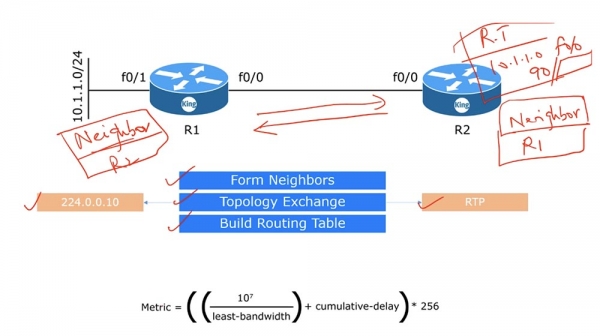
Puna formula metričke vrijednosti izgleda mnogo složenije, jer uključuje vrijednosti koeficijenata K i različite transformacije. Na webu Cisco prikazan je puni oblik formule, no ako zamijenite vrijednosti prema zadanim koeficijentima, ona se pretvara u jednostavniji oblik – metrika će biti jednaka (propusnost + Kašnjenje) * 256.
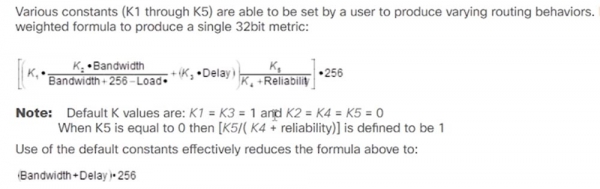
Koristit ćemo upravo ovaj pojednostavljeni oblik formule za izračunavanje metrike, gdje je propusnost u kilobitima jednaka 107, podijeljeno s najmanjom propusnošću svih sučelja koja vode do odredišne mreže least-bandwidth, a kašnjenje cumulative-delay – to je ukupno kašnjenje u desetinama mikrosekundi na svim sučeljima koja vode do odredišne mreže.
Kada proučavamo EIGRP, moramo usvojiti četiri definicije: Feasible Distance (moguća udaljenost), Reported Distance (prijavljena udaljenost), Successor (susjedni router s najmanjom cijenom puta do odredišne mreže) i Feasible Successor (rezervni susjedni router). Da bismo razumjeli što oni znače, razmotrite sljedeću topologiju mreže.
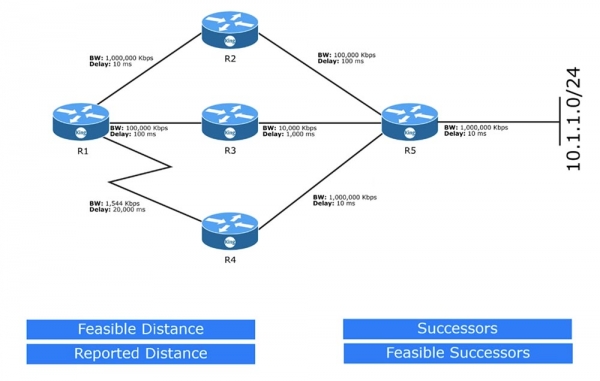
Započet ćemo s izradom tablice usmjeravanja R1 s ciljem odabira najboljeg puta do mreže 10.1.1.0/24. Pored svakog uređaja prikazana je propusnost u kbit/s i kašnjenje u ms. Koristimo sučelja GigabitEthernet s propusnošću od 100 Mbit/s, ili 1000000 kbit/s, sučelja FastEthernet brzine 100000 kbit/s, Ethernet brzine 10000 kbit/s i serijsko sučelje brzine 1544 kbit/s. Te vrijednosti možete saznati ako pogledate specifikacije odgovarajućih fizičkih sučelja u postavkama routera.
Propusnost serijskih sučelja prema zadanim postavkama iznosi 1544 kbit/s, a čak i ako imate vezu od 64 kbit/s, propusnost će i dalje biti 1544 kbit/s. Stoga, kao mrežni administrator, trebate osigurati da koristite ispravnu vrijednost bandwidth. Za određeno sučelje to možete postaviti pomoću naredbe bandwidth, a pomoću naredbe delay možete promijeniti zadanu vrijednost kašnjenja. Ne morate brinuti o zadanim vrijednostima bandwidth za sučelja GigabitEthernet ili Ethernet, ali budite oprezni pri odabiru brzine veze ako koristite serijsko sučelje.
Obratite pažnju da je na ovoj shemi kašnjenje označeno kao da je u milisekundama ms, ali u stvarnosti je to mikrosekunde, samo jednostavno nemam slovo μ za ispravno označavanje mikrosekundi μs.
Pažljivo se odnosite prema sljedećem: Ako unesete naredbu show interface g0/0, sustav će prikazati kašnjenje u desetinama mikrosekundi, a ne samo u mikrosekundama.
Detaljno ćemo raspraviti ovo pitanje u sljedećem videu koji će biti posvećen konfiguraciji EIGRP, ali zapamtite da se prilikom umetanja vrijednosti latencije u formulu, 100 μs pretvara u 10, jer formula koristi desetice mikrosekundi, a ne jedinice.
Na dijagramu ću označiti crvenim točkama sučelja na koja se odnose prikazane propusnosti i latencije.
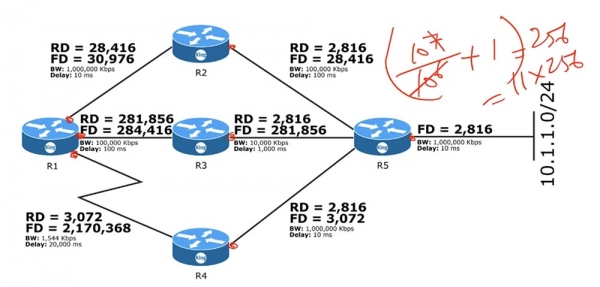
Prvo što trebamo učiniti je odrediti moguće udaljenosti Feasible Distance. To je FD metrika koja se izračunava prema formuli. Za segment od R5 do vanjske mreže trebamo podijeliti 107 s 106, što nam daje 10. Zatim ovom iznosu bandwidth trebamo dodati latenciju od 1, jer imamo 10 mikrosekundi, što je jedan desetak. Dobivena vrijednost 11 treba se pomnožiti s 256, što znači da će metrika iznositi 2816. Tako je FD vrijednost za ovaj segment mreže.
Ovu vrijednost usmjerivač R5 će poslati usmjerivaču R2, pri čemu će za R2 postati objavljena udaljenost Reported Distance, odnosno vrijednost koju mu je dostavio susjed. Tako će objavljena udaljenost RD za sve ostale uređaje biti jednaka mogućoj udaljenosti FD uređaja koji ju je prijavio.
Usmjerivač R2 provodi izračune FD koristeći svoje podatke, dijeleći 107 s 105 i dobiva 100. Zatim ovom iznosu dodaje zbroj latencija na putu do vanjske mreže: latenciju R5 koja iznosi jedan desetak mikrosekundi, i vlastitu latenciju koja iznosi deset desetaka. Ukupna latencija iznosit će 11 desetaka mikrosekundi. Dodajemo je dobivenoj stotki i dobivamo 111, množimo ovu vrijednost s 256 i dobivamo FD=28416. Slično postupak prati usmjerivač R3, dobivajući nakon provedenih izračuna FD=281856. Usmjerivač R4 izračunava FD=3072 i prenosi ga R1 kao RD.
Napomena da router R1 pri izračunavanju FD umeće u formulu ne svoju propusnost od 1000000 kbit/s, već manju propusnost routera R2, koja iznosi 100000 kbit/s, jer se u formuli uvek koristi minimalna propusnost interfejsa koji vodi ka odredišnoj mreži. U ovom slučaju, na putu ka mreži 10.1.1.0/24 nalaze se routeri R2 i R5, ali budući da je propusnost petog routera veća, u formulu se stavlja najmanja vrednost propusnosti routera R2. Ukupno kašnjenje na putu R1-R2-R5 iznosi 1+10+1 (decimala) = 12, prilagođena propusnost je 100, a zbir ovih brojeva, pomnožen sa 256, daje vrednost FD=30976.
Dakle, svi uređaji izračunali su FD svojih interfejsa, a router R1 ima 3 rute koje vode ka odredišnoj mreži. To su rute R1-R2, R1-R3 i R1-R4. Router bira minimalnu moguću vrednost udaljenosti FD, koja iznosi 30976 – to je ruta ka routeru R2. Ovaj router postaje Successor, ili "naslednik". U tabeli rutiranja takođe se navodi Feasible Successor (rezervni naslednik) – to znači da će se u slučaju prekida veze između R1 i Successora, ruta ostvarivati preko rezervnog routera Feasible Successor.
Feasible Successors se dodeljuju prema jedinom pravilu: objavljena udaljenost RD ovog rutera mora biti manja nego FD routera na odeljak ka Successoru. U našem slučaju R1-R2 ima FD=30976, RD na odeljku R1-K3 iznosi 281856, a RD na odeljku R1-R4 iznosi 3072. Budući da je 3072 < 30976, kao Feasible Successor bira se router R4.
To znači da će u slučaju prekida veze na odeljku mreže R1-R2 saobraćaj ka mreži 10.1.1.0/24 biti upućen putem rute R1-R4-R5. Prebacivanje rute prilikom korišćenja RIP traje nekoliko decenija sekundi, prilikom korišćenja OSPF traje nekoliko sekundi, dok se u EIGRP dešava trenutno. To je još jedna prednost EIGRP u odnosu na druge protokole rutiranja.
Što će se dogoditi ako veza s Successorom i Feasible Successorom istovremeno pukne? U tom slučaju, EIGRP koristi DUAL algoritam koji može izračunati rezervnu rutu kroz vjerojatnog nasljednika. To može trajati nekoliko sekundi, tijekom kojih EIGRP pronalazi drugog susjeda koji se može koristiti za prijenos prometa i smještava njegove podatke u tablicu usmjeravanja. Nakon toga, protokol nastavlja s uobičajenim radom na osiguravanju usmjeravanja.
Hvala što ste s nama. Sviđa li vam se naš sadržaj? Želite li vidjeti više zanimljivih materijala? Podržite nas naručivanjem ili preporučite prijateljima. 30% popusta za korisnike Habr-a na jedinstveni analog entry-level servera, koji smo stvorili za vas: (dostupne opcije s RAID1 i RAID10, do 24 jezgre i do 40GB DDR4).
Dell R730xd za pola cijene? Samo kod nas u Nizozemskoj! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 $! Pročitajte o tome
Izvor: habr.com
