

Dobrodošli u novi ciklus članaka, ovoga puta o temi istrage incidenata, a posebno — analizi zlonamjernih stvari pomoću forenzike Check Point. Prije smo objavili o radu u Smart Event, ali ovoga puta razmotrit ćemo izvještaje forenzike o konkretnim događajima u različitim produktima Check Point:
Zašto je forenzika spriječenih incidenata važna? Mislio bi, uhvatio si virus, to je već dobro, zašto se time baviti? Kako pokazuje praksa, napad je poželjno ne samo blokirati, nego i razumjeti kako točno funkcionira: koja je bila ulazna točka, koja je ranjivost korištena, koji su procesi uključeni, dotiče li se registra i datotečnog sustava, koja je porodica virusa, koja je potencijalna šteta itd. Ovi i drugi korisni podaci mogu se dobiti u iscrpnim izvještajima forenzike Check Point (kako u tekstualnom, tako i u grafičkom obliku). Ručno dobivanje takvog izvještaja je vrlo teško. Nakon toga, ti podaci mogu pomoći u donošenju potrebnih mjera i isključiti mogućnost uspjeha sličnih napada u budućnosti. Danas ćemo razmotriti izvještaj forenzike Check Point SandBlast Network.
SandBlast Network
Korištenje sandbox-a za jačanje zaštite mrežnog perimetra već dugo je postalo uobičajena praksa i obavezan sastojak, poput IPS-a. U Check Point-u, za funkcionalnost sandbox-a odgovara blade Threat Emulation, koja je dio tehnologija SandBlast (tamo je još i Threat Extraction). Već smo ranije objavili za verziju Gaia 77.30 (vrlo preporučujem za gledanje ako ne razumijete o čemu se sad radi). S gledišta arhitekture, od tada nije bitno ništa promijenjeno. Ako na perimetru mreže imate Check Point Gateway, možete koristiti dva načina integracije s sandboxom:
- SandBlast Local Appliance — u vašu mrežu se postavlja dodatni SandBlast appliance, na koji se šalju datoteke na analizu.
- SandBlast Cloud — datoteke se šalju na analizu u oblak Check Point.
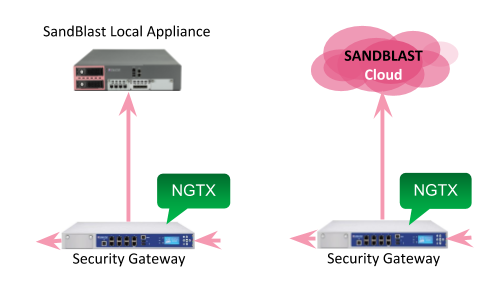
Sandbox se može smatrati posljednjom linijom obrane na perimetru mreže. Povezuje se tek nakon analize klasičnim sredstvima — antivirusom, IPS-om. A ako takva tradicionalna sredstva ne nude gotovo nikakvu analizu, sandbox može detaljno "prikazati" zašto je datoteka blokirana i što točno zloćudno čini. Takav izvještaj o forenzici može se dobiti i iz lokalnog i iz oblaka.
Check Point Forenzika Izvještaj
Pretpostavimo da ste vi, kao stručnjak za IB, došli na posao i otvorili nadzornu ploču u SmartConsole. Odmah vidite incidente iz posljednja 24 sata, a vašu pozornost privlače događaji Threat Emulation — najopasniji napadi koji nisu blokirani potpisnom analizom.
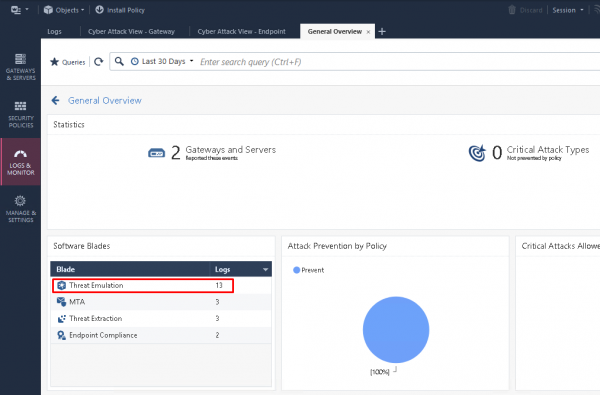
Možete "proći" u te događaje (drill down) i pogledati sve zapise o bladu Threat Emulation.
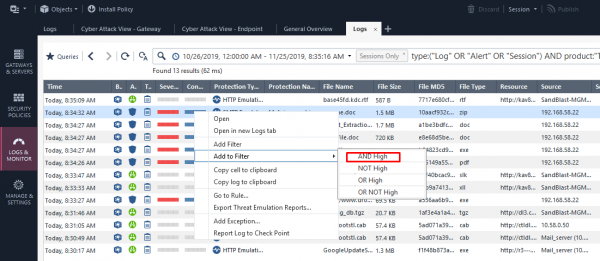
Nakon toga, možete dodatno filtrirati zapise prema razini kritičnosti prijetnji (Severity), kao i prema Confidence Level (pouzdanost aktivacije):
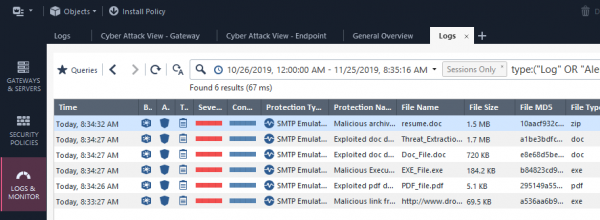
Otvorivši zanimljivi događaj, možete se upoznati s općim informacijama (src, dst, severity, sender itd.):
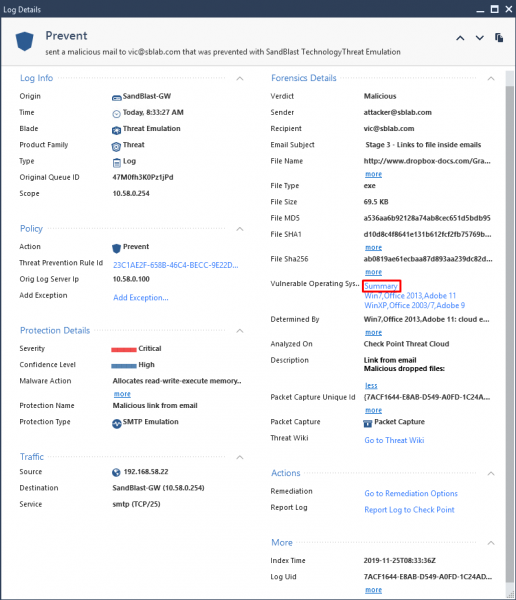
I tamo također možete primijetiti odjeljak Forenzika s dostupnim Sažetak izvještajem. Klikom na njega pred nama će se otvoriti detaljno razjašnjenje zloćudnog softvera u obliku interaktivne HTML stranice:
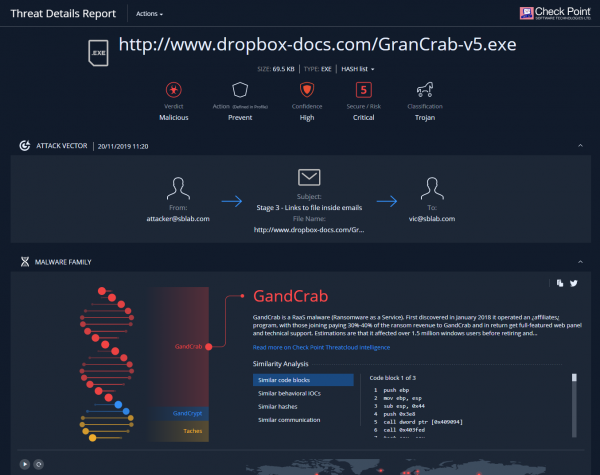
(To je dio stranice. )
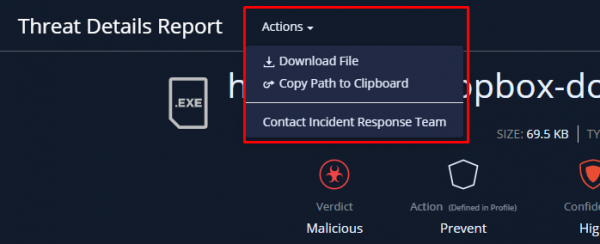
Iz ovog izvještaja također možemo preuzeti izvorni zloćudni softver (u šifriranom arhivu), ili odmah kontaktirati Check Point tim za odgovor.
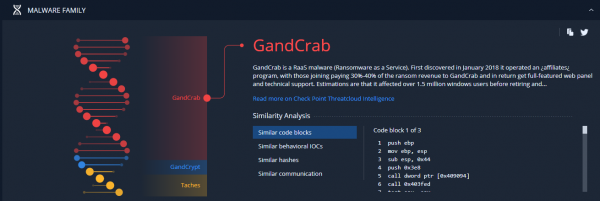
Niže možete vidjeti lijepu animaciju koja u postotku prikazuje s kojim poznatim zloćudnim kodom se naš primjer preklapa (uključujući sam kod i makroe). Ova analiza pruža se korištenjem strojnog učenja u oblaku Check Point Threat Cloud.
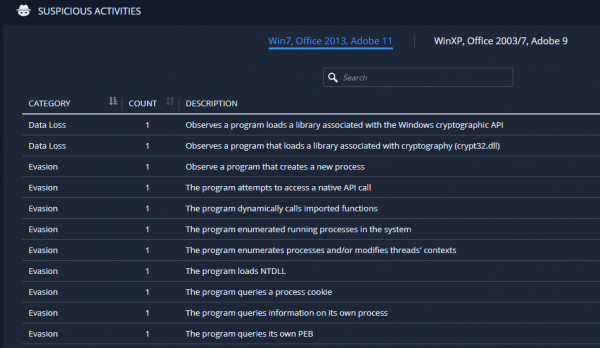
Zatim možete provjeriti koje su točno aktivnosti u sandboxu omogućile zaključak o zloćudnosti ove datoteke. U ovom slučaju, vidimo korištenje tehnika zaobilaženja i pokušaj učitavanja ransomware-a:
Možemo primijetiti da je u ovom slučaju emulacija provedena u dva sustava (Win 7, Win XP) i različitim verzijama softvera (Office, Adobe). Ispod je video (slideshow) s procesom otvaranja te datoteke u sandboxu:
Primjer videa:
Na samom kraju možemo detaljno vidjeti kako je napad napredovao. Bilo u tabličnom obliku, bilo u grafičkom:
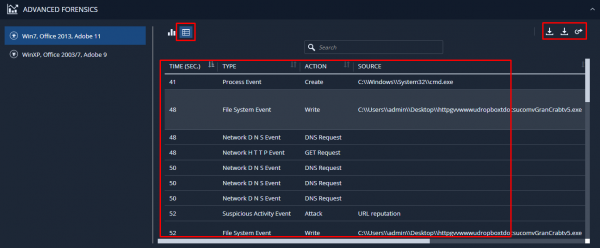
Tamo možemo preuzeti te informacije u RAW formatu i pcap datoteku za detaljnu analizu generiranog prometa u Wiresharku:
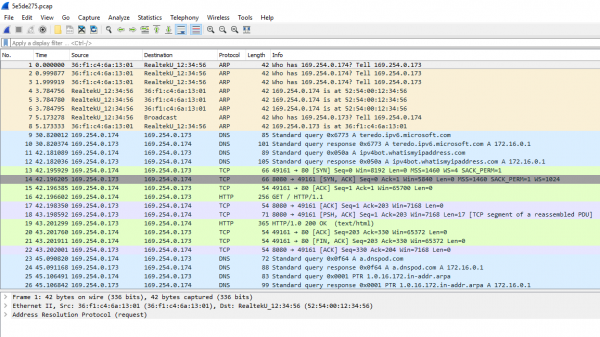
Zaključak
Korištenjem ovih informacija možete značajno poboljšati zaštitu svoje mreže. Blokirati domaćine koji šire viruse, zatvoriti korištene ranjivosti, blokirati moguću povratnu komunikaciju s C&C i mnogo više. Ne bi trebalo zanemariti ovu analitiku.
U sljedećim člancima ćemo na sličan način razmotriti izvještaje SandBlast Agent, SandBlast Mobile, kao i CloudGuard SaaS. Pratite ažuriranja (, , , )!
Izvor: habr.com
