

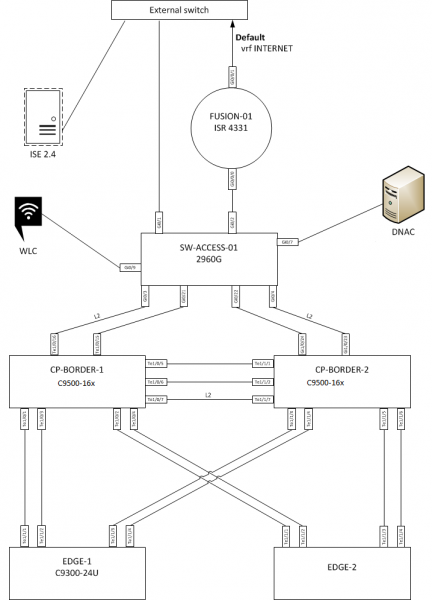
Stend koji možete isprobati u našem labu ako želite.
SD-WAN i SD-Access — dva različita nova proprietarna pristupa izgradnji mreža. U budućnosti bi se trebali spojiti u jednu overlay mrežu, ali trenutačno se samo približavaju. Logika je sljedeća: uzimamo mrežu iz 1990-ih i dodajemo sve potrebne zakrpe i značajke, ne čekajući da to postane novi otvoreni standard za još 10 godina.
SD-WAN je zakrpa SDN-a za distribuirane korporativne mreže. Prijevoz odvojeno, kontrola odvojeno, pa je kontrola pojednostavljena.
Prednosti — svi komunikacijski kanali se aktivno koriste uključujući rezervne. Tu je i usmjeravanje paketa do aplikacija: što, kroz koji kanal i s kojim prioritetom. Pojednostavljena procedura postavljanja novih točaka: umjesto instalacije konfiguracije — samo navedite adresu servera Cisco u velikom Internetu, CROC datacentru ili naručitelju, odakle dolaze konfiguracije za vašu mrežu.
SD-Access (DNA) — to je automatizacija upravljanja lokalnom mrežom: konfiguracija iz jedne točke, wizard-i, prikladni sučelja. U suštini, gradi se druga mreža s drugačijim transportom na razini protokola iznad vaše, a na granicama perimetra osigurava se kompatibilnost sa starim mrežama.
S ovim ćemo se također pozabaviti kasnije.
Sada se malo demonstira na testnim stazama u našem labu, kako to izgleda i radi.
Počet ćemo s SD-WAN-om. Osnovne mogućnosti:
- Pojednostavljanje postavljanja novih točaka (ZTP) — pretpostavlja se da nekako isporučujete točki adresu servera s postavkama. Točka se povezuje, dobiva konfiguraciju, instalira je i uključuje se u vašu kontrolnu ploču. Na taj način se osigurava Zero-Touch Provisioning (ZTP). Da bi se postavio krajnji uređaj, mrežnom inženjeru nije potrebno ići na mjesto. Glavno je ispravno uključiti uređaj i povezati sve kabele, nakon toga se oprema sama povezuje s sustavom. Konfiguracije se mogu učitati putem DNS upita u oblaku dobavljača s povezanog USB uređaja, ili se može otvoriti hiperpoveznica s prijenosnog računala povezanog s uređajem putem Wi-Fi-a ili Ethernet-a.
- Pojednostavljenje rutinskog upravljanja mrežom — konfiguracija iz predložaka, globalne politike, koje se mogu centralizirano postaviti za pet ili 5 000 podružnica. Sve iz jednog mjesta. Kako ne bi bilo dugog puta — vrlo zgodna opcija automatskog povratka na prethodnu konfiguraciju.
- Upravljanje prometom na razini aplikacija — osiguranje kvalitete i stalno ažuriranje potpisa aplikacija. Politike se postavljaju i primjenjuju centralizirano (nije potrebno pisati i ažurirati mape ruta za svaki usmjerivač kao prije). Vidljivo je tko, kamo i što šalje.
- Segmentacija mreže. Nezavisni izolirani VPN-ovi iznad cijele infrastrukture — svaki sa svojom routom. Po defaultu, promet između njih je zatvoren, mogu se otvarati pristupi samo razumljivim vrstama prometa na razumljivim čvorovima mreže, na primjer, propuštajući sve kroz veliki vatrozid ili proxy.
- Vidljivost povijesti kvalitete rada mreže — kako su radile aplikacije i kanali. Vrlo korisno za analizu i ispravljanje situacije prije nego što počnu pristići pritužbe korisnika o nestabilnom radu aplikacija.
- Vidljivost po kanalima — da li su opravdali svoju cijenu, dolaze li vam na stvarne lokacije dva različita operatera, ili zapravo prolaze kroz istu mrežu i istovremeno degradiraju/padaju.
- Vidljivost za cloud aplikacije i usmjeravanje prometa kroz određene kanale na temelju toga (Cloud Onramp).
- Jedna komponenta sadrži usmjerivač i vatrozid (točnije, NGFW). Manje opreme — jeftinije za uspostavljanje nove podružnice.
Komponente i arhitektura SD-WAN rješenja.
Krajnji uređaji — WAN usmjerivači, koji mogu biti hardverski i virtualni.
Orkestratori — alati za upravljanje mrežom. Na njima se postavljaju parametri krajnjih uređaja, politike usmjeravanja prometa, funkcionalnosti sigurnosti. Dobivaju se konfiguracije koje se automatski šalju kroz mrežu kontrole na čvorove. Paralelno, orkestrator prati mrežu i obavlja monitoring — dostupnost uređaja, portova, komunikacijskih kanala, opterećenje sučelja.
Alati za analitiku. Izrađuju izvještaje na temelju podataka prikupljenih s krajnjih uređaja: povijest kvalitete rada kanala, mrežnih aplikacija, dostupnosti čvorova itd.
Kontroleri su odgovorni za primjenu pravila o usmjeravanju prometa u mreži. Njihov najbliži analog u tradicionalnim mrežama je BGP Route Reflector. Globalne politike koje administrator postavlja u orkestratoru uzrokuju promjene u sastavu njihovih tablica usmjeravanja, a ažurirane informacije se šalju na krajnje uređaje.
Što IT služba dobiva od SD-WAN:
- Vaizdujoči kanal se neprekidno koristi (ne miruje). To je isplativije, jer si možete priuštiti dva manje široka kanala.
- Automatsko prebacivanje prometa aplikacija između kanala.
- Vrijeme administratora: možete globalno razvijati mrežu, umjesto da lutate po svakoj opremi s konfiguracijama.
- Brzina podizanja novih podružnica. Ona je znatno veća.
- Manje zastoja tijekom zamjene neispravnog uređaja.
- Brzo rekonfiguriranje mreže za nove usluge.
Što poslovanje dobiva od SD-WAN:
- Osigurana funkcionalnost poslovnih aplikacija na distribuiranoj mreži, uključujući putem otvorenih internetskih kanala. To se odnosi na predvidljivost poslovanja.
- Trenutna podrška novim poslovnim aplikacijama na cijeloj distribuiranoj mreži bez obzira na broj podružnica. To se odnosi na brzinu poslovanja.
- Brza i sigurna povezanost podružnica na bilo kojim udaljenim lokacijama pomoću bilo kojih tehnologija povezivanja (Internet je svugdje dostupan, dok nisu svi dostupni zasebni linkovi i VPN). To se odnosi na fleksibilnost poslovanja u izboru lokacije.
- To može biti projekt s isporukom i puštanjem u rad, ili usluga
s mjesečnim plaćanjima od IT kompanije, operatera telekomunikacija ili pružatelja oblaka. Kako kome odgovara.
Prednosti poslovanja od SD-WAN mogu biti sasvim različite, na primjer, jedan klijent nam je rekao da je od top menadžera primio zahtjev za organizaciju direktne linije sa svim zaposlenicima velike kompanije, uz mogućnost dostave sadržaja.
Za nas je to bila "vojna operacija." Tada smo već radili na modernizaciji KPZD. A kad shvatimo da se zapravo moramo baviti obnovom opreme, a tehnološki paket je napredovao, zašto se baviti obnovom istih tehnologija i usluga, kada možemo napraviti korak naprijed.
SD-WAN se na mjestu instalira snagom poslužitelja. To je važno za udaljene urede gdje možda ne postoji pravi administrator. Pošaljete poštom, kažete: „Kabel 1 stavite u kutiju 1, kabel 2 u kutiju 2, i ne zamijenite! Ne zamijenite, #@$@%!“. I ako tamo ne zamijene, uređaj se sam povezuje s centralnim poslužiteljem, preuzima i primjenjuje svoja podešavanja, a ovaj ured postaje dio zaštićene mreže tvrtke. Ugodno je kada ne trebate putovati i lako opravdati u proračunu.
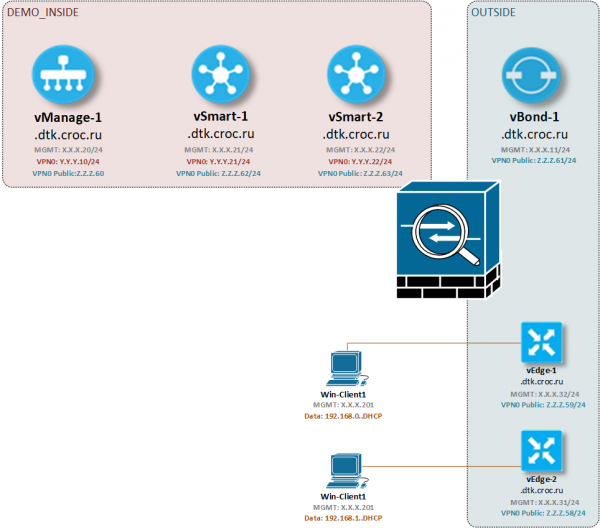
Evo sheme štanda:
Malo primjera postavki:
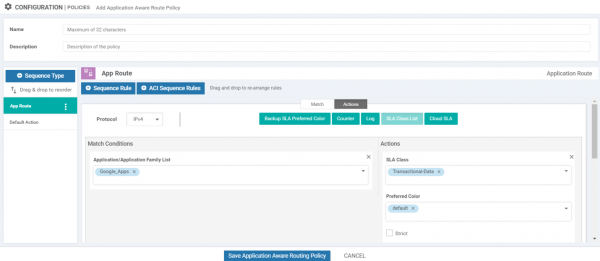
Politika — globalna pravila upravljanja prometom. Uređivanje politike.
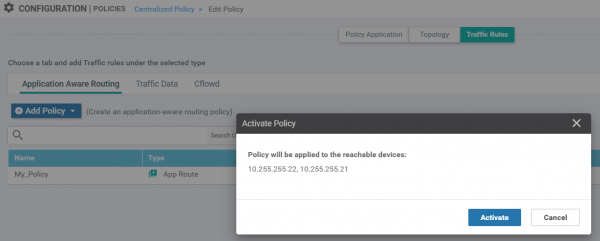
Aktiviranje politike upravljanja prometom.
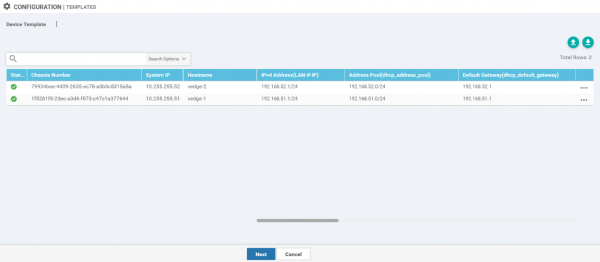
Masovno podešavanje osnovnih parametara uređaja (IP adrese, DHCP skupovi).
Snimke monitora performansi aplikacija
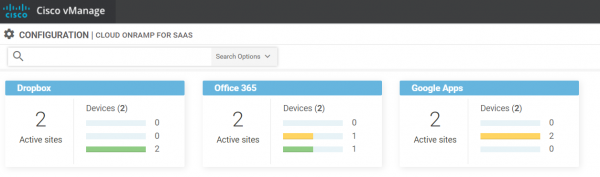
Za cloud aplikacije.
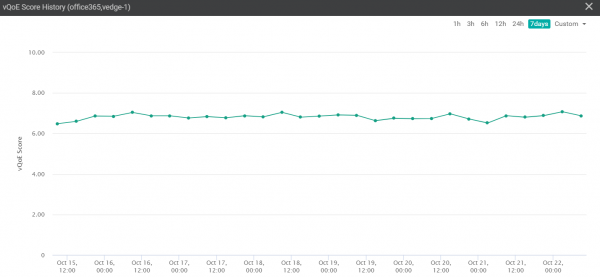
Detaljno za Office365.
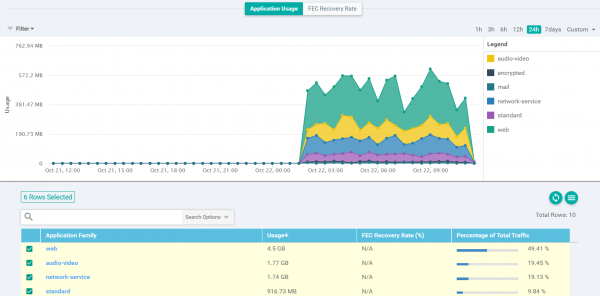
Za on-prem aplikacije. Nažalost, na našem štandu nismo uspjeli pronaći aplikacije s greškama (FEC Recovery rate svugdje je na nuli).
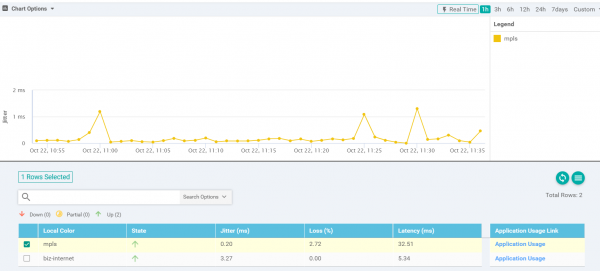
Dodatno — performanse kanala prijenosa podataka.
Koje opreme podržava SD-WAN
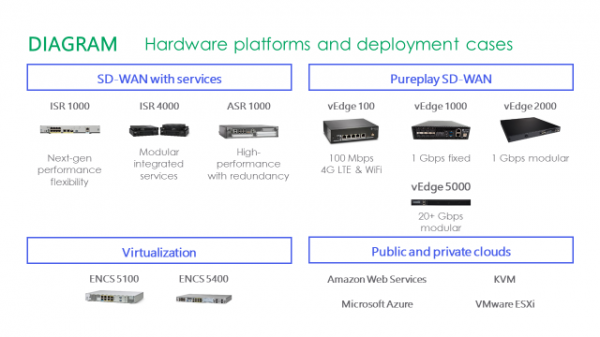
1. Hardverske platforme:
- Cisco vEdge usmjerivači (poznati kao Viptela vEdge), koji rade pod Viptela OS.
- Integrated Services Router (ISR) usmjerivači serija 1 000 i 4 000, koji rade pod IOS XE SD-WAN.
- Aggregation Services Router (ASR) usmjerivač serije 1 000, koji radi pod IOS XE SD-WAN.
2. Virtualne platforme:
- Cloud Services Router (CSR) 1 000v usmjerivač, koji radi pod IOS XE SD-WAN.
- vEdge Cloud Router, koji radi pod Viptela OS.
Virtualne platforme se mogu implementirati na Cisco x86 računalnim platformama, kao što su Enterprise Network Compute System (ENCS) serija 5 000, Unified Computing System (UCS) i Cloud Services Platform (CSP) serija 5 000. Također, virtualne platforme mogu raditi na bilo kojem x86 uređaju koji koristi hipervizor, kao što su KVM ili VMware ESi.
Kako se postavlja novi uređaj
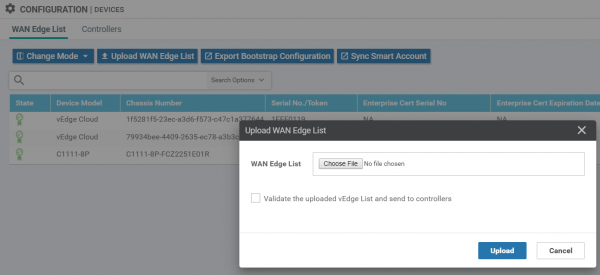
Popis licenciranih uređaja za implementaciju preuzima se ili iz smart računa u Cisco-u, ili se učitava CSV datotekom. Pokušat ću dobiti više snimaka kasnije, trenutno nemamo novih uređaja za implementaciju.
Sekvenca koraka kroz koje uređaj prolazi pri implementaciji.
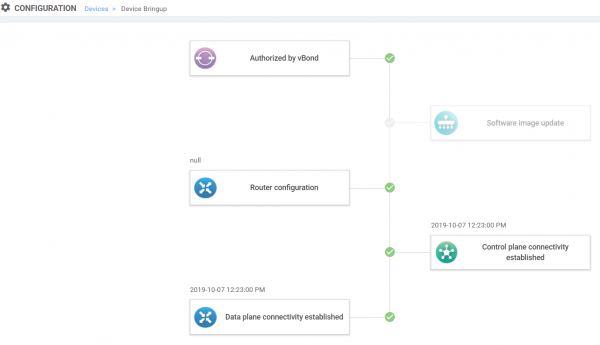
Kako se postavlja novi uređaj/način dostave konfiguracije
Registriramo uređaje u Smart Account.
Možete učitati CSV datoteku ili jedan po jedan:
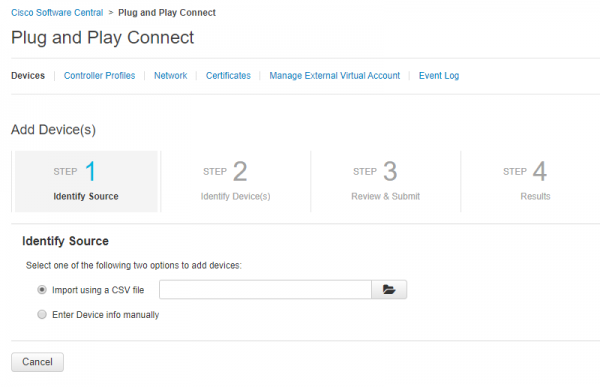
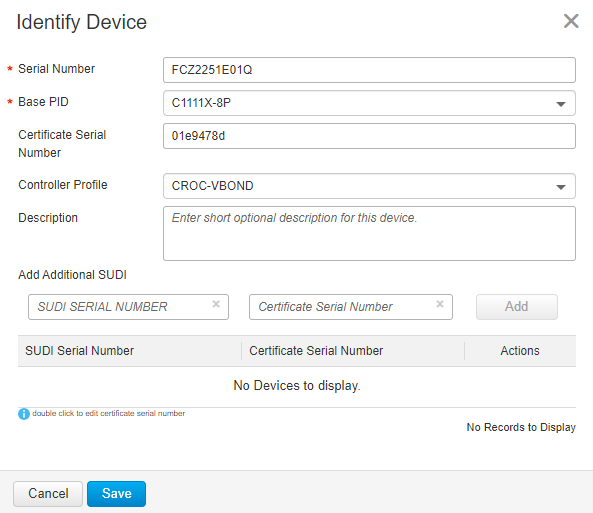
Ispunjavamo parametre uređaja:
Zatim u vManage sinkroniziramo podatke sa Smart Account-om. Uređaj se pojavljuje na popisu:
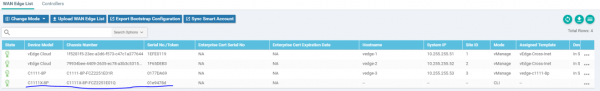
U padajućem izborniku pored uređaja kliknemo na Generiraj Bootstrap Konfiguraciju
i dobivamo početnu konfiguraciju:
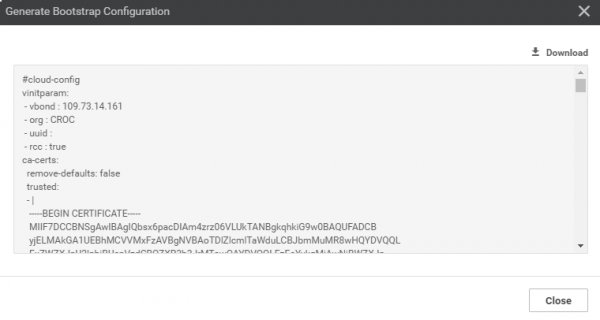
Ovu konfiguraciju potrebno je prenijeti uređaju. Najjednostavniji način je da povežemo USB uređaj s spremljenom datotekom nazvanom ciscosd-wan.cfg. Pri pokretanju, uređaj će tražiti tu datoteku.
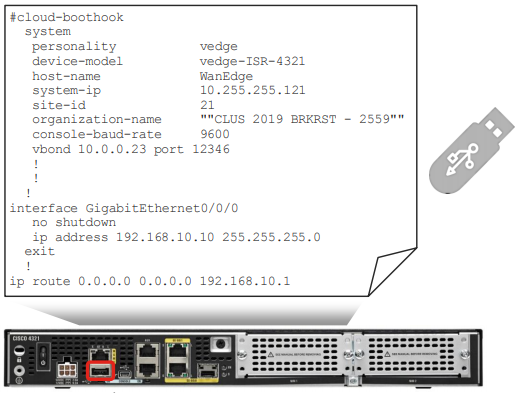
Nakon što dobijemo početnu konfiguraciju, uređaj će moći pristupiti orkestratoru i dobiti punu konfiguraciju.
Pogledajmo SD-Access (DNA)
SD-Access pojednostavljuje postavljanje portova i prava pristupa za povezivanje korisnika. To se postiže pomoću čarobnjaka. Parametri portova postavljaju se u skladu s grupama „Administratori“, „Računovodstvo“, „Printeri“, a ne prema VLAN-ovima i IP podmrežama. To minimizira greške povezane s ljudskim faktorom. Ako, na primjer, tvrtka ima mnogo podružnica širom Hrvatske, a središnji ured je preopterećen, SD-Access omogućava rješavanje većine problema na terenu. Na primjer, istim problemima vezanim uz rješavanje problema.
Za IB je važno da SD-Access podrazumijeva jasno razdvajanje korisnika i uređaja u grupe te definiranje politika interakcije među njima, autorizaciju pri svakom korisničkom povezivanju na mrežu i osiguranje „prava pristupa“ širom mreže. Ako se pridržavamo takvog pristupa, administracija postaje mnogo jednostavnija.
Proces pokretanja za nove urede također je pojednostavljen zahvaljujući Plug-and-Play agentima u prekidačima. Nema potrebe trčati po krpama s konzolom, niti čak izlaziti na teren.
Evo primjera postavki:
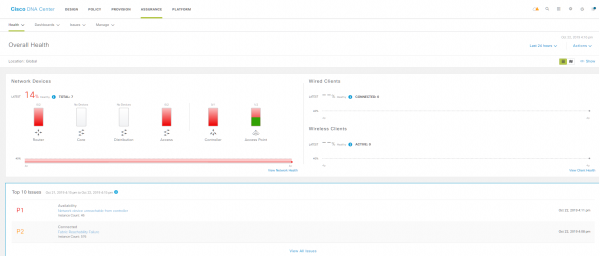
Opći status.
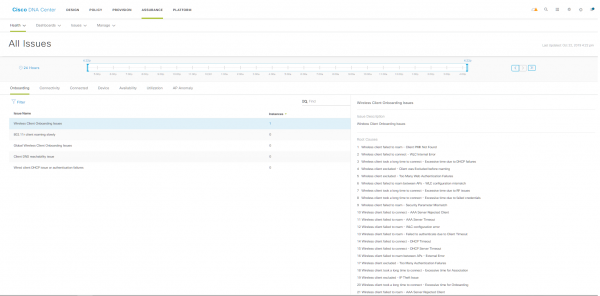
Incidenci koje administrator treba pregledati.
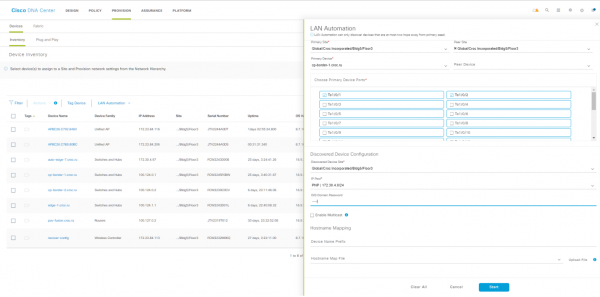
Automatske preporuke o tome što promijeniti u konfiguracijama.
Plan za integraciju SD-WAN s SD-Access
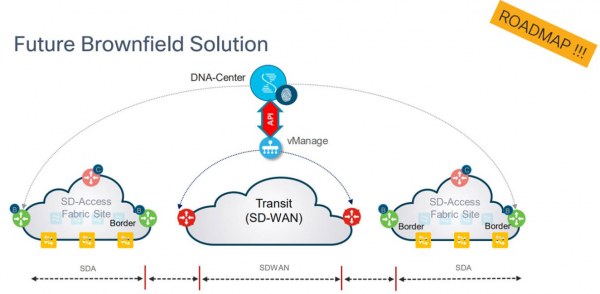
Čuo sam da Cisco ima takve planove — SD-WAN i SD-Access. To bi trebalo značajno smanjiti probleme pri upravljanju teritorijalno distribuiranim i lokalnim CSP-ovima.
vManage (SD-WAN orkestrator) upravlja se kroz API s DNA Centrom (SD-Access kontroler).
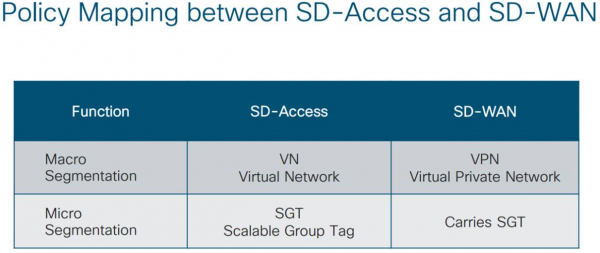
Politike mikro- i makros-segmentacije mapiraju se na sljedeći način:
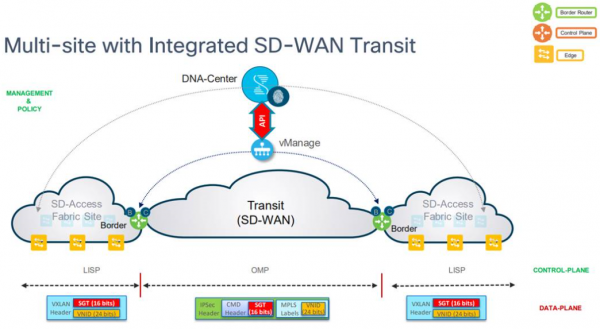
Na razini paketa, sve izgleda ovako:
Tko i što o tome misli
Bavimo se SD-WAN-om od 2016. godine u posebnoj laboratoriji, gdje testiramo različite opcije rješenja prilagođena potrebama maloprodaje, banaka, transporta i industrije.
Vrlo često komuniciramo s stvarnim klijentima.
Mogu reći da maloprodaja već sigurno testira SD-WAN, pri čemu neki to rade s dobavljačima (najčešće s Cisco-om), ali ima i onih koji pokušavaju riješiti problem samostalno: pišu vlastitu verziju softvera koja po funkcionalnosti podsjeća na SD-WAN.
Svi na jedan ili drugi način žele doći do centraliziranog upravljanja cijelim zoo-parkom opreme. To je jedna točka administracije za netipične instalacije i standardne za različite dobavljače i tehnologije. Važno je minimizirati ručni rad, jer to, prije svega, smanjuje rizik ljudske pogreške pri postavljanju opreme, a, drugo, oslobađa resurse IT službe za rješavanje drugih zadataka. Obično se razumijevanje potrebe javlja zbog vrlo dugih ciklusa ažuriranja širom zemlje. A, na primjer, ako maloprodaja prodaje alkohol, potrebna joj je stalna veza za prodaju. Ažuriranje ili zastoja tijekom dana izravno utječe na prihod.
Trenutno u maloprodaji sigurno postoji razumijevanje za koje će se zadatke IT koristiti SD-WAN:
- Brza implementacija (često je potrebna na LTE-u do dolaska kablovskog pružatelja usluga, često je potrebno da novu lokaciju postavi administrator u gradu kroz GPH, a zatim centar jednostavno gleda i konfigurira).
- Centralizirano upravljanje, veza za inozemne objekte.
- Smanjenje troškova telekomunikacija.
- Različite dodatne usluge (DPI značajke omogućuju prioritetno isporučivanje prometa od važnih aplikacija poput blagajne).
- Rad s kanalima automatski, a ne ručno.
I postoji još provjera usklađenosti - svi puno o tome govore, ali nitko to ne doživljava kao problem. Održavanje ispravnog rada također se u ovoj paradigmi normalno odvija. Mnogi smatraju da će se cijelo tržište mrežnih tehnologija kretati u tom smjeru.
Banke, po mom mišljenju, trenutno testiraju SD-WAN više kao novu tehnološku funkciju. Čekaju završetak podrške za prethodne generacije opreme, a tek tada će doći do promjena. Banke zapravo imaju svoju posebnu atmosferu u vezi s komunikacijskim kanalima, pa ih trenutna situacija u industriji ne uzrujava previše. Problemi su više u drugim područjima.
Za razliku od ruskog tržišta, u Europi se SD-WAN aktivno implementira. Tamo su komunikacijski kanali skuplji, pa europske tvrtke donose svoje tehnologije u ruske podružnice. U Rusiji postoji određena stabilnost, jer su troškovi kanala (čak i kada je regija skuplja 25 puta od centra) sasvim prihvatljivi i ne izazivaju pitanja. Iz godine u godinu bezuvjetno se planiraju proračuni za komunikacijske kanale.
Evo primjera iz svjetske prakse, kada je tvrtka pomoću SD-WAN-a na Ciscovoj platformi uštedjela vrijeme i novac.
Postoji jedna tvrtka — National Instruments. U određenom su trenutku počeli shvaćati da je globalna računalna mreža, 'dobivena' spajanjem 88 lokacija širom svijeta, bila neučinkovita. Osim toga, tvrtki je nedostajalo propusnosti i učinkovitosti mreže. Nije bilo ravnoteže između neprekidnog rasta tvrtke i ograničenog IT proračuna.
SD-WAN je pomogao National Instruments smanjiti troškove MPLS-a za 25% (uštedjeli su 450 tisuća dolara do kraja 2018. godine), proširujući propusnost za 3,075%.
Nakon implementacije SD-WAN-a, tvrtka je dobila pametnu softverski definiranu mrežu i centralizirano upravljanje pravilima kako bi automatski optimizirala promet i performanse aplikacija. — detaljan slučaj.
potpuno nevjerojatan slučaj preseljenja S7 u drugi ured, kada je ispočetka sve išlo teško, ali zanimljivo — trebalo je prepraviti 1.500 portova. A onda je nešto pošlo po zlu i na kraju su administratori bili oni posljednji pred rokom, na koje su se sručile sve nakupljene odgode.
Više možete pročitati na engleskom:
- .
- .
- .
- .
- Evo o mrežnim trendovima u svijetu.
Na ruskom:
- .
- .
- .
- .
- Moja adresa e-pošte, ako imate pitanja ili želite isprobati svoje zadatke na našem štandu, — mkazakov@croc.ru.
Izvor: habr.com
