

Pozdrav! Dobrodošli na peti lekciju kursa . Na Bavili smo se radom politika sigurnosti. Sada je vreme da lokalni korisnici izađu na Internet. U ovoj lekciji razmotrićemo rad mehanizma NAT.
Osim omogućavanja korisnicima pristup internetu, razmotrićemo i metodu objavljivanja internalnih servisa. Ispod se nalazi kratka teorija iz videa, kao i sam video lekcija.
Tehnologija NAT (Network Address Translation) predstavlja mehanizam za prevođenje IP adresa mrežnih paketa. U terminima Fortinet NAT se deli u dva tipa: Source NAT i Destination NAT.
Nazivi govore sami za sebe — prilikom korišćenja Source NAT menja se adresa izvora, dok se pri korišćenju Destination NAT menja adresa odredišta.
Pored toga, postoji više opcija za podešavanje NAT-a — Firewall Policy NAT i Central NAT.
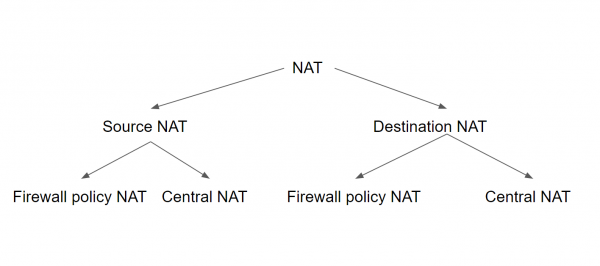
Pri korišćenju prve opcije, Source i Destination NAT moraju biti podešeni za svaku sigurnosnu politiku. U tom slučaju, Source NAT koristi ili IP adresu izlaznog sučelja ili unapred podešen IP Pool. Destination NAT koristi unapred podešeni objekat (takozvani VIP — Virtual IP) kao adresu odredišta.
Kada se koristi Central NAT, konfiguracija Source i Destination NAT se vrši odmah za celo uređaj (ili virtuelnu domenu). U tom slučaju, NAT parametri primenjuju se na sve politike, u zavisnosti od pravila Source NAT i Destination NAT.
Source NAT pravila se podešavaju u centralnoj politici Source NAT. Destination NAT se konfiguriše iz menija DNAT korišćenjem IP adresa.
U ovoj lekciji razmotrićemo samo Firewall Policy NAT — kako iskustvo pokazuje, ova opcija konfiguracije se mnogo češće susreće nego Central NAT.
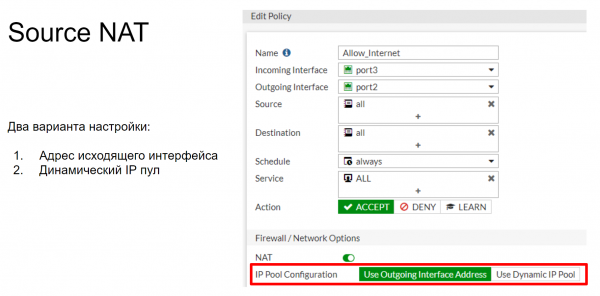
Kao što sam već spomenuo, prilikom konfiguracije Firewall Policy Source NAT postoje dva načina podešavanja: zamena IP adrese sa adresom izlaznog sučelja, ili korišćenje IP adrese iz unapred podešenog IP adresnog bazena. Izgledaće to otprilike ovako, kao što je prikazano na slici ispod. Zatim ću kratko pričati o mogućim bazenima, ali u praksi ćemo se fokusirati samo na opciju sa adresom izlaznog sučelja — na našem modelu bazeni IP adresa nisu nam potrebni.
IP bazen definiše jednu ili više IP adresa koje će se koristiti kao adresa izvora tokom sesije. Ove IP adrese će se koristiti umesto IP adrese izlaznog sučelja FortiGate.
Postoji 4 vrste IP pool-ova koji se mogu podesiti na FortiGate-u:
- Preopterećenje
- Jedan na jedan
- Fiksni opseg portova
- Dodela blokova portova
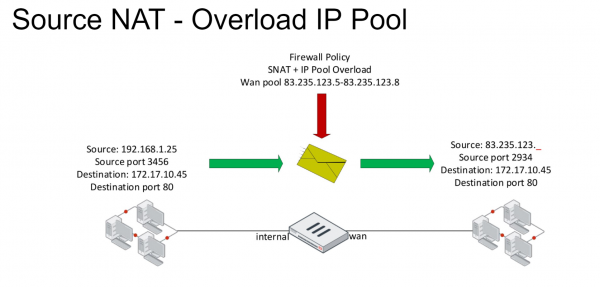
Preopterećenje je glavni IP pool. U njemu se IP adrese prebacuju prema šemi mnogo na jedan ili mnogo na više. Takođe se koristi prevođenje portova. Razmotrimo šemu prikazanu na slici ispod. Imamo paket sa određenim poljima Source i Destination. Kada se nađe pod politikom vatrozida koja omogućava ovom paketu pristup spoljnoj mreži, primenjuje se pravilo NAT-a. Na kraju, u ovom paketu, polje Source se menja na jednu od IP adresa navedenih u IP pool-u.
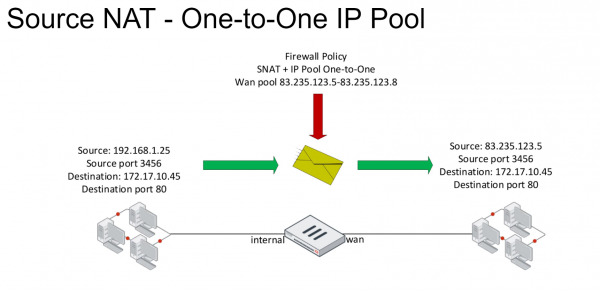
U pool-u tipa Jedan na jedan takođe se definiše skup spoljašnjih IP adresa. Kada paket naiđe na politiku vatrozida sa aktivnim pravilom NAT, IP adresa u polju Source se menja na jednu od adresa koja pripada ovom pool-u. Zamena se vrši prema pravilu - 'prvi došao, prvi uslužen'. Da bi bilo jasnije, razmotrimo primer.
Računar iz lokalne mreže sa IP adresom 192.168.1.25 šalje paket u spoljnu mrežu. On dolazi pod pravilo NAT-a, i polje Source se menja na prvu IP adresu iz pool-a, u našem slučaju to je 83.235.123.5. Važno je napomenuti da se prilikom korišćenja ovog IP pool-a prevođenje portova ne koristi. Ako nakon toga računar iz iste lokalne mreže, sa adresom npr. 192.168.1.35 pošalje paket u spoljnu mrežu i takođe naiđe na ovo pravilo NAT-a, IP adresa u polju Source ovog paketa će se promeniti na 83.235.123.6. Ako u pool-u više ne ostane adresa, sledeće konekcije će biti odbijene. Dakle, u ovom slučaju, pod naše pravilo NAT može simultano pasti 4 računara.
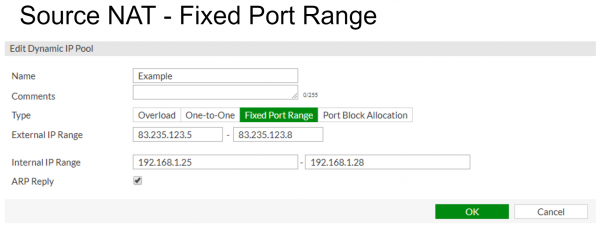
Fiksni opseg portova povezuje unutrašnje i spoljašnje opsege IP adresa. Prevođenje portova takođe je onemogućeno. Ovo omogućava fiksnu vezu između početka ili kraja unutrašnjeg IP pool-a sa početkom ili krajem spoljašnjeg IP pool-a. U primeru koji slede, unutrašnji opseg adresa 192.168.1.25 - 192.168.1.28 se usklađuje sa spoljašnjim opsegom adresa 83.235.123.5 - 83.235.125.8.
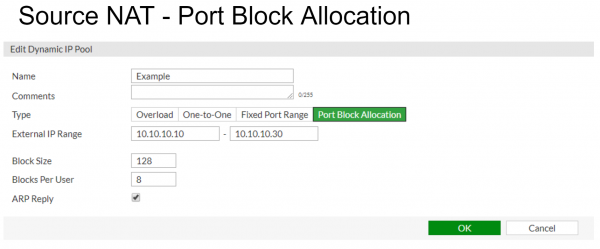
Dodela blokova portova - ovaj IP pool se koristi za dodelu bloka portova korisnicima IP pool-a. Pored samog IP pool-a, ovde takođe treba navesti dva parametra - veličinu bloka i broj blokova koji se dodeljuju svakom korisniku.
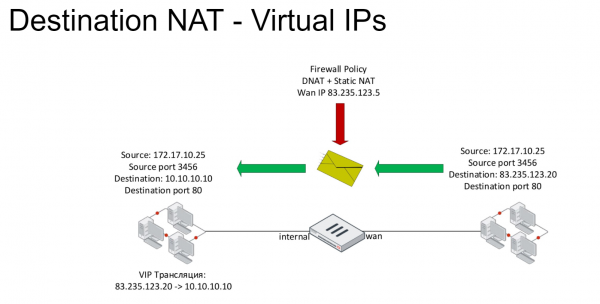
Sada ćemo razmotriti tehnologiju Destination NAT. Temelji se na virtualnim IP adresama (VIP). Kod paketa koji se podvrgavaju pravilima Destination NAT, IP adresa u polju Destination se mijenja: obično se javna internet adresa mijenja u privatnu adresu servera. Virtualne IP adrese koriste se u politikama vatrozida kao polje Destination.
Standardna vrsta virtualnih IP adresa je Static NAT. Ovo je jednoznačna podudarnost između vanjskih i unutarnjih adresa.
Umjesto Static NAT-a, virtualne adrese mogu se ograničiti prosljeđivanjem određenih portova. Na primjer, veze na vanjsku adresu putem porta 8080 mogu se povezati s unutarnjom IP adresom putem porta 80.
U primjeru navedenom u nastavku, računalno s adresom 172.17.10.25 pokušava pristupiti adresi 83.235.123.20 putem porta 80. Ova veza spada pod pravilo DNAT, pa se IP adresa odredišta mijenja u 10.10.10.10.
U videu se razrađuje teorija i daju praktični primjeri postavke Source i Destination NAT-a.
U sljedećim lekcijama preći ćemo na osiguranje sigurnosti korisnika na internetu. Konkretno, u sljedećoj lekciji razmotrit će se funkcionalnost web filtriranja i kontrole aplikacija. Kako biste to propustili, pratite ažuriranja na sljedećim kanalima:
Izvor: habr.com
