

Pozdrav! Dobrodošli na šestu lekciju tečaja . Na usvojili smo osnove rada s NAT tehnologijom na , a također smo omogućili našemu testnom korisniku pristup internetu. Sada je vrijeme da se pobrinemo za sigurnost korisnika na toj platformi. U ovoj lekciji razmotrit ćemo sljedeće sigurnosne profile: Web Filtriranje, Kontrola Aplikacija te HTTPS inspekciju.
Da bismo započeli upoznavanje sa sigurnosnim profilima, moramo se još malo pozabaviti jednim pojmom — načinima inspekcije.
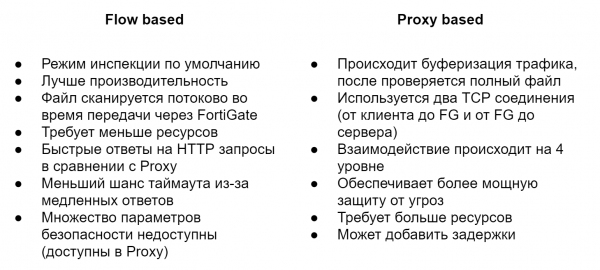
Zadani način rada je Flow Based. On pretražuje datoteke dok prolaze kroz FortiGate bez buferiranja. Čim paket pristigne, obrađuje se i prosljeđuje dalje, bez čekanja na cijelu datoteku ili web stranicu. Potrebuje manje resursa i osigurava veću učinkovitost od Proxy načina, ali mu nedostaje čitav sigurnosni funkcionalnost. Na primjer, sustav za sprječavanje curenja podataka (DLP) može se koristiti samo u Proxy načinu.
Proxy način rada djeluje drugačije. Stvara dva TCP veze, jedan između klijenta i FortiGate-a, a drugi između FortiGate-a i poslužitelja. To mu omogućuje buferiranje prometa, tj. primanje cijele datoteke ili web stranice. Skeneriranje datoteka za razne prijetnje započinje tek nakon što se cijela datoteka buferira. To omogućuje korištenje dodatnih mogućnosti koje nisu dostupne u Flow based načinu. Kao što vidite, ovaj način rada izgleda kao suprotnost Flow Based — sigurnost ovdje igra glavnu ulogu, a učinkovitost dolazi na drugo mjesto.
Često se postavlja pitanje — koji je način bolji? No, ovdje nema općeg recepta. Sve je uvijek individualno i ovisi o vašim potrebama i zadacima. Tijekom ovog tečaja nastojat ću pokazati razlike između sigurnosnih profila u Flow i Proxy načinima. To će pomoći u usporedbi funkcionalnosti i odluci što će vam bolje odgovarati.
Prelazimo na sigurnosne profile i prvo ćemo razmotriti Web Filtriranje. Ono pomaže u kontroli ili praćenju koje web stranice posjećuju korisnici. Mislim da nema potrebe ulaziti u objašnjenja o važnosti ovog profila u današnjim stvarnostima. Radije ćemo istražiti kako to funkcionira.
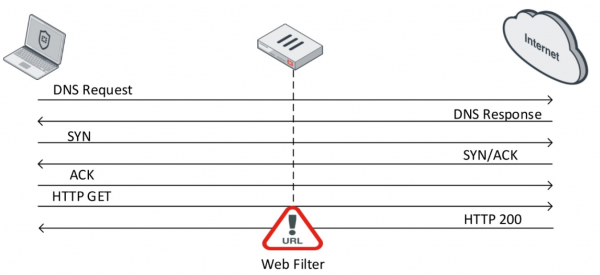
Nakon uspostavljanja TCP veze, korisnik putem GET zahtjeva traži sadržaj određene web stranice.
Ako web poslužitelj pozitivno odgovori, šalje informacije o web stranici kao odgovor. U ovu fazu ulazi web filtar. On provjerava sadržaj ovog odgovora. Tijekom provjere, FortiGate u realnom vremenu šalje zahtjev u FortiGuard Distribution Network (FDN) kako bi odredio kategoriju ove web stranice. Nakon što se utvrdi kategorija određene web stranice, web filtar, ovisno o postavkama, izvršava određenu radnju.
U Flow modu dostupne su tri akcije:
- Allow — dozvoliti pristup web stranici
- Block — zabraniti pristup web stranici
- Monitor — dozvoliti pristup web stranici i zabilježiti to u dnevnicima
U Proxy modu dodaju se još dvije akcije:
- Warning — prikazati korisniku upozorenje da pokušava posjetiti određeni resurs i dati korisniku mogućnost — nastaviti ili napustiti web stranicu
- Authenticate — zatražiti korisničke podatke — to omogućava određenim grupama pristup zabranjenim kategorijama web stranica.
Na web stranici možete se upoznati sa svim kategorijama i podkategorijama web filtra, kao i saznati kojoj kategoriji pripada određena web stranica. U cjelini, za korisnike Fortinet rješenja, ovo je vrlo korisna stranica, preporučujem da se u slobodno vrijeme bliže upoznate s njom.
O Application Control-u se može reći vrlo malo. Iz naziva je jasno da omogućava kontrolu rada aplikacija. Radi to putem uzoraka raznih aplikacija, takozvanih potpisa. Na temelju tih potpisa može odrediti određenu aplikaciju i primijeniti na nju određenu radnju:
- Allow — dozvoliti
- Monitor — dozvoliti i zabilježiti to u dnevnicima
- Block — zabraniti
- Quarantine — zabilježiti događaj u dnevnicima i blokirati IP adresu na određeno vrijeme
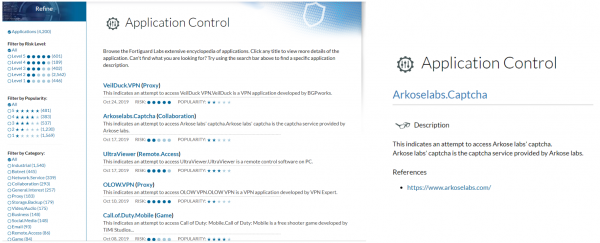
Pregled sigurnosnih potpisa također je moguć na web stranici .
Sada razmotrimo mehanizam HTTPS inspekcije. Prema statistikama s kraja 2018. godine, udio HTTPS prometa premašio je 70%. To znači da bez korištenja HTTPS inspekcije možemo analizirati samo oko 30% prometa koji se kreće mrežom. Za početak, razmotrimo rad HTTPS-a u grubim crtama.
Klijent inicira TLS zahtjev prema web poslužitelju i dobiva TLS odgovor, kao i vidi digitalni certifikat koji mora biti povjeren za tog korisnika. To je minimum što trebamo znati o radu HTTPS-a, zapravo je shema njegovog rada mnogo složenija. Nakon uspješnog TLS handshake-a počinje prijenos podataka u šifriranom obliku. I to je dobro. Nitko ne može pristupiti podacima koje razmjenjujete s web poslužiteljem.
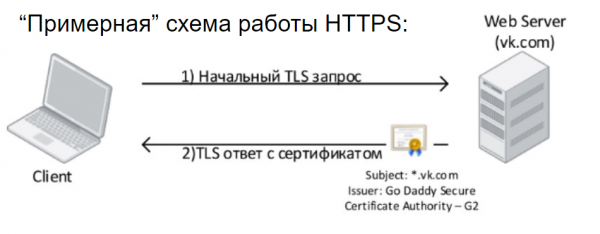
Međutim, za sigurnosne stručnjake tvrtki to predstavlja pravi glavobolju, jer ne mogu vidjeti ovaj promet niti provjeravati njegov sadržaj ni antivirusom, ni sustavima prevencije provale, ni DLP sustavima, niti čime drugim. To također negativno utječe na kvalitetu definiranja aplikacija i web resursa koji se koriste unutar mreže — što se upravo odnosi na našu temu lekcije. Ovaj problem bi trebala riješiti tehnologija HTTPS inspekcije. Njena suština je vrlo jednostavna — zapravo, uređaj koji se bavi HTTPS inspekcijom organizira Man In The Middle napad. To izgleda otprilike ovako: FortiGate presreće korisnikov zahtjev, organizira s njim HTTPS vezu, te od sebe pokreće HTTPS sesiju s resursom kojem je korisnik pristupio. Pri tome će na korisničkom računalu biti vidljiv certifikat koji je izdao FortiGate. On mora biti povjeren kako bi preglednik dopustio povezivanje.
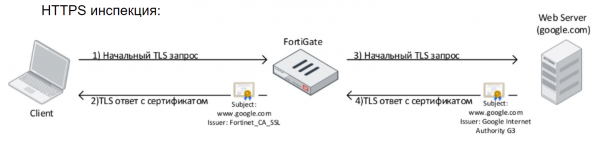
Upravo HTTPS inspekcija je prilično složena i ima mnoštvo ograničenja, no u okviru ovog tečaja to nećemo razmatrati. Dodajem samo da implementacija HTTPS inspekcije nije brza stvar, obično traje otprilike mjesec dana. Potrebno je prikupiti informacije o potrebnim izuzecima, napraviti odgovarajuće postavke, prikupiti povratne informacije od korisnika i korigirati postavke.
Predložena teorija, kao i praktični dio, predstavljeni su u ovom video lekciji:
U sljedećoj lekciji ćemo razmotriti druge sigurnosne profile: antivirus i sustav prevencije provale. Da ne biste propustili, pratite ažuriranja na sljedećim kanalima:
Izvor: habr.com
