

Ovaj članak je posvećen značajkama praćenja mrežne opreme putem SNMPv3 protokola. Razgovarat ćemo o SNMPv3, podijelit ću svoja iskustva u stvaranju punopravnih predložaka u Zabbixu i pokazati što se može postići organiziranjem distribuiranog aleriranja u velikoj mreži. SNMP protokol je osnovni za praćenje mrežne opreme, a Zabbix je odličan za praćenje velike količine objekata i sažimanje značajnih količina dolaznih metrika.
Nekoliko riječi o SNMPv3
Započet ćemo s namjenom SNMPv3 protokola i značajkama njegove upotrebe. Zadaće SNMP-a su praćenje mrežnih uređaja i osnovno upravljanje slanjem jednostavnih naredbi (na primjer, uključivanje i isključivanje mrežnih sučelja ili ponovo pokretanje uređaja).
Glavna razlika SNMPv3 protokola u odnosu na prethodne verzije su klasične sigurnosne funkcije [1-3], a to su:
- autentifikacija (Authentication), koja određuje da je zahtjev primljen od pouzdanog izvora;
- enkripcija (Encryption), za sprječavanje otkrivanja prenesenih podataka prilikom njihovog presretanja od strane trećih strana;
- integritet (Integrity), odnosno garancija da paket nije falsificiran tijekom prijenosa.
SNMPv3 podrazumijeva korištenje sigurnosnog modela, gdje se strategija autentifikacije postavlja za određenog korisnika i grupu kojoj pripada (u prethodnim verzijama SNMP-a uspoređivala se samo "community", tekstualni niz s "lozinkom" koji se prenosio u nezapamćenoj formi (plain text)).
SNMPv3 uvodi koncept razina sigurnosti — dopuštenih razina sigurnosti koje određuju postavke opreme i ponašanje SNMP agenta na objektu praćenja. Kombinacija sigurnosnog modela i razine sigurnosti određuje koji mehanizam sigurnosti se koristi prilikom obrade SNMP paketa [4].
U tablici su opisane kombinacije modela i razina sigurnosti SNMPv3 (prva tri stupca ostavljam kao u originalu):
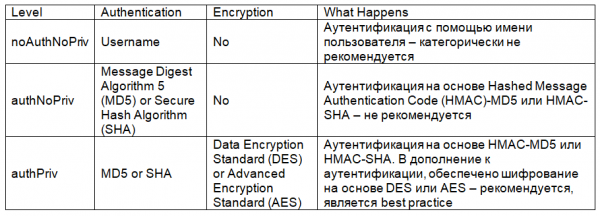
Dakle, koristit ćemo SNMPv3 u načinu autentifikacije uz primjenu enkripcije.
Postavke SNMPv3
Praćenje mrežne opreme podrazumijeva identične postavke SNMPv3 protokola i na serveru za praćenje i na promatranom objektu.
Započnimo s konfiguracijom Cisco mrežne opreme, a minimalna potrebna konfiguracija izgleda ovako (za konfiguraciju koristimo CLI, a imena i lozinke sam pojednostavio kako bismo izbjegli zabunu):
snmp-server group snmpv3group v3 priv read snmpv3name
snmp-server user snmpv3user snmpv3group v3 auth md5 md5v3v3v3 priv des des56v3v3v3
snmp-server view snmpv3name iso included
Prvi redak snmp-server group definira grupu SNMPv3 korisnika (snmpv3group), način čitanja (read) i pravo pristupa grupe snmpv3group za pregled određenih grana MIB stabla objekta nadzora (snmpv3name kasnije u konfiguraciji određuje koje grane MIB stabla grupa snmpv3group može pregledati).
Drugi redak snmp-server user definira korisnika snmpv3user, njegovu pripadnost grupi snmpv3group, kao i primjenu autentifikacije md5 (lozinka za md5 — md5v3v3v3) i šifriranja des (lozinka za des — des56v3v3v3). Naravno, bolje je koristiti aes umjesto des, ovdje ga navodim samo kao primjer. Također, prilikom definicije korisnika može se dodati lista pristupa (ACL), koja uređuje IP adrese poslužitelja nadzora koji imaju pravo nadzirati ovaj uređaj – to je također najbolja praksa, ali neću komplicirati naš primjer.
Treći redak snmp-server view definira kodno ime, koje određuje grane MIB stabla snmpv3name, kako bi ih mogla tražiti grupa korisnika snmpv3group. ISO, umjesto stroge definicije određene jedne grane, omogućava grupi korisnika snmpv3group pristup svim objektima u MIB stablu objekta nadzora.
Slična konfiguracija opreme Huawei (također u CLI) izgleda ovako:
snmp-agent mib-view included snmpv3name iso
snmp-agent group v3 snmpv3group privacy read-view snmpv3name
snmp-agent usm-user v3 snmpv3user group snmpv3group
snmp-agent usm-user v3 snmpv3user authentication-mode md5
            md5v3v3v3
snmp-agent usm-user v3 snmpv3user privacy-mode des56
            des56v3v3v3
Nakon konfiguracije mrežnih uređaja, potrebno je provjeriti postoji li pristup s poslužitelja nadzora putem SNMPv3 protokola, koristit ću snmpwalk:
snmpwalk -v 3 -u snmpv3user -l authPriv -A md5v3v3v3 -a md5 -x des -X des56v3v3v3 10.10.10.252 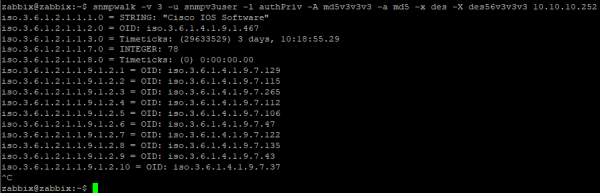
Vizualniji alat za upit specifičnih OID objekata, koristeći MIB datoteke – snmpget:

Sada prelazimo na konfiguraciju tipičnog podatkovnog elementa za SNMPv3, unutar Zabbix predloška. Za jednostavnost i neovisnost od MIB, koristim digitalne OID:
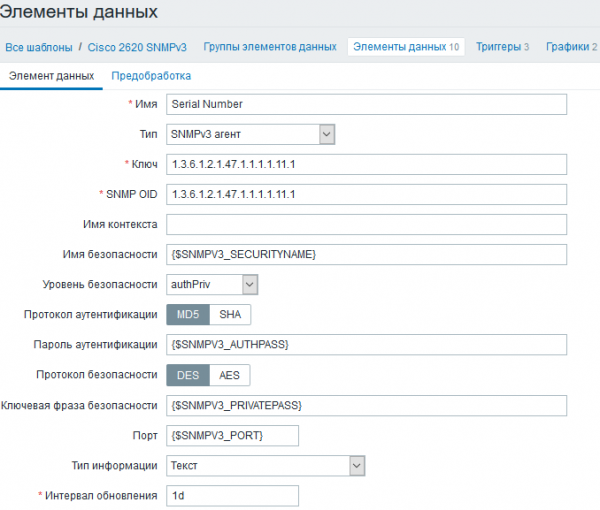
Koristim korisničke makroe u ključnim poljima, jer će oni biti isti za sve elemente podataka u šablonu. Možete ih postaviti unutar šablona, ako su parametri SNMPv3 jednaki za sve mrežne uređaje u vašoj mreži, ili unutar čvora mreže, ako se parametri SNMPv3 razlikuju za različite objekte nadzora:
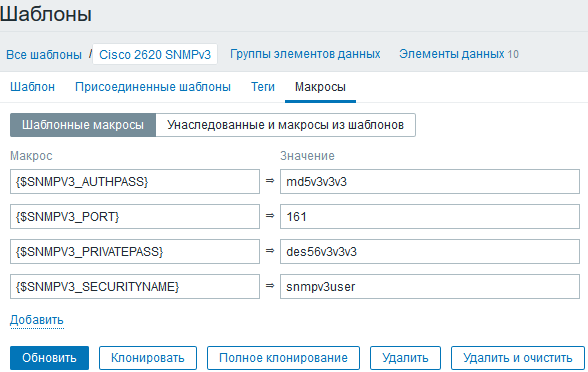
Imajte na umu da sustav nadzora ima samo korisničko ime i lozinke za autentifikaciju i enkripciju. Grupa korisnika i područje MIB-objetaka kojima je dozvoljen pristup postavljaju se na objektu nadzora.
Sada ćemo preći na popunjavanje šablona.
Šablon upitnika u Zabbixu
Jednostavno pravilo prilikom izrade bilo kojih šablona upitnika – učiniti ih što detaljnijima:
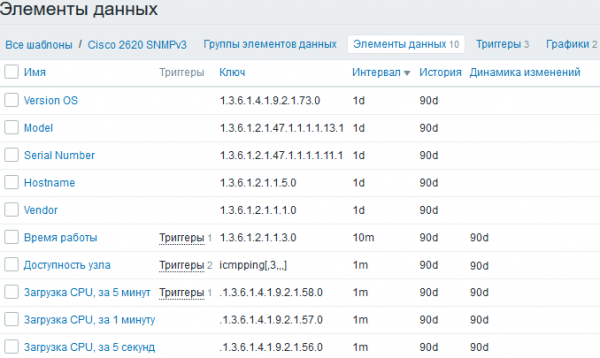
Posvećujem veliku pažnju inventarizaciji kako bi se lakše radilo s velikom mrežom. O tome malo kasnije, a sada – okidači:
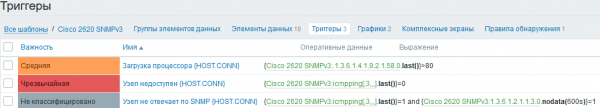
Za lakšu vizualizaciju okidača, u njihova imena uključujem sistemske makroe {HOST.CONN}, kako bi se na nadzornoj ploči u odjeljku za alertriranje prikazivali ne samo nazivi uređaja, već i IP adrese, iako je to više pitanje udobnosti nego potrebe. Za određivanje nedostupnosti uređaja, osim običnog echo zahtjeva, koristim provjeru nedostupnosti čvora putem protokola SNMP, kada je objekt dostupan putem ICMP-a, ali ne odgovara na SNMP zahtjeve – takva situacija može nastati, na primjer, zbog dupliciranja IP adresa na različitim uređajima, usljed pogrešno postavljenih vatrozida, ili netočnih SNMP postavki na objektima nadzora. Ako se koristi provjera dostupnosti čvorova samo putem ICMP, u trenutku istraživanja incidenata u mreži, podaci nadzora mogu nedostajati, stoga je potrebno kontrolirati njihov dolazak.
Prelazimo na otkrivanje mrežnih sučelja – za mrežnu opremu to je najvažnija funkcija nadzora. Budući da na mrežnom uređaju može biti stotine sučelja, potrebno ih je filtrirati kako bi se izbjeglo pretrpavanje vizualizacije i opterećivanje baze podataka.
Koristim standardnu funkciju otkrivanja za SNMP, s velikim brojem otkrivenih parametara, za fleksibilnije filtriranje:
discovery[{#IFDESCR},1.3.6.1.2.1.2.2.1.2,{#IFALIAS},1.3.6.1.2.1.31.1.1.1.18,{#IFADMINSTATUS},1.3.6.1.2.1.2.2.1.7] 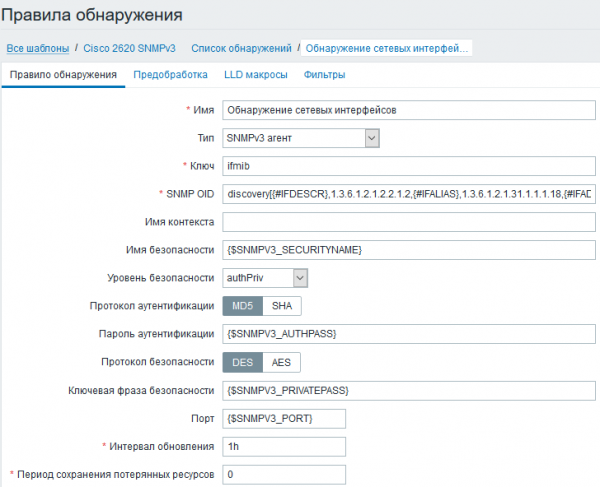
Uz takvo otkrivanje, moguće je filtrirati mrežne sučelje prema njihovim tipovima, korisničkim opisima „description“, i administrativnim statusima portova. Filtri i regularni izrazi za filtriranje u ovom slučaju izgledaju ovako:
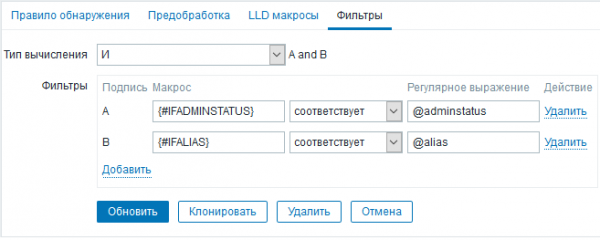
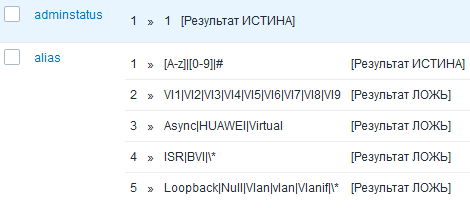
Pri otkrivanju će biti isključena sljedeća sučelja:
- ručno isključena (adminstatus<>1), zahvaljujući IFADMINSTATUS;
- koja nemaju tekstualni opis, zahvaljujući IFALIAS;
- koja u tekstualnom opisu sadrže simbol *, zahvaljujući IFALIAS;
- koja su uslužna ili tehnička, zahvaljujući IFDESCR (u ovom slučaju, u regularnim izrazima IFALIAS i IFDESCR provjeravaju se jednim regularnim izrazom alias).
Predložak za prikupljanje podataka putem SNMPv3 protokola gotovo je spreman. Nećemo se detaljno zadržavati na prototipima elemenata podataka za mrežna sučelja, preći ćemo na rezultate.
Zaključci nadzora
Za početak – inventura male mreže:
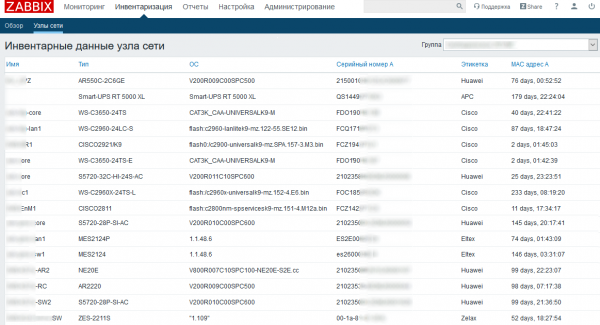
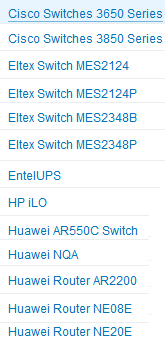
Ako pripremite predloške za svaku seriju mrežnih uređaja – možete postići prikladnu analizu sastava sažetih podataka o aktualnom softveru, serijskim brojevima, i obavještavanju o dolasku čistačice u server sobu (zbog malog Uptime-a). Izvoda mog popisa predložaka u nastavku:
A sada – glavna nadzorna ploča, s rasprostranjenim triggerima prema razinama važnosti:
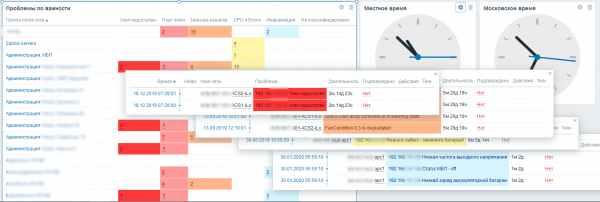
Zahvaljujući sveobuhvatnom pristupu predlošcima za svaki model uređaja u mreži, moguće je organizirati alat za predviđanje kvarova i nesreća unutar jednog sustava nadzora (uz odgovarajuće senzore i metrike). Zabbix se dobro uklapa za nadzor mrežnih, serverskih i uslužnih infrastruktura, a zadatak održavanja mrežne opreme jasno pokazuje njene mogućnosti.
Popis korištenih izvora:1. Hucaby D. CCNP Routing and Switching SWITCH 300-115 Official Cert Guide. Cisco Press, 2014. str. 325-329.
2. RFC 3410.
3. RFC 3415.
4. SNMP Configuration Guide, Cisco IOS XE Release 3SE. Poglavlje: SNMP Version 3.
Izvor: habr.com
