

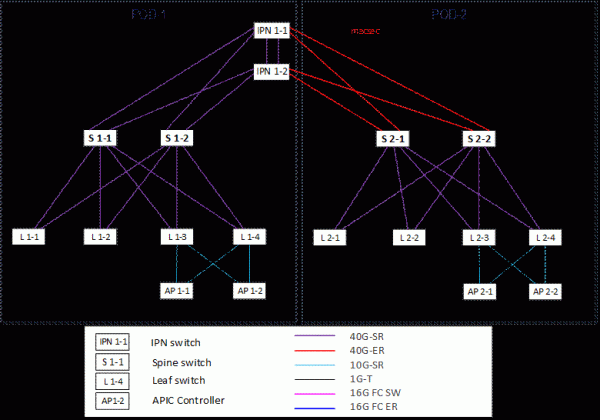
Procijenite veze u srednjem dijelu sheme. Vratit ćemo se na njih kasnije.
U nekom trenutku mogli biste se suočiti s tim da velike složene mreže temeljene na L2 neizlječivo pate. Prvo, probleme povezane s obradom BUM prometa i radom STP protokola. Drugo, s arhitekturom koja je u cjelini moralno zastarjela. To uzrokuje neugodne probleme u obliku zastoja i neugodnosti u upravljanju.
Imali smo dva paralelna projekta, gdje su naručitelji realno procijenili sve prednosti i nedostatke opcija i odabrali dva različita overlay rješenja koja smo implementirali.
Imali smo priliku usporediti upravo implementaciju. Ne operativnu fazu, o kojoj vrijedi govoriti za dvije do tri godine.
Dakle, što je mrežna tvornica s preklapanim mrežama i SDN-om?
Što učiniti s bolnim problemima klasične arhitekture mreže?
Svake godine pojavljuju se nove tehnologije i ideje. U praksi, velika potreba za rekonstrukcijom mreža nije se dugo javljala, jer se sve može raditi ručno starim dobrim metodama. I što ako je dvadeset prvi vek? U konačnici, administrator bi trebao raditi, a ne sjediti u svom uredu.
Zatim je započela groznica izgradnje velikih data centara. Tada je postalo jasno da je klasična arhitektura dostigla limit razvoja, ne samo u pogledu funkcionalnosti, pouzdanosti, skalabilnosti. Jedno od rješenja tih problema bila je ideja izgradnje složenih mreža iznad routabilnog backbona.
Osim toga, s povećanjem opsega mreža, problem upravljanja takvim tvornicama postao je od izuzetne važnosti, što je dovelo do pojave rješenja za softverski definirane mreže koja omogućuju upravljanje cijelom mrežnom infrastrukturom kao jedinstvenim entitetom. Kada se mreža upravlja iz jedne točke, ostalim komponentama IT infrastrukture lakše je interagirati s njom, a takvi procesi interakcije su lakši za automatizaciju.
Gotovo svaki veliki proizvođač ne samo mrežne opreme, već i virtualizacije, nudi u svom portfelju opcije takvih rješenja.
Preostaje samo da se razjasni što odgovara kojim potrebama. Na primjer, za velike kompanije s dobrom ekipom developera i operativcima, ne uvijek gotova rješenja od dobavljača zadovoljavaju sve potrebe, pa se odlučuju na razvoj vlastitih SD (software defined) rješenja. Na primjer, to su cloud provideri koji neprekidno proširuju asortiman usluga koje pružaju svojim klijentima, a gotova rješenja jednostavno ne mogu pratiti njihove potrebe.
Za srednje kompanije, funkcionalnosti koje nudi dobavljač u obliku gotovog rješenja, često su dovoljni u 99 posto slučajeva.
Što su to overlay mreže
O čemu se radi kod overlay mreža. U suštini, uzimate klasičnu usmjerenu mrežu i gradite još jednu mrežu iznad nje, kako biste dobili više funkcionalnosti. Najčešće se radi o efikasnoj raspodjeli opterećenja na opremu i komunikacijske linije, značajnom povećanju limita u skalabilnosti, poboljšanju pouzdanosti i mnoštvu dodatnih sigurnosnih prednosti (zahvaljujući segmentaciji). A SDN rješenja u dodatku tome omogućuju vrlo, vrlo, vrlo lako i fleksibilno administriranje, čineći mrežu prozirnijom za njene korisnike.
Uglavnom, da su lokalne mreže izmišljene oko 2010-ih, izgledale bi daleko drugačije nego što je to naslijeđeno od vojske iz 1970-ih.
Sa stanovišta tehnologija izgradnje tvornica korištenjem overlay mreža, trenutno postoji mnogo implementacija proizvođača i internet projekata RFC (EVPN+VXLAN, EVPN+MPLS, EVPN+MPLSoGRE, EVPN+Geneve i drugi). Da, postoje standardi, ali implementacija tih standarda od strane različitih proizvođača može se razlikovati, pa je pri stvaranju takvih tvornica potpuno odustajanje od vendor-loka za sada moguće samo u teoriji na papiru.
Sa SD rješenjima je situacija još zamršenija, svaki dobavljač ima svoju viziju. Postoje potpuno otvorena rješenja koja se teorijski mogu prilagoditi, a postoje i potpuno zatvorena.
Cisco nudi svoju verziju SDN za podatkovne centre — ACI. Naravno, to je 100% rješenje specifično za proizvođača kada je u pitanju odabir mrežne opreme, ali se u potpunosti integrira s sustavima virtualizacije, kontejnerizacije, sigurnosti, orkestracije, ravnoteže opterećenja i sl. No, u suštini to je još uvijek neka vrsta crnog kutije, bez mogućnosti potpunog pristupa svim unutarnjim procesima. Nisu svi kupci saglasni s takvim rješenjem jer ste potpuno ovisni o kvaliteti napisanog koda rješenja i njegove implementacije, ali s druge strane, proizvođač ima jednu od najboljih tehničkih podrški na svijetu i ima posvećen tim koji se bavi isključivo ovim rješenjem. Za prvi projekt odabrano je upravo Cisco ACI.
Za drugi projekt odabrano je rješenje na Juniperu. Proizvođač također ima svoj SDN za podatkovne centre, ali je kupac odlučio odustati od implementacije SDN-a. Kao tehnologija za izgradnju mreže odabrana je EVPN VXLAN tvornica bez korištenja centraliziranih kontrolera.
Zašto je potrebno
Izgradnja tvornice omogućuje izgradnju lako skalabilne, otpornije i pouzdane mreže. Arhitektura (leaf-spine) uzima u obzir karakteristike data centara (putanje prolaska prometa, minimiziranje kašnjenja i uskih grla u mreži). SD rješenja u podatkovnim centrima omogućuju vrlo jednostavno, brzo i fleksibilno upravljanje takvom tvornicom te njenu integraciju u ekosustav podatkovnog centra.
Obojici kupaca bilo je potrebno izgraditi rezervne podatkovne centre za osiguranje otpornosti, pored toga, promet između podatkovnih centara trebao je biti šifriran.
Prvi kupac već je razmatrao rješenja bez tvornice kao mogući standard svojih mreža, ali su imali problema s kompatibilnošću STP-a između više proizvođača opreme tijekom testiranja. Pojavljivali su se prekidi koji su uzrokovali padove usluga. A to je za kupca bilo kritično.
Cisco je već bio korporativni standard korisnika, promatrali su ACI i druge opcije te odlučili da će uzeti upravo ovo rješenje. Svidjela im se automatizacija upravljanja jednim gumbom putem jedinstvenog kontrolera. Usluge se brže postavljaju, brže se njime upravlja. Odluka je bila osigurati enkripciju prometa pokretanjem MACSec između IPN i SPINE prekidača. Na taj su način uspjeli izbjeći usko grlo u obliku kriptološkog uređaja, uštedjeti na njima i maksimalno iskoristiti propusnost.
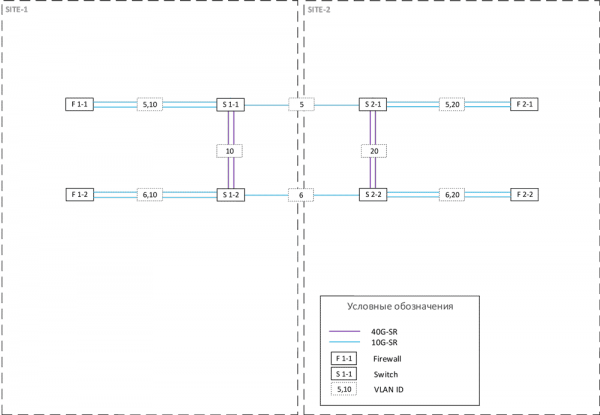
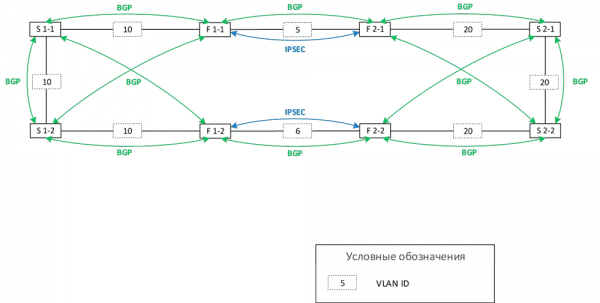
Drugi korisnik je odabrao rješenje bez kontrolera od Junipera, budući da je u njihovom postojećem podatkovnom centru već bila mala instalacija implementacije EVPN VXLAN fabrike. No tamo nije bila otporna na greške (koristio se jedan prekidač). Odluka je bila proširiti infrastrukturu glavnog podatkovnog centra i izgraditi fabriku u rezervnom podatkovnom centru. Postojeći EVPN nije bio u potpunosti iskorišten: inkapsulacija VXLAN se zapravo nije primjenjivala, budući da su svi hostovi bili spojeni na jedan prekidač, a svi MAC adrese i /32 adrese hostova bile su lokalne, a njihov prolaz bio je ovaj prekidač, nije bilo drugih uređaja prema kojima je trebalo postaviti VXLAN tuneli. Odluka je bila osigurati enkripciju prometa korištenjem tehnologije IPSEC između vatrozida (performanse MSE bile su dovoljne).
Također su isprobali ACI, ali su zaključili da zbog vendor locka moraju kupiti previše opreme, uključujući zamjenu nedavno kupljene nove opreme, i da to jednostavno nema ekonomskog smisla. Da, Cisco fabrika se integriše sa svime, ali unutar same fabrike mogu postojati samo njezini uređaji.
S druge strane, kao što je ranije rečeno, EVPN VXLAN fabrika s bilo kojim susjednim vendorom se nije lako miješa, jer se implementacije protokola razlikuju. To je kao križanje Cisco-a i Huaweija unutar jedne mreže — kao da, standardi su zajednički, samo treba malo „zabaviti se“. Budući da je to banka, i testovi kompatibilnosti bi trajali vrlo dugo, odlučeno je da je bolje kupiti opremu istog vendora sada, i ne previše se zadržavati na funkcionalnostima izvan osnovne.
Plan migracije
Dva podatkovna centra temeljem ACI:
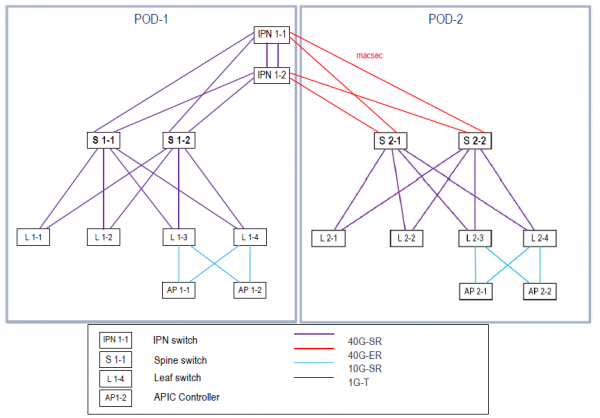
Organizacija suradnje između podatkovnih centara. Odabrano je Multi-Pod rješenje – svaki podatkovni centar je pod. Uzimaju se u obzir zahtjevi za skaliranjem broja preklopnika i kašnjenjima između podova (RTT manje od 50 ms). Donijeta je odluka da se ne gradi Multi-Site rješenje radi lakšeg upravljanja (za Multi-Pod rješenje koristi se jedinstveno sučelje za upravljanje, za Multi-Site bilo bi potrebno dva sučelja, ili bi bio potreban Multi-Site Orchestrator), a budući da geografska rezervacija lokacija nije bila potrebna.
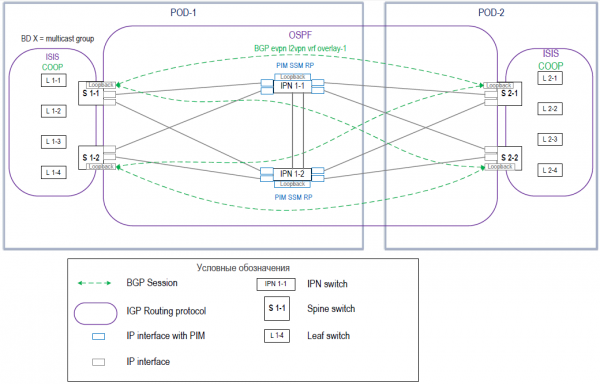
S gledišta migracije usluga iz Legacy mreže, odabran je najtransparentniji način, postupno prenositi VLAN-ove koji su povezani s određenim uslugama.
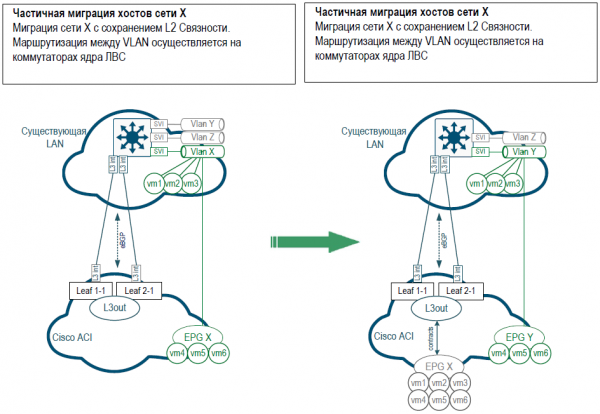
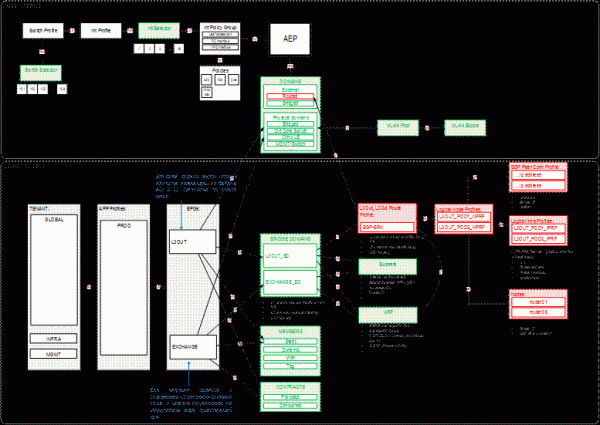
Za migraciju svakom VLAN-u je kreiran odgovarajući EPG (grupa krajnjih točaka) na fabrici. Prvo se mreža protegnula između stare mreže i fabrike preko L2, zatim nakon migracije svih hostova, prozor se preselio na fabriku, a interakcija EPG-a s postojećom mrežom odvijala se putem L3OUT, pri čemu je interakcija između L3OUT i EPG-a bila opisivana korištenjem ugovora. Približna shema:
Približna struktura većine politika fabrike ACI na slici ispod. Cjelokupna konfiguracija temelji se na politikama, koje su uvrštene u druge politike i tako dalje. U početku nije lako razumjeti, ali postupno, kako praksa pokazuje, mrežni administratori se naviknu na takvu strukturu za otprilike mjesec dana, a tada dolazi do spoznaje koliko je ona praktična.
Usporedba
U Cisco ACI rješenju potrebno je kupiti više opreme (odvojeni preklopnici za Inter-Pod interakciju i APIC kontrole), zbog čega je ono skuplje. Juniperovo rješenje nije zahtijevalo kupovinu kontrolera i pomoćne opreme; dijelom je korištena već postojeća oprema klijenta.
Evo arhitektura EVPN VXLAN fabrike za dva podatkovna centra drugog projekta:
U ACI dobivate gotovo rješenje — nema potrebe za kopanjem, nema potrebe za optimizacijom. Tijekom prvog upoznavanja klijenta s tvornicom nisu potrebni programeri, niti osobe koje podržavaju kod i automatizaciju. Dovoljno je samo održavanje, mnoge postavke mogu se obavljati čak i putem čarobnjaka, što nije uvijek plus, posebno za ljude koji su naviknuti na naredbeni redak. U svakom slučaju, potrebno je vrijeme da se preuredi um na nove šine, na osobitosti postavki putem politika i upravljanja brojnim složenim politikama. Također je poželjno imati jasnu strukturu imenovanja politika i objekata. U slučaju bilo kakvih problema u logici rada kontrolera, rješenje se može naći samo putem tehničke podrške.
U EVPN — konzola. Patite ili se radujte. Poznato sučelje za staru gardu. Da, postoji standardna konfiguracija i vodiči. Trebat ćete čitati priručnike. Različite konstrukcije, sve je jasno i detaljno.
Naravno, u oba slučaja bolje je pri migraciji prvo migrirati manje kritične usluge, primjerice testna okruženja, a tek nakon rješavanja svih grešaka krenuti u proizvodnju. I ne postavljati u petak navečer. Ne biste trebali vjerovati dobavljaču da će sve biti u redu, uvijek je bolje se osigurati.
Na ACI plaćate više, iako Cisco aktivno promiče ovo rješenje i često nudi dobre popuste, ali štedite na održavanju — praćenju. Upravljanje i bilo kakva automatizacija EVPN tvornice bez kontrolera zahtijeva ulaganja i stalne troškove — monitoring, automatizaciju, implementaciju novih usluga. Pri tome, inicijalno pokretanje kod ACI traje 30–40 posto duže. To se događa jer duže traje stvaranje cijelog skupa potrebnih profila i politika koje će se kasnije koristiti. No, kako mreža raste, broj potrebnih konfiguracija se smanjuje. Već koristite unaprijed stvorene politike, profile, objekte. Možete fleksibilno postaviti segmentaciju i sigurnost, centralizirano upravljati ugovorima koji odgovaraju za odobravanje različitih interakcija između EPG-a — obujam posla se naglo smanjuje.
U EVPN potrebno je konfigurirati svaki uređaj u tvornici, rizik od greške je veći.
Ako se ACI implementira sporije, EVPN se gotovo dvostruko duže debugira. Dok se kod Cisco-a uvijek možete obratiti inženjeru podrške i postaviti pitanja o mreži u cjelini (jer se to pokriva kao rješenje), kod Juniper Networks kupujete samo hardver, i to je sve što je pokriveno. Otišli su paketi s uređaja? Pa, dobro, to su sad vaši problemi. No, možete otvoriti pitanje o izboru rješenja ili dizajnu mreže — i tada će vam savjetovati da kupite profesionalnu uslugu uz dodatnu naknadu.
ACI podrška je izvrsna, jer je odvojena: posebna ekipa sjedi samo za to. Tu su, među ostalim, i stručnjaci koji govore ruski. Vodič je detaljan, rješenja su unaprijed definirana. Gledaju i savjetuju. Brzo validiraju dizajn, što je često važno. Juniper Networks rade isto, ali daleko sporije (kod nas je to bilo tako, sada bi trebalo biti bolje prema glasinama), što te prisiljava da sve radiš sam, gdje bi ti inženjer rješenja mogao dati savjet.
Cisco ACI podržava integraciju s virtualizacijskim i kontejnerskim sustavima (VMware, Kubernetes, Hyper-V) i centralizirano upravljanje. Ima s mrežnim uslugama i uslugama sigurnosti — balansiranje, vatrozidi, WAF, IPS i drugo... Dobra mikrosegsmenatacija od samog početka. U drugom rješenju integracija s mrežnim uslugama prolazi s poteškoćama, i bolje je unaprijed proučiti forume onih koji su to već radili.
Zaključak
Za svaki konkretan slučaj potrebno je odabrati rješenje, ne samo na temelju troškova opreme, već također treba uzeti u obzir daljnje troškove eksploatacije i osnovne probleme s kojima se naručitelj trenutno suočava, kao i koje su planovi za razvoj IT infrastrukture.
ACI je zbog dodatne opreme ispao skuplji, ali rješenje je spremno bez potrebe za doradom; drugo rješenje je složenije i skuplje u pogledu eksploatacije, ali je jeftinije.
Ako želite razgovarati o tome koliko može koštati implementacija mrežne fabrike kod različitih dobavljača i koja arhitektura je potrebna, možemo se sastati i razgovarati. Do nacrta arhitekture (s kojim se mogu izračunati proračuni) savjetujemo besplatno, detaljnija razrada, naravno, već se naplaćuje.
Vladimir Klepče, korporativne mreže.
Izvor: habr.com
